#1
 dviros/excalibur
Excalibur 是一个基于“Powershell”的 Eternalblue 漏洞利用负载,用于 Bashbunny 项目。
 alechilczenko/kimi
基于微服务架构构建的攻击面发现工具,利用多线程实现快速、互联网规模的资产索引。
 postmodern/ruby-nmap
nmap(探索工具和安全/端口扫描器)的Ruby接口。允许自动化nmap并解析nmap XML文件。
 nullt3r/udpx
基于Go语言的单包UDP扫描器,用于跨网络快速发现45+种服务,支持自定义探测、CIDR扫描和JSONL输出。
 nccgroup/port-scan-automation
自动执行NMAP扫描并自动生成自定义Nessus策略
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
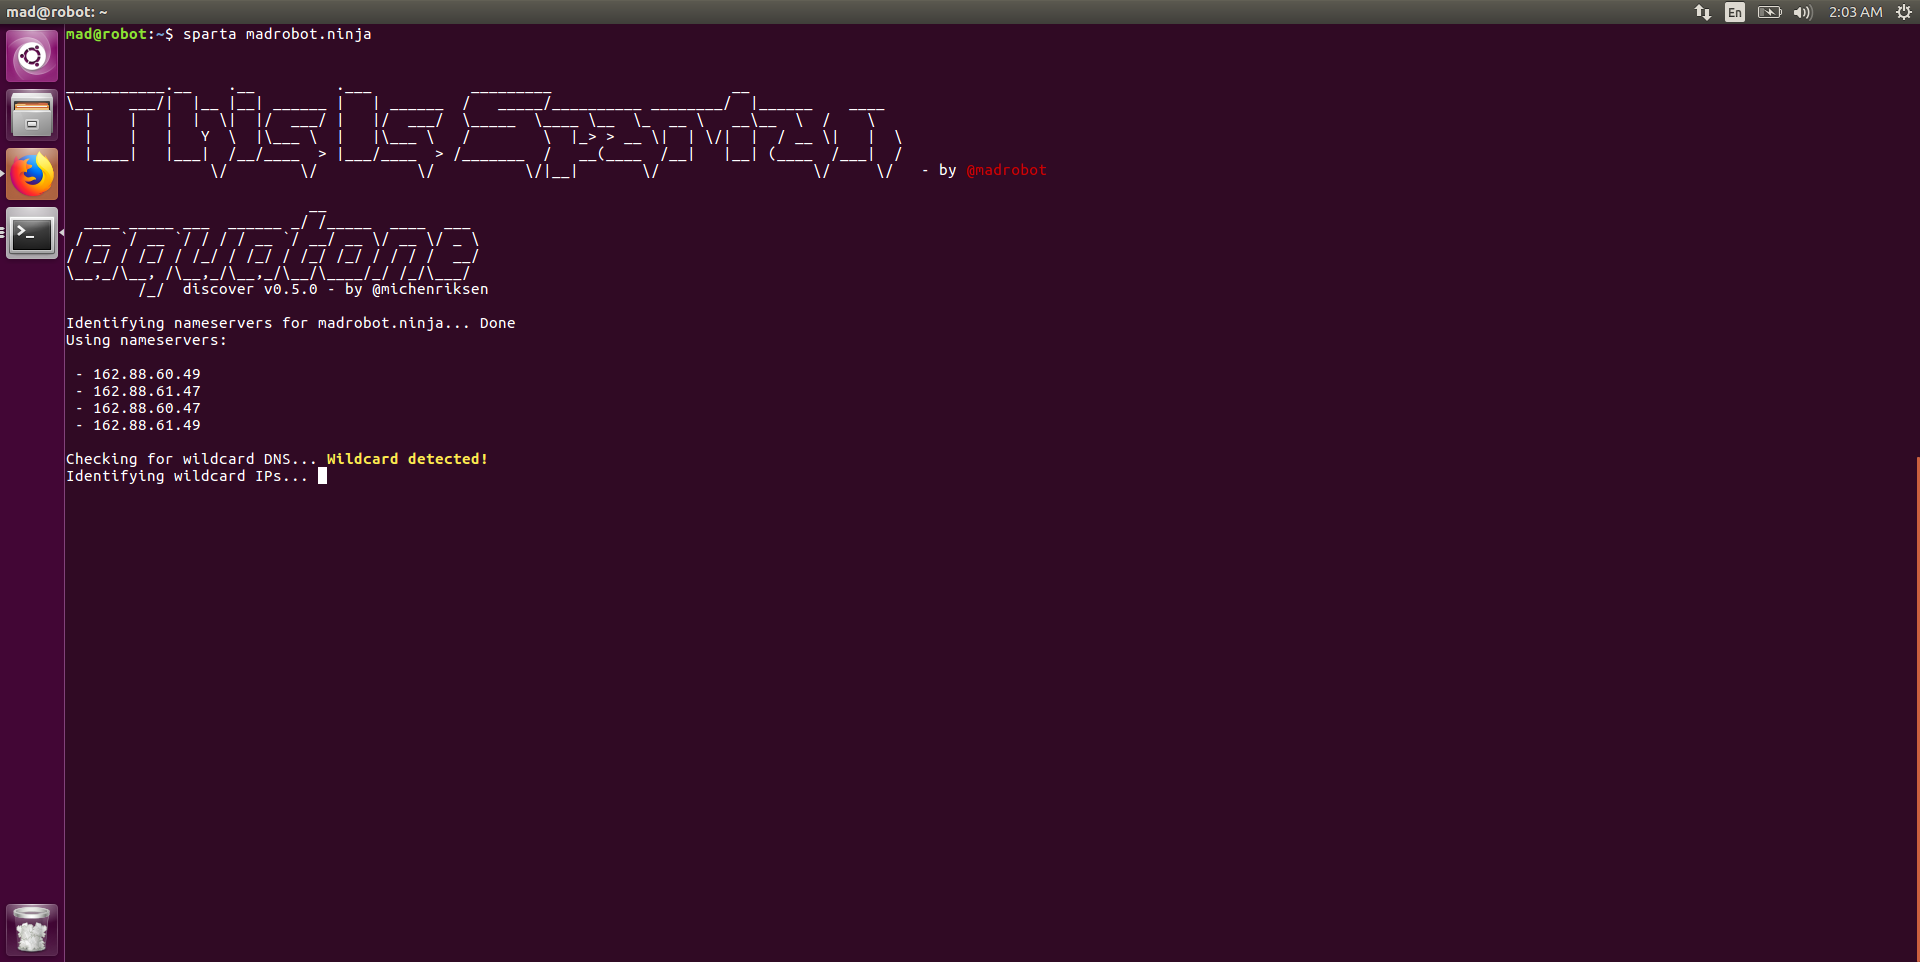 mad-robot/spartan
自动化的侦察框架,集成子域名枚举、活跃主机探测、端口扫描、CMS检测和目录暴力破解,适用于渗透测试工作流。
 shivamrai2003/reconky-automated_bash_script
Reconky 是一个优秀的内容发现 bash 脚本,专为漏洞赏金猎人设计,它能自动化大量任务,并以井然有序的形式组织起来,帮助他们高效推进工作。
 b3rito/peeko
peeko – 基于浏览器的 XSS C2,用于通过受感染浏览器进行隐蔽的内部网络探测。
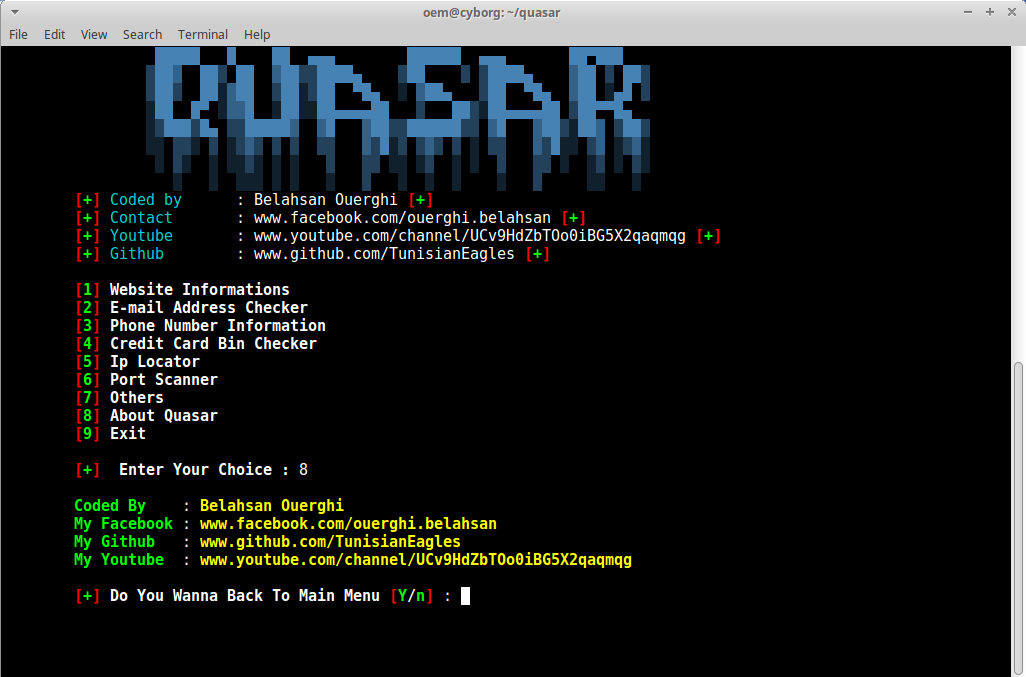 cyb0r9/quasar
模块化信息收集框架,适用于渗透测试人员,功能包括网站分析、邮箱/电话查询、信用卡BIN检查、IP地理位置和端口扫描。
 anthemtotheego/sharpsploitconsole
C# 控制台应用程序,用于后渗透和红队行动,集成了 SharpSploit 以执行 Mimikatz 命令、进行 Kerberoasting 攻击、绕过 UAC、转储凭据,并通过 WMI/DCOM 进行横向移动。
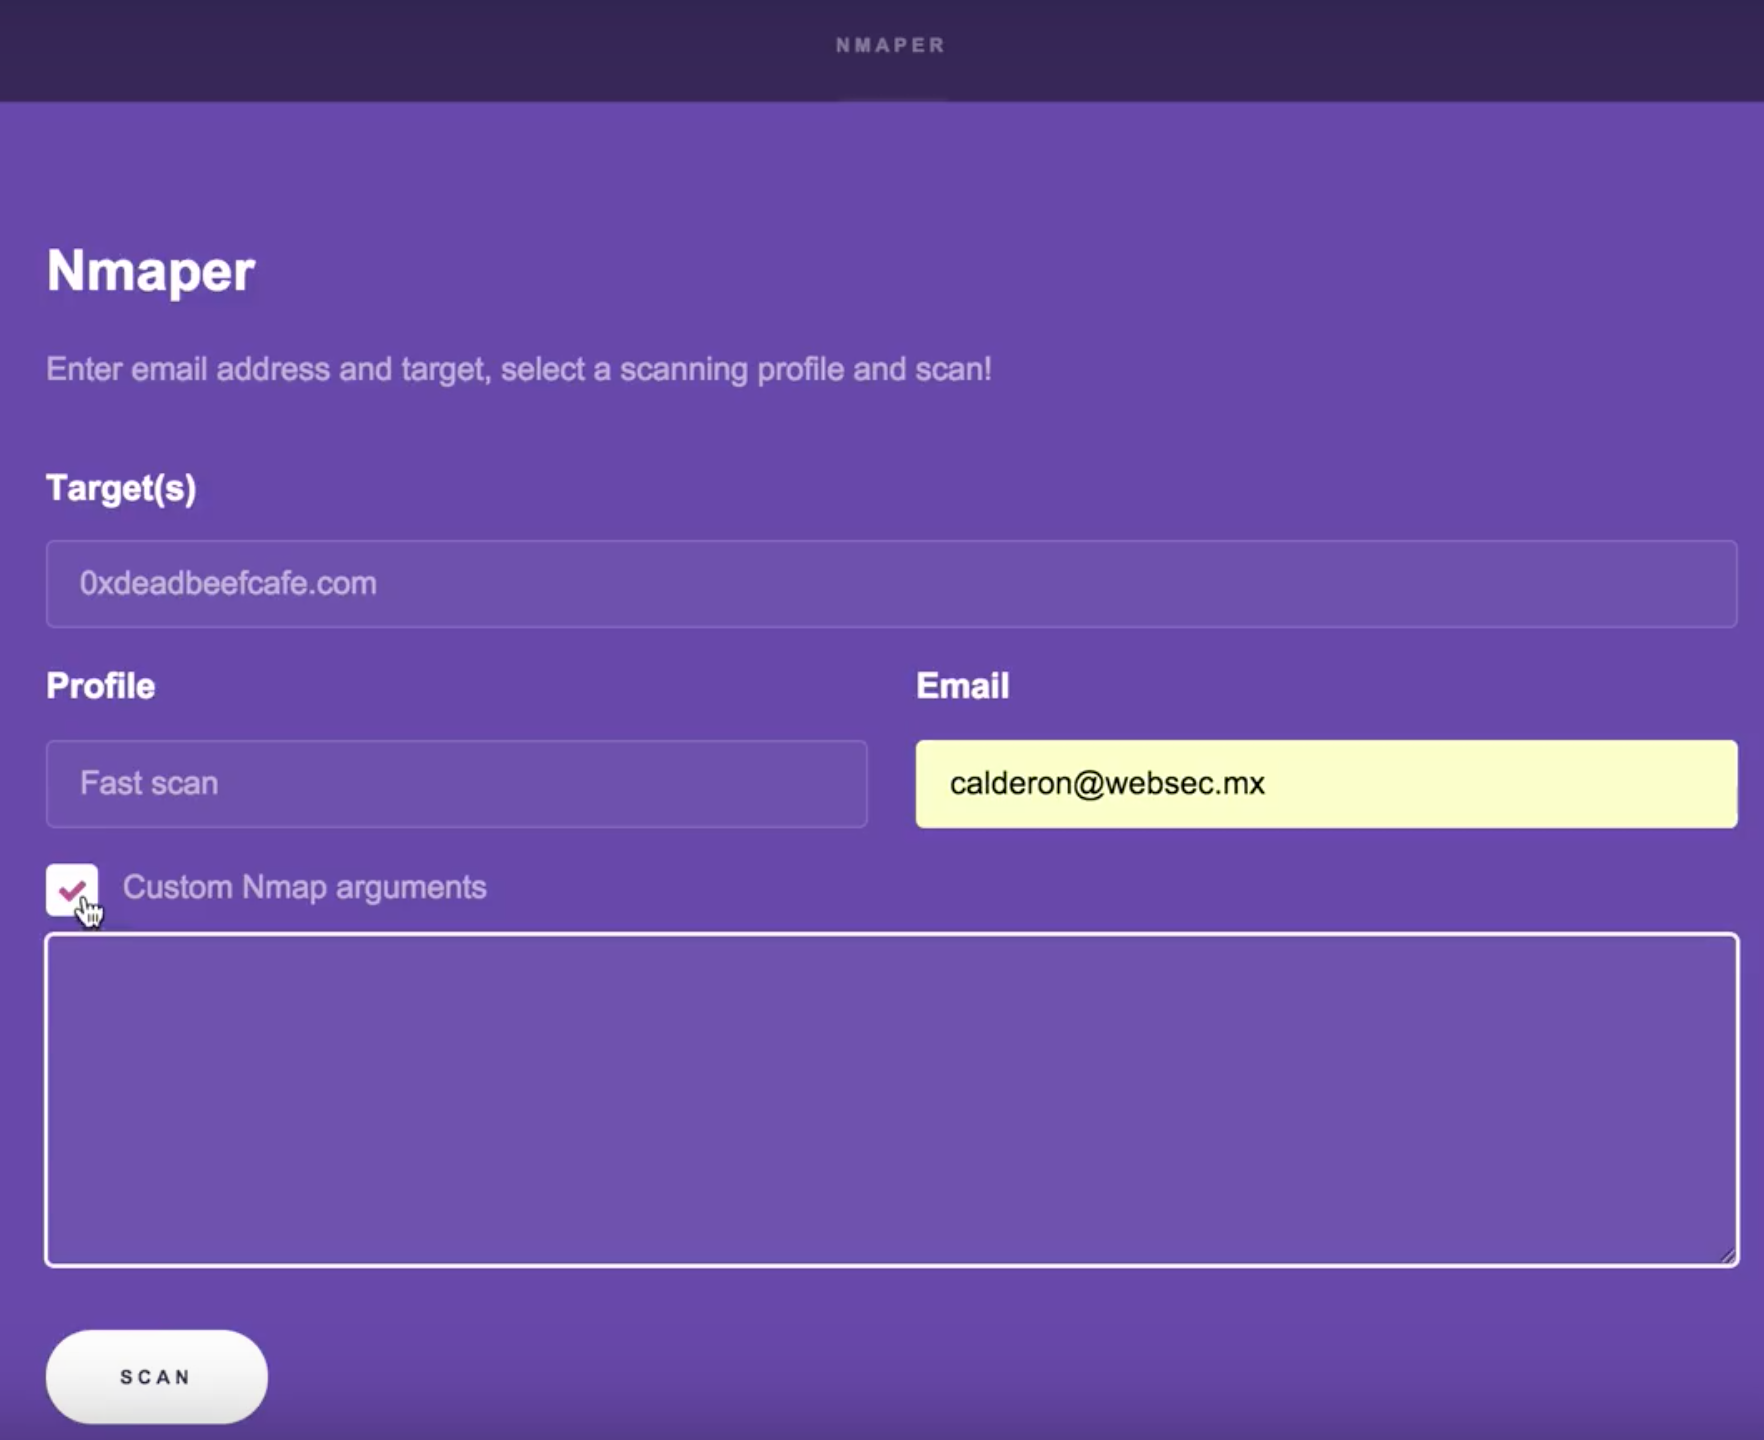 cldrn/rainmap-lite
Rainmap Lite - 响应式网页界面,允许用户从手机/平板/网页浏览器启动 Nmap 扫描!
 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。
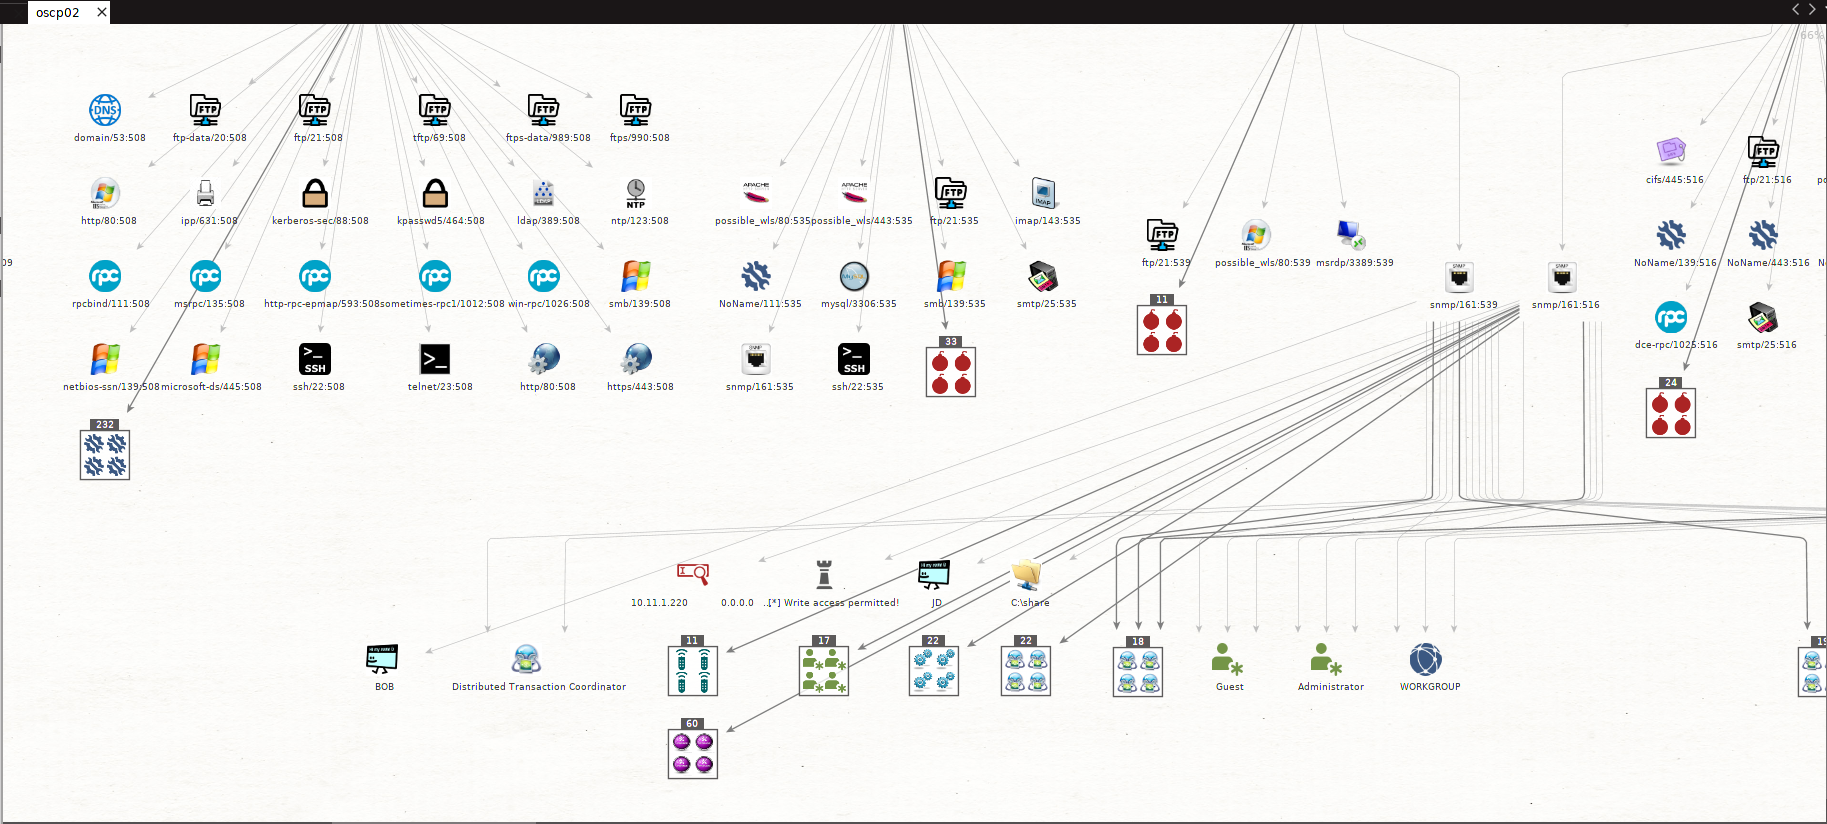 shizzz477/msploitego
面向 Maltego 的渗透测试套件,基于 Metasploit 数据库中的数据
 dirsoooo/recon
Recon 是一个脚本,用于对目标执行全面侦察,使用主要工具搜索漏洞。基于 @ofjaaah 和 @Jhaddix 的方法论创建。