#1
 laugiov/scambuster
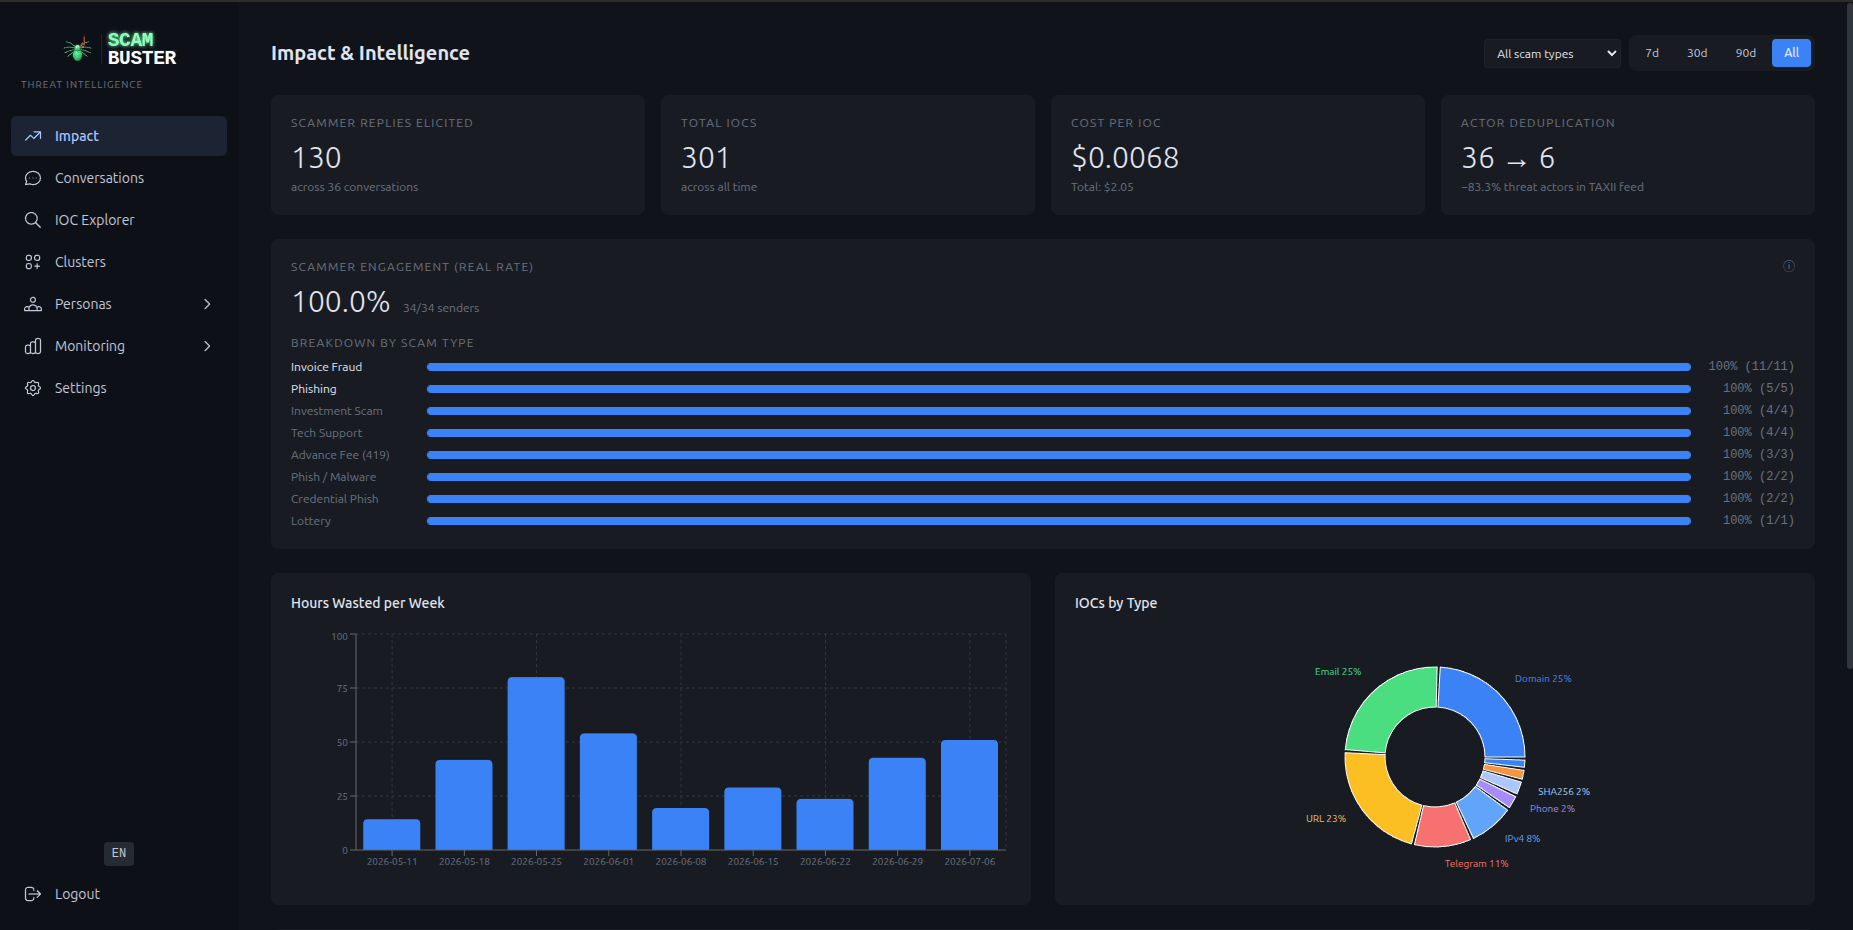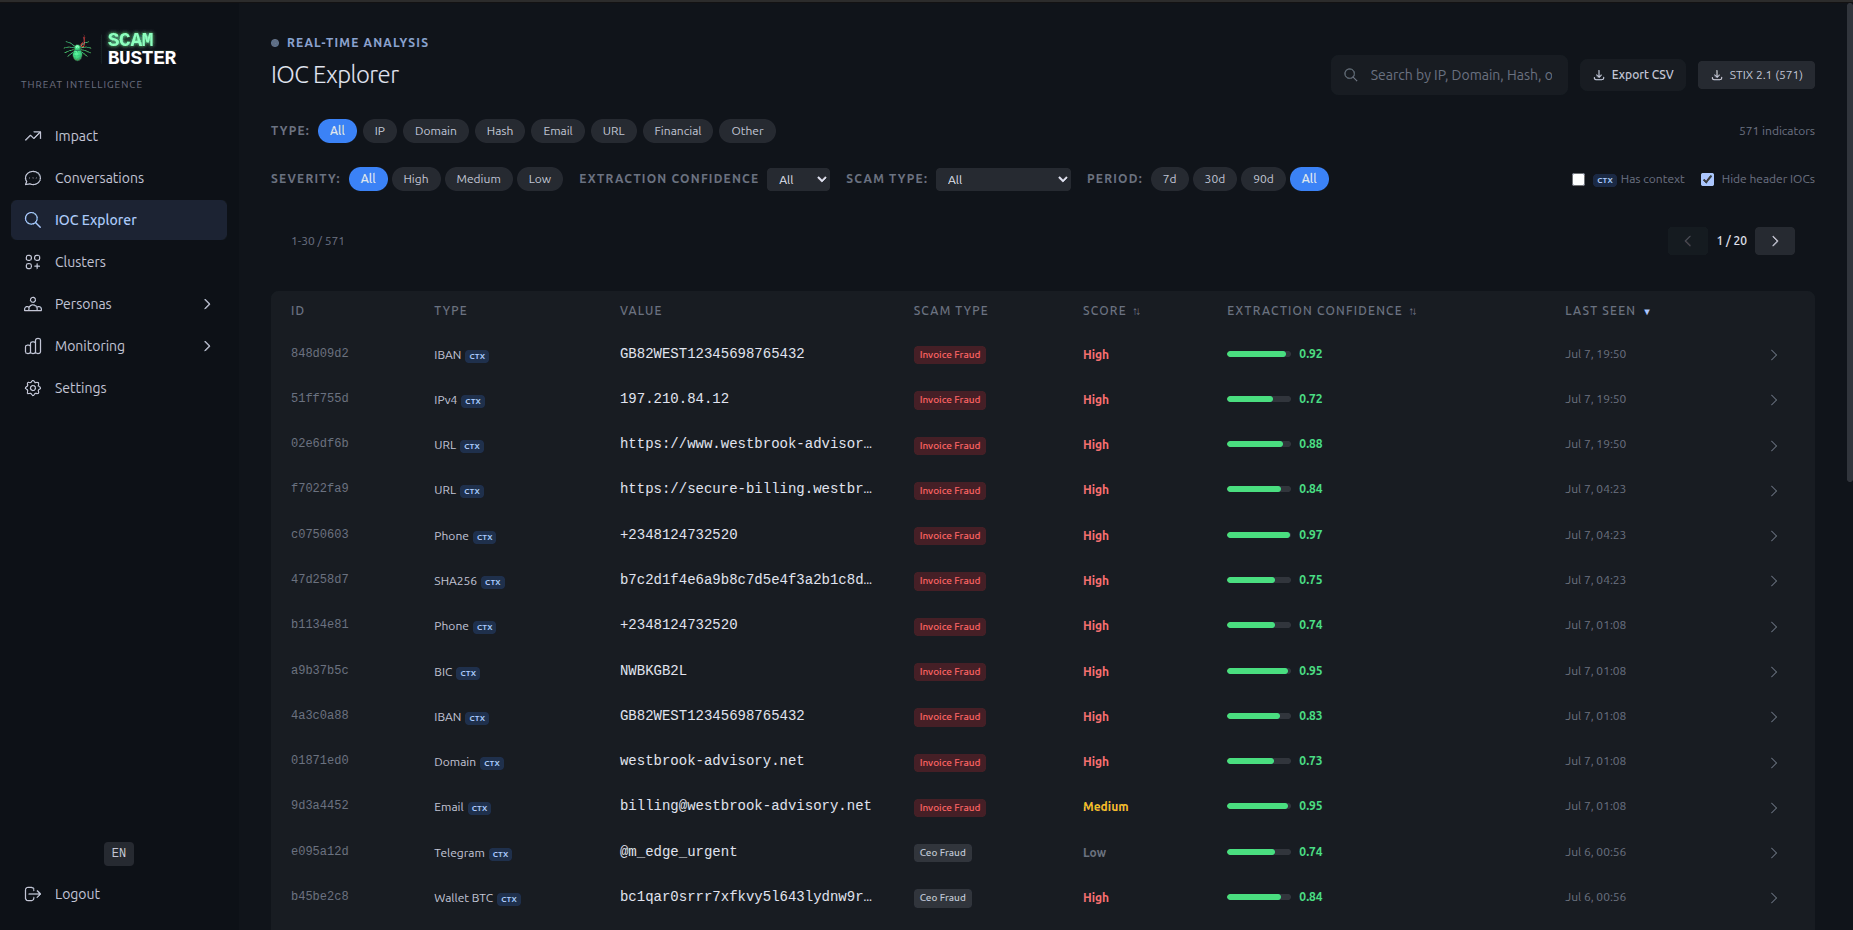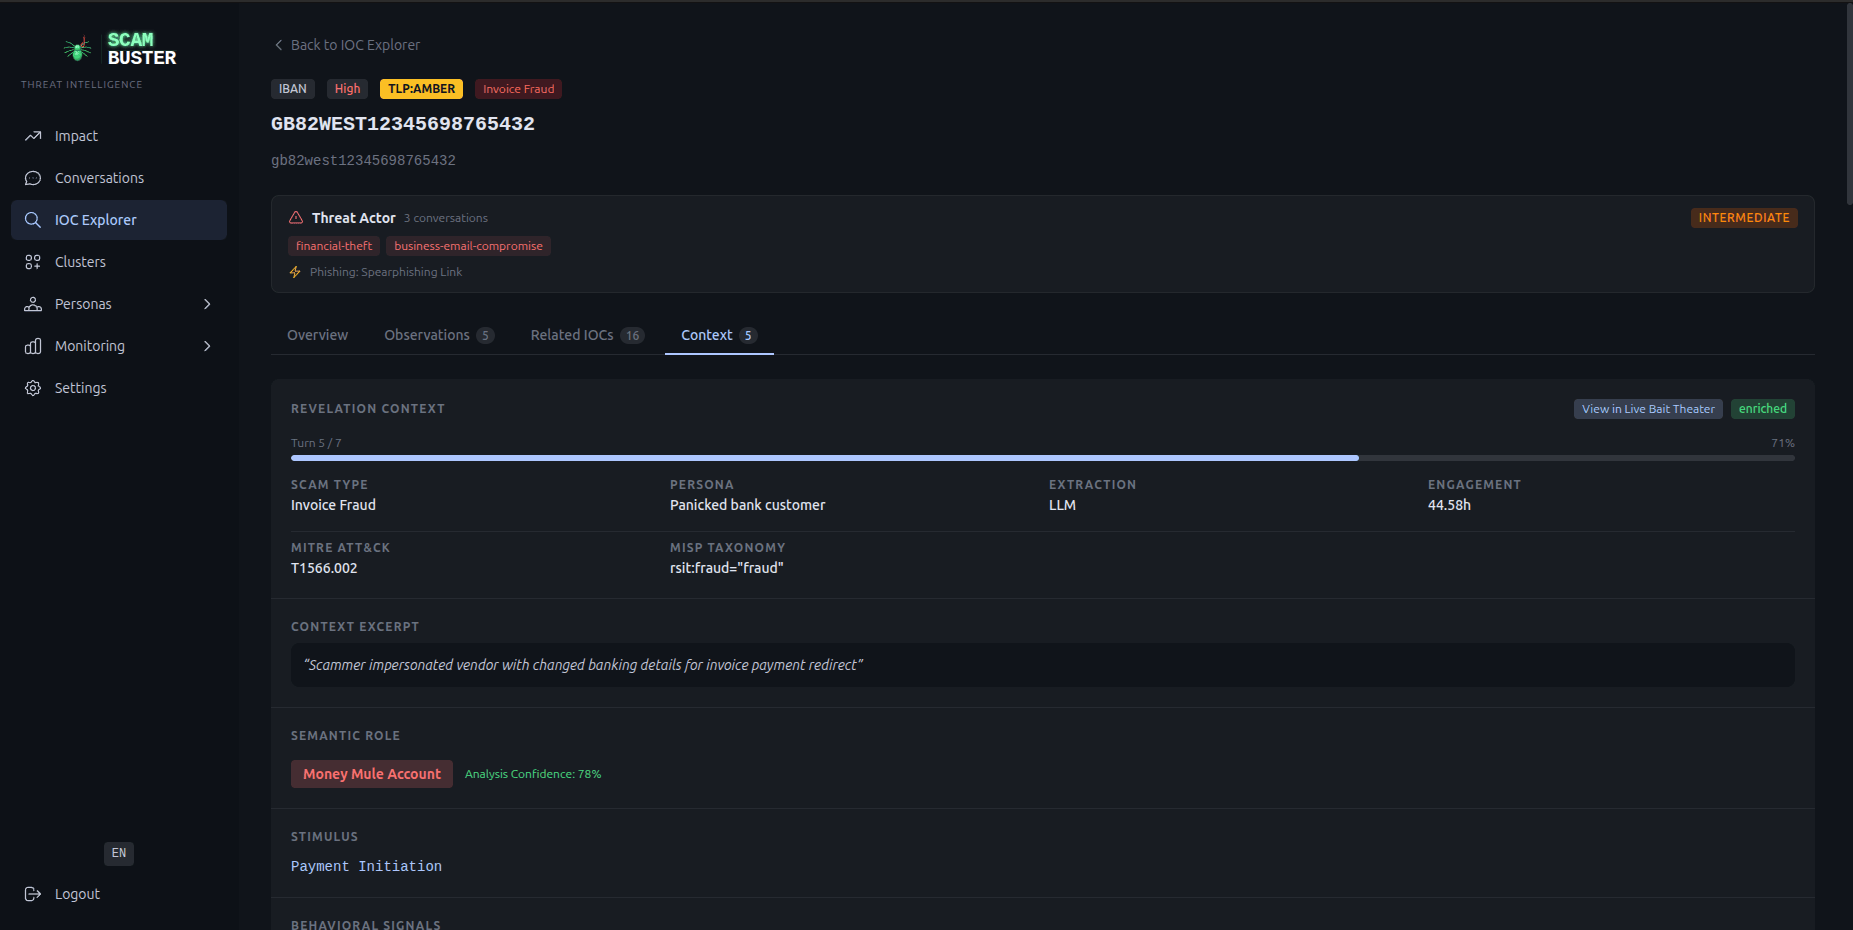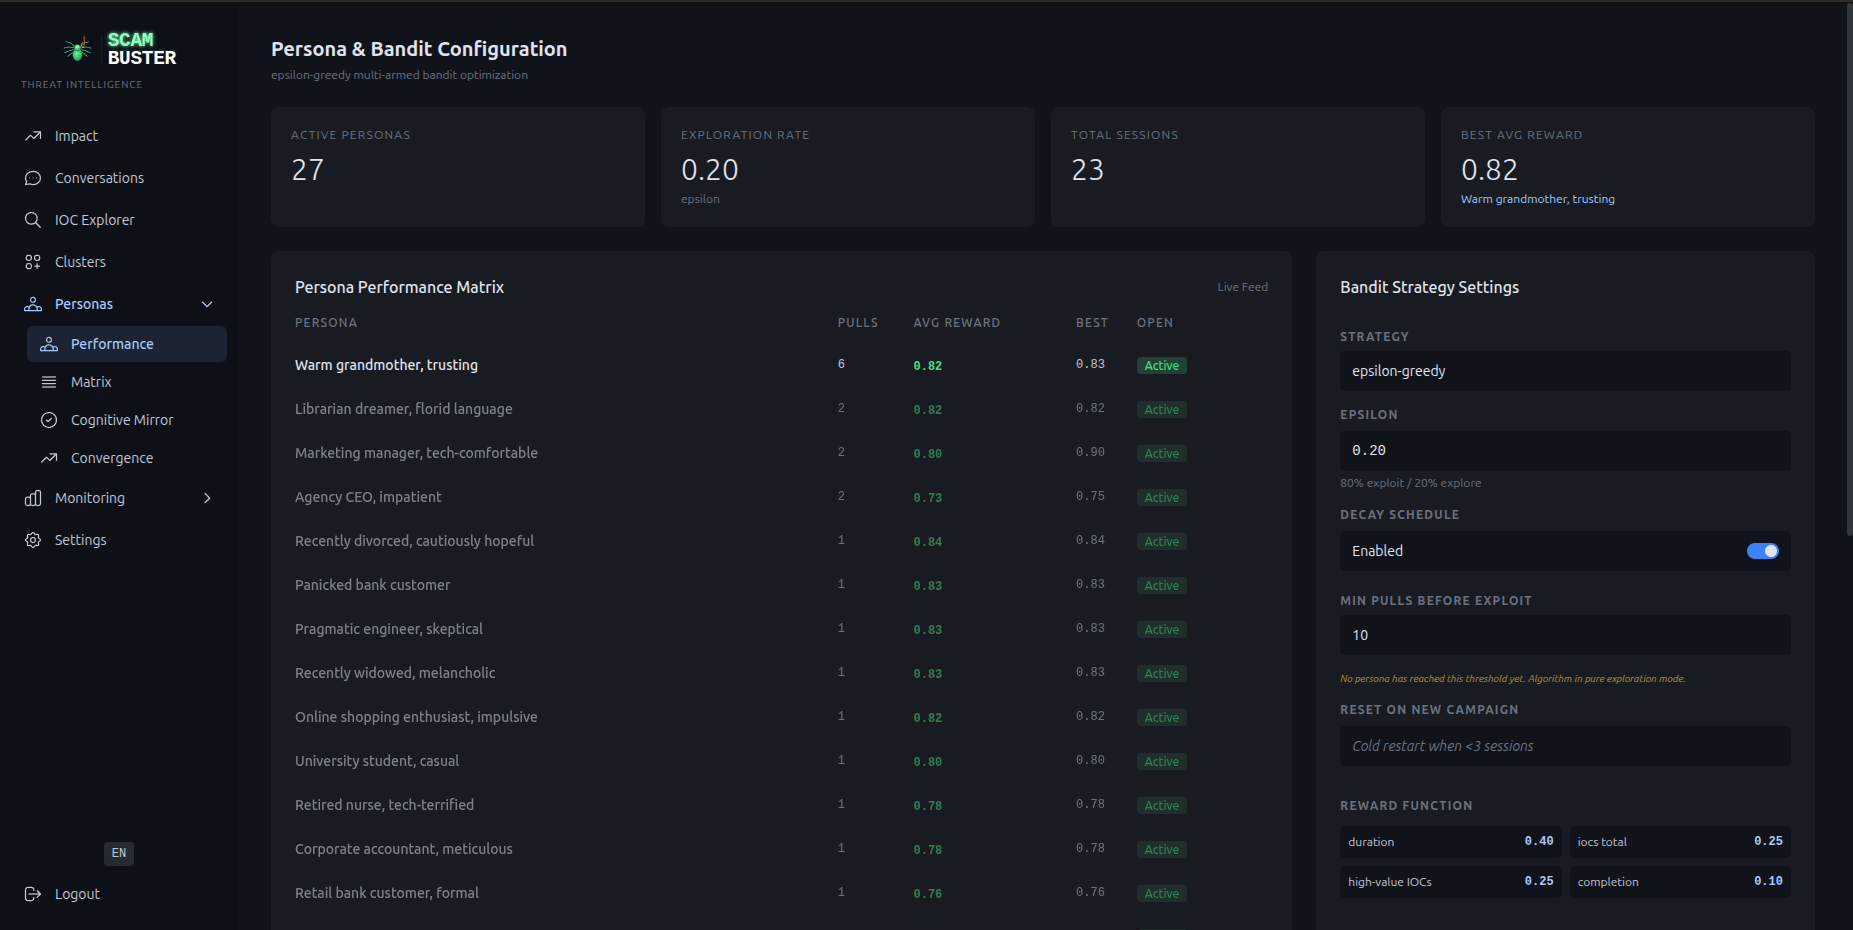
防御性交互与威胁情报研究实验室。通过受控的、策略驱动的AI交互,将入站诈骗邮件转化为可操作的IOC(失陷指标)。采用具有自适应策略选择的多智能体LLM架构。
 trustedsec/reel
用于基于节点的活动、凭据捕获、SMTP 投递、验证码及可选浏览器凭据重放的网络钓鱼模拟与安全意识框架。
 drk1wi/modlishka
Modlishka. 反向代理。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 ahmadhassan-bted/silentsniffer
一个专业的高保真去匿名化与漏洞诊断框架。具备零耦合的模块化架构,用于基于浏览器的情报收集、硬件指纹识别和安全研究。
 hydradragonantivirus/hydradragonav-mobile
一款无需 root、adb、CA 证书安装及云端的安卓杀毒软件,拥有众多功能,可通过多种方式检测更多零日恶意软件
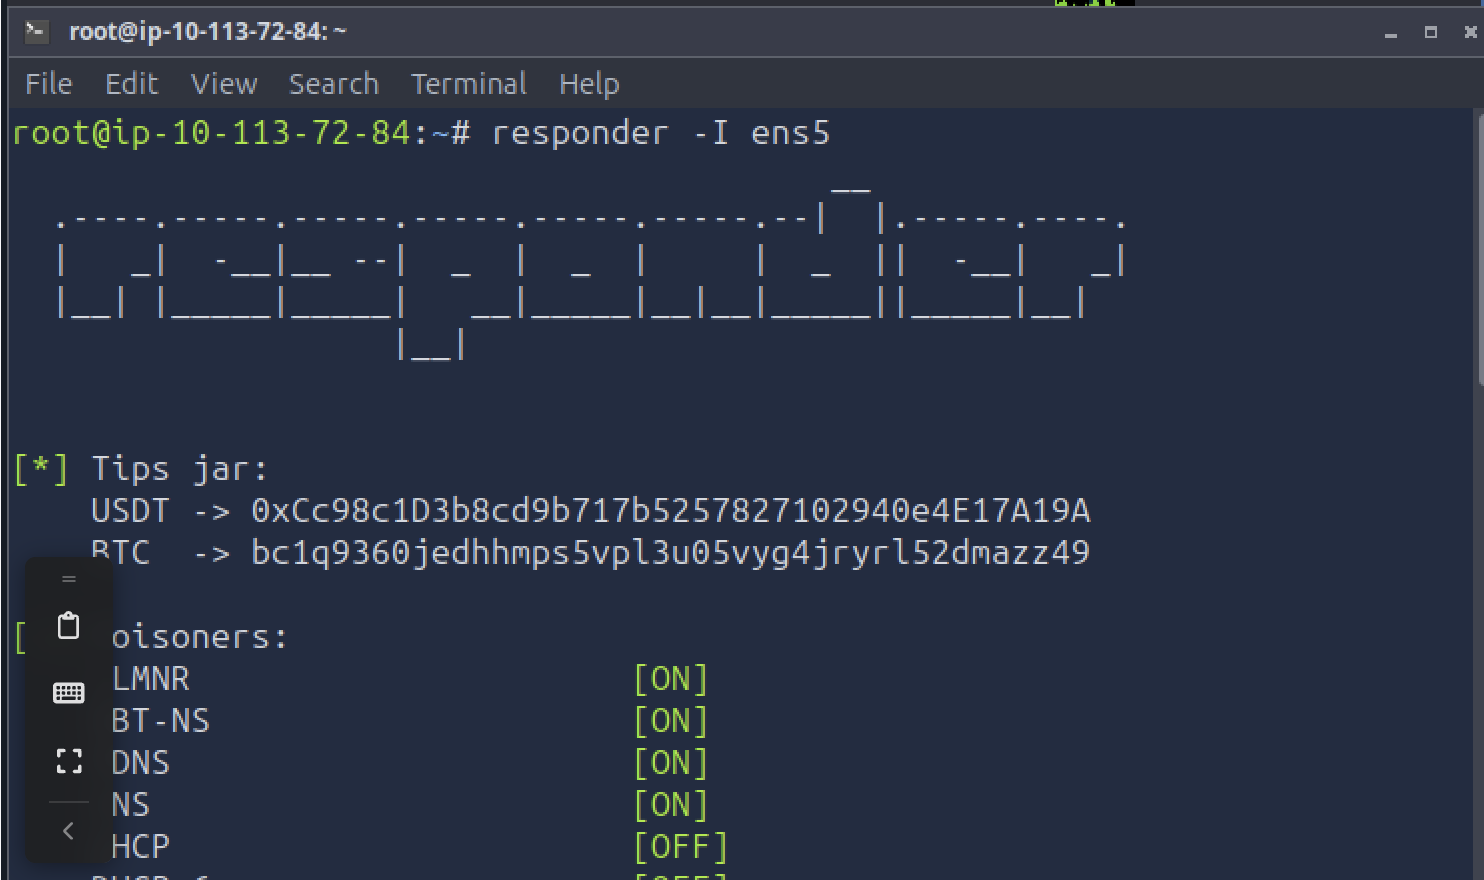 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) 演练:绕过 Outlook 受保护的视图,进而通过精心构造的 moniker 链接捕获 NTLMv2 哈希。
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
分析 CVE-2024-21413 Outlook Moniker Link 漏洞利用、通过 SMB 泄露 NetNTLMv2 凭据、使用 YARA/Wireshark 进行检测及缓解策略的实验室报告。
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
CVE-2026-22005 的概念验证,演示了通过过短的轮询间隔进行的 OAuth 2.0 设备码钓鱼攻击,包含存在漏洞的 Flask 服务器以及用于令牌窃取的利用流程。
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
用于 CVE-2026-11113 的概念验证漏洞利用程序,演示了通过未净化的电子邮件输入在 Flask 联系表单中实施 SMTP 头注入;包含存在漏洞的服务器和漏洞利用脚本。
 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
 toxy4ny/bl00dym4ry
用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。
 atenreiro/opensquat
OSINT工具,通过监控新注册域名并与品牌关键词进行比对,结合DNS和VT验证,检测域名抢注、错别字域名及钓鱼仿冒网站。
 yoguicr/cve-2024-21413-outlook-assessment
针对Microsoft Outlook中CVE-2024-21413(Moniker Link)的详细漏洞评估和利用报告,包括攻击路径、NetNTLMv2哈希泄露、检测规则和修复指南。
 brmkit/toastnotify-bof
滥用 Windows 通知推送进行娱乐与用户操控
 secdev02/easytokens
Kali365 - EvilTokens 复制品