#1
 joelgmsec/evilnovnc
实时钓鱼平台,通过实时noVNC浏览器会话绕过双因素认证(2FA),捕获Cookies、保存的密码、浏览历史记录及下载的文件,用于红队操作。
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
 raikia/fiercephish
FiercePhish 是一个功能完整的网络钓鱼框架,用于管理所有钓鱼活动。它可以让你跟踪独立的钓鱼活动、安排邮件发送时间,以及更多功能。
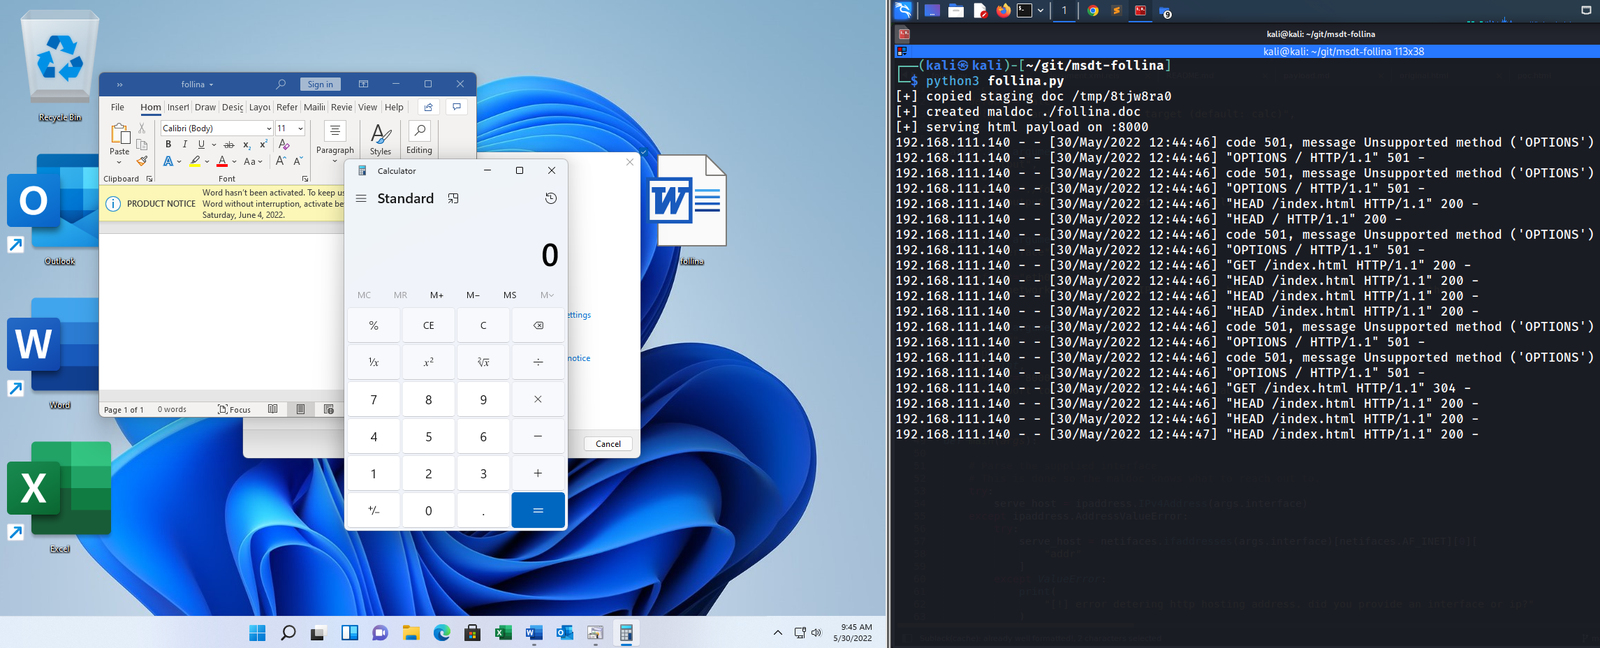 johnhammond/msdt-follina
生成一个恶意 Microsoft Word 文档,利用 MS-MSDT “Follina” 漏洞执行任意命令或通过 HTTP 服务器暂存载荷。
 atenreiro/opensquat
OSINT工具,通过监控新注册域名并与品牌关键词进行比对,结合DNS和VT验证,检测域名抢注、错别字域名及钓鱼仿冒网站。
 utkusen/jeopardize
一种低(零)成本的威胁情报与响应工具,专门针对钓鱼域名。
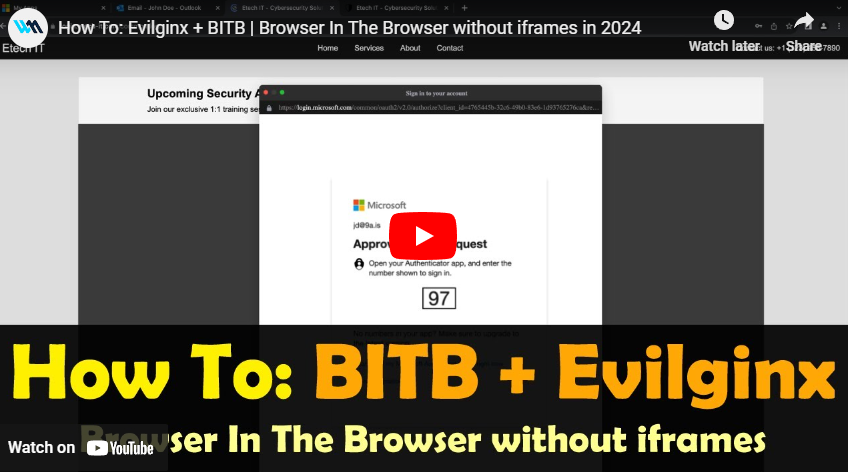 waelmas/frameless-bitb
一种浏览器中的浏览器(BITB)新方法,不使用iframe,允许绕过像Microsoft这样的登录页面实现的传统framebuster,并能与Evilginx配合使用。
 pericena/ciclopeclic
安全意识培训工具,用于授权钓鱼模拟和内部IT审计。
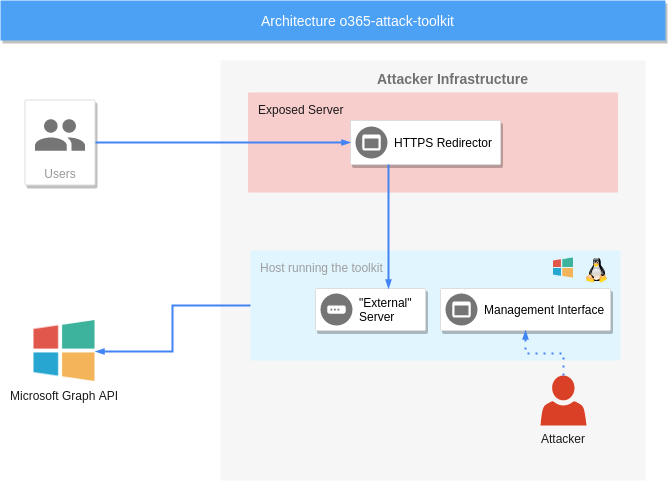 mdsecactivebreach/o365-attack-toolkit
用于攻击Office365的工具包
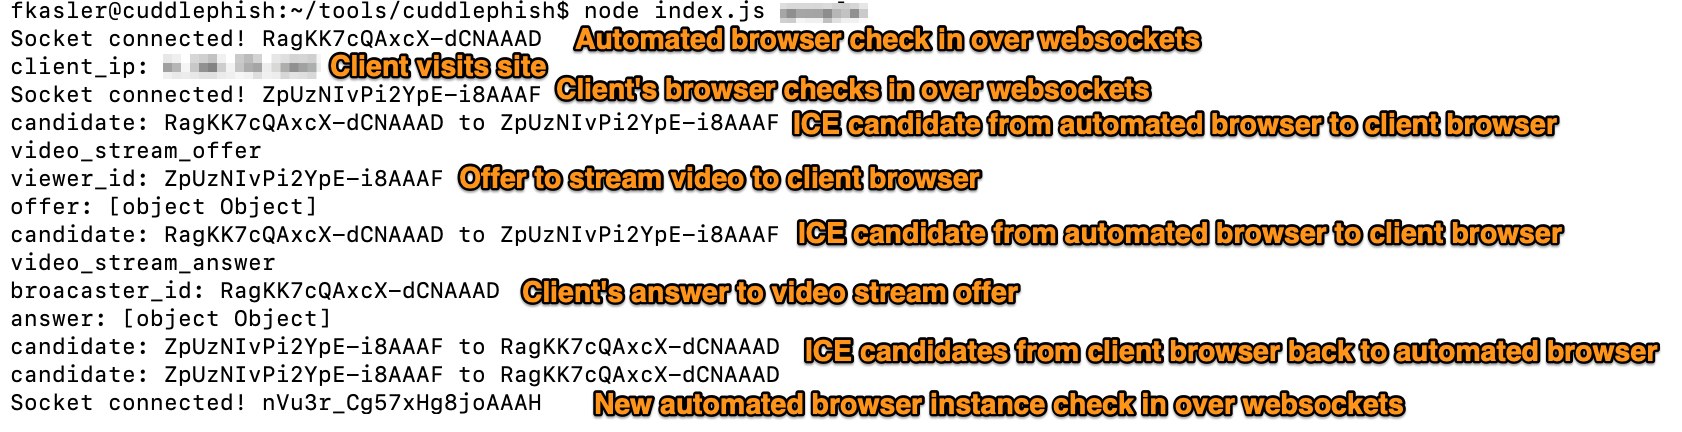 fkasler/cuddlephish
武器化的中间人浏览器 (BitM) 面向渗透测试人员
 makdosx/wifi-agent
用于创建强制门户、通过克隆登录页面进行凭据钓鱼以及注入恶意软件下载的流氓接入点工具,面向教育性质的红队模拟。
 pushsecurity/browser-identity-attacks-matrix
攻击性安全驱动防御性安全。我们分享一系列SaaS攻击技术,帮助防御者了解他们面临的威胁。#nolockdown