#1
 omarothmann/embedded-backdoor-connection
这个演示视频展示了如何通过向目标发送一份看起来无害的PDF文件来控制受害者的设备,该文件中实际上嵌入了恶意载荷。该漏洞已被公开为CVE-2010-1240。
 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
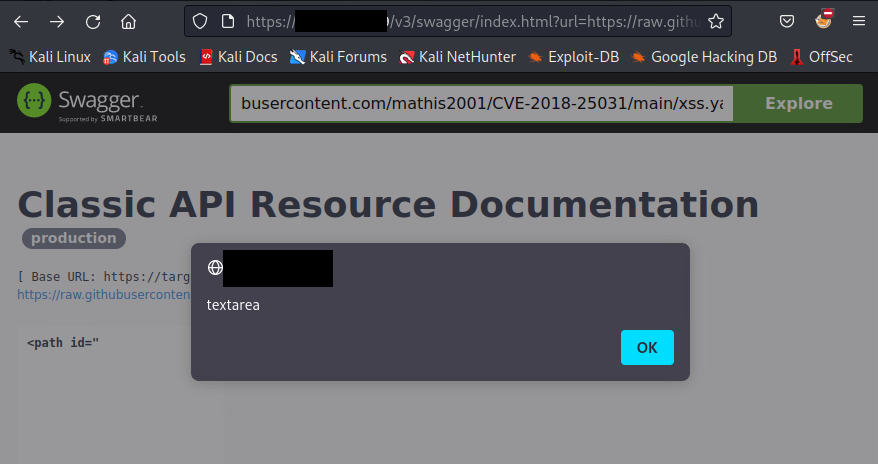 mathis2001/cve-2018-25031
CVE-2018-25031 测试
 retr0-code/signhere
SignHere是CVE-2017-11882的实现。SignHere是恶意RTF文档和VBScript载荷的生成器。
 bardlaudian/cve-2025-24071
无依赖的 Python PoC 生成器,用于 CVE-2025-24071,可在 ZIP 中构造恶意的 .library-ms 文件,以触发 Windows 资源管理器 NTLM 哈希泄露。
 vighnesh91/severitas
具有隔离回环实验室、合成受众生成、飞行前授权检查以及离线 HTML/Markdown/JSON/CSV 报告的授权社会工程模拟框架。
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 概念验证
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
自动化创建和托管 JavaScript XSS payload,以安装恶意主题模块,并通过 WonderCMS 中的远程代码执行触发反向 shell。该工具使用 PentestMonkey 的 PHP 反向 shell 脚本作为 payload。
 g33xter/cve-2021-28079
针对Jamovi <=1.6.18中XSS漏洞的概念验证漏洞利用代码。演示了如何构建包含JavaScript有效载荷的恶意.omv文档,以通过ElectronJS实现远程代码执行。
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
此脚本为Microsoft Outlook中发现的CVE-2024-21413提供了一个概念验证(PoC),该漏洞的CVSS值为9.8,是一个重要的安全漏洞。此漏洞被称为MonikerLink错误,具有广泛的影响,包括本地NTLM信息的潜在泄露和远程代码执行的可能性。
 quinnbast/malicious-mcp
一个概念验证仓库,展示了不受信任的 MCP 服务器如何窃取几乎全部数据……
 bartfroklage/cve-2024-37383-poc
CVE-2024-37383的概念验证
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 和 CVE-2023-38831 的概念验证集成在一个脚本中
 v35hr4j/cve-2022-1597
该插件用作 Discy 和 Himer 主题的配套插件,未对其重置密码表单中的某个参数进行清理和转义,从而可能执行反射型跨站脚本攻击。