#1
 watchdogsecurity/ring3-kit
利用 NT API Hooking (NtQuerySystemInformation) 隐藏进程以躲避任务管理器
 xcellerator/freebsd_kernel_hacking
学习FreeBSD内核破解 - 练习
 cybrly/badsuccessor
利用 Windows Server 2025 的 dMSA 权限提升漏洞,枚举可写 OU,将权限提升至任意域用户,提取凭据,并在经授权的 AD 安全评估中实现域接管。
 saadahla/pspersist
将 PowerShell 脚本投放至 %HOMEPATH%\Documents\WindowsPowershell\ 中,该脚本包含植入程序的路径,并且每当创建 PowerShell 进程时,植入程序也会被执行。
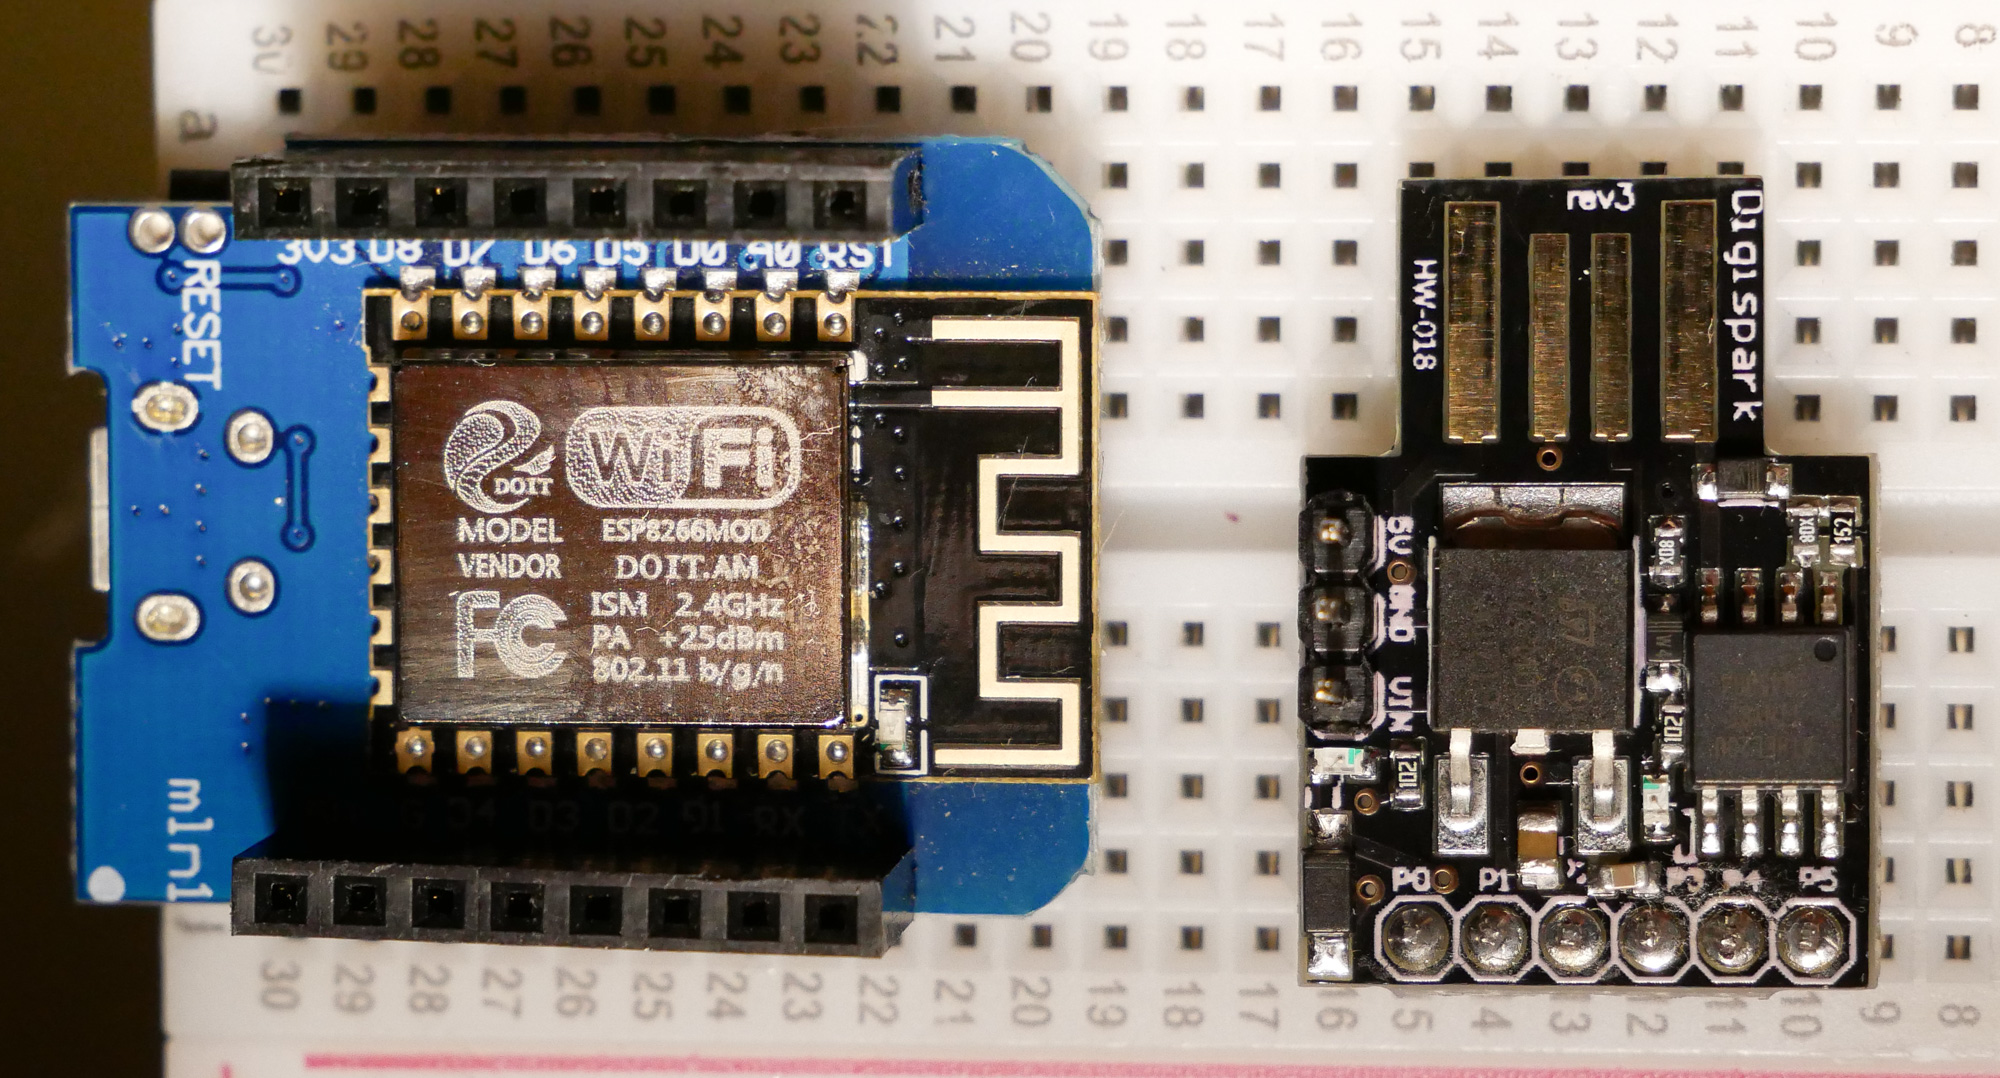 skickar/digitrack
使用Arduino进行5美元或更少的攻击
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 lethal-forensics/macos-collector
macos-collector - 面向 DFIR 的 macOS 取证痕迹自动化收集工具
 buter-chkalova/project-rvbbit
探索 DKOM、系统调用挂钩、隐蔽性、可观测性与防御性检测的教育性 Linux 内核 Rootkit PoC
 xm0kht4r/phoenix-framework
利用如Telegram和Discord等受信任站点进行C2的后渗透框架。
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
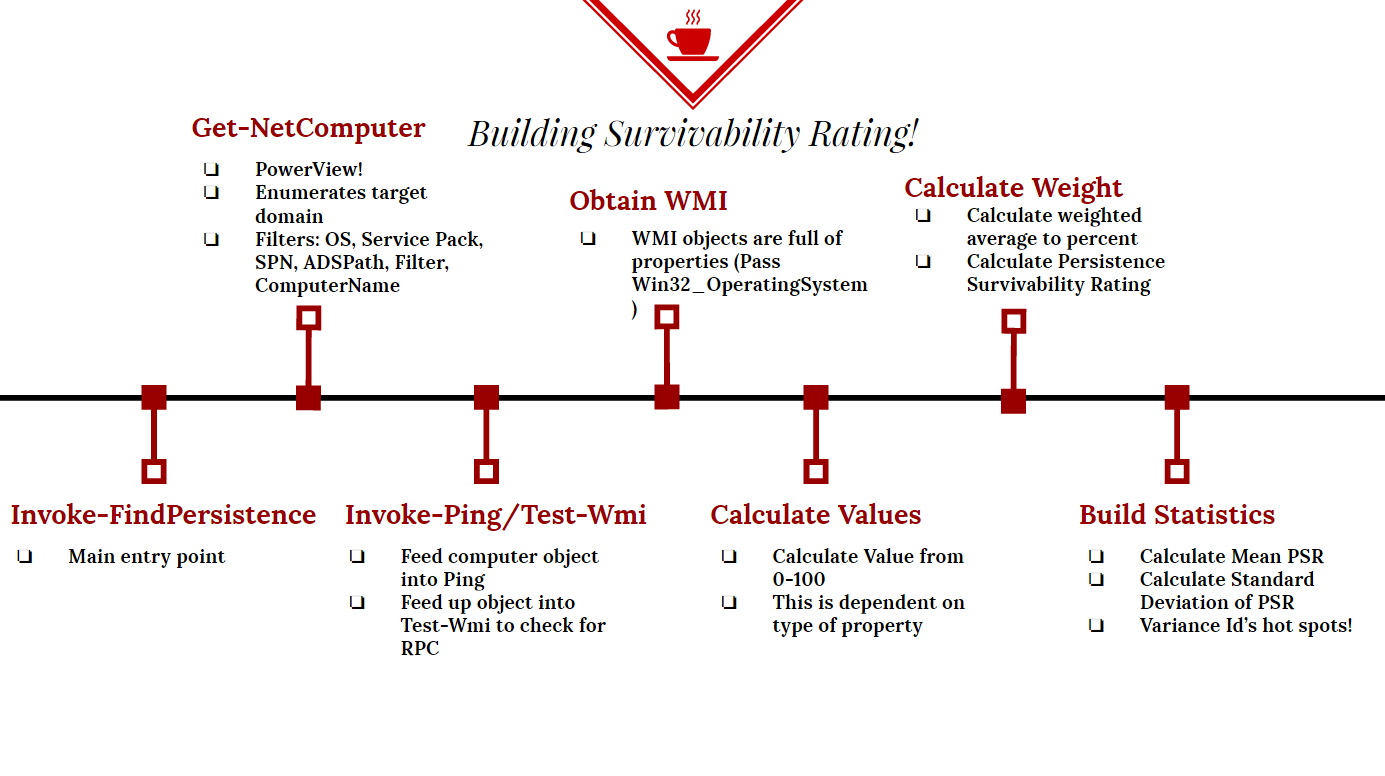 killswitch-gui/persistence-survivability
Powershell 持久化定位器
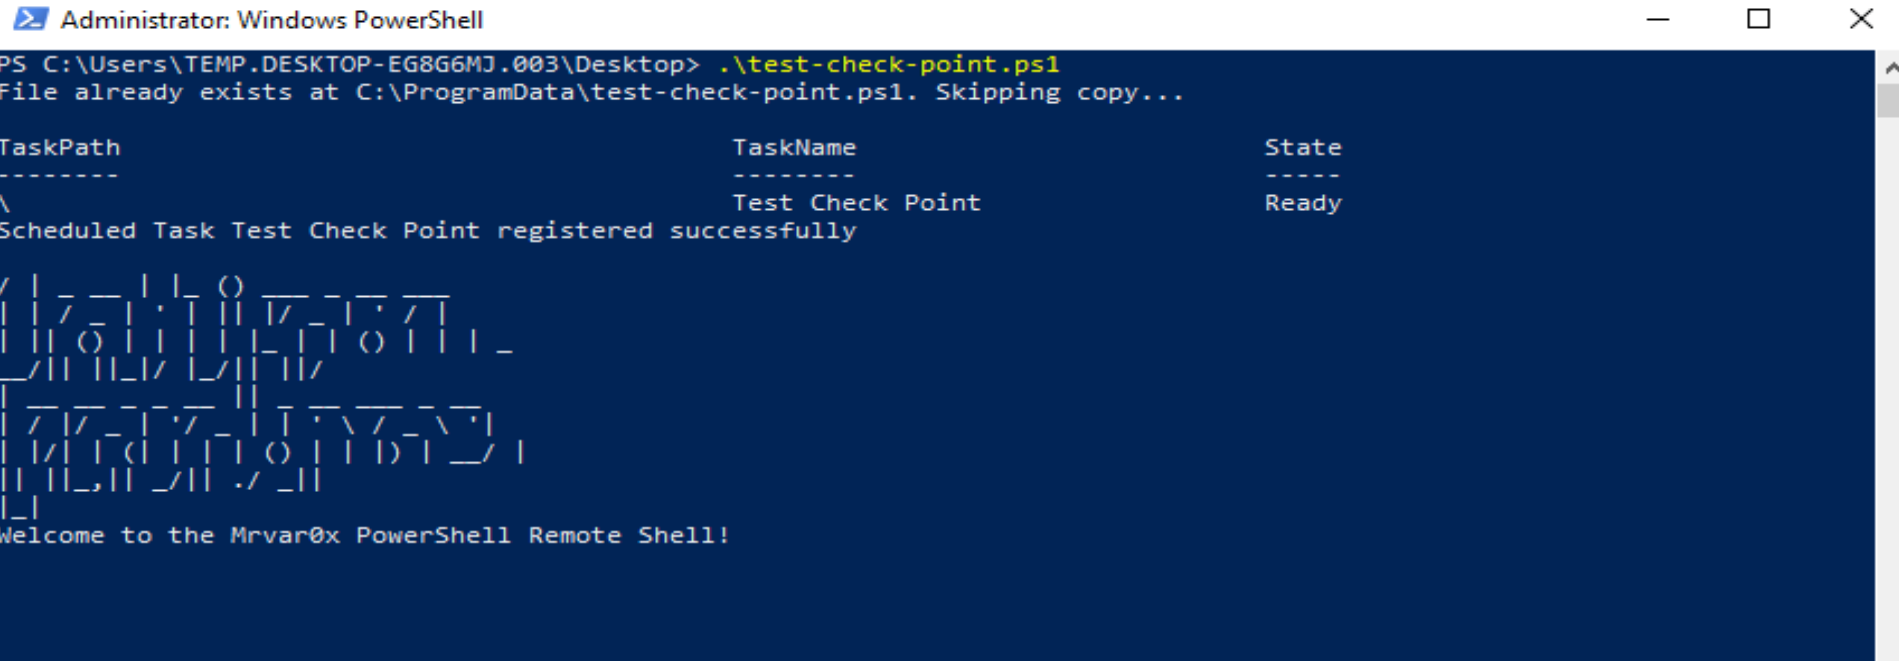 yehia-mamdouh/shell3er
基于PowerShell的反向Shell,具备后台任务执行、文件传输以及通过注册表和启动文件夹实现的双重持久化机制,适用于红队行动。
 weedhashpeddler/rc4decryption
滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 存根 - 已为 PowerShell 修复
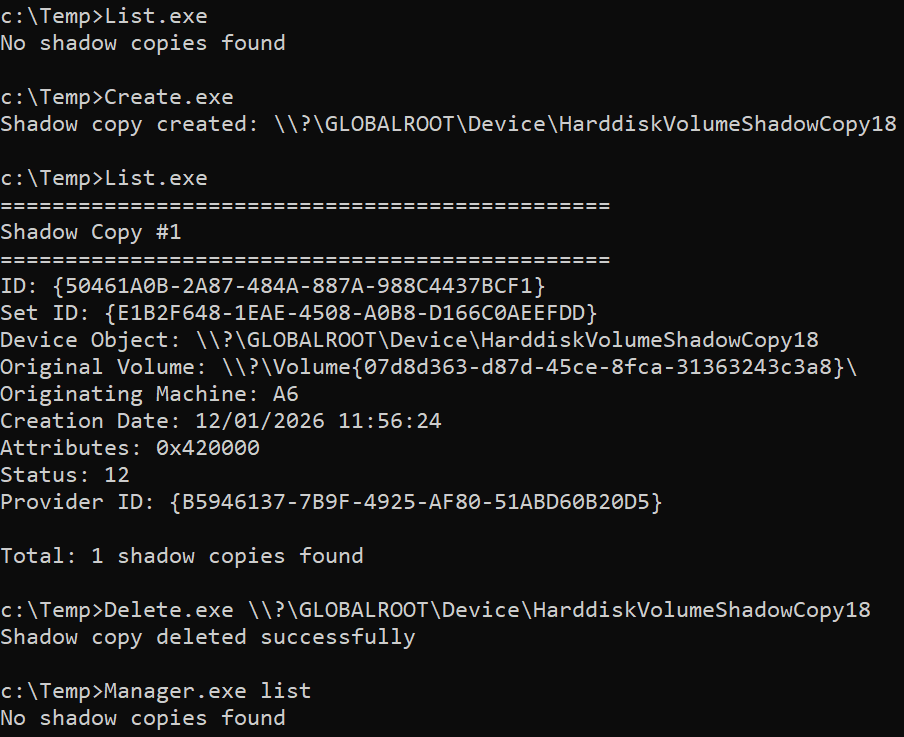 ricardojoserf/w11_shadow_copies
使用 C#、C++、Crystal 或 Python 通过 VSS API 管理卷影副本。适用于 Windows 11。
 lame-projects/stratum-c2
云端死信投递 C2 框架 — RSA-4096 + AES-256-GCM,5 家云服务提供商,纯 Rust 代理,P2P 网状网络,持久化引擎,凭据收集