
 #1
渗透测试方法论、框架、报告和自动化工具。
Kitploit 推荐

 zeronetworks/rpcfirewall
Windows RPC防火墙,用于审计、检测和阻止恶意远程过程调用,以防止横向移动、侦察和利用基于RPC的攻击(如DCSync和ZeroLogon)。
 dievus/oh365userfinder
通过响应分析枚举有效的Microsoft 365账户和域,支持密码喷洒和限流检测以避免锁定。

 souhardya/zerodoor
一个懒散编写的脚本,用于随时生成跨平台后门 :)
 bishopfox/gadgetprobe
探测使用 Java 序列化对象的端点,以识别远程 Java 类路径上的类、库及库版本。
 compasssecurity/samlraider
SAML2 Burp 扩展
 panagiks/rspet
RSPET(反向 Shell 与后渗透工具)是一个基于 Python 的反向 Shell,配备了一系列有助于后渗透场景的功能。
 krypteria/atlasldr
使用动态间接系统调用实现的反射式 x64 PE/DLL 加载器
 fin3ss3g0d/cypherhound
你的基于模板的BloodHound终端伴侣工具
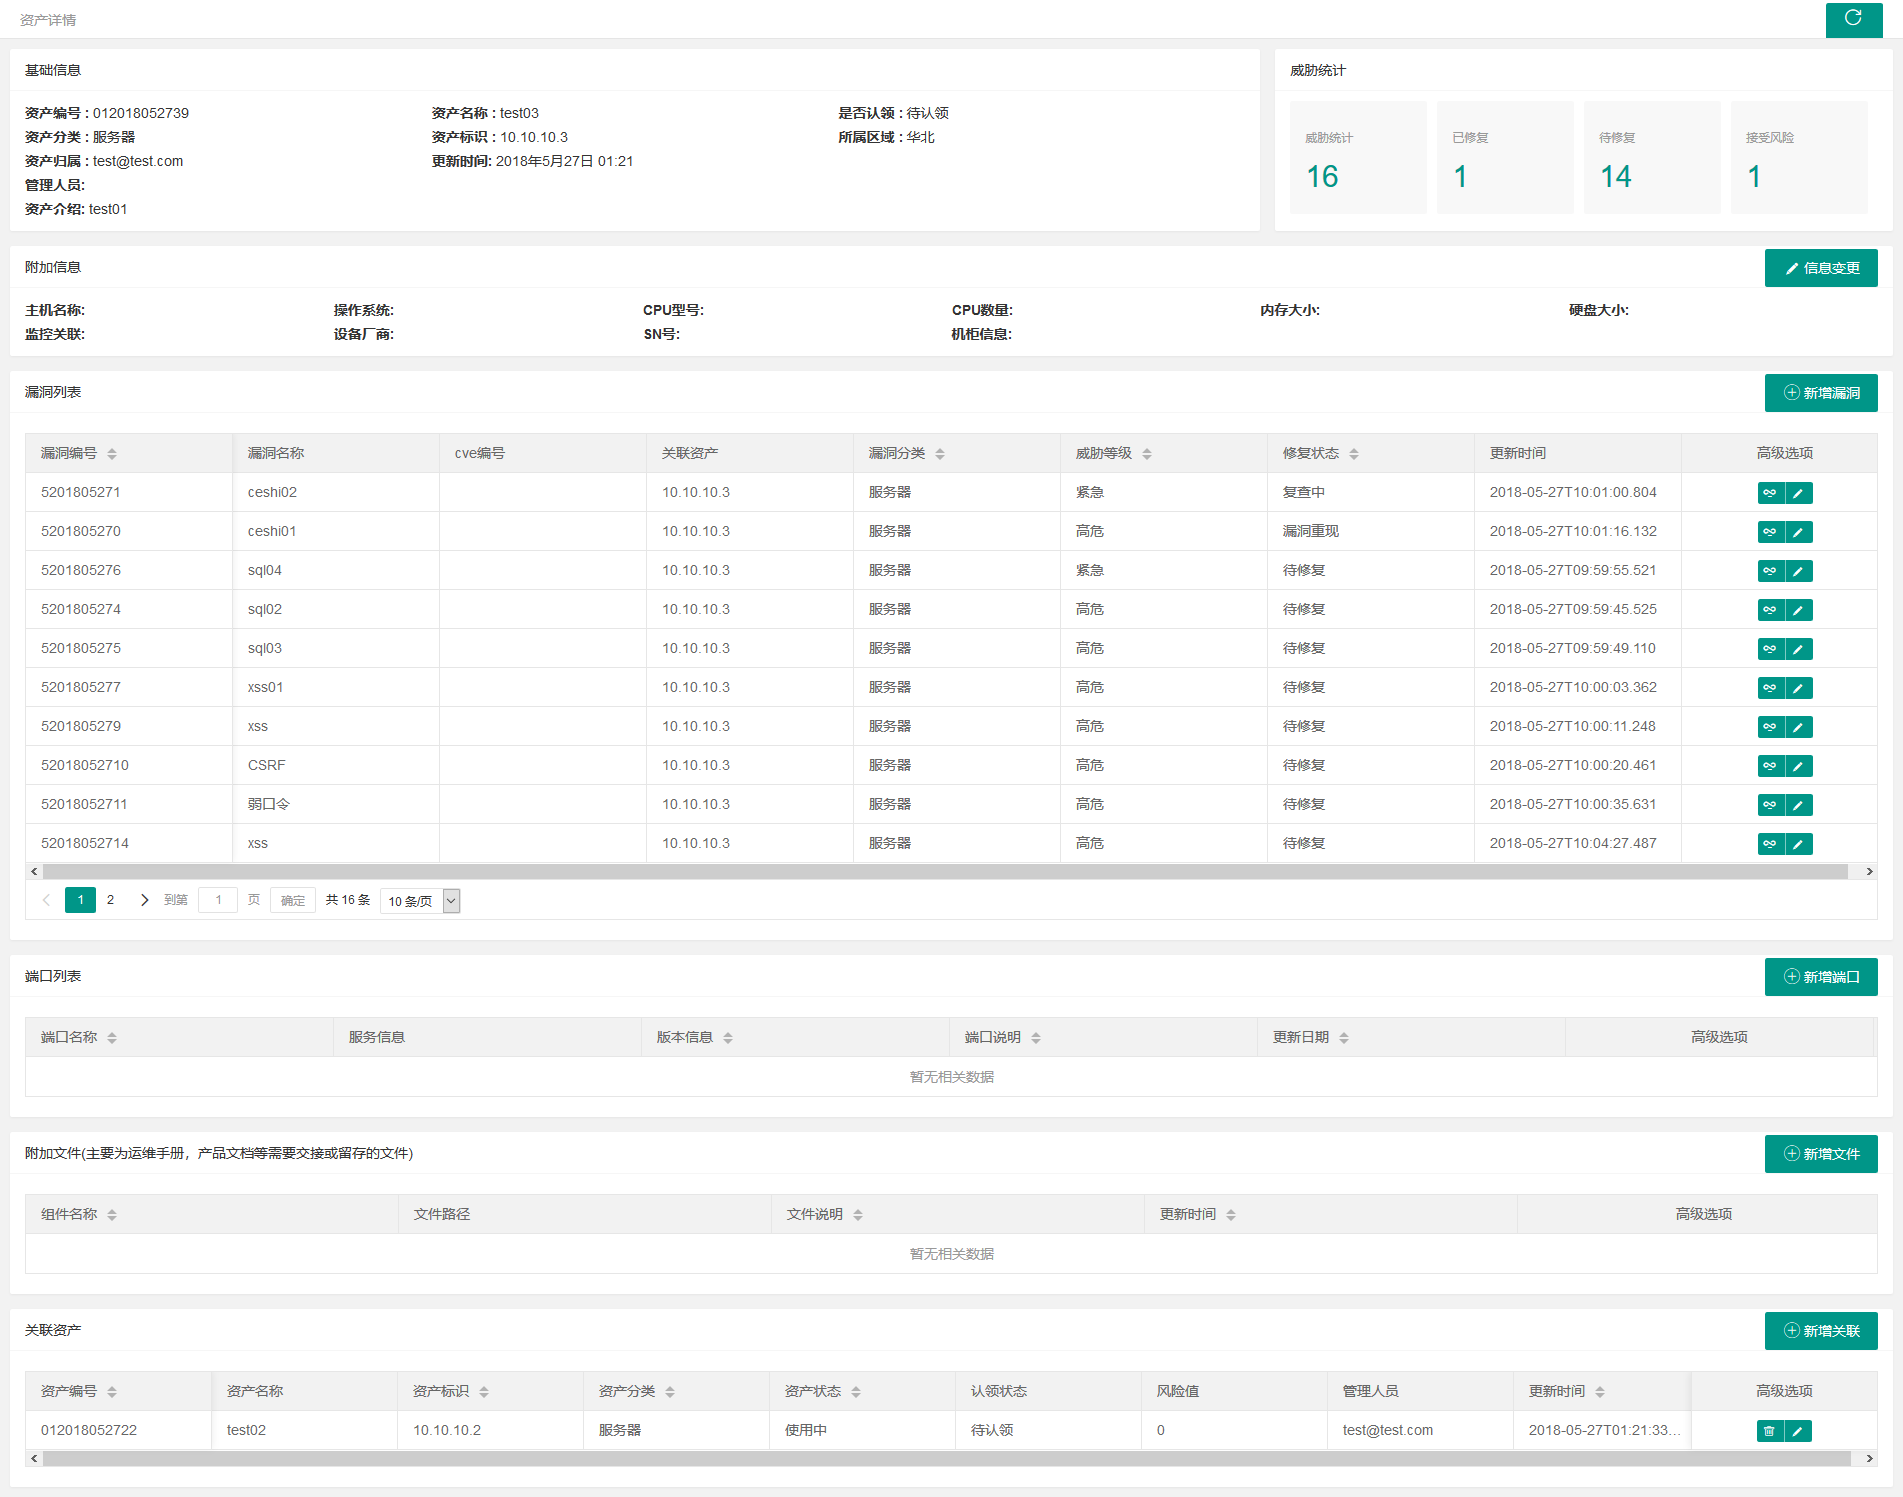 we1h0/securitymanageframwork
Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。

 bytewreck/dumpguard
用于在现代Windows系统上从受保护的会话中提取凭据材料的概念验证工具。
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
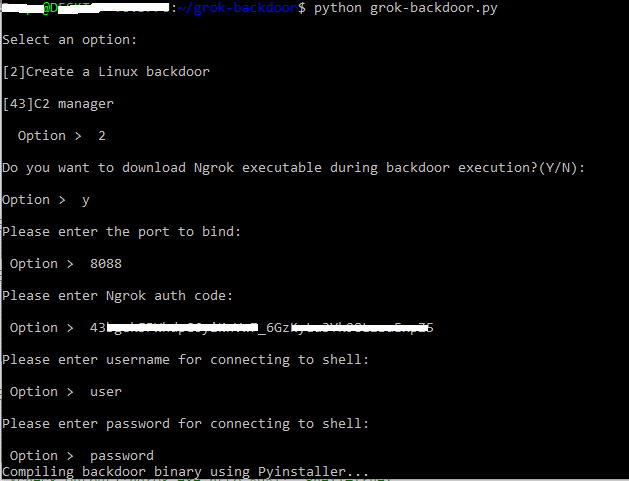 deepzec/grok-backdoor
支持 Ngrok 隧道的简单 Python 后门
 m8sec/nullinux
用于Linux的内部渗透测试工具,可通过SMB枚举操作系统信息、域信息、共享资源、目录和用户。









