
 #1
渗透测试方法论、框架、报告和自动化工具。
Kitploit 推荐

 synacktiv/grouppolicybackdoor
组策略对象操作与利用框架
 nfc-tools/milazycracker
Mifare Classic Plus - 针对 SCL3711 LibNFC USB 读卡器的 Hardnested 攻击实现

 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Pulse Secure SSL VPN 任意文件读取漏洞(CVE-2019-11510)利用工具
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 agent-field/sec-af
基于AgentField的AI原生代码安全审计器,通过判定、追踪和可操作证据证明可利用性。
 davidcarliez/trustmebro
绕过LLM护栏,通过用伪造的工具输出迷惑它。

 pwntester/serialkillerbypassgadgetcollection
用于扩展和封装 ysoserial payload 的绕过 gadget 集合

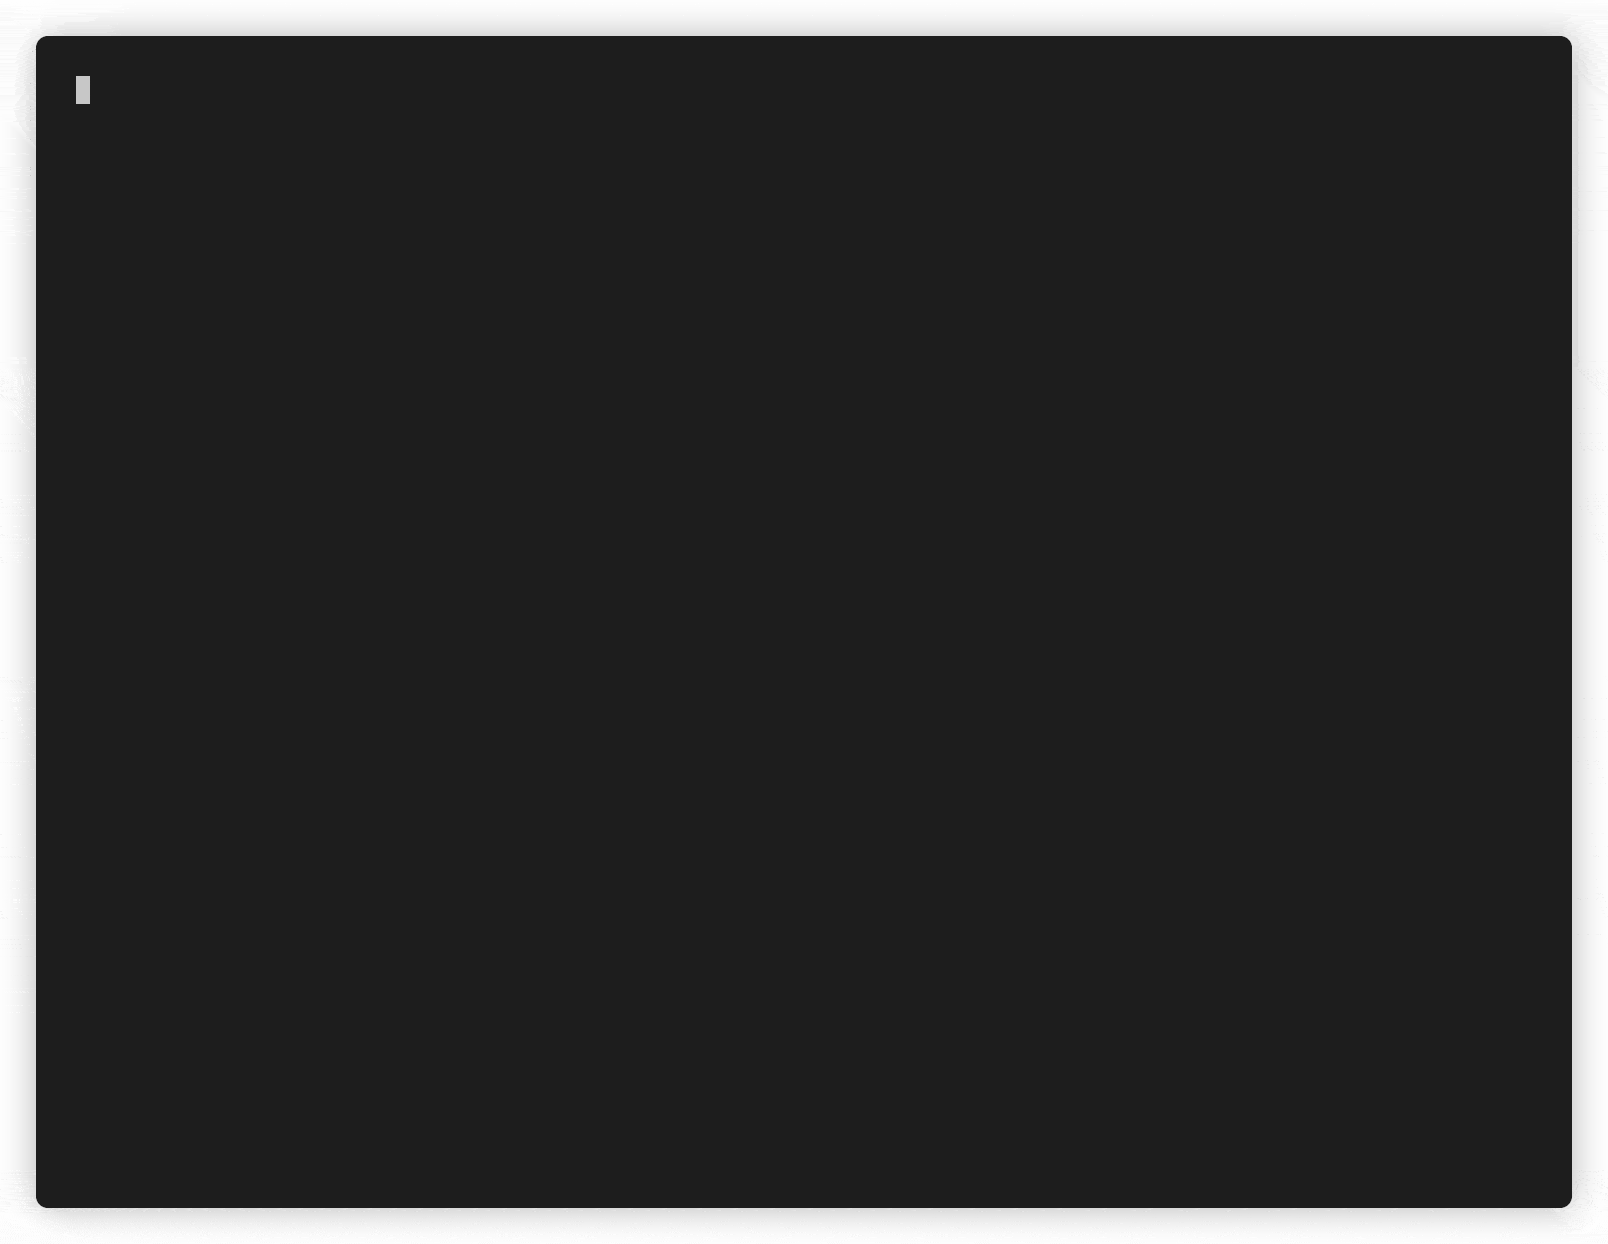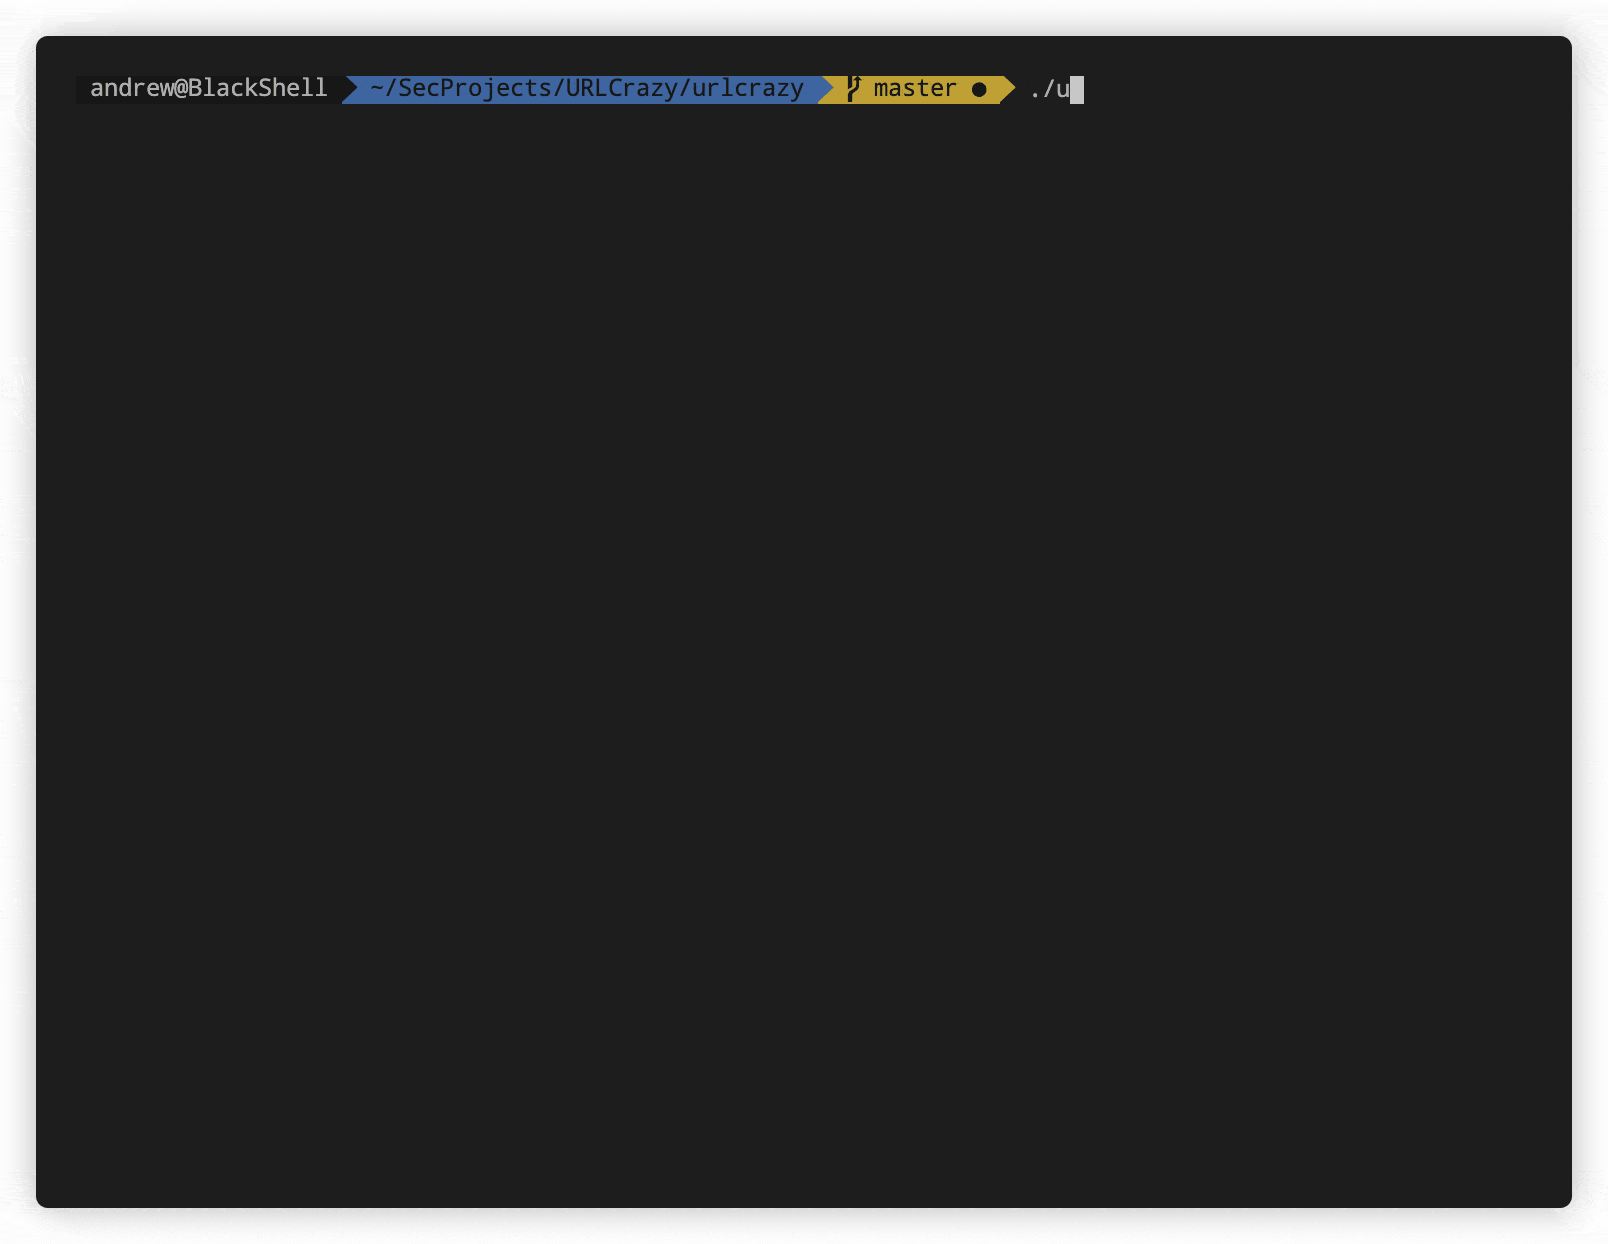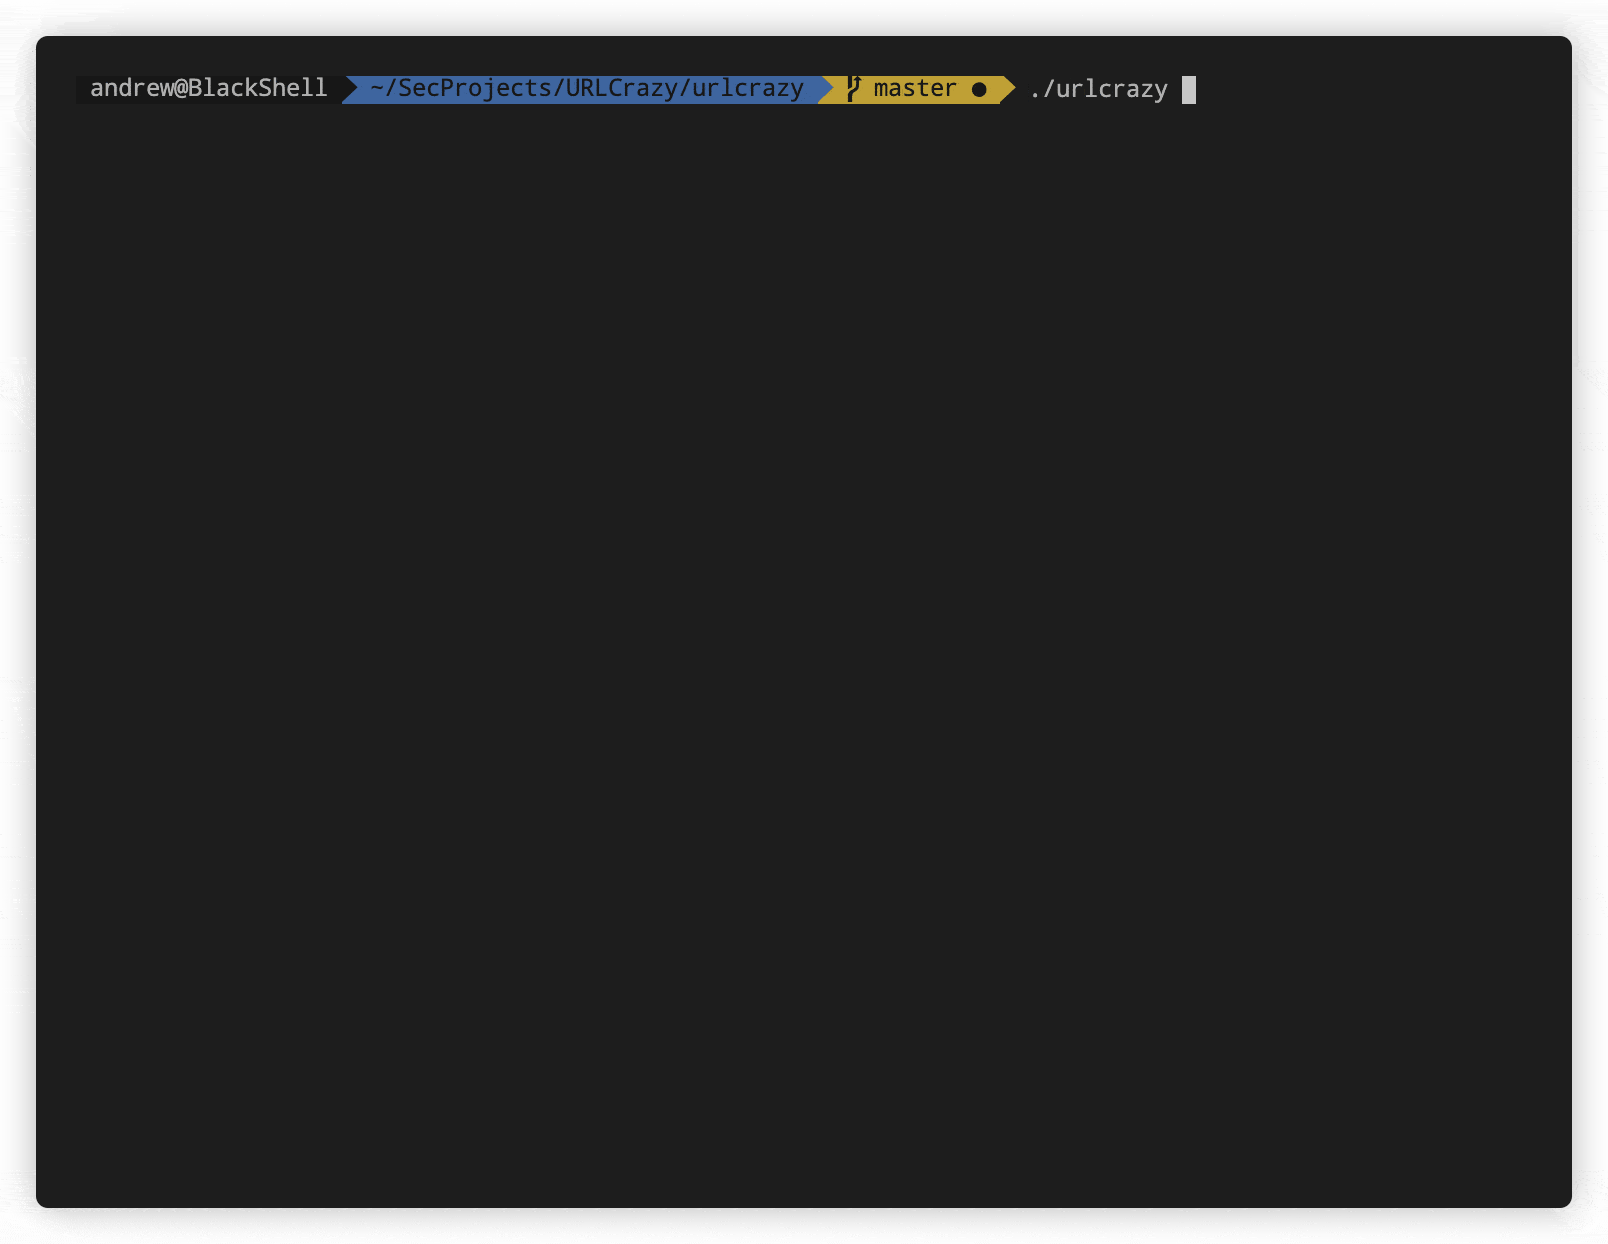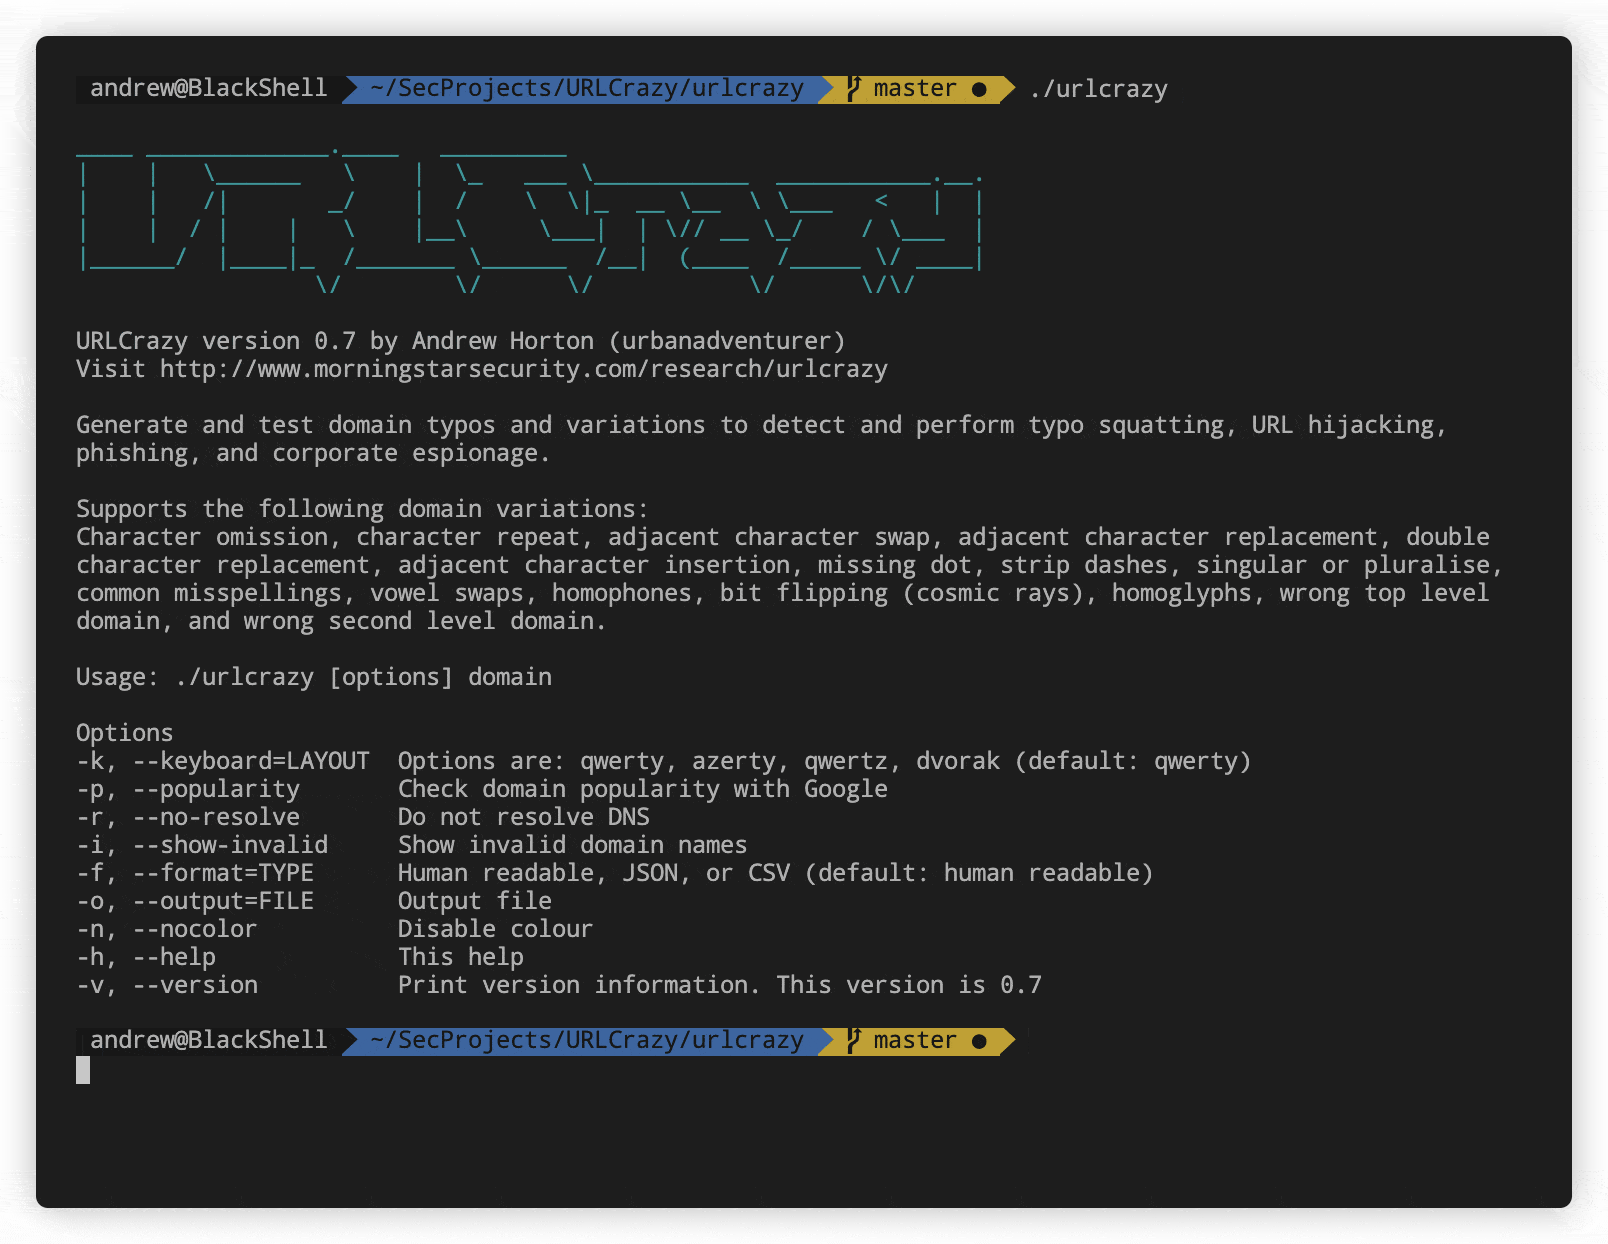 urbanadventurer/urlcrazy
生成并测试域名拼写错误和变体,以检测和执行域名抢注、URL劫持、钓鱼攻击和企业间谍活动。
 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 testanull/proxynotshell-poc
通过经过身份验证的 PoC 脚本利用 Microsoft Exchange ProxyNotShell 漏洞(CVE-2022-41040 和 CVE-2022-41082),在易受攻击的服务器上执行命令。
 nccgroup/crosssitecontenthijacking
使用 Flash、PDF 和 Silverlight 的内容劫持概念验证
 yeeb1/socktail
轻量级Go二进制文件,将设备加入Tailscale网络,并暴露本地SOCKS5代理,用于临时的红队访问。支持XOR混淆认证密钥、自定义控制服务器和零持久化。
 reverseclabs/wepwnise
WePWNise 生成架构无关的 VBA 代码,用于 Office 文档或模板,并自动绕过应用程序控制和漏洞缓解软件。
 cybertix-pvt-ltd/one-liner-collections
该仓库包含带描述和安装要求的 One Liners 列表。








