#1


 athena-os/athena
Athena OS 是一款基于 Arch/Nix 的发行版,专注于网络安全。借助任何黑客工具学习、实践并享受乐趣!
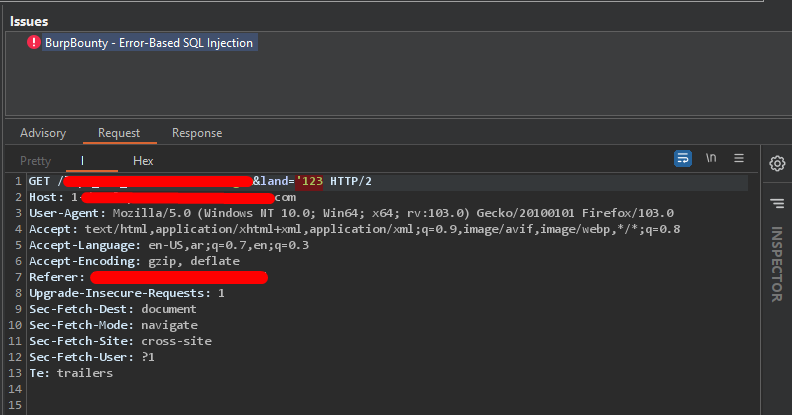 eslam3kl/sqlidetector
简单的Python脚本,支持BurpBouty配置文件,通过发送包含14个payload的多个请求,并检查针对不同数据库的152个正则表达式模式,帮助您检测基于错误的SQL注入。
 renniepak/cspbypass
CSPBypass.com,一款旨在帮助道德黑客绕过严格的内容安全策略(CSP)并在因仅允许特定白名单域名的CSP而阻止注入的网站上利用XSS(跨站脚本)漏洞的工具。
 cyber-buddy/apkhunt
基于 OWASP MASVS 的 Android 应用静态代码分析工具,用于检测 APK 文件中的安全漏洞,具有低误报率和优化的扫描规则。
 arnaucube/coffeeminer
Wi-Fi网络中的协作式(mitm)加密货币矿池
 skavngr/rapidscan
:new: 多工具 Web 漏洞扫描器。
 splx-ai/agentic-radar
用于你的 LLM 智能体工作流的安全扫描器
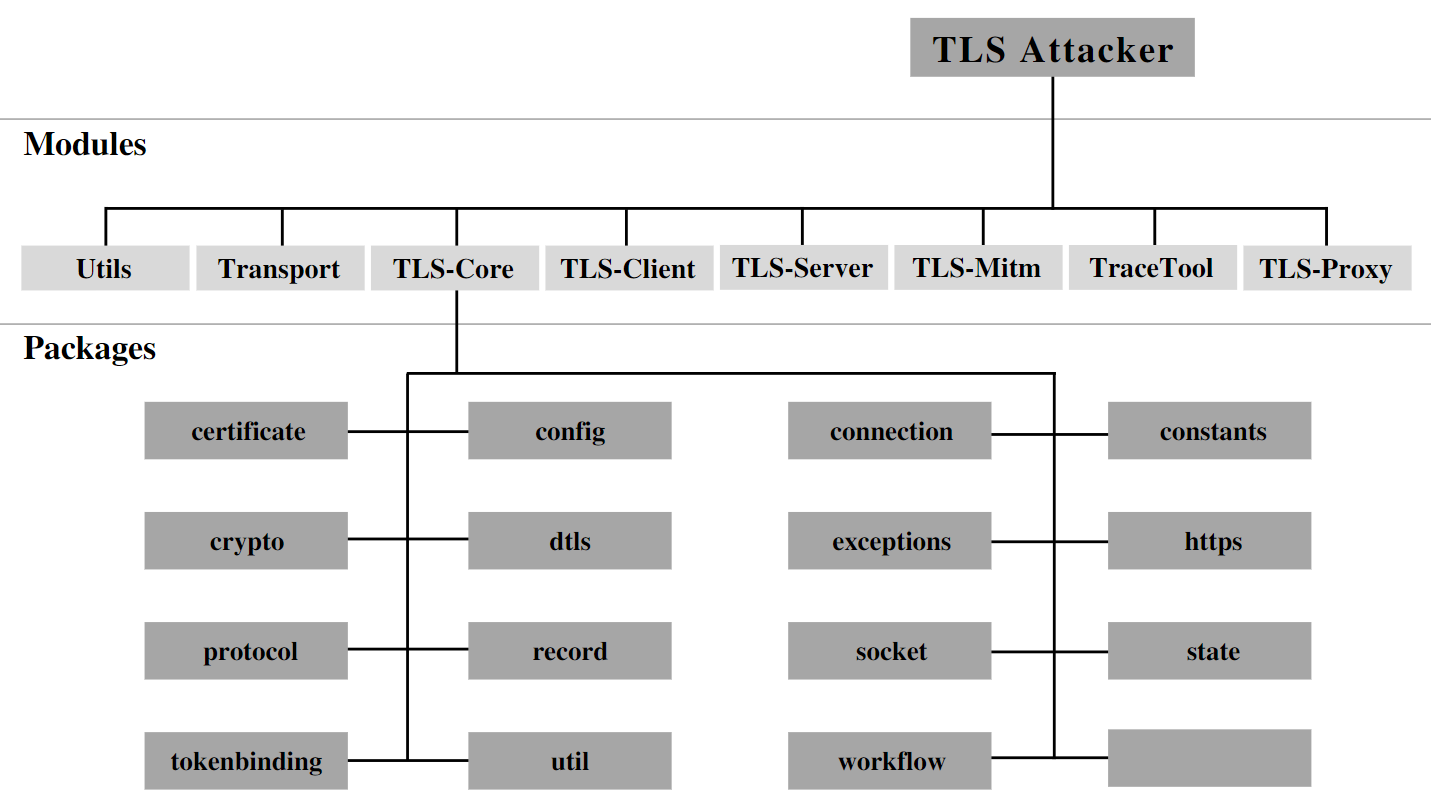 tls-attacker/tls-attacker
基于Java的框架,用于对TLS库进行系统化模糊测试和分析。支持任意协议消息的构造、修改以及对TLS客户端/服务器进行漏洞发现测试。
 hahwul/mobilehackersweapons
移动黑客的武器 / 移动黑客使用的炫酷工具集合. 快乐黑客 , 快乐挖洞
 vincentcox/bypass-firewalls-by-dns-history
基于DNS历史记录绕过防火墙的脚本。该脚本将搜索DNS A历史记录,并检查服务器是否对该域名响应。适用于漏洞赏金猎人。
 kevin-robertson/powermad
PowerShell MachineAccountQuota 和 DNS 利用工具
 droe/sslsplit
透明的中间人代理,终止SSL/TLS连接,即时伪造证书,并记录解密流量,用于网络取证和渗透测试。
 nccgroup/redsnarf
RedSnarf 是一款用于 Windows 环境的渗透测试 / 红队工具
 i-am-jakoby/powershell-for-hackers
这个仓库汇集了每个黑客都应该知道的 powershell 函数。
 hakluke/weaponised-xss-payloads
XSS 载荷,旨在将 alert(1) 升级为 P1
 christophetd/log4shell-vulnerable-app
易受 Log4Shell (CVE-2021-44228) 攻击的 Spring Boot Web 应用程序。