#1
 rogandawes/p4wnp1_aloa
MaMe82 开发的 P4wnP1 A.L.O.A. 是一个框架,它可以将 Rapsberry Pi Zero W 转变为一个灵活、低成本的平台,用于渗透测试、红队行动和物理安全测试……或者说,变成一台"小型攻击设备"。
 dafthack/cloudpentestcheatsheets
本仓库包含我为针对利用云服务提供商的组织进行渗透测试的相关工具整理的一系列速查表。
 helloexp/0day
各种CMS、各种平台、各种系统、各种软件漏洞的EXP、POC ,该项目将持续更新
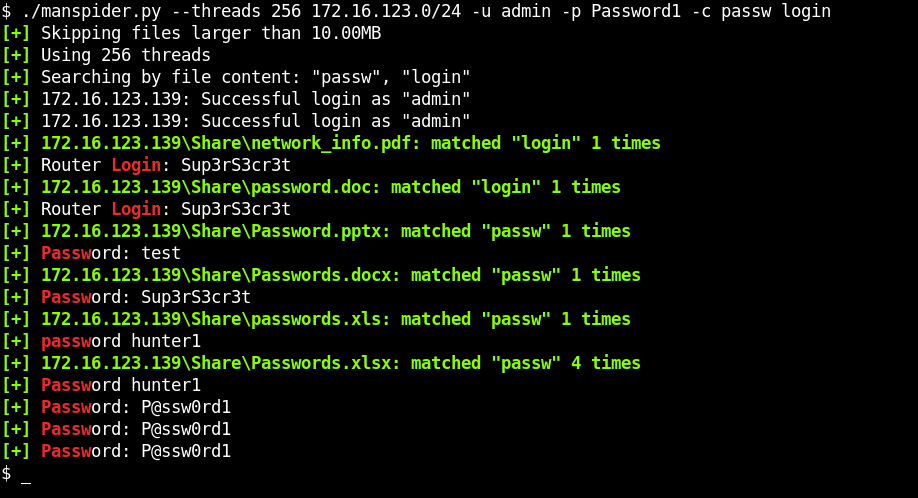 blacklanternsecurity/manspider
扫描整个网络,查找SMB共享中的有价值文件。搜索文件名或文件内容 - 支持正则表达式!
 ine-labs/awsgoat
AWSGoat : 一个极度脆弱的 AWS 基础设施
 syslifters/sysreptor
一个可定制且强大的渗透测试报告平台,专为进攻性安全专业人员设计。轻松简化、定制和自动化您的渗透测试报告。
 httptoolkit/frida-interception-and-unpinning
用于在运行时重写移动应用,以直接中间人攻击(MitM)所有 HTTPS 流量的 Frida 脚本
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本

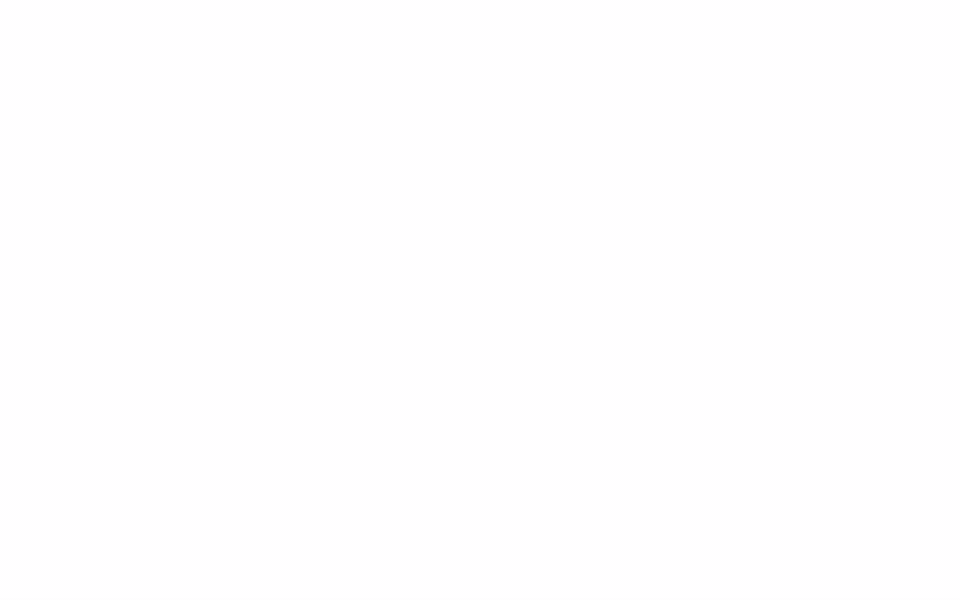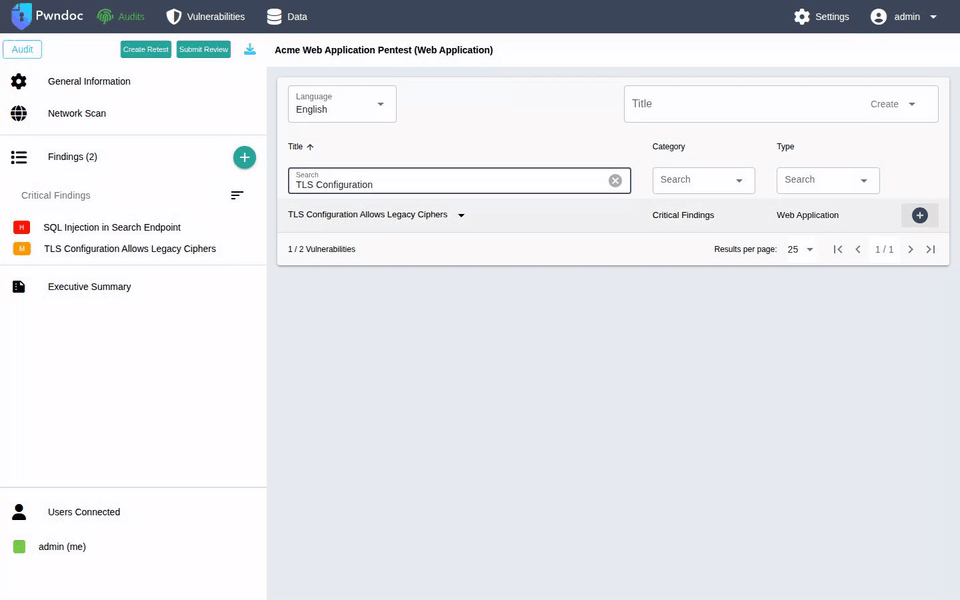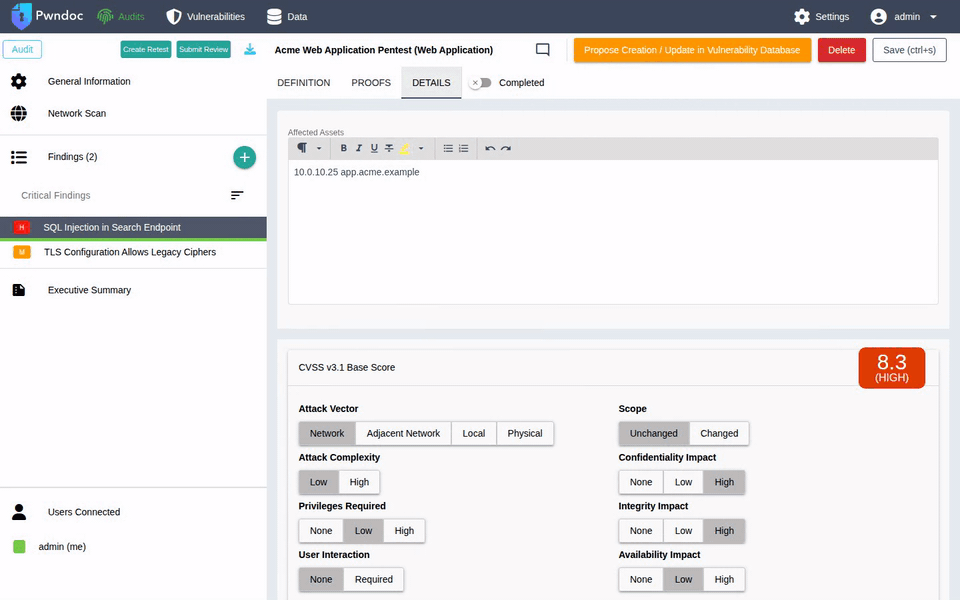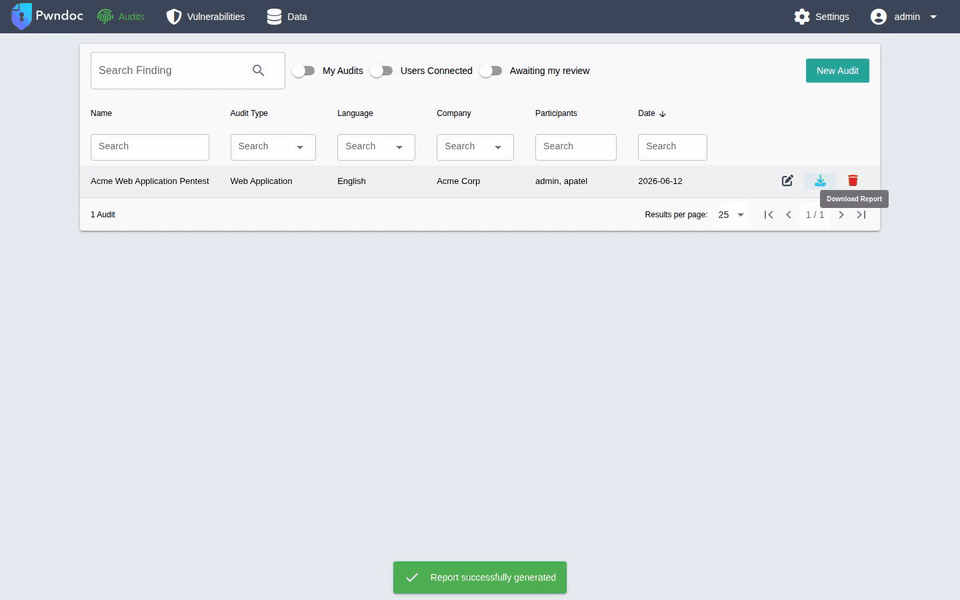
 ignitetechnologies/burpsuite-for-pentester
本速查表专为漏洞赏金猎人和渗透测试人员打造,旨在帮助他们仅使用“BurpSuite”即可完全独立地追踪从 P4 到 P1 的漏洞。
 zerbea/hcxdumptool
用于从WLAN设备捕获数据包的小工具。
 aquasecurity/kube-hunter
在Kubernetes集群中搜寻安全弱点
 tarunkant/gopherus
该工具生成 gopher 链接,用于利用 SSRF 并在各种服务器上实现 RCE。
 ghostpack/certify
用于枚举和利用 Active Directory 证书服务(AD CS)中错误配置的 C# 工具,可实现证书模板滥用、权限提升和域持久化。

 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。