
 #1
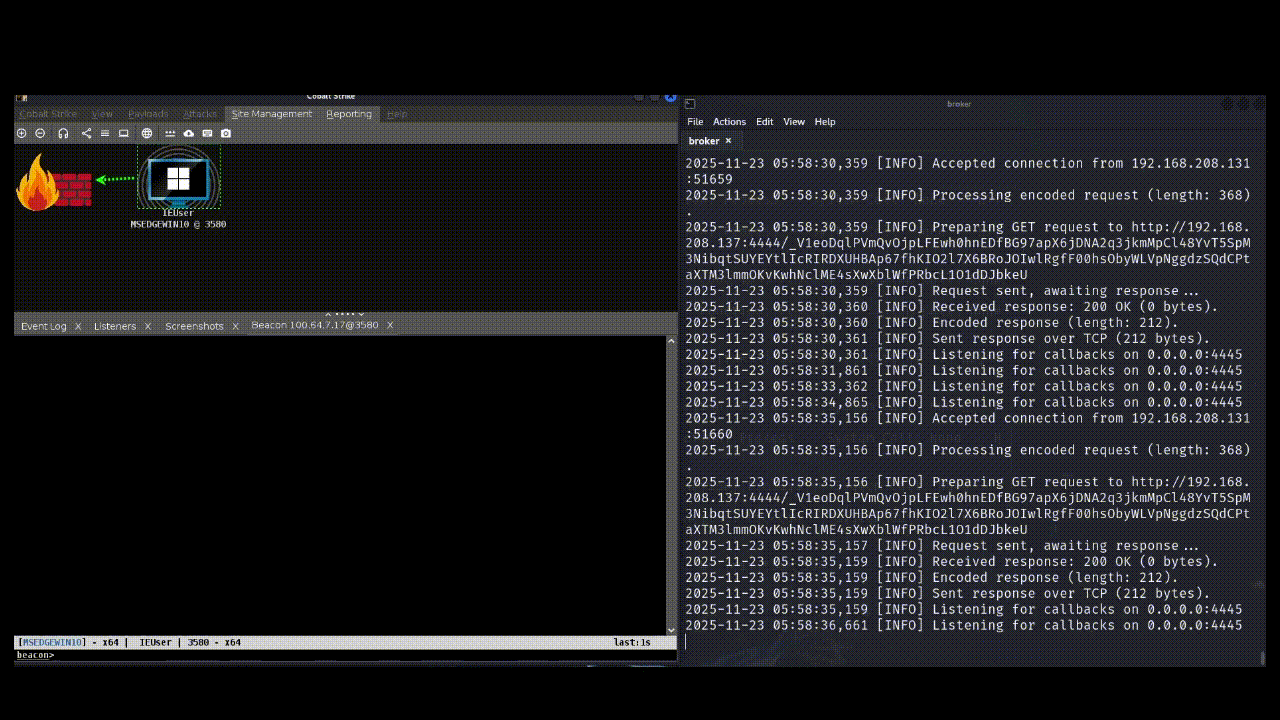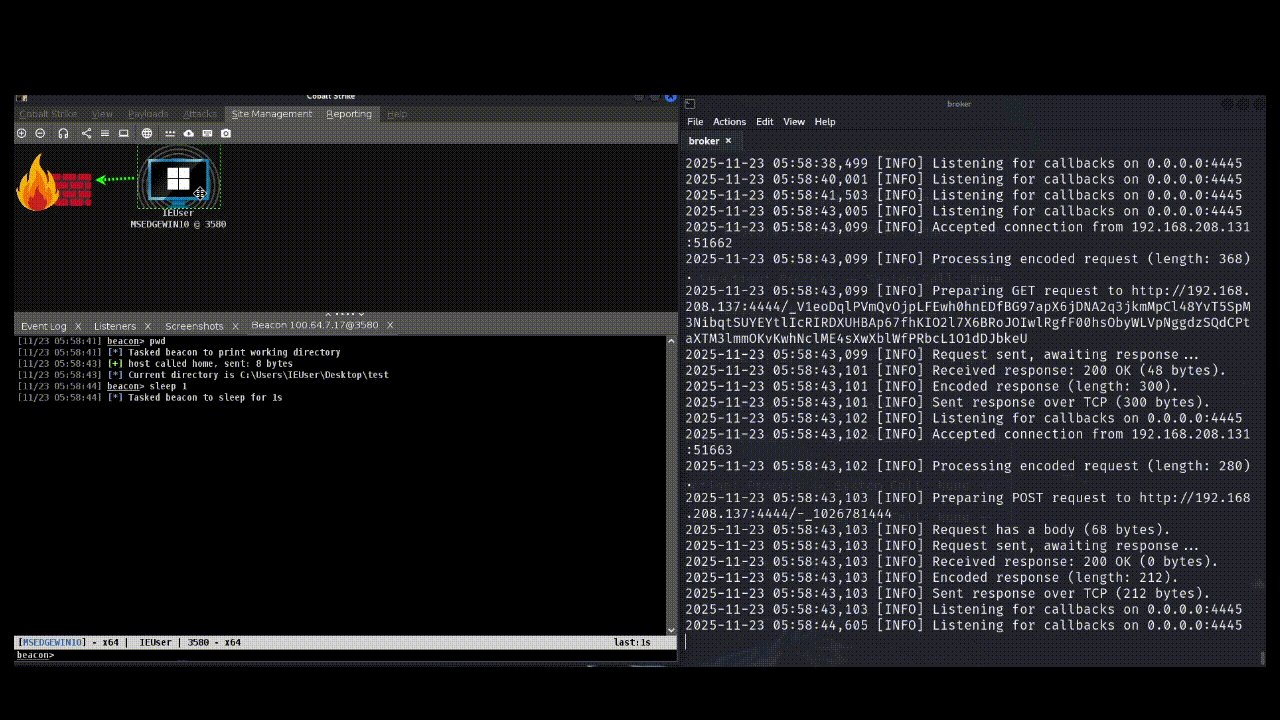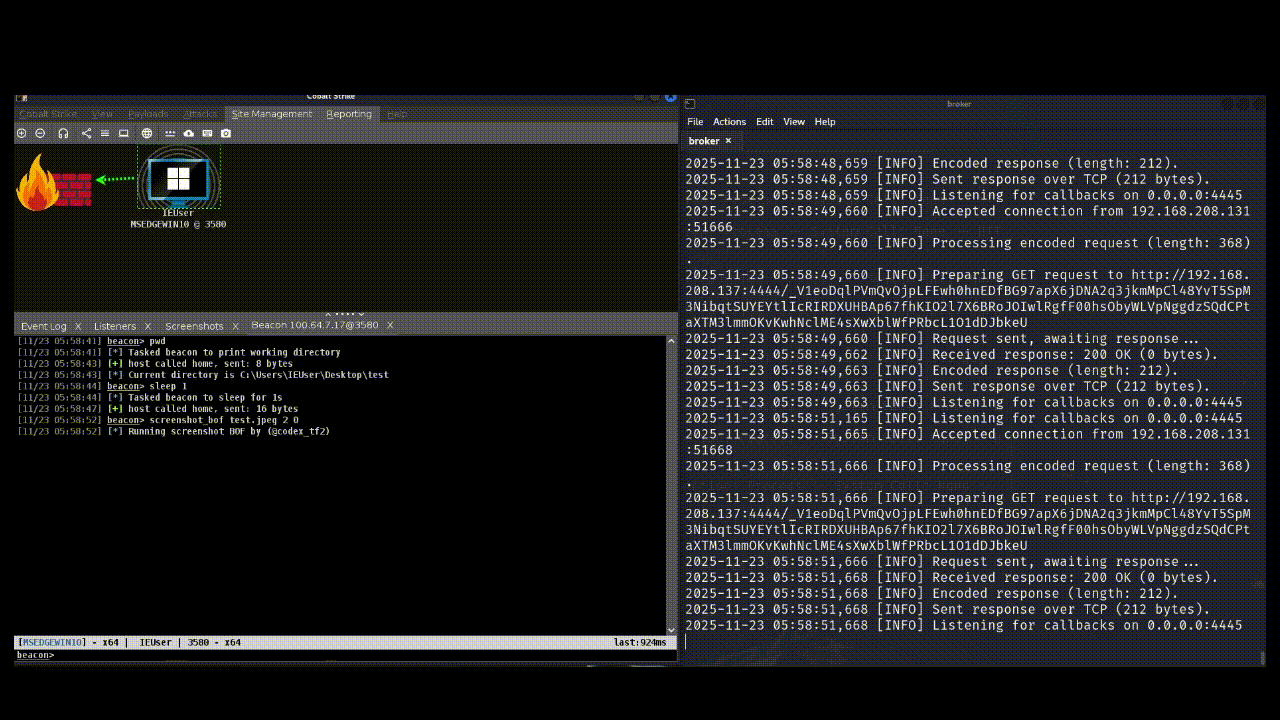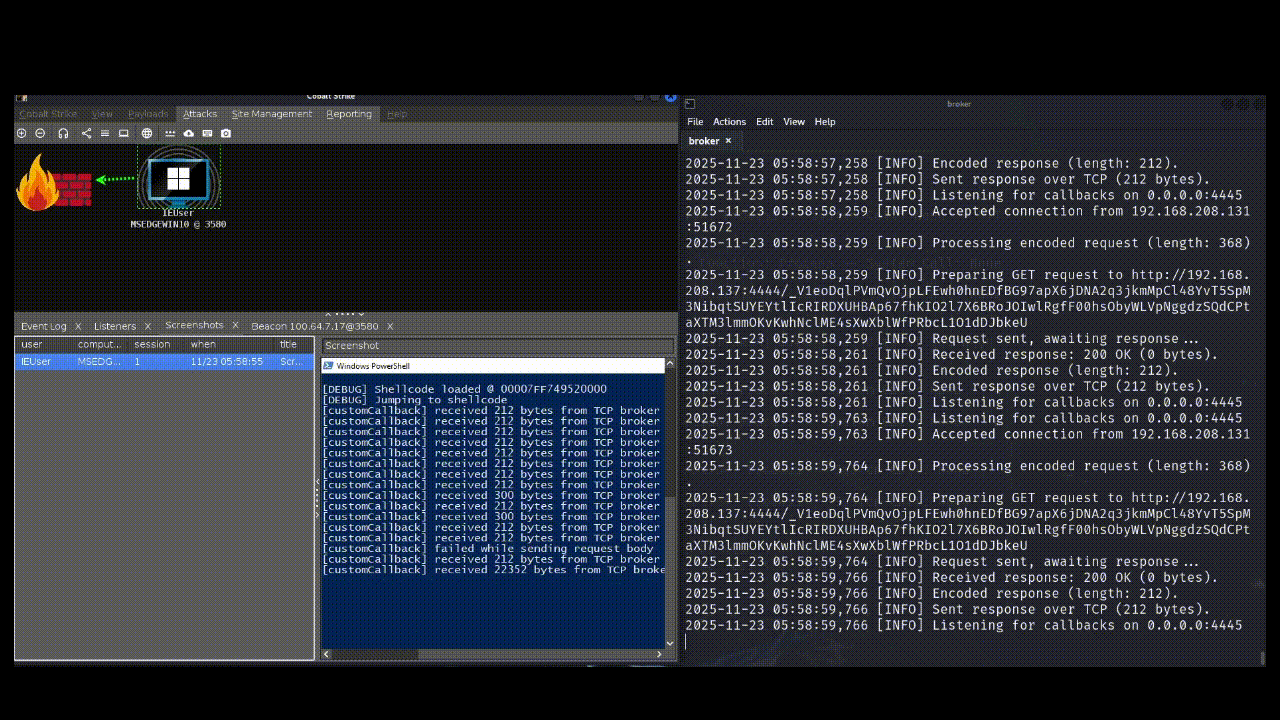
 codextf2/customc2channeltemplate
用于通过反射加载器应用IAT钩子开发Cobalt Strike自定义C2通道的模板。
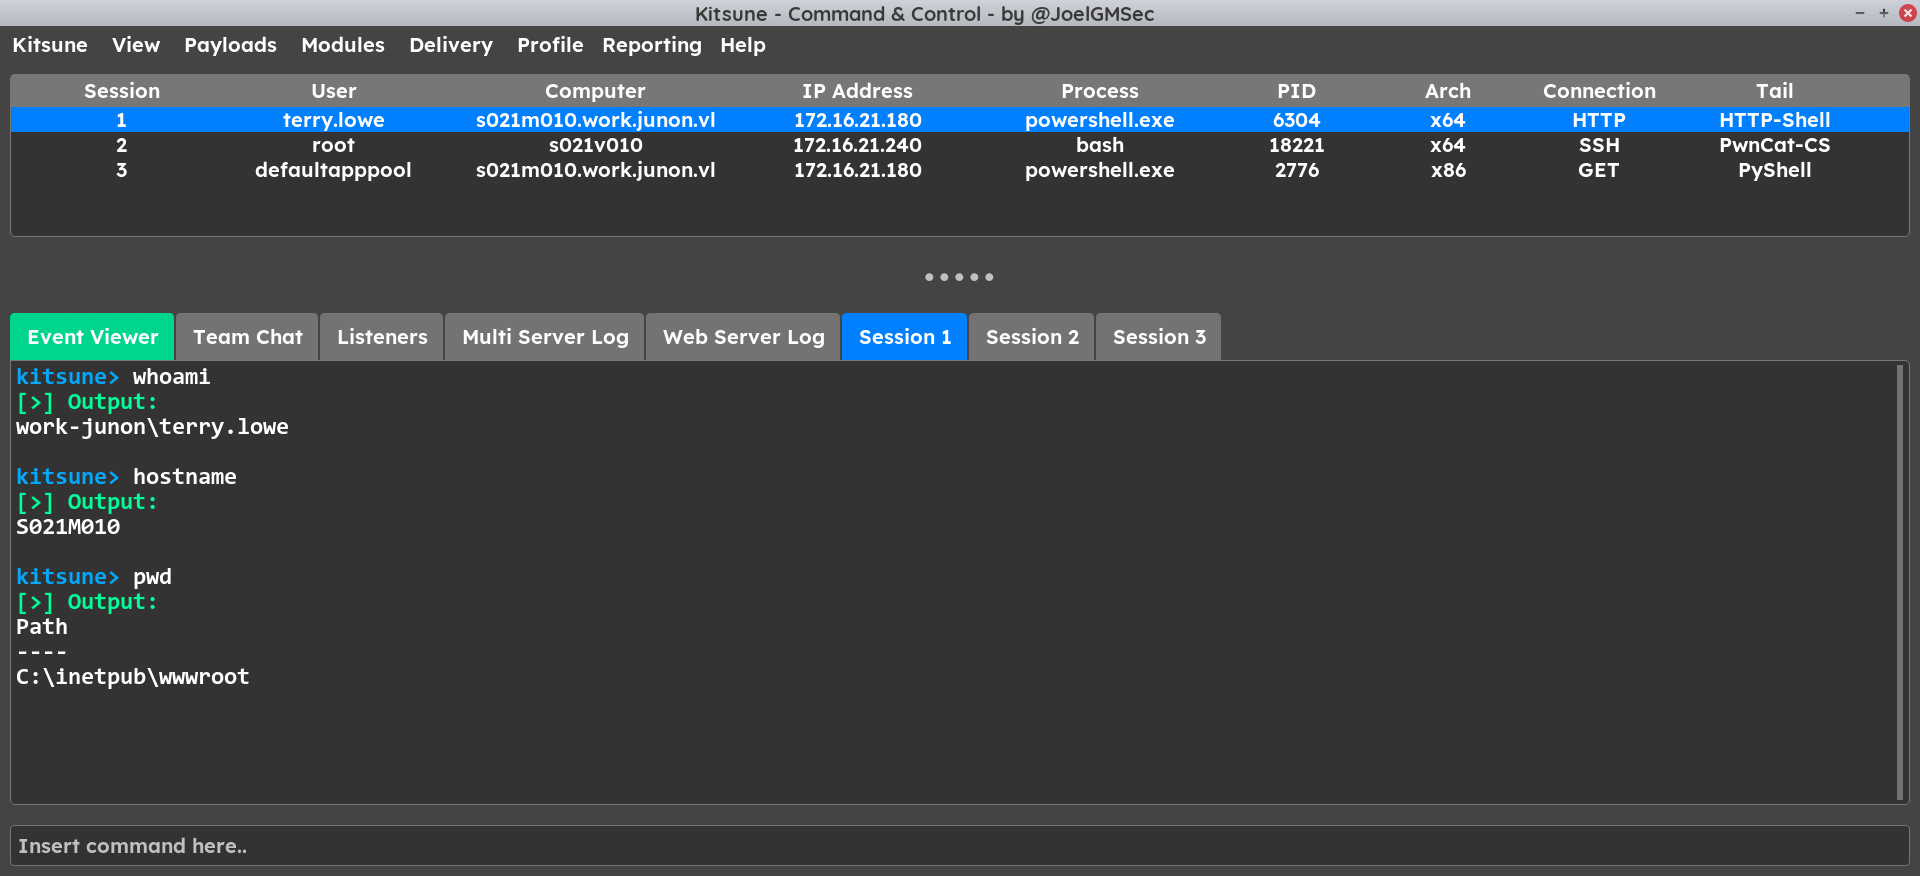 joelgmsec/kitsune
多态C2框架,具备图形界面、自动重连、载荷生成功能,并集成黑客工具,用于红队行动和渗透测试。
 cobalt-strike/eden
一个为Cobalt Strike构建的PoC UDRL,使用Crystal Palace,结合了Raphael Mudge的页面流技术和一个模块化调用门(Draugr)
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 ikotler/hackersh
一款免费开源、专为安全测试设计的命令行Shell和脚本语言
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 pigyon/mcpwner
用于自主漏洞发现的模型上下文协议服务器
 redherd-project/redherd-framework
RedHerd 是一个协作式无服务器框架,用于编排地理上分布的一组资产。
 chopicalqui/kaliintelligencesuite
自动化情报收集框架,协调Kali Linux工具和公共API,以收集、存储和分析渗透测试任务中的侦察数据。
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
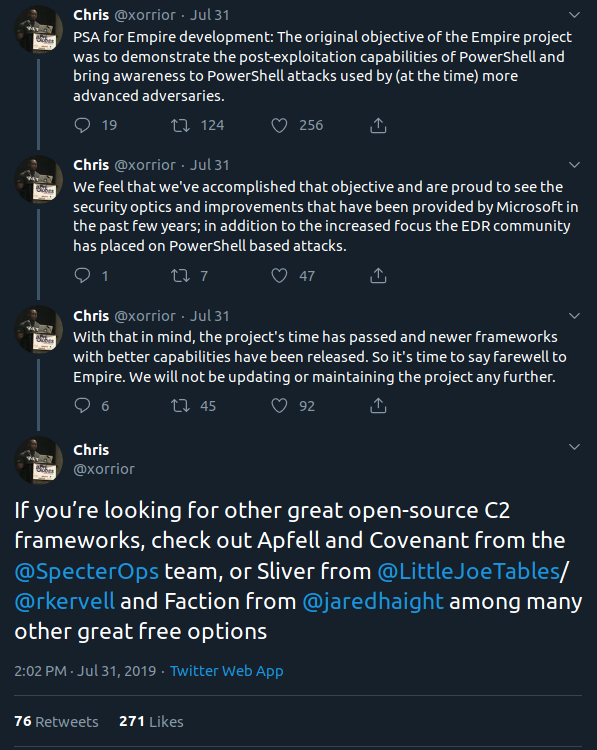 professionallyevil/c4
Cyberdelia,一个命令与控制框架的集合
 jas502n/msfconsole-termux
如何在 Android Termux 上安装 Metasploit-Table
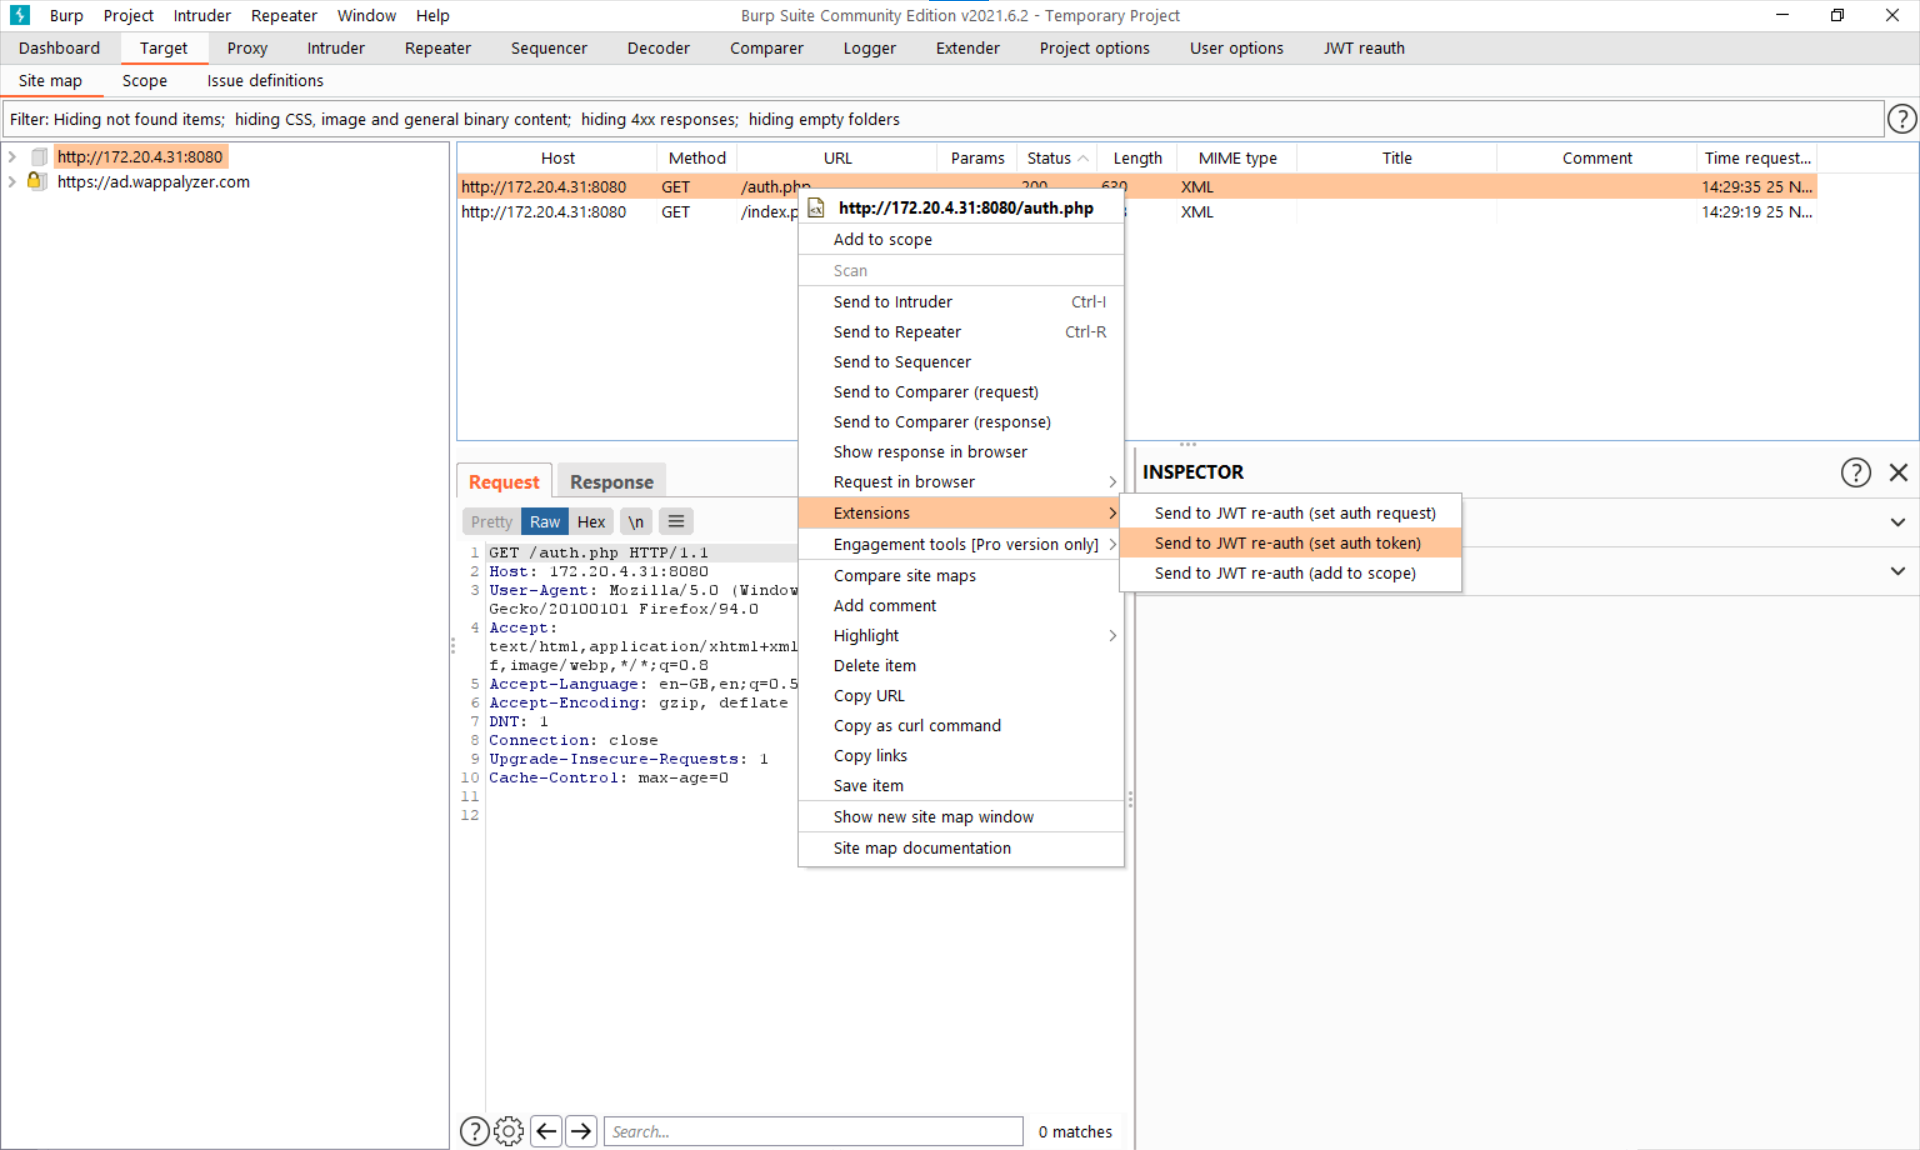 nccgroup/jwt-reauth
从认证 URL 缓存 JWT 身份验证令牌,并将其作为标头附加到 Burp Suite 中作用域范围内的请求上,以实现自动化会话处理。
 xret2pwn/picklec2
加密的C2框架,用于后渗透和横向移动,支持PowerShell植入物和自定义模块,适用于红队演练。
 cobalt-strike/unhook-bof
移除 Beacon 进程中的 API 钩子。
 kamalx06/tornadoc2
基于拉取的 C2 框架,具有十种原生传输方式、并发多配置文件处理器、ECDSA 签名的任务下发,以及带 RBAC 和 Qt/CLI 控制台的多操作员团队服务器。









