#1
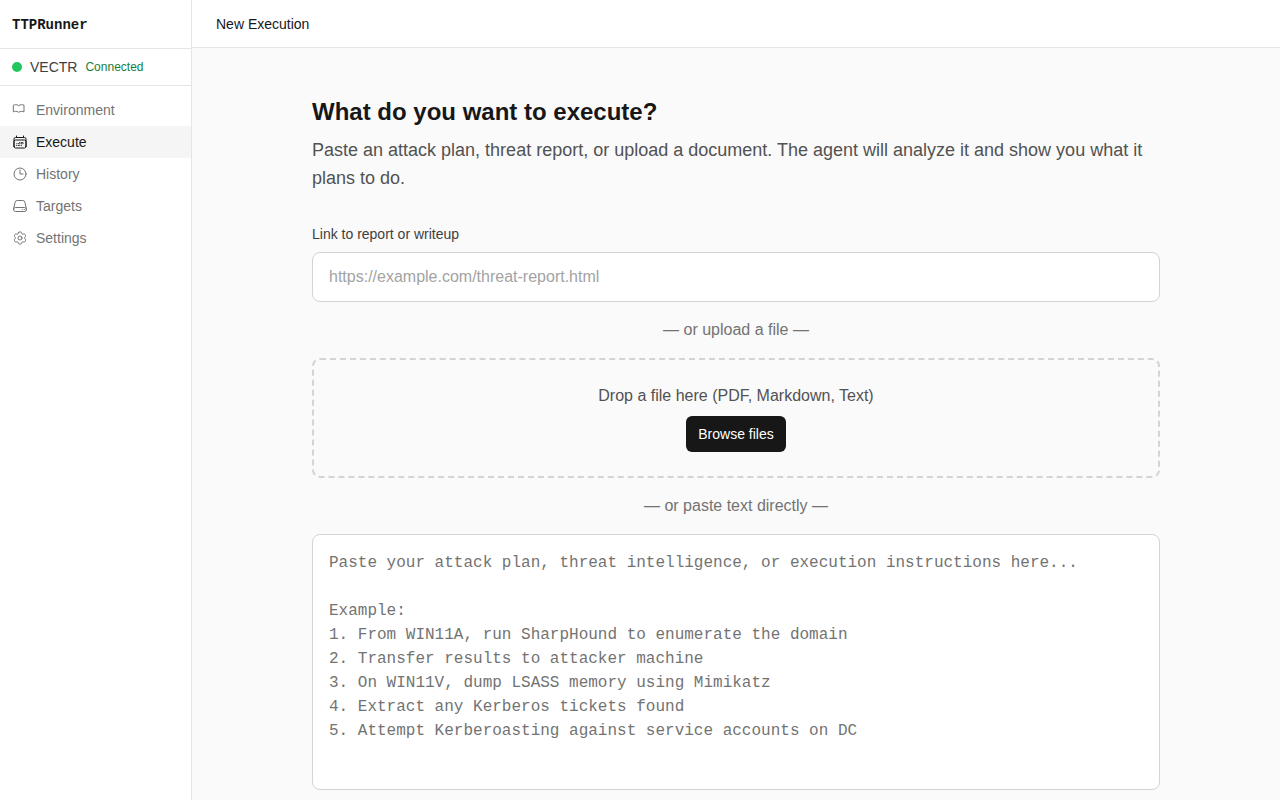
 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
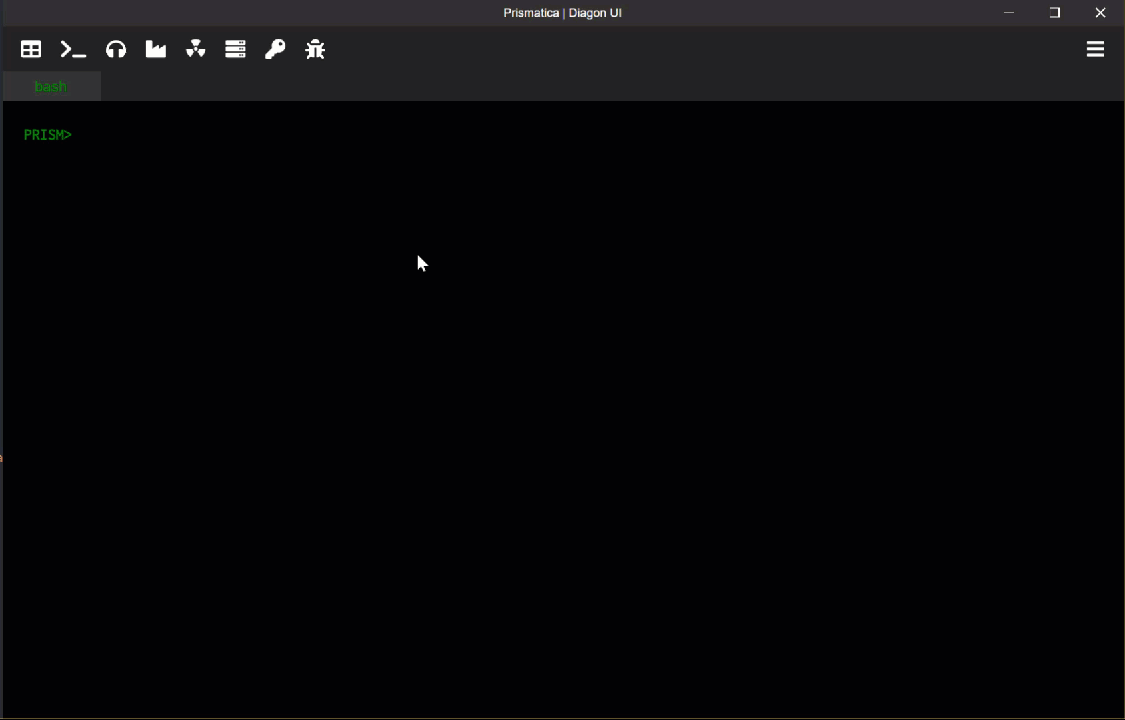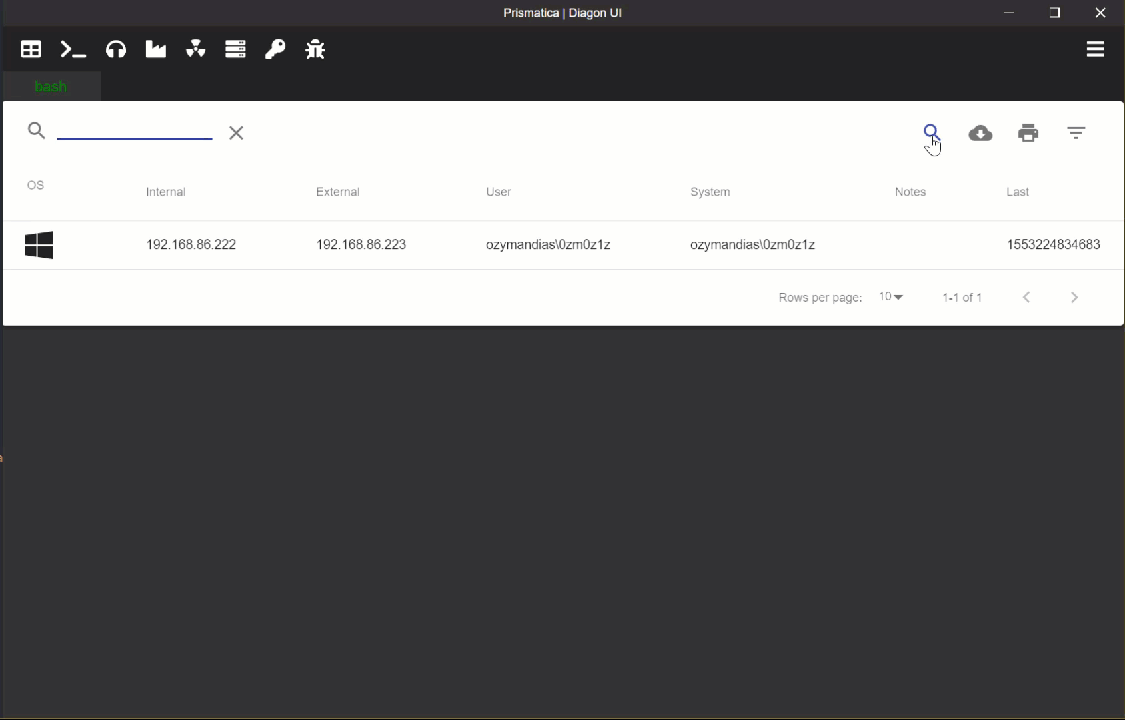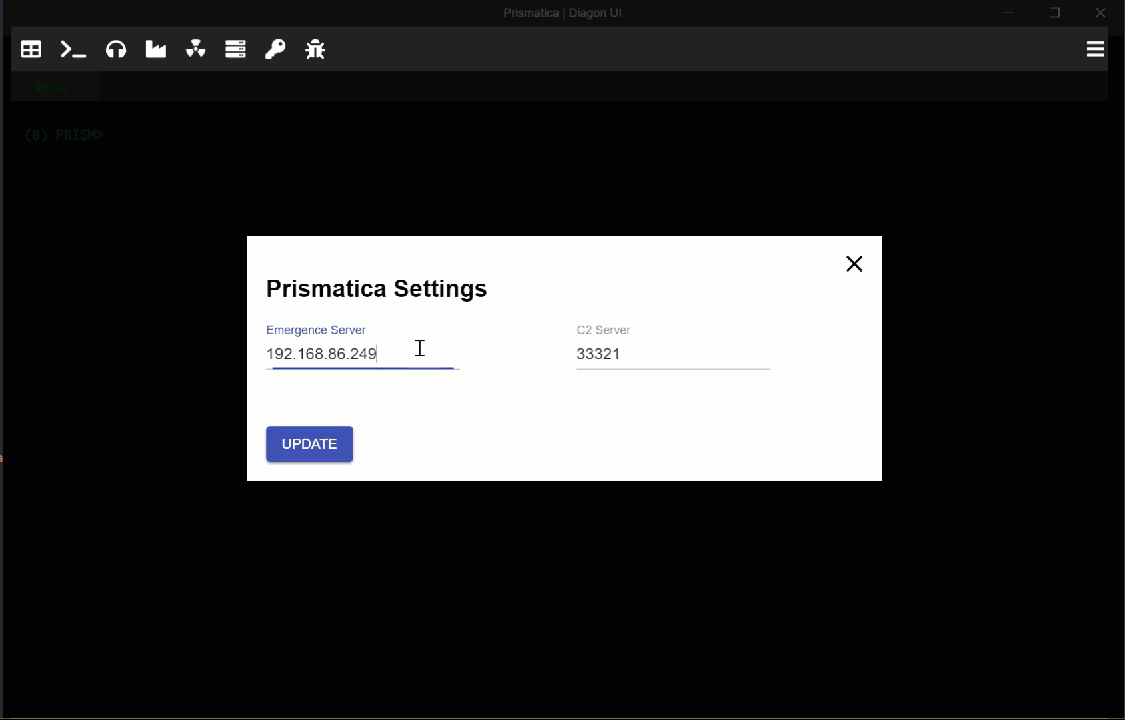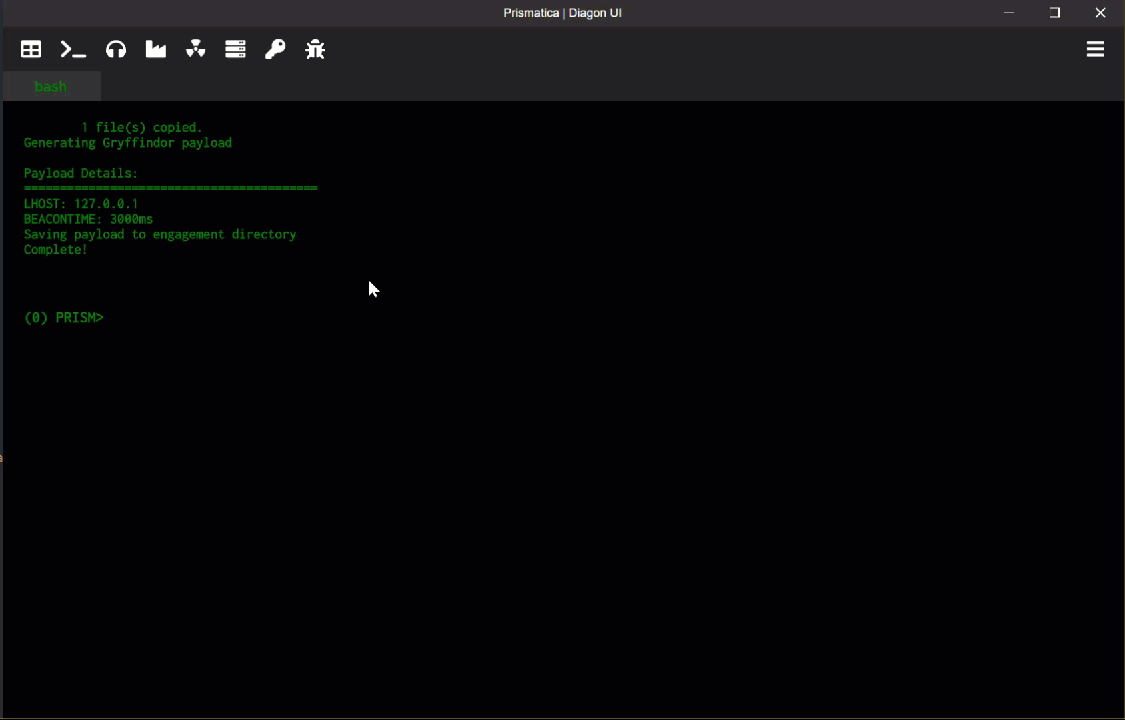 project-prismatica/prismatica
响应式命令与控制(C2)系统
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher 启动任何安全工具并将结果发送到 Faradaysec 平台。
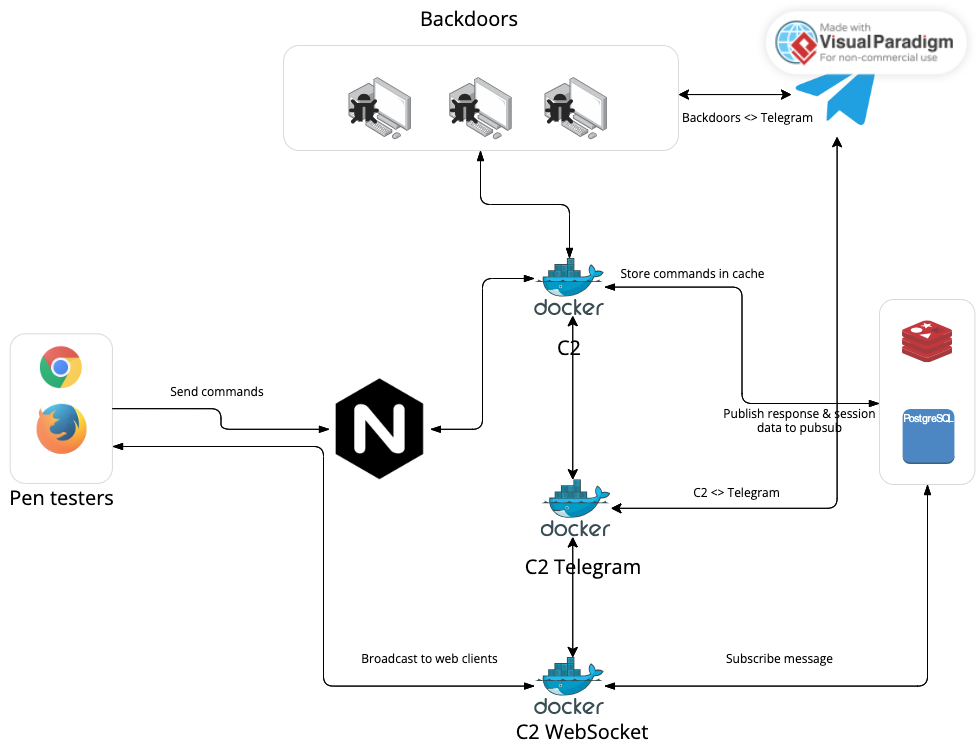 govindasamyarun/c2-cloud
C2 Cloud 是一个强大的基于 Web 的 C2 框架,旨在简化渗透测试人员的工作。它允许轻松访问被攻陷的后门,就像在 AWS 云中访问 EC2 实例一样。它可以通过用户友好的界面管理多个同时进行的后门会话。
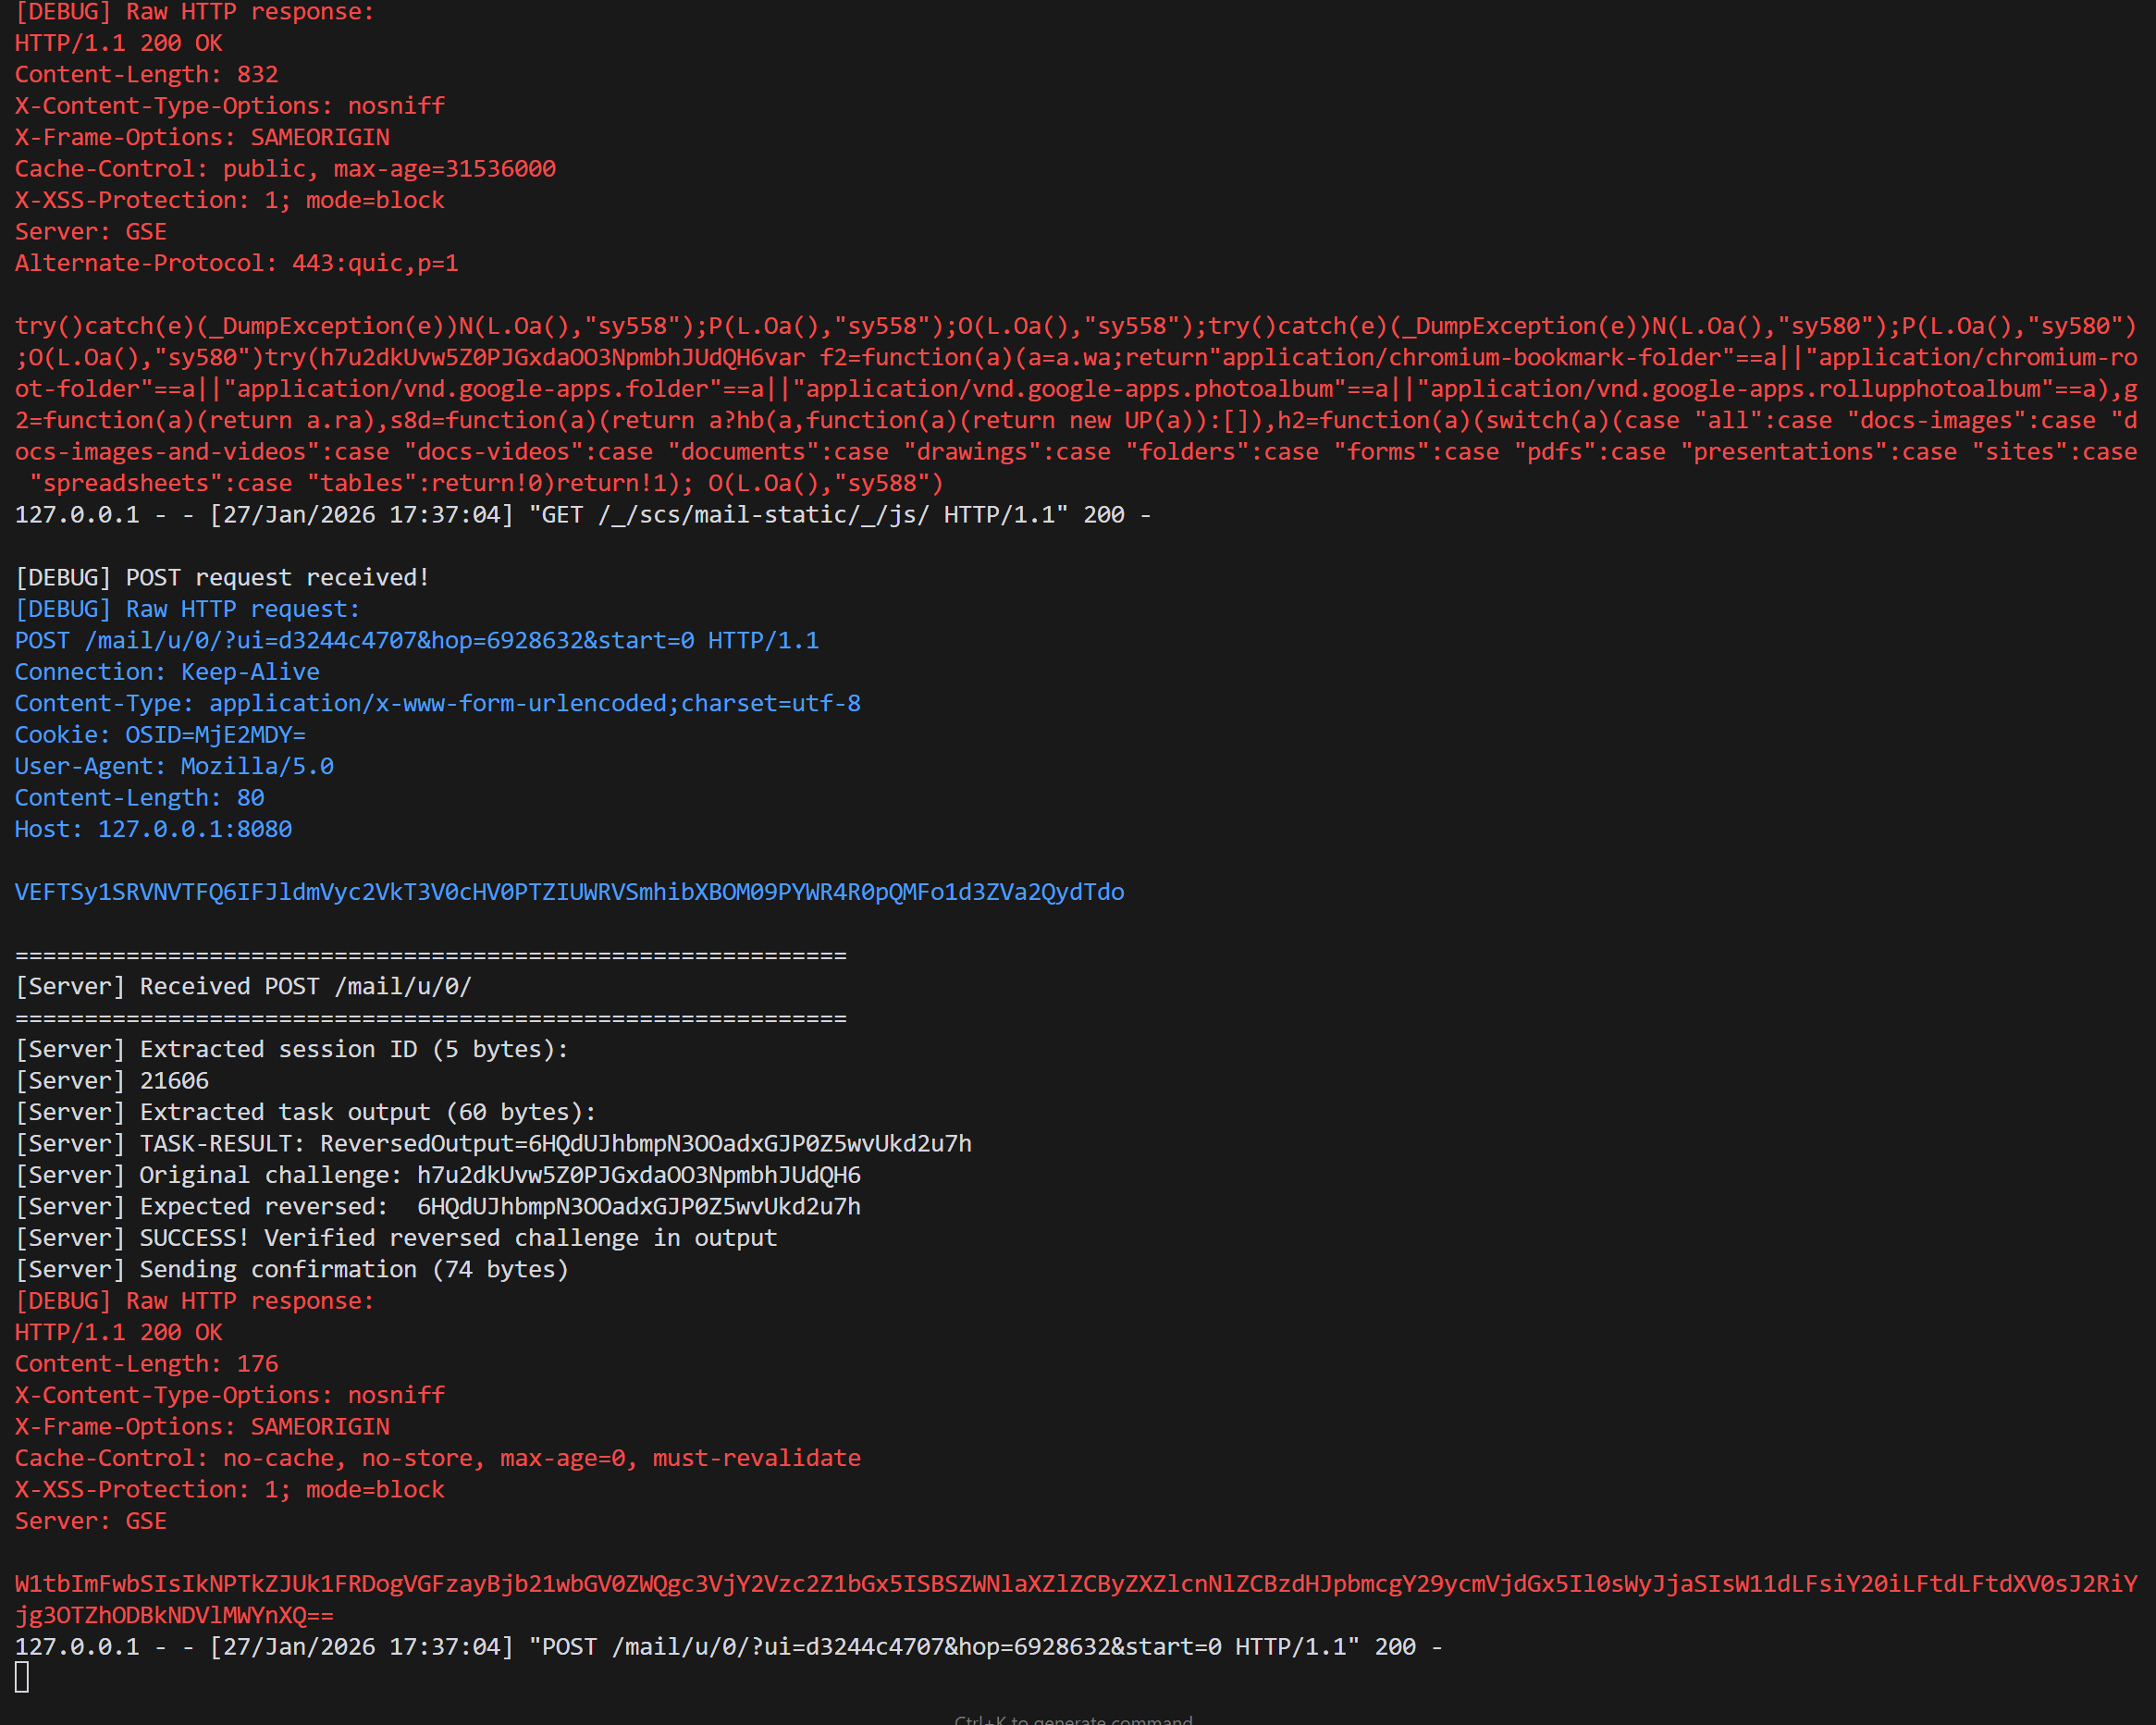 codextf2/openmalleablec2
Cobalt Strike Malleable C2 的开源实现
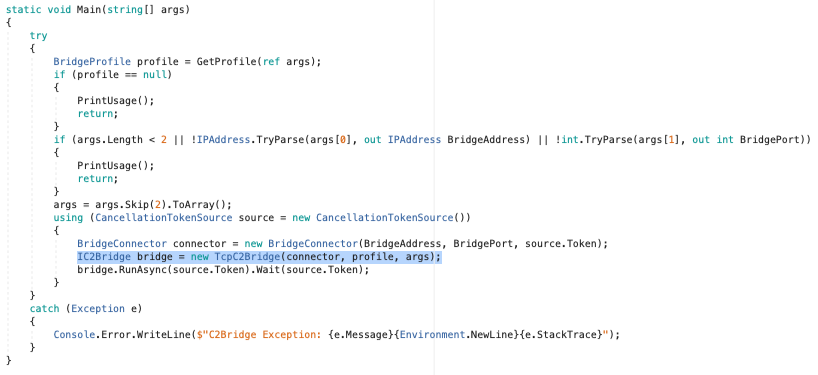 cobbr/c2bridge
C2Bridges 允许开发人员创建新的自定义通信协议,并在 Covenant 中快速使用它们。
 secureworks/whiskeysamlandfriends
基于Python的框架,用于生成Golden SAML令牌、Kerberos票据和Azure访问令牌,以利用联合身份系统并枚举Azure虚拟机。
 seungsoo-lee/delta
项目德尔塔:SDN安全评估框架
 01rabbit/pakuri
具有 TUI 的半自动渗透测试框架,集成 Nmap、OpenVAS、Metasploit 和 Faraday,用于简化信息收集、漏洞扫描和漏洞利用。
 threatexpress/threatbox
基于Ansible的攻击平台,用于部署和管理标准化的Linux渗透测试环境,具有自动化工具安装、版本跟踪以及SSH/VNC访问功能。
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
构建可刷写的安装程序 ZIP 包,用于在 Android 上部署移动端渗透测试环境,包括内核启动补丁、rootfs 集成以及 TWRP/Magisk 刷写支持。
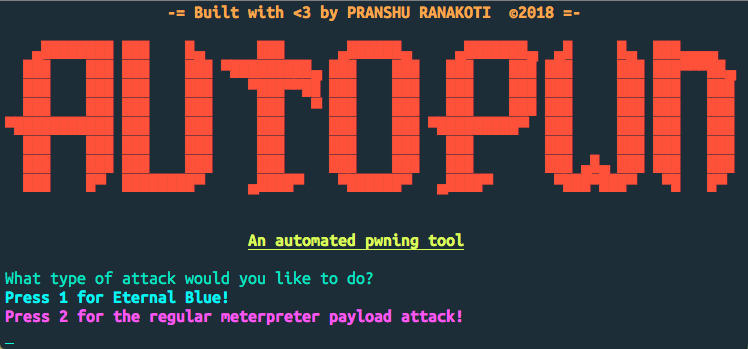 rpranshu/autopwn
一个基于bash的简单metasploit自动化工具!
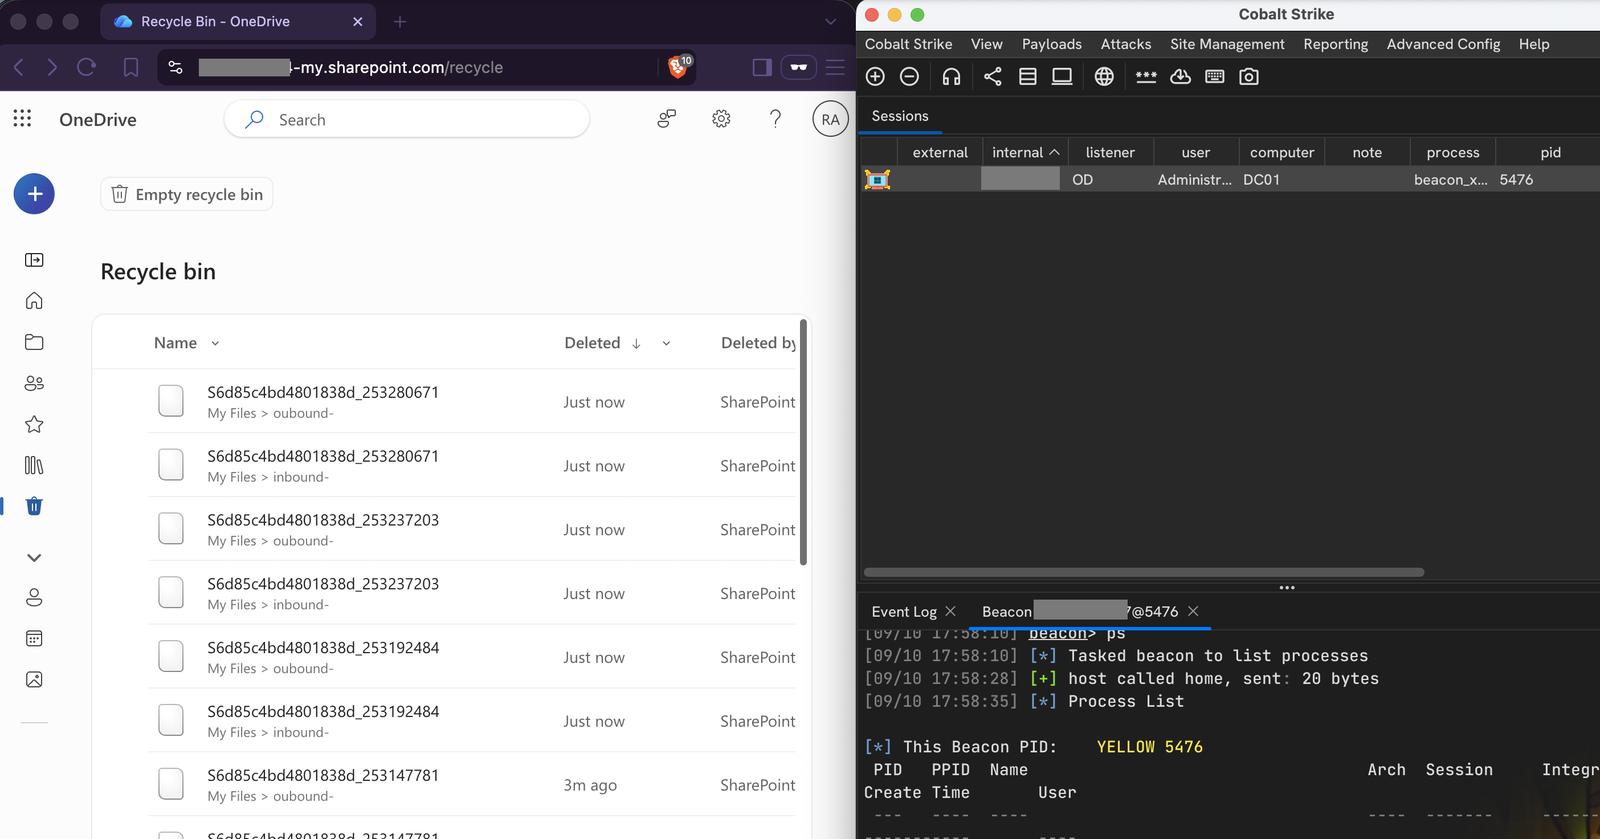 nmht3t/onedrive-udc2
OneDrive 作为 Cobalt Strike 的隐蔽 C2 传输通道
 henkru/cs-token-vault
内存中的令牌保险库BOF,适用于Cobalt Strike
 lame-projects/stratum-c2
云端死信投递 C2 框架 — RSA-4096 + AES-256-GCM,5 家云服务提供商,纯 Rust 代理,P2P 网状网络,持久化引擎,凭据收集