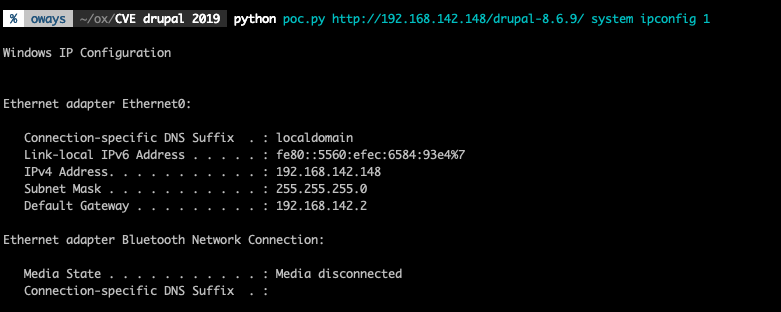
#1

 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
 stephenbradshaw/cve-2022-46164-poc
针对 CVE-2022-46164 的基础 PoC 漏洞利用
 kobs0n/cve-2019-11581
针对CVE-2019-11581的概念验证利用工具,目标为Atlassian Jira Server和Data Center。演示了通过模板注入实现未授权远程代码执行。
 subc0ol/apache-struts2-rce-exploit-v2-cve-2017-5638
针对Apache Struts2(CVE-2017-5638)的自动化远程代码执行利用工具,具备自动利用能力,用于渗透测试和漏洞验证。
 crusoe112/dirtypipepython
一个基于Python的DirtyPipe (CVE-2022-0847) POC,用于弹出root shell。
 dor-tumarkin/cve-2019-17564-fastjson-gadget
用于创建 Alibaba FastJson + Spring gadget 链的基本代码,用于利用 CVE-2019-17564 中的 Apache Dubbo - 更多信息请访问 https://www.checkmarx.com/blog/apache-dubbo-unauthenticated…
 misterxid/watchguard_cve-2022-26318
概念验证利用 CVE-2022-26318,这是一个 WatchGuard XTM 和 FireWare OS 中的远程代码执行漏洞,通过精心构造的 HTTP POST 请求传递反向 shell。
 dovelus/polychrome-rs
关于如何将计算着色器用作 Payload 的 PoC
 faisalfs10x/log4j2-cve-2021-44228-revshell
Log4j2 CVE-2021-44228 反弹shell,当然它很烂!!
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 远程代码执行 PoC 漏洞利用
 ma1dong/vcenter_rce
漏洞利用,Vmware vCenter 6.5-7.0 RCE(CVE-2021-21972),上传冰蝎3,getshell
 mansk1es/caboom
一个用于 CVE-2021-40444 的恶意 .cab 创建工具
 garvitv14/cve-2025-59287
CVE-2025-59287 的自动化利用工具,针对 WSUS 中的未认证远程代码执行(RCE)漏洞,具备载荷生成、反向 Shell 监听器以及使用硬编码密钥的 AES 加密功能。
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
基于 Python 的检测工件生成器与漏洞利用工具,针对 WatchGuard Fireware OS 的 CVE-2025-9242(一个未经验证的 IKEv2 越界写入漏洞)。自动执行版本指纹识别、漏洞验证、Shellcode 载荷构建以及 ROP 链执行。
 shauntdergrigorian/cve-2006-6184
这是一个基于 Python 的独立漏洞利用程序,针对 CVE-2006-6184。该漏洞利用程序在 Allied Telesyn TFTP Server (AT-TFTP) 1.9 及可能更早的版本中触发基于栈的缓冲区溢出,允许远程攻击者造成拒绝服务或执行任意代码。
 thel1ghtvn/cve-2022-30333-poc
CVE-2022-30333 的概念验证漏洞利用程序,这是 unrar 中被 Zimbra 使用的路径遍历漏洞,演示了通过精心构造的 RAR 压缩包实现任意文件写入。
 jasperla/cve-2017-9101
针对 PlaySMS 1.4 的认证后远程代码执行漏洞利用,通过 CSV 电话簿上传触发。提供单命令与交互式 Shell 模式,用于渗透测试。