
 #1
用于创建和自定义恶意代码或在利用后执行指令的工具。
Kitploit 推荐

 mrr0b0t19/cve-2025-55182-shellinteractive
针对 CVE-2025-55182 的交互式 RCE 利用工具,利用 Next.js/React Server Components 反序列化漏洞。特性包括自动检测、命令执行、文件传输以及内置带历史记录和自动补全的 shell。
 securityward/mousejack
使用 Autojack 执行战术性 mousejacking 攻击所需的全部细节与步骤。
 doyensec/cve-2022-39299_poc_generator
一个简单的 CVE-2022-39299 PoC 漏洞利用生成器,可用于绕过使用存在漏洞的 passport-saml 版本的 SAML SSO 集成中的身份验证。
 samdecrock/node-cve-2018-4407
用于CVE-2018-4407的Node.js PoC漏洞利用代码

 cybertechajju/cve-2025-55184-poc-expolit
专业级拒绝服务(DoS)利用框架,针对CVE-2025-55184,目标为React服务器组件。具备8种攻击模式、WAF绕过以及10多种有效载荷变体,适用于授权安全测试和漏洞赏金狩猎。
 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE堪比关于 Apache Log4j2核弹级别漏洞exp的rce一键利用
 whereisr0da/cve-2018-8414-poc
CVE-2018-8414 Windows包设置远程代码执行漏洞的简易PoC
 fallen-angel-systems/fas-judgement-oss
开源提示注入攻击控制台。通过向任何端点发动分类攻击来测试AI安全性。
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway远程代码执行漏洞POC,基于命令执行的基础上,增加了反弹shell操作
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)是最近发现的一个 Microsoft Office 零日漏洞。这是一个高严重性漏洞,黑客可利用其发起远程代码执行(RCE)攻击。
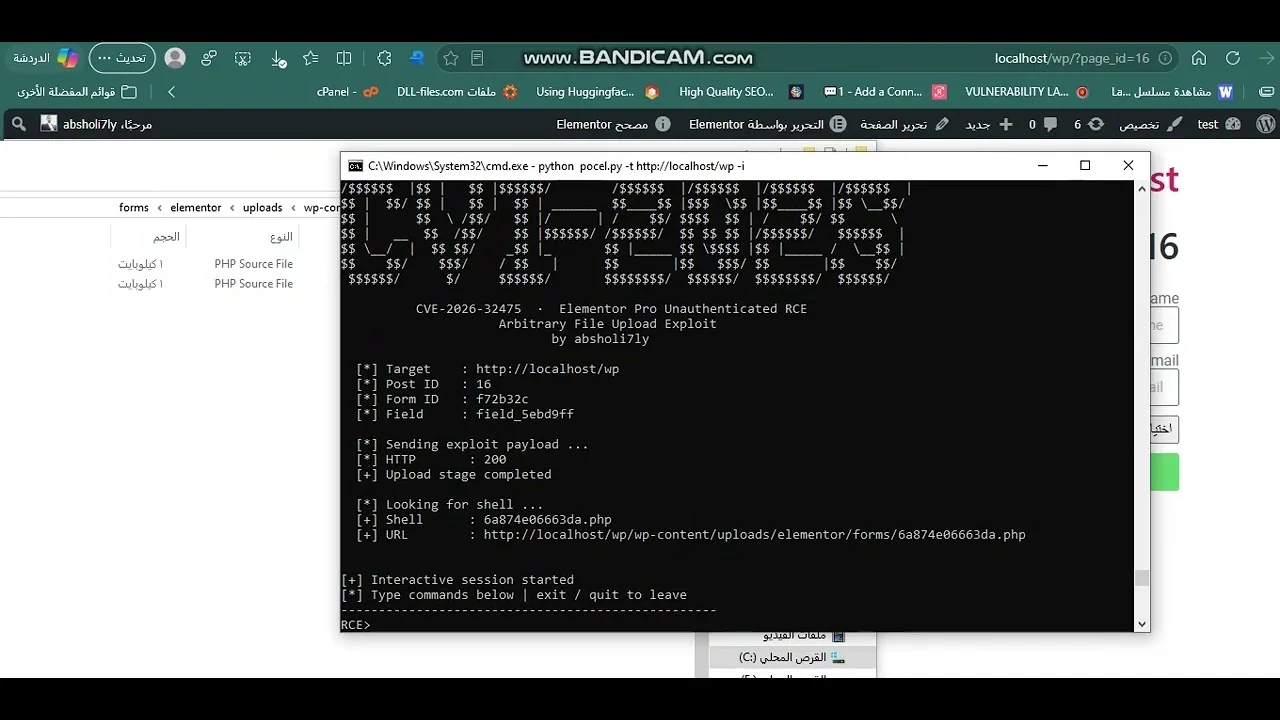 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Elementor Pro Forms 的文件上传字段在验证和文件处理中使用两个独立的循环,对空上传条目(UPLOAD_ERR_NO_FILE)采用不同的处理方式。未认证的攻击者可以提交一个 multipart
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
一个用于临时渗透测试的命令行工具
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
用于在 FuelCMS <= 1.4.1 上触发 CVE-2018-16763 RCE 的漏洞利用程序及交互式 shell。
 111ddea/cve-2018-2894
cve-2018-2894 不同别人的利用方法。
 rvzsec/cve-2022-28368
Dompdf RCE PoC 漏洞利用 - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本








