#1
 blueisbeautiful/cve-2025-3515
WordPress 文件上传 RCE 漏洞利用
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
使用burp自动检测CVE-2025-55182 Next.js RCE漏洞
 kimstars/ashwesker-cve-2026-21509
CVE-2026-21509 的概念验证漏洞利用程序,用于绕过 Microsoft Office 安全功能。生成包含嵌入式 OLE 对象的恶意 DOCX 文件,以测试安全控制并验证补丁。
 cvencoder/cve-2019-0708
CVE-2019-0708 (BlueKeep) 的概念验证漏洞利用脚本,针对 RDP 漏洞,在未修补的 Windows 系统上实现远程代码执行。
 vesche/cve-2019-10475
用于 Jenkins build-metrics 插件 CVE-2019-10475 的反射型 XSS 概念验证利用工具,附带一个用于生成恶意有效载荷的 Python 武器化脚本。
 redteampentesting/moodle-rce-calculatedquestions
用于分析 Moodle 计算题中 RCE 的脚本(CVE-2024-43425)
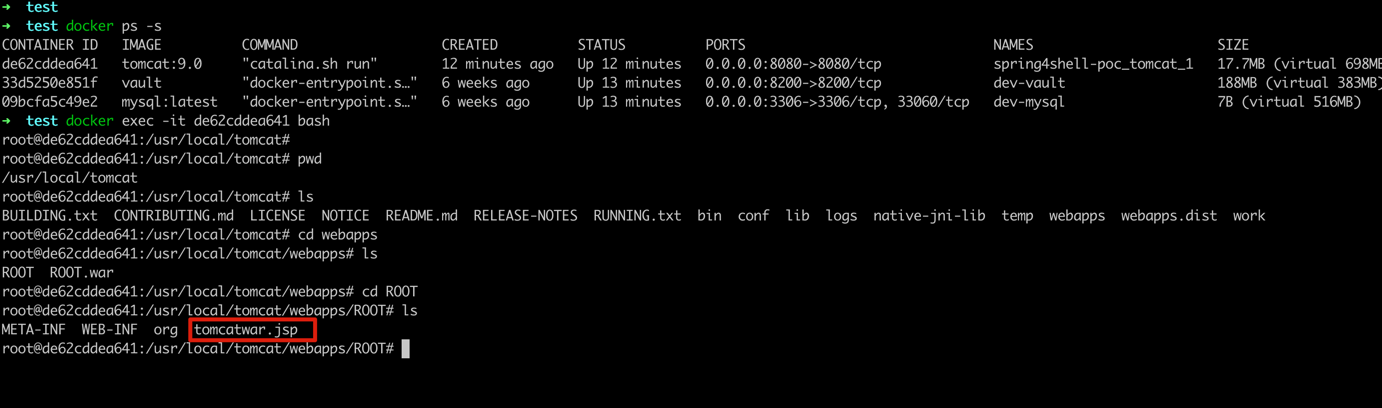 weijilab/spring4shell-poc
重现Spring4Shell(CVE-2022-22965)远程代码执行漏洞,通过Python利用脚本,在Apache Tomcat上部署JSP webshell进行测试和验证。
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Rejetto HTTP文件服务器中的未认证远程代码执行漏洞(CVE-2024-23692)
 aaaademo/confluence-eviljar
配合 CVE-2023-22515 后台上传jar包实现RCE
 syfi/cve-2017-0199
利用CVE-2017-0199的恶意RTF文档样本,用于研究和检测开发。
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 远程代码执行
 b4kesn4ke/cve-2014-6271
Shellshock 漏洞利用(又名 CVE-2014-6271)
 ajdumanhug/cve-2023-46818
CVE-2023-46818 针对 ISPConfig <= 3.2.11 (language_edit.php) PHP 代码注入漏洞的 Python3 漏洞利用
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass 符号链接过滤器绕过
 user0x1337/cve-2022-39227
CVE-2022-39227 : 概念验证
 me2nuk/cve-2022-22965
Spring Framework在JDK 9+上通过数据绑定实现RCE / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Wordpress 插件 Canto < 3.0.5 - 远程文件包含 (RFI) 和远程代码执行 (RCE)