
 #1

 cyb3r-techie/pezor-docker
借助此 Docker 镜像,您可以轻松地在系统上使用 PEzor!
 ycdxsb/cve-2020-0668
让 CVE-2020-0668 漏洞利用在版本 < win10 v1903 和版本 >= win10 v1903 上都能生效
 r3kind1e/log4shell-obfuscated-payloads-generator
生成主要混淆或次要混淆的 CVE-2021-44228 或 CVE-2021-45046 载荷,以绕过 WAF 检测。
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie 反序列化远程代码执行 (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark 命令注入
 securelayer7/wordpresshell
针对CVE-2026-63030 / CVE-2026-60137(WordPress核心)的预认证RCE概念验证。

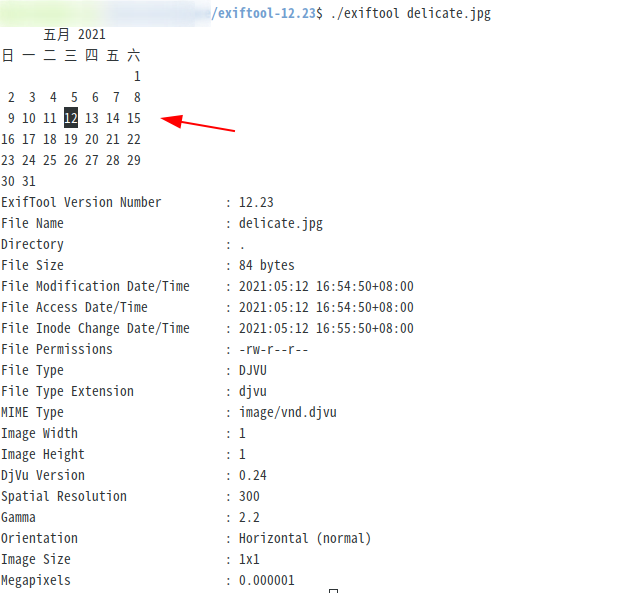 se162xg/cve-2021-22204
exiftool 任意代码执行漏洞
 iss4cf0ng/eden-rat
一个开源的基于Linux GUI的远程访问工具,使用C#开发并带有Python有效载荷,旨在用于合法的渗透测试和侦察任务。
 noxtal/follina
关于 CVE-2022-30190(又名 follina)的一切,这是一个影响 Office 应用(如 Word)中 Microsoft 支持诊断工具(MSDT)的 RCE 漏洞。这是一个非常简单的 POC,欢迎查看下面的来源以获取更多威胁情报。
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare 本地权限提升)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
 vulnbe/burpsuite-copy-as-xmlhttprequest
BurpSuite扩展,可将HTTP请求转换为JavaScript XMLHttpRequest代码,用于简化XSS概念验证生成及Web利用测试。
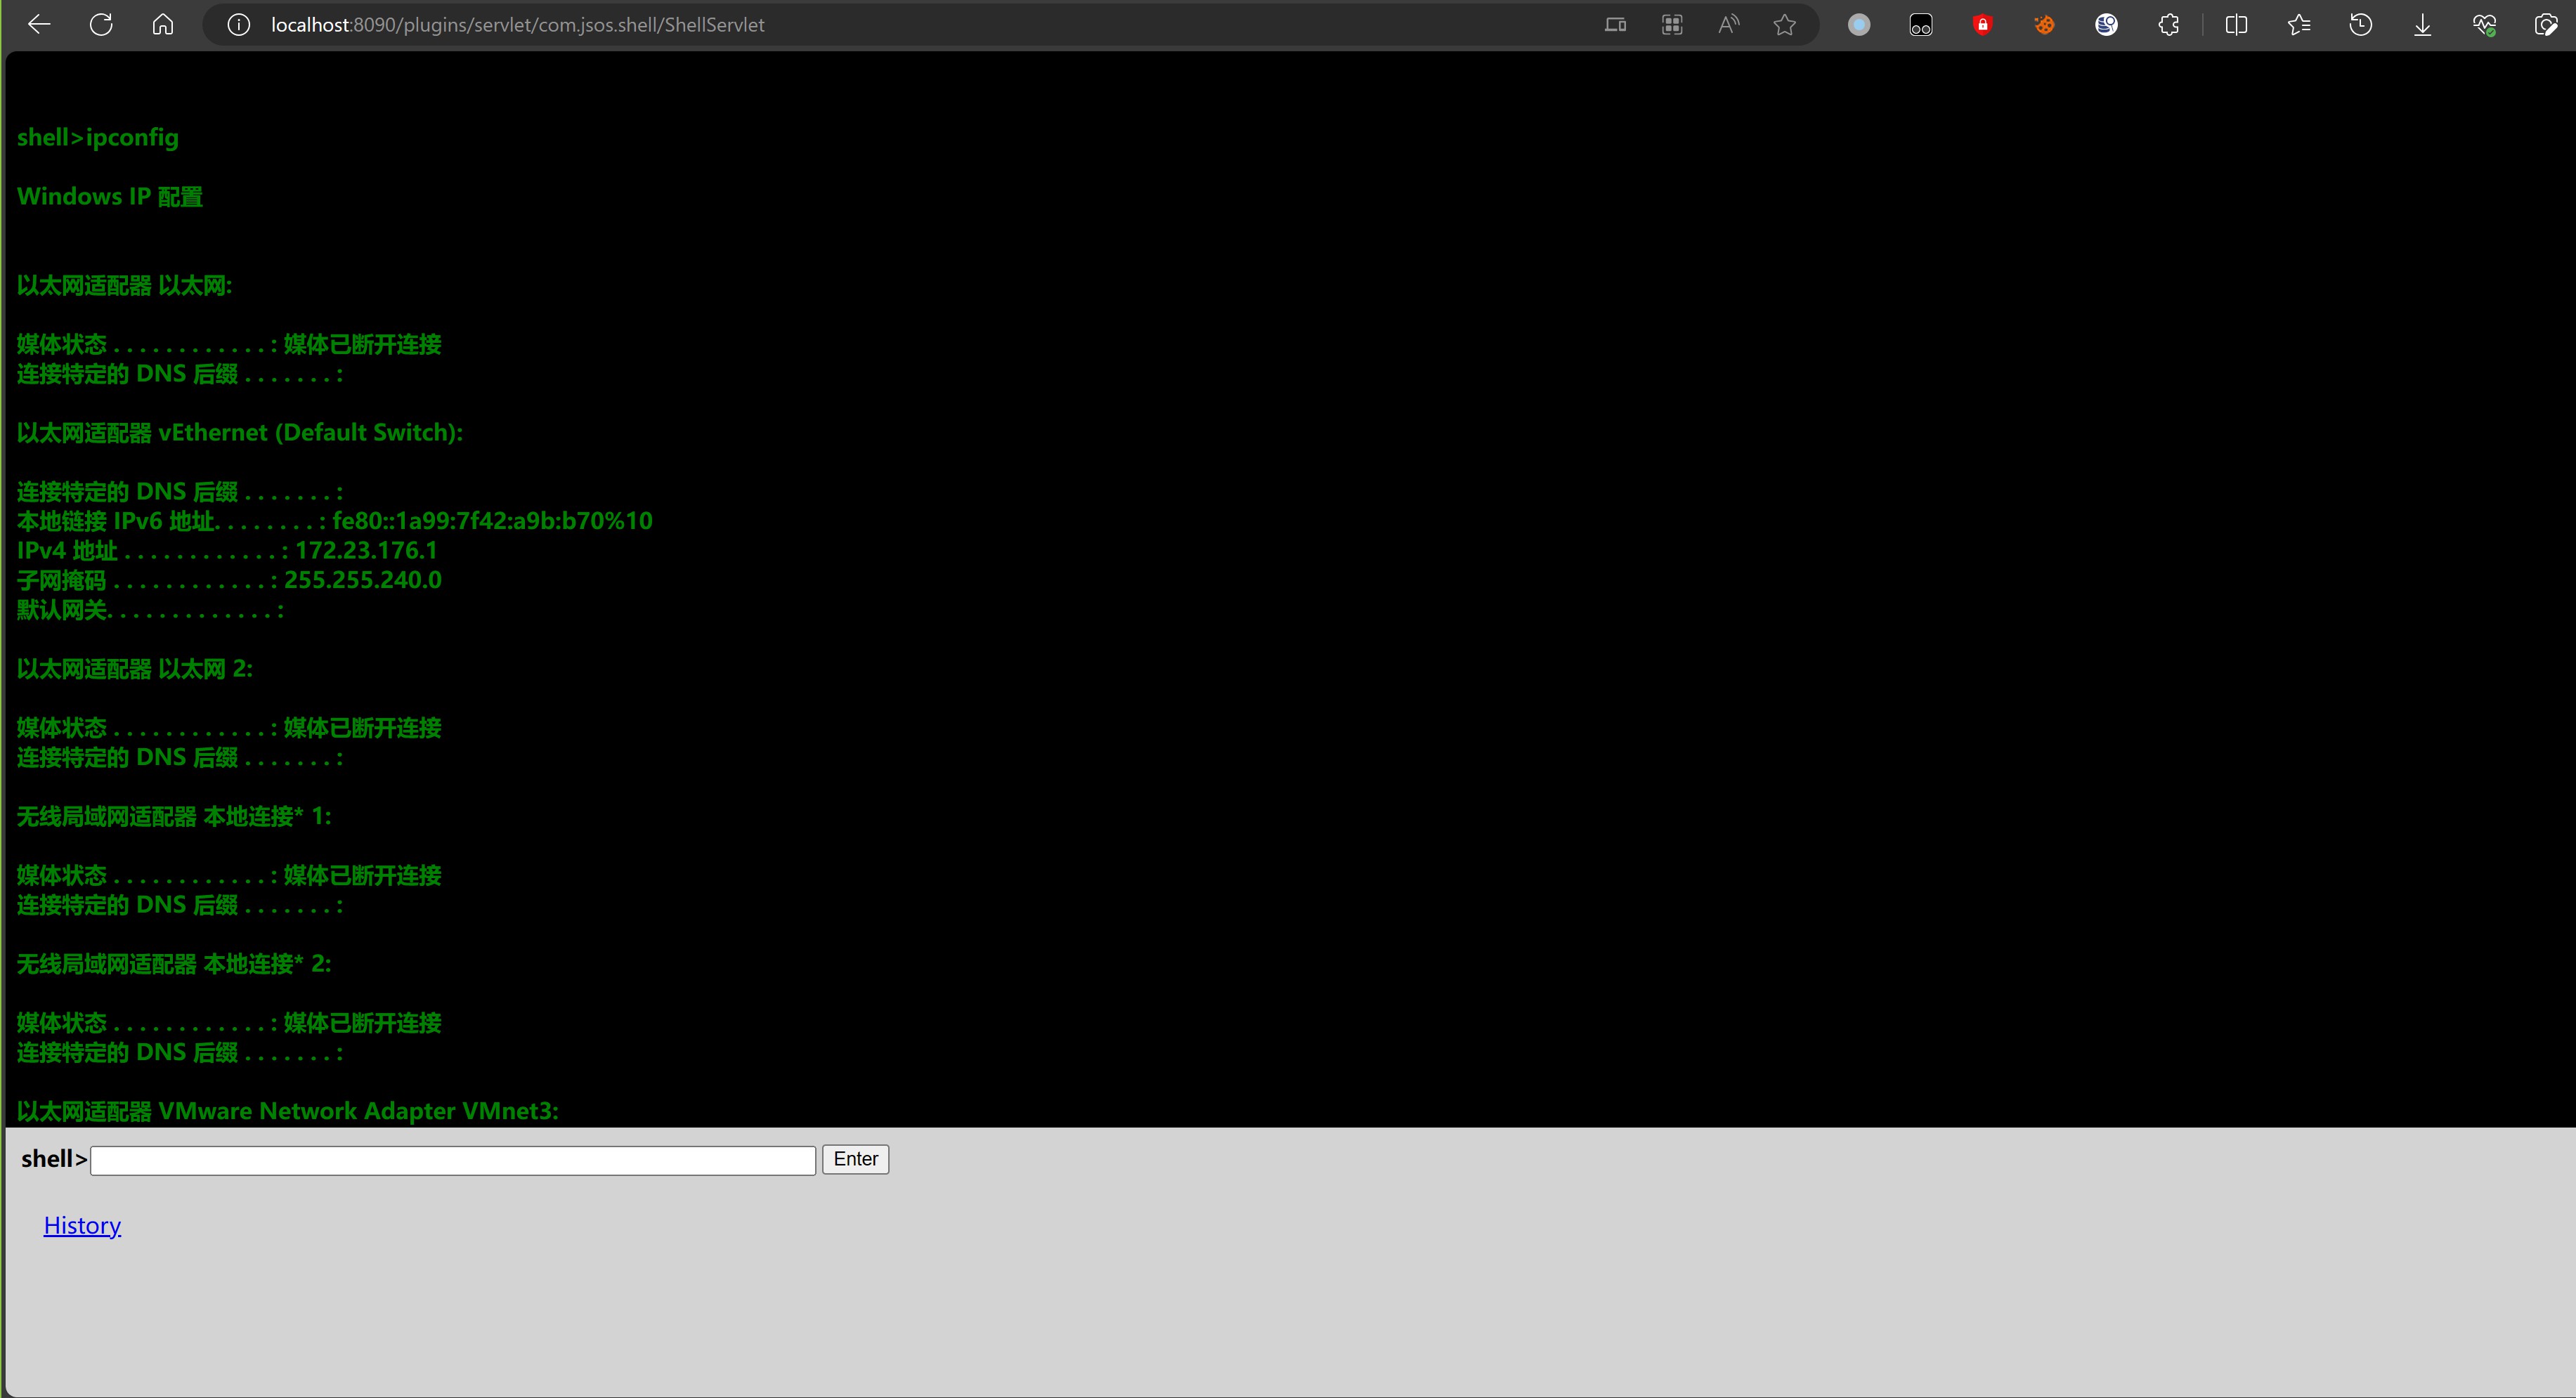 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
 0x00-0x00/-cve-2017-9805
针对Apache Struts2 REST插件XStream RCE(CVE-2017-9805)的漏洞利用脚本
 jas502n/java-compressed-file-security
java web 压缩文件 安全 漏洞
 lanzt/cve-2020-14321
针对 Moodle 3.9 的认证利用工具,可将教师权限提升为管理员角色,并通过恶意插件上传实现远程代码执行。









