
 #1

 gryfman/dlpwn
红队工具,用于通过蓝牙音频传输隐蔽地外泄文件,将二进制数据编码为FLAC信号,以绕过EDR、XDR和DLP安全系统。
 r3dxpl0it/secrep
SecRep 是一个包含实用入侵、渗透和黑客存档的仓库,包括工具列表、速查表和载荷。
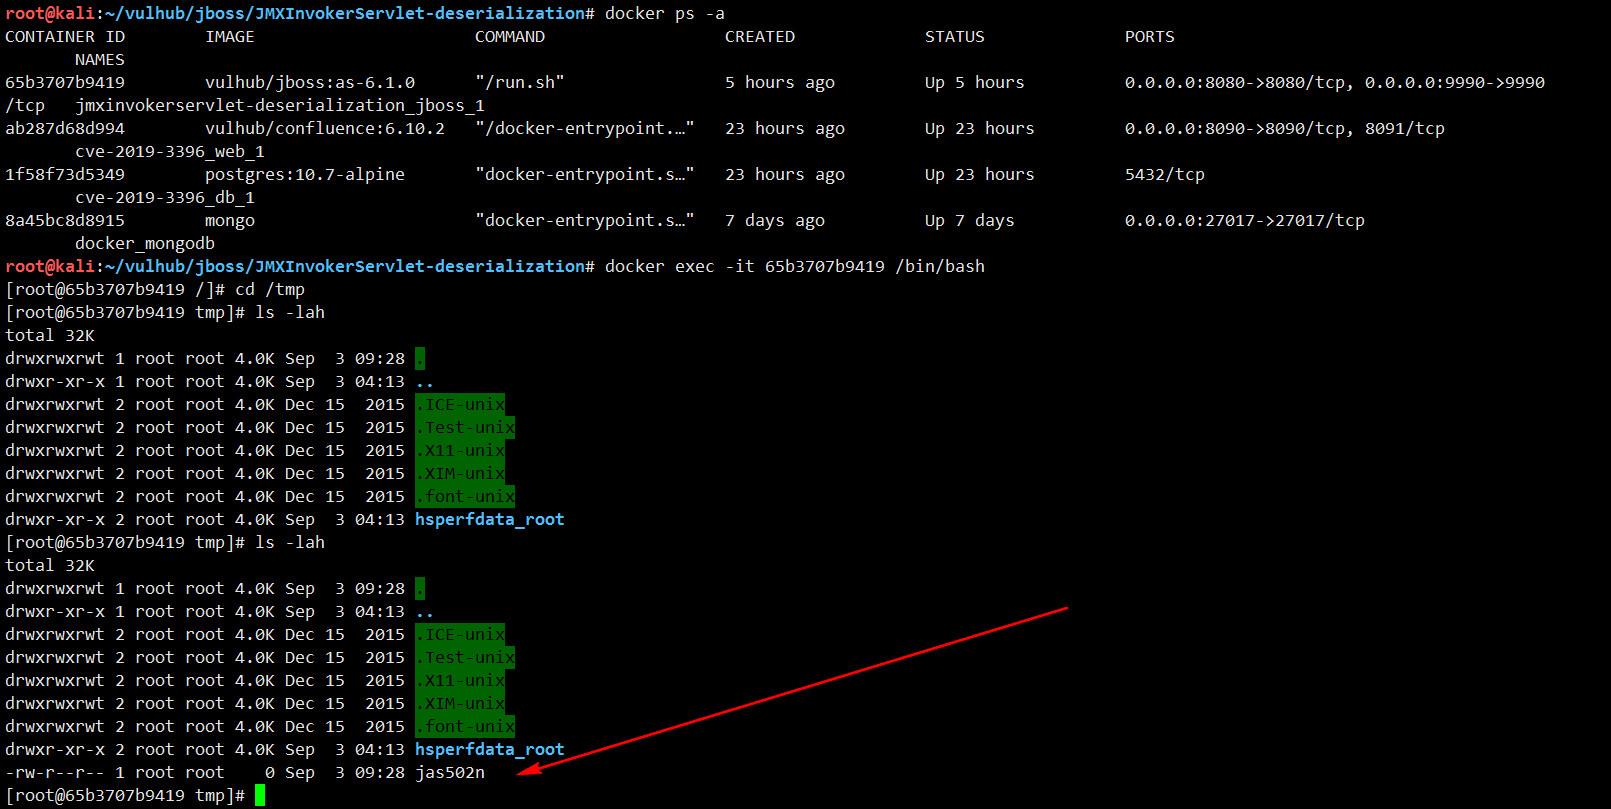 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
一个多目标未授权RCE扫描器,针对影响WordPress Simple File List插件的CVE-2025-34085。可在大型目标集上执行文件上传、重命名并触发PHP webshell。
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 漏洞批量检测 poc
 baguette168/nmg
生成参数化的 .NET 内存 Shell 载荷(VPP、MVC 路由、HttpListener),兼容 Godzilla、Behinder 和 AntSword 客户端,用于红队测试。
 alt3kx/cve-2022-22965_poc
Spring Framework RCE(快速渗透测试笔记)
 e1a/cve-2023-4596
CVE-2023-4596的PoC脚本,通过任意文件上传实现未认证的远程命令执行。
 ap0dexme0/cve-2023-34960
执行大规模命令注入(Chamilo)
 tiepologian/cve-2023-23397
CVE-2023-23397 的 Python 概念验证
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
CVE-2025-34028 的概念验证漏洞利用,演示了通过恶意 JSP 上传在 Commvault Web 界面上实现未认证远程代码执行。
 sfewer-r7/cve-2026-63077
未认证的 JetBrains TeamCity 远程代码执行漏洞(CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
CVE-2025-6218 的概念验证(PoC),演示了对 WinRAR 7.11 及以下版本中漏洞的利用,该漏洞涉及压缩包解压路径处理不当。
 zo1ro/cve-2019-2890
CVE-2019-2890 针对WebLogic的T3协议漏洞利用
 jbaines-r7/overkill
QNAP N-Day(可能不是 CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
Cleo 无限制文件上传和下载 PoC(CVE-2024-50623)









