
 #1
用于创建和自定义恶意代码或在利用后执行指令的工具。
Kitploit 推荐
 libraggbond/cve-2018-3191
CVE-2018-3191 反弹shell

 archive-puma/securitynotfound
一个隐蔽的PHP webshell,伪装成404错误页面,带有AJAX控制台,通过Referrer头部隐藏执行命令,并预配置了远程服务器访问操作。
 kishorbal/deep-c
Android 深度链接配置错误检测与利用工具
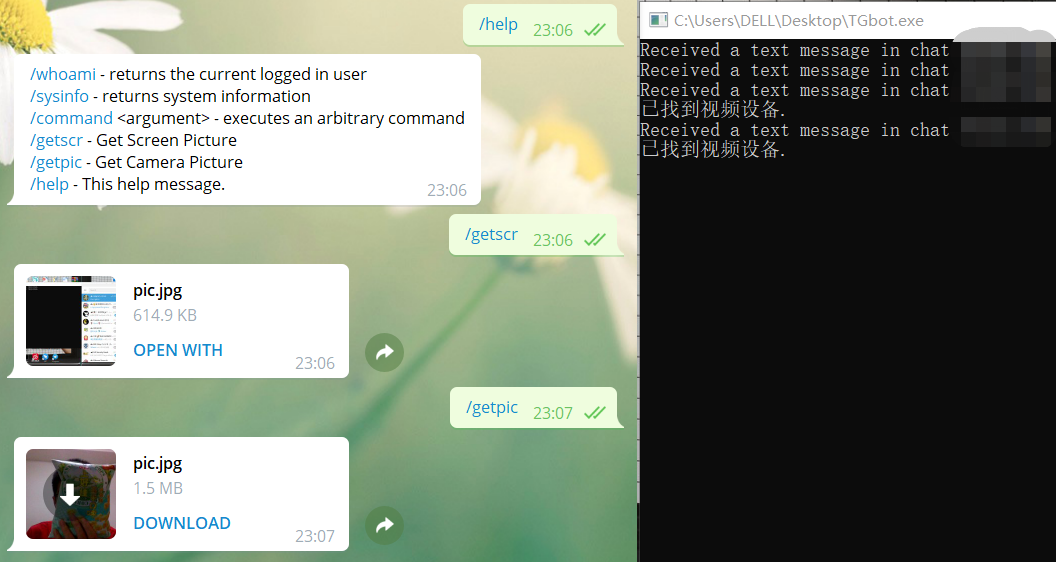 sf197/telegra_csharp_c2
C#命令与控制
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
CVE-2026-48907(Joomla JCE Editor RCE)的单文件Python扫描器。检测Joomla/JCE,执行侵入性的数学验证载荷测试,支持批量线程扫描、WAF检测,并生成样式化的Excel报告。
 yehia-mamdouh/shell3er
基于PowerShell的反向Shell,具备后台任务执行、文件传输以及通过注册表和启动文件夹实现的双重持久化机制,适用于红队行动。
 lorentzenman/payday
使用Metasploit和Veil的载荷生成器。以IP地址作为输入并调用Veil。使用msfvenom创建载荷并写入资源处理程序文件。
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 针对某个固定版本 WordPress Docker 官方镜像的 RCE PoC
 yehia-mamdouh/xssya-v-2.0
Python XSS 扫描器,可确认反射型和编码载荷注入,执行载荷以捕获 cookie,检测 WAF,并使用包含 44 个载荷的 HTML5 库测试 XST。
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT 在 License Response Servlet 中存在预认证命令注入漏洞,该漏洞源于反序列化攻击者控制的任意对象。
 itsmmdoha/ducklogger
一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念验证)
 sfewer-r7/cve-2025-22457
PoC for CVE-2025-22457 - 影响 Ivanti Connect Secure、Pulse Connect Secure、Ivanti Policy Secure 和 ZTA Gateways 的远程未认证基于栈的缓冲区溢出漏洞
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 存根 - 已为 PowerShell 修复
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








