
 #1

 datackmy/fallingskies-cve-2023-35885
针对CloudPanel v2.0.0–v2.3.0的CVE-2023-35885的Python漏洞利用工具。通过精心构造的序列化Cookie注入webshell,实现远程代码执行和权限提升。
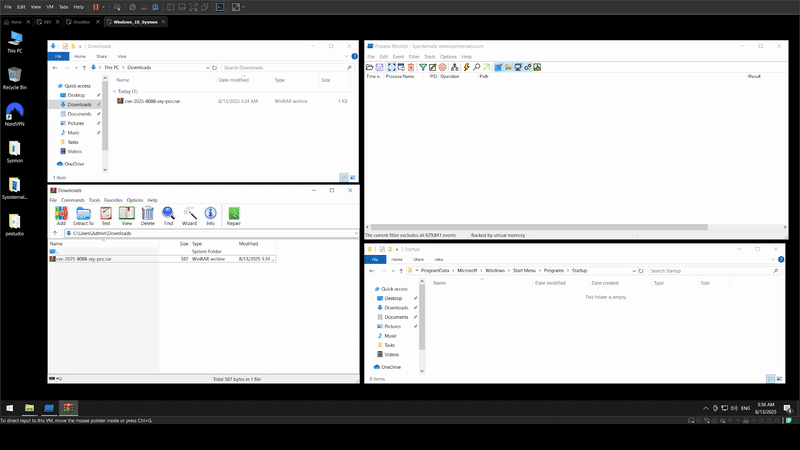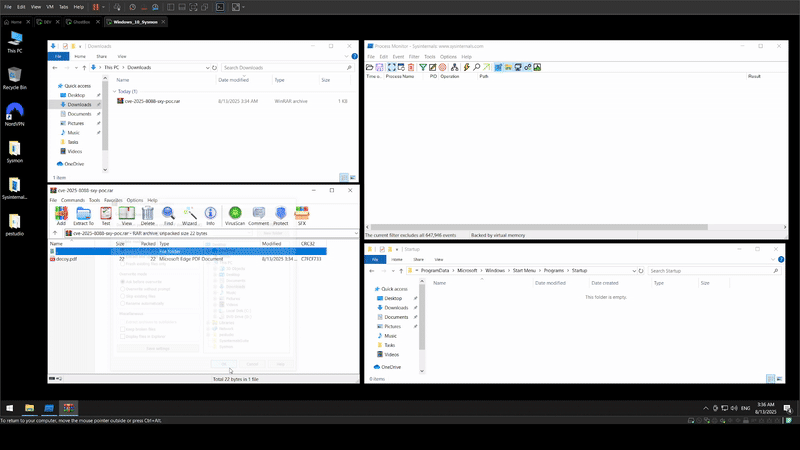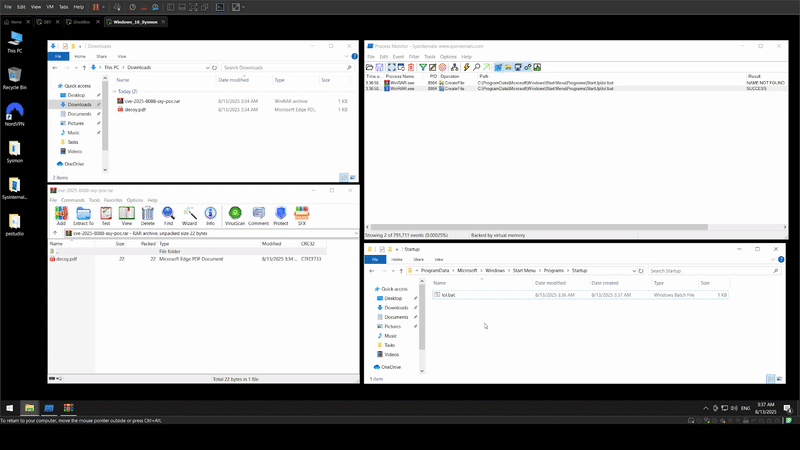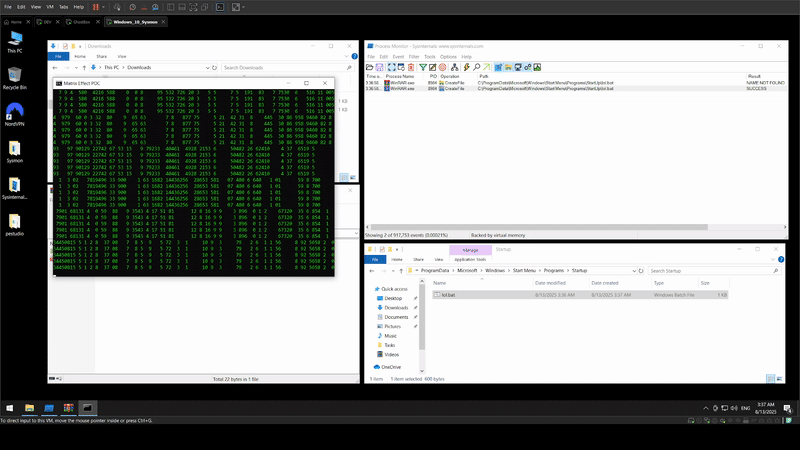 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR概念验证(PoC-Exploit)
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
 cipherspy/cve-2026-42945-poc
CVE-2026-42945 的漏洞利用
 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all 在 X64 上编译
 portswigger/splitting-the-email-atom
用于利用电子邮件地址解析差异绕过访问控制的研究资料和工具,包括模糊测试器、Hackvertor 标签、CSS 数据窃取器和演示代码。
 demon-i386/zoshrinkc2
DNS over HTTPS 针对性恶意软件(仅运行一次)
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState 漏洞利用 PoC
 garck3h/cve-2023-38831
一款用于生成winrar程序RCE(即cve-2023-38831)的POC的工具。
 3gstudent/cve-2017-8464-exp
支持 x86 和 x64
 nickguitar/yaps
Yet Another PHP Shell - 最完整的PHP反弹Shell
 erpscanteam/cve-2018-2380
通过日志注入在SAP NetWeaver AS JAVA CRM上执行远程命令的PoC
 icyguider/nimcrypt
使用Nim编写的PE加密器
 striga-ai/cve-2026-34486
Apache Tomcat Tribes集群中EncryptInterceptor的fail-open绕过导致通过Java反序列化实现未授权的远程代码执行。
 brianwrf/s2-053-cve-2017-12611
一个用于Struts 2 S2-053(CVE-2017-12611)远程代码执行漏洞利用的简单脚本。









