
 #1
 zldww2011/cve-2018-0802_poc
利用漏洞执行计算器
 kimd155/quickresponsec2
使用QR码进行间接命令执行和通过HTTP/S检索结果的隐蔽C2框架,专为隐秘的渗透测试和红队行动设计。
 offsecginger/pythonaesobfuscate
混淆Python脚本及其附带的Shellcode。
 hosch3n/fastjsonvulns
针对 Fastjson 1.2.80 CVE-2022-25845 的漏洞利用,可通过 AspectJ 文件读取和 Groovy 远程类加载实现 RCE。
 safebuffer/lightme
HTTP 服务器提供混淆的 PowerShell 脚本/有效载荷
 intrinsic-propensity/turing-machine
Minsky通用图灵机的Python实现,内置了一个演示任意代码执行(CVE-2021-32471)的漏洞利用,用于教育研究。
 secpros-team/laravel-cve-2021-3129-exp
一键利用 Laravel 中的 CVE-2021-3129,通过构造请求实现远程代码执行,从而获取 shell。
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令执行
 beichendream/cve-2025-55182-godzillamemoryshell
CVE-2025-55182 的漏洞利用脚本,可在易受攻击的 Web 服务器上部署 Godzilla 内存马,支持代理和编码选项。
 jas502n/cve-2018-1273
基于Python的CVE-2018-1273(Spring Data Commons RCE)漏洞利用工具,配备交互式命令shell和HTTP POST payload注入功能,用于渗透测试。
 emcghee/payloadautomation
通过 Python 到 Sleep 的桥接,自动化 Cobalt Strike 载荷开发、测试和部署;包括工件检查、IoC 追踪和编译。
 yehia-mamdouh/xssya
XSSYA(跨站脚本扫描器和漏洞确认)
 nth347/cve-2021-3129_exploit
针对CVE-2021-3129的漏洞利用
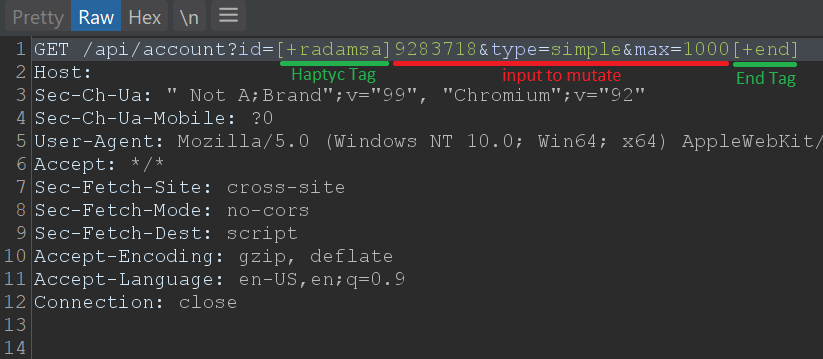 defparam/haptyc
Python 库,用于 Turbo Intruder,增加载荷位置支持以及 Sniper/Clusterbomb/Pitchfork 攻击类型,通过基于标签的测试生成实现 HTTP 模糊测试。
 codewhitesec/coldfusionpwn
针对 Adobe Coldfusion 11/12 的 CVE-2017-3066 利用工具
 jofpin/backcookie
使用 Cookie 的小型后门。
 jas502n/cve-2019-6340
Drupal8 的 REST RCE,SA-CORE-2019-003,CVE-2019-6340









