#1
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 注入Godzilla内存马
 hellsender01/llmmap
针对集成LLM的应用程序的自动化提示注入测试框架,采用双LLM架构。
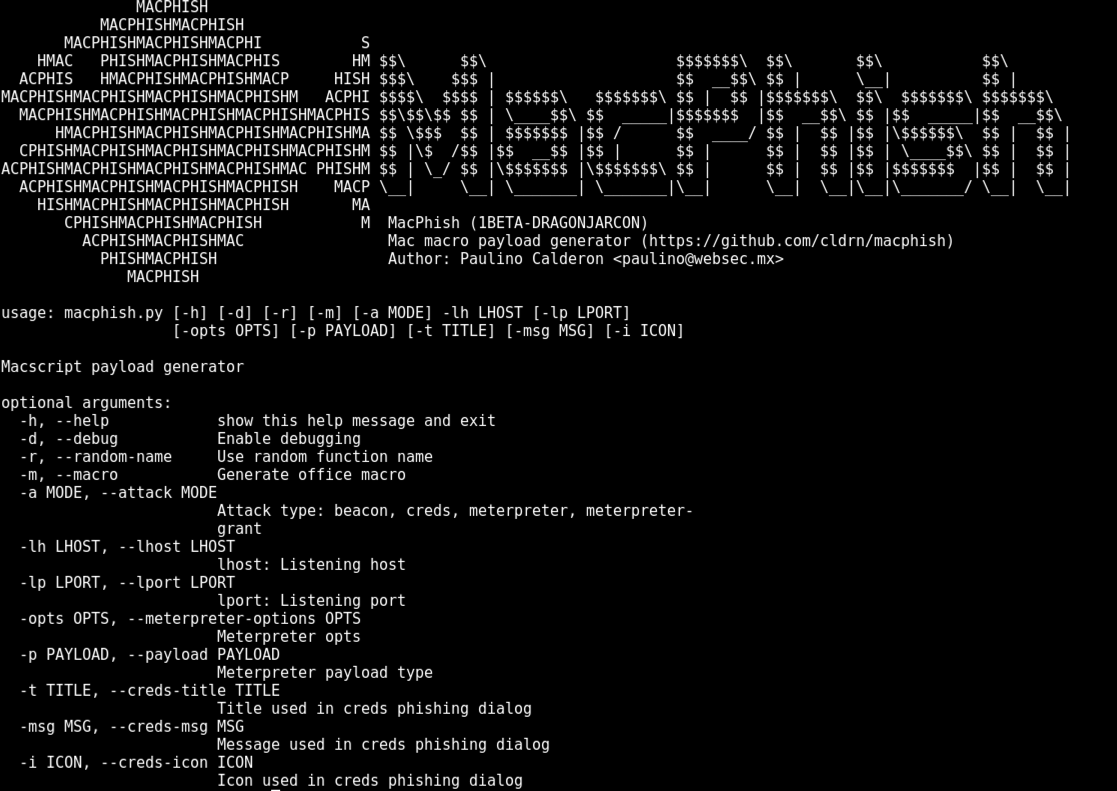 cldrn/macphish
生成恶意的 Mac Office 宏,包含 beacon、凭据窃取和 meterpreter 载荷,用于 macOS 上的钓鱼和利用测试。
 0x09al/dropboxc2c
DropboxC2C 是一个后渗透代理,利用 Dropbox 基础设施进行命令与控制(C2)操作。
 shadow0ps/cve-2021-21974
CVE-2021-21974 VMWare ESXi RCE漏洞利用的POC
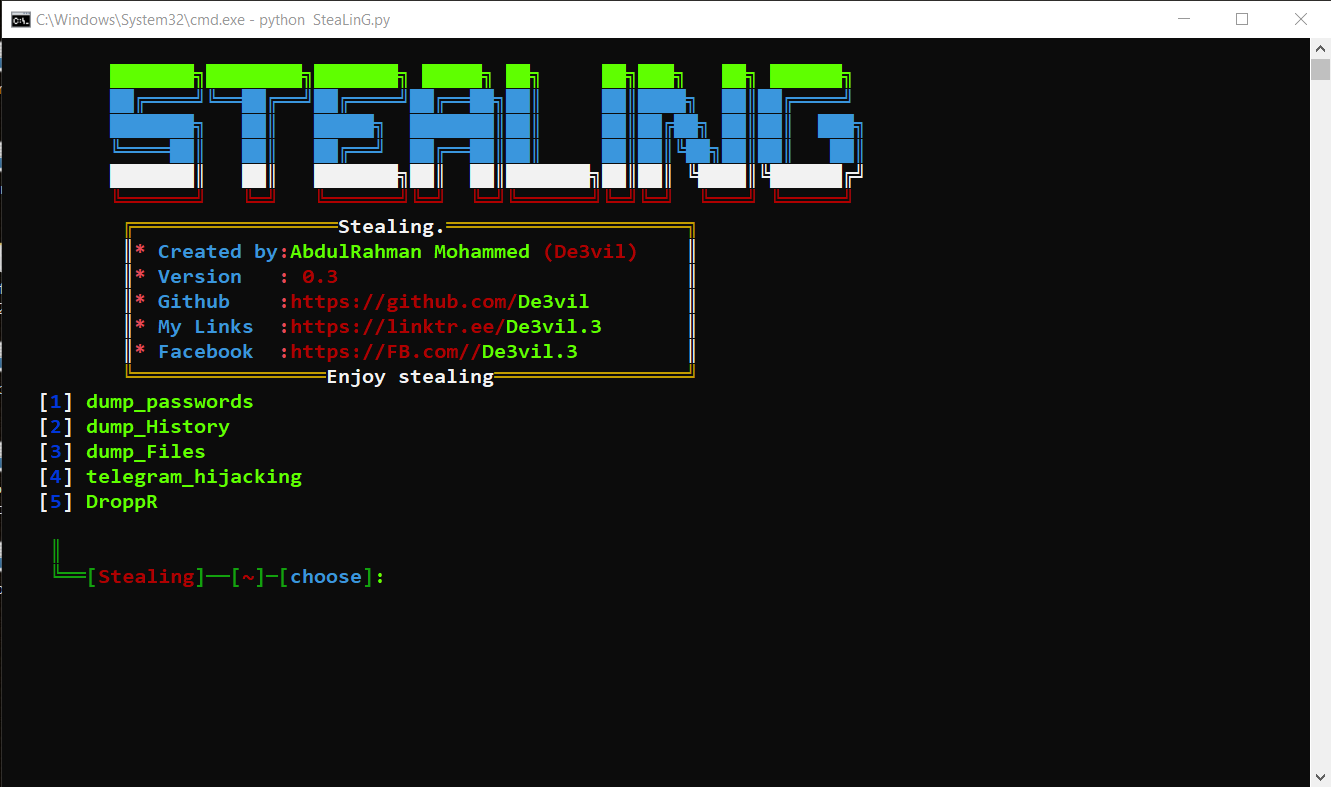 de3vil/stealing
The SteaLinG 是一个用于社会工程学的开源渗透测试框架。
 itsmehacker/ducky-exploit
Arduino Rubber Ducky 框架
 gamozolabs/elfloader
一个与架构无关的 ELF 文件扁平化工具,用于 shellcode
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)中的RCE
 thelicato/secbutler
渗透测试者、漏洞赏金猎人和安全研究人员的完美管家
 d4em0n/exrop
面向x86-64二进制文件的自动化ROP链生成器,使用符号执行。支持寄存器/内存写入、函数调用、系统调用、坏字符规避、栈迁移以及使用retpoline重写的内核模式。
 bw3ll/rop_rocket
ROP ROCKET 是一个高级代码重用攻击框架,具备强大的 ROP 链生成能力,包括针对新型 Windows Syscalls 攻击、新型 Heaven's Gate 攻击以及“无shellcode” ROP。该框架利用仿真和混淆技术来扩大攻击面。
 nodiuus/nocturne
一个用于x86-64 PE文件的bin2bin代码虚拟化器
 anthemtotheego/sharpsploitconsole
C# 控制台应用程序,用于后渗透和红队行动,集成了 SharpSploit 以执行 Mimikatz 命令、进行 Kerberoasting 攻击、绕过 UAC、转储凭据,并通过 WMI/DCOM 进行横向移动。
 wietze/invoke-argfuscator
Invoke-ArgFuscator 是一个开源、跨平台的 PowerShell 模块,可帮助为常见的系统原生可执行文件生成混淆命令行。
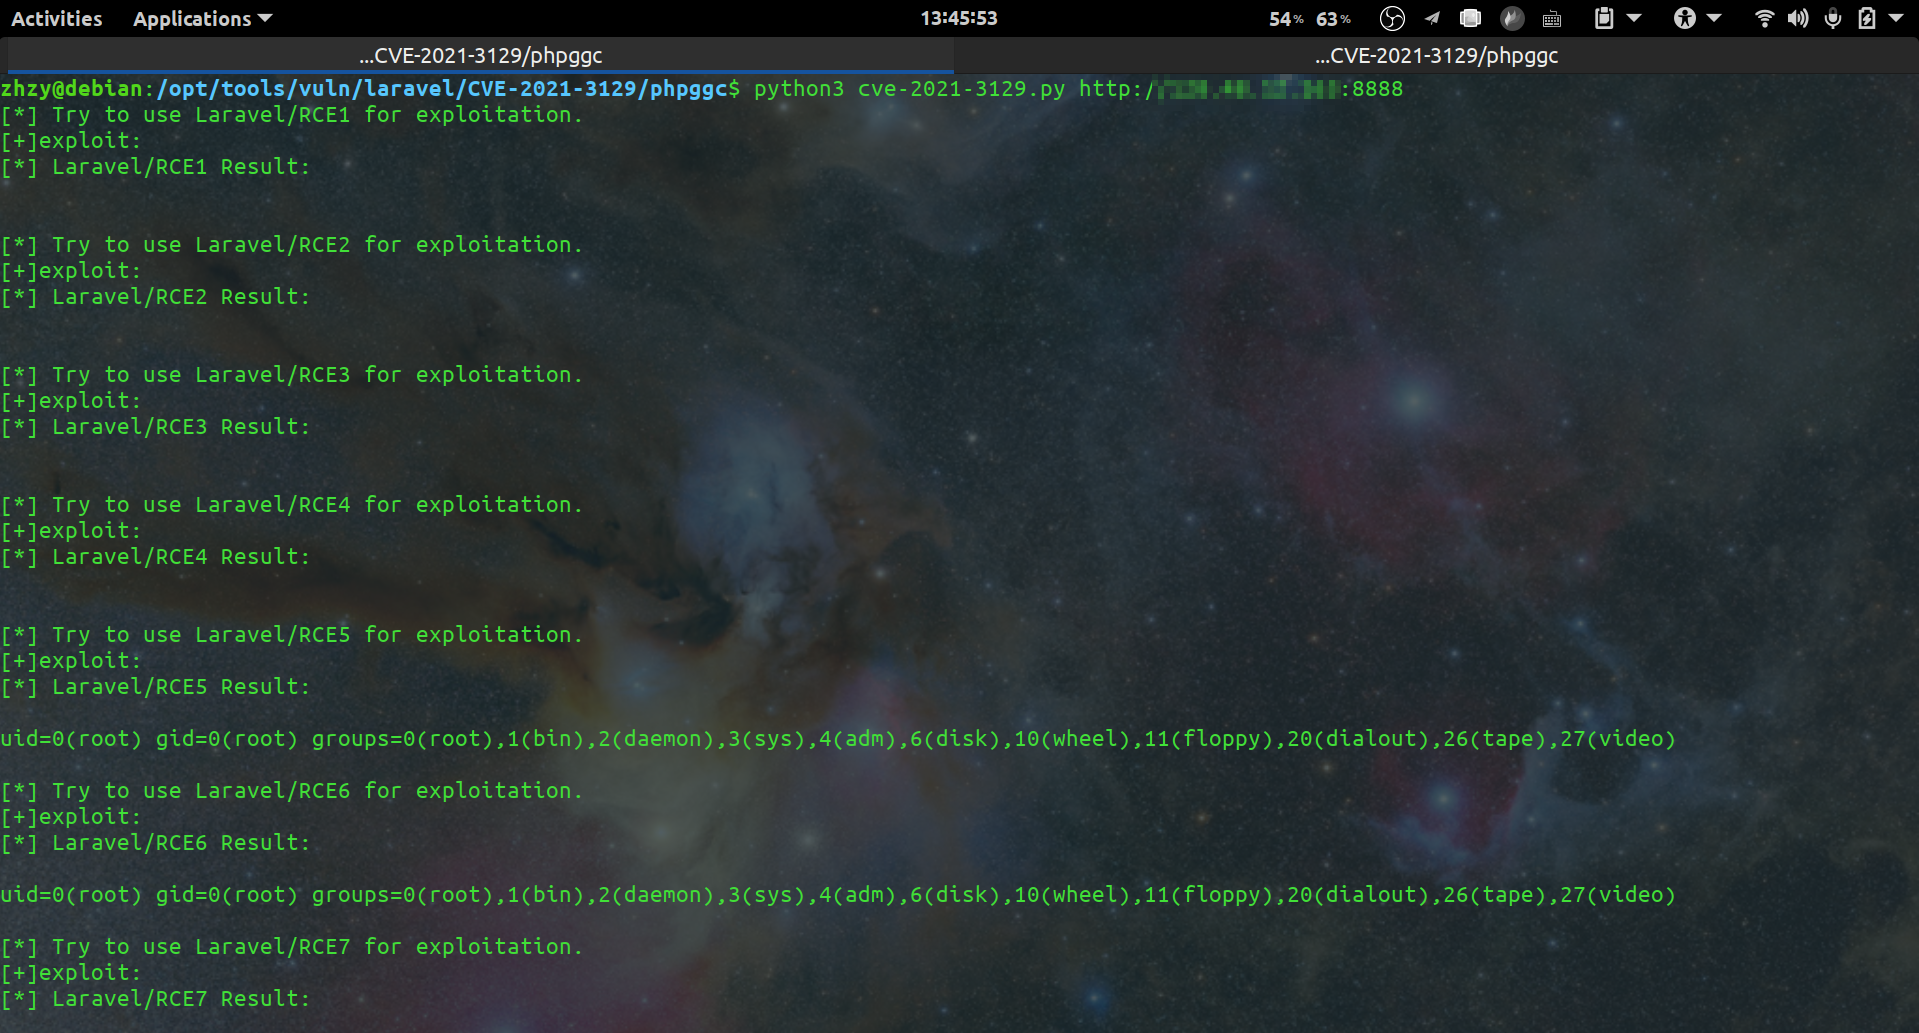 zhzyker/cve-2021-3129
Laravel <= v8.4.2 debug mode: Remote code execution (CVE-2021-3129)