
 #1
自定义 payload 制作、混淆、AV 规避和交付机制工具。
Kitploit 推荐
 lockness-ko/cve-2024-27316
针对以下 CVE 的概念验证(PoC):CVE-2024-27316(已测试)、CVE-2024-30255(未测试)、CVE-2024-31309(未测试)、CVE-2024-28182(未测试)、CVE-2024-2653(未测试)和 CVE-2024-27919(未测试)
 regantemudo/cve-2024-25641-exploit-for-cacti-1.2.26
针对 Cacti 1.2.26 的 CVE-2024-25641 自动化利用工具。通过包导入功能中的认证任意文件写入实现远程代码执行。包含一个 PHP 反向 shell 载荷。
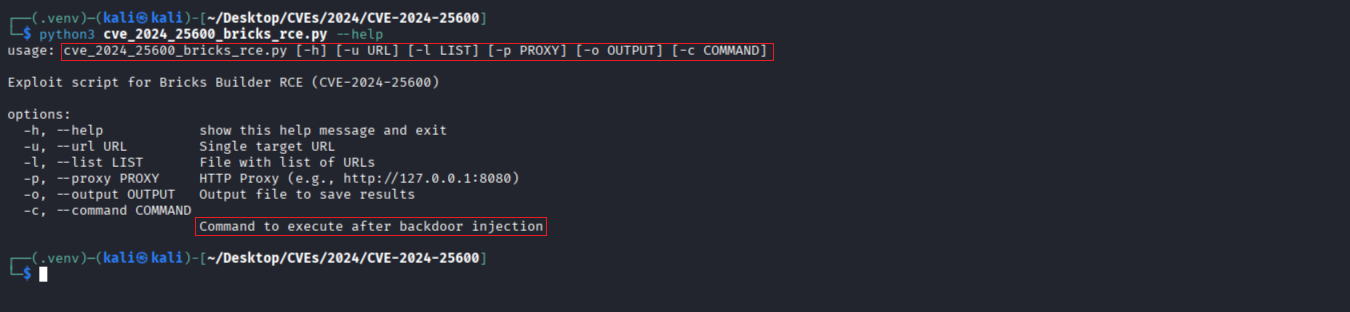 r0otk3r/cve-2024-25600
基于 Python 的 CVE-2024-25600 漏洞利用工具,针对 Bricks Builder WordPress 插件远程代码执行(RCE)。自动化 nonce 提取、载荷注入及任意命令执行,支持代理和结果分析。
 gaurav1020/cve-2024-24576-poc-rust
CVE-2024-24576的概念验证漏洞利用,使用Rust实现,用于演示和测试受影响系统中的漏洞。
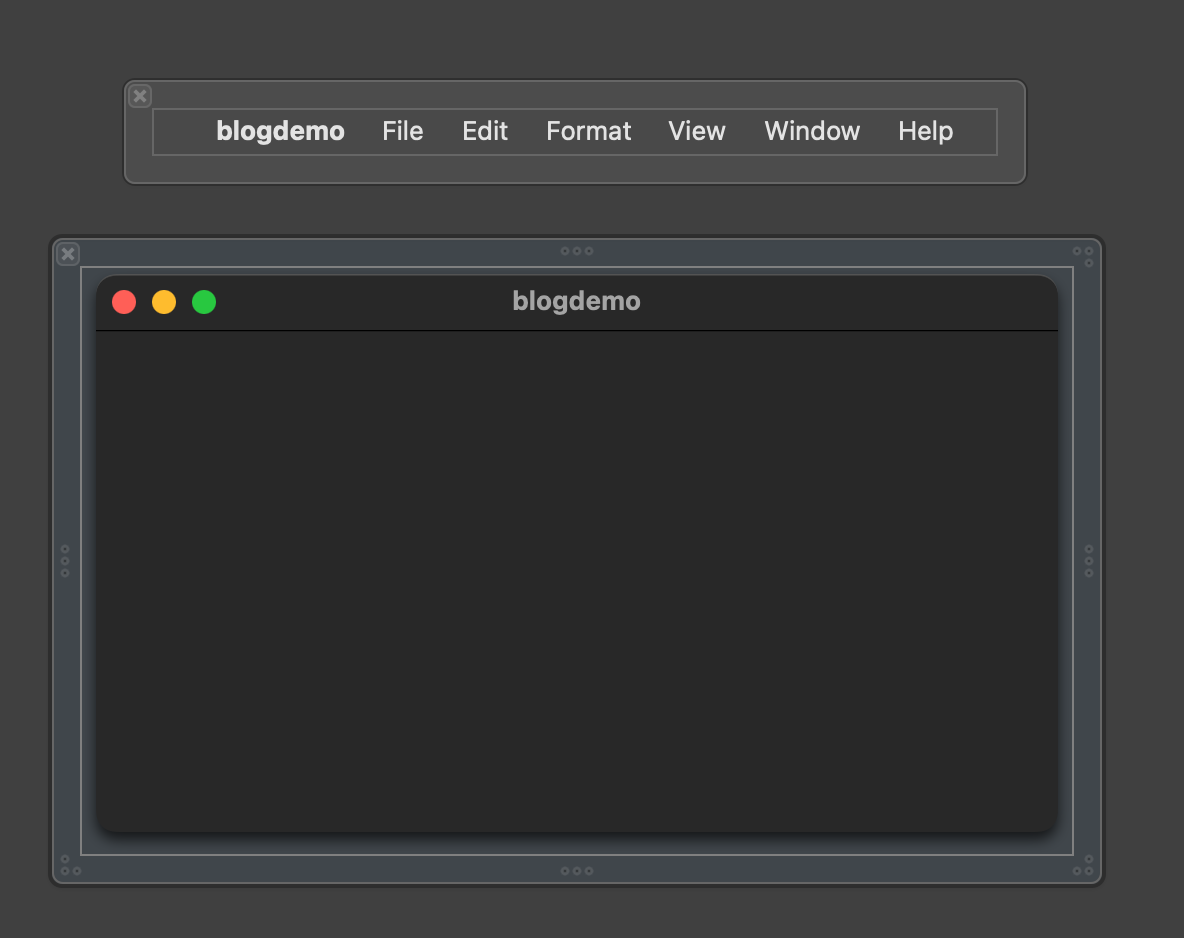 louiselalanne/cve-2024-23745
在 Notion Web Clipper 1.0.3(7) 中,.nib 文件容易受到 Dirty NIB 攻击。
 orange-418/cve-2024-22515-file-upload-vulnerability
CVE-2024-22515 的概念验证漏洞利用程序,演示了如何通过未经验证的声音文件上传,在 Agent DVR 5.1.6.0 中实现任意文件上传和远程代码执行。
 oscerd/cve-2024-22369
CVE-2024-22369复现器
 freax13/cve-2024-21980-poc
针对CVE-2024-21980的利用程序利用命令缓冲区强制绕过,针对AMD SEV固件以解密已退役的SEV-SNP虚拟机的任意内存。
 r00t7oo2jm/-cve-2024-21683-rce-in-confluence-data-center-and-server
此漏洞允许未经身份验证的攻击者在易受攻击的 Confluence 服务器上远程执行任意代码。该漏洞是由于 Confluence REST API 对用户提供的输入验证不当所致。这允许攻击者将恶意代码注入 Confluence 服务器,然后由服务器执行。
 pabloopez/cve-2024-21534
JSONPath-plus 漏洞的概念验证 (PoC) 利用程序
 mdusmandasthaheer/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413的概念验证漏洞利用,一个严重的Microsoft Outlook远程代码执行漏洞(MonikerLink),CVSS评分9.8,可实现NTLM泄露并绕过Office受保护视图。
 leocodefocus/cve-2024-20931-poc
CVE-2024-20931的概念验证漏洞利用程序,针对Oracle WebLogic Server中的远程代码执行漏洞。包含用于安全测试的载荷生成和漏洞利用逻辑。
 madan301/cve-2024-2054
CVE-2024-2054的概念验证漏洞利用,演示了Artica-Proxy管理Web应用程序中的不安全反序列化RCE。包括命令执行和漏洞验证。
 mellow-hype/cve-2024-20017
CVE-2024-20017 的漏洞利用
 mrbongoc/cve-2024-1874
CVE-2024-1874 的概念验证
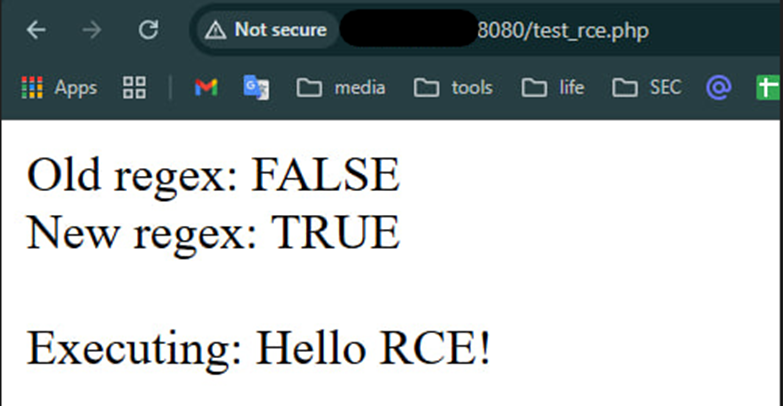 soltanali0/cve-2024-12877-exploit
Educational CVE-2024-12877 exploit demo for PHP Object Injection in GiveWP WordPress plugin. Includes root cause analysis, regex bypass techniques,…
 piyush-bhor/cve-2024-11393
CVE-2024-11393 的技术细节与漏洞利用
 nxploited/cve-2024-10578
Pubnews <= 1.0.7 - 未认证的任意插件安装








