#1
 freeqaz/react2shell
针对React Server Components中CVE-2025-55182和CVE-2025-66478的RCE利用工具包。包含多种利用变体、检测脚本、易受攻击的测试服务器,以及对Flight协议反序列化漏洞的深入技术分析。
 thoxy67/zig-pe
用Zig编写的反射式PE加载器。直接从内存加载并执行本机PE和.NET PE文件。
 geek-repo/c2-blockchain
这是一个基于区块链实现的命令与控制服务器的概念验证(PoC)。
 tw1sm/badger-builder
badger-builder 是一款 AI 辅助工具,用于生成动态的 Brute Ratel C4 配置文件。
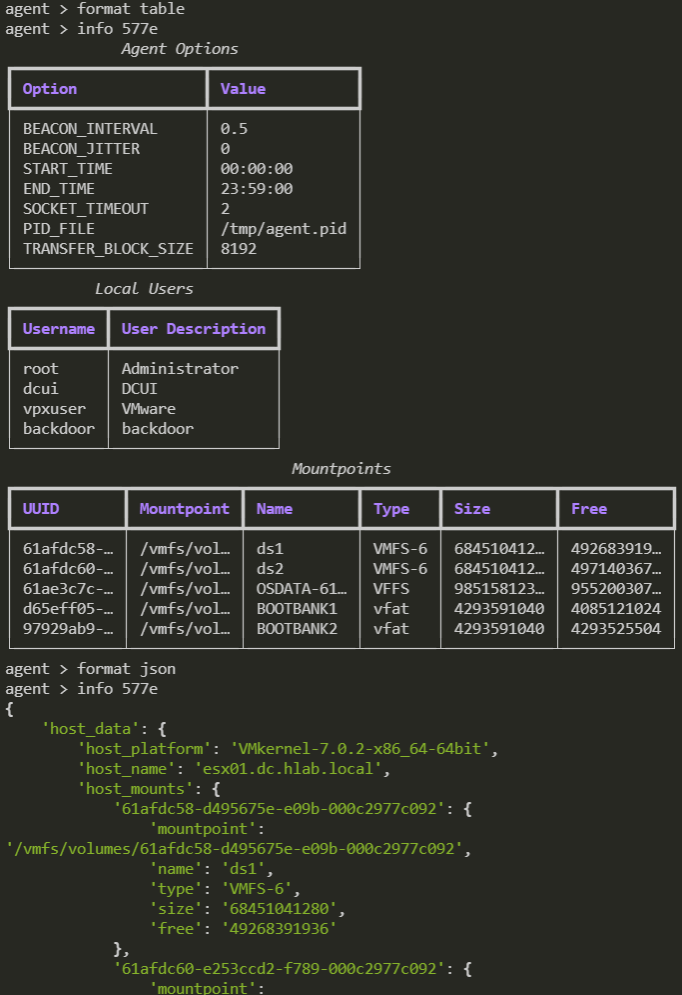 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
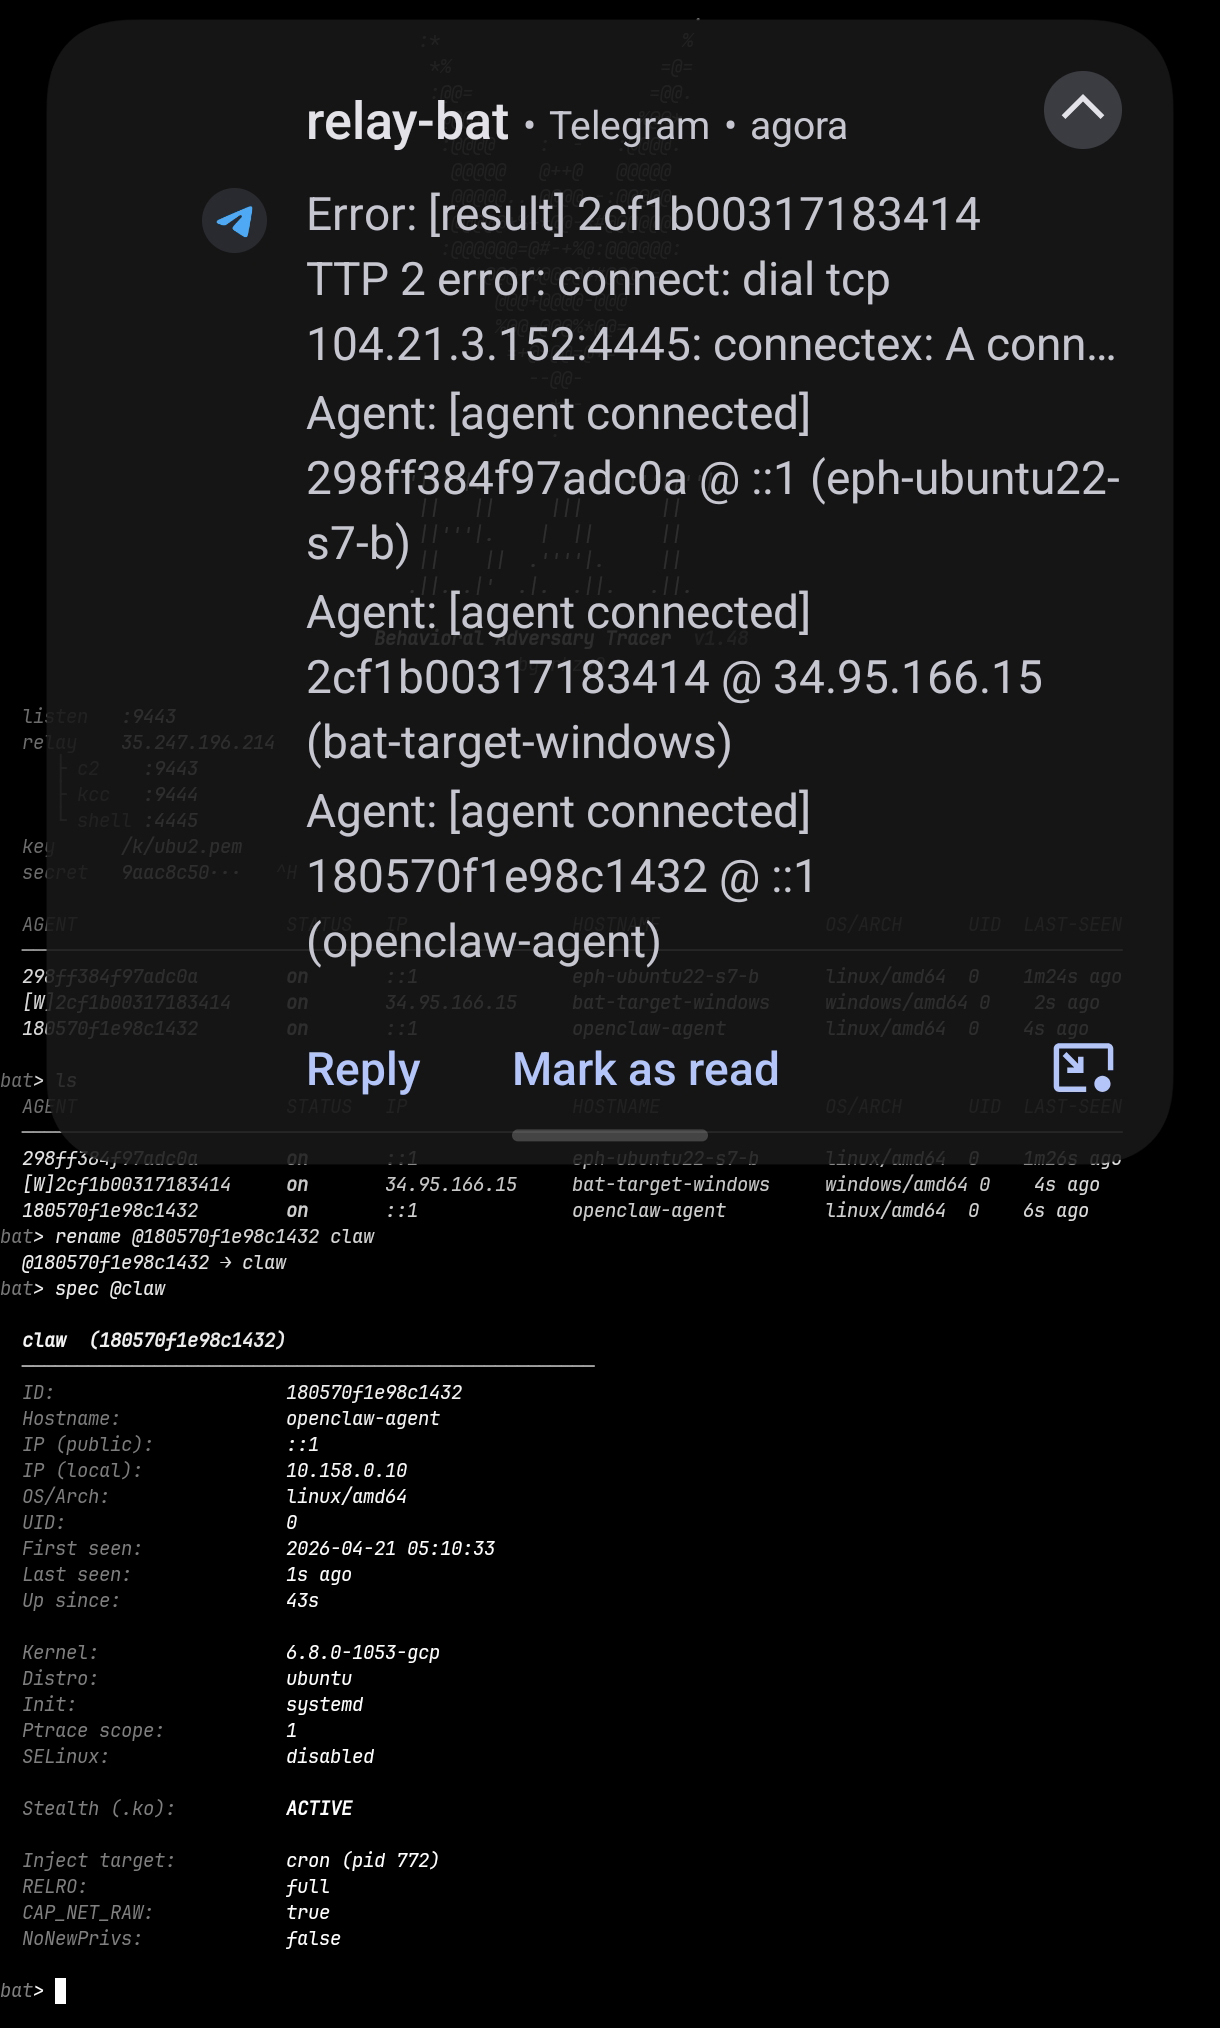 rhzv0/bat
全频谱Linux对手模拟平台,具备内核级隐蔽、C2回连、权限提升、凭据窃取、横向移动及痕迹清除能力。专为红队行动与检测研究设计。
 jasondrawdy/memorymapper
轻量级库,允许通过用户指定的进程注入或自注入的方式,将本机程序集和托管程序集映射到内存中。
 irsdl/viewstate-security-workshop
本仓库用于“使用YSoNet (YSoSerial.NET)测试ASP.NET ViewState”的研讨会。
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622的PoC漏洞利用 - F5 BIG-IP控制平面中的跨站请求伪造(CSRF)漏洞,导致远程获取root权限。
 amalmurali47/hook
CVE-2024-32002 漏洞利用 PoC 的 Hook
 j4k0m/cve-2021-24499
Automated mass exploitation script for CVE-2021-24499, an unauthenticated file upload vulnerability in the Workreap WordPress theme leading to remote…
 guiimoraes/cve-2025-15467
针对 OpenSSL 栈缓冲区溢出漏洞 CVE-2025-15467 的命令执行 PoC
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 jbaines-r7/staystaystay
CVE-2021-1585的概念验证:Cisco ASA Device Manager RCE
 dust-life/cve-2019-18935-memshell
C++内存马DLL生成器,用于CVE-2019-18935,通过Telerik UI反序列化、Assembly.Load和IJW编译实现内存Web Shell部署。
 w0wbox/cve-2023-40448
针对 CVE-2023-40448 的 PoC(正在建设中),这可能是越狱的一部分