#1
 melardev/xeytanwxcpp-rat
正在进行中。使用 C++ 和 wxWidgets 编写的 RAT。
 geffner/cve-2020-8289
CVE-2020-8289 的概念验证利用,演示通过 Backblaze 备份客户端的 SSL 验证绕过和未经验证的更新机制,以 SYSTEM/root 权限远程执行代码。
 dorkerdevil/cve-2020-28018
针对Exim Use-After-Free(CVE-2020-28018)漏洞的利用程序,通过内存破坏原语实现远程代码执行,包括任意读写和堆泄露,并可选地包含本地权限提升链。
 vulncheck-oss/cve-2023-51467
一个用于 Apache OFBiz CVE-2023-51467 的 Go 漏洞利用工具
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE利用
 thewhiteh4t/cve-2026-27483
MindsDB 路径遍历到 RCE PoC
 ghostoverflow/cve-2024-28397-command-execution-poc
该漏洞源于 js2py 中不完善的沙箱机制,精心构造的 JavaScript 能够遍历 Python 的内部对象模型并访问危险的类(如 subprocess.Popen),从而导致任意命令执行。
 thottysploity/cve-2024-53376
CyberPanel 认证后的远程代码执行漏洞 < 2.3.8
 i-rinka/bit-eternalblue-for-macos_linux
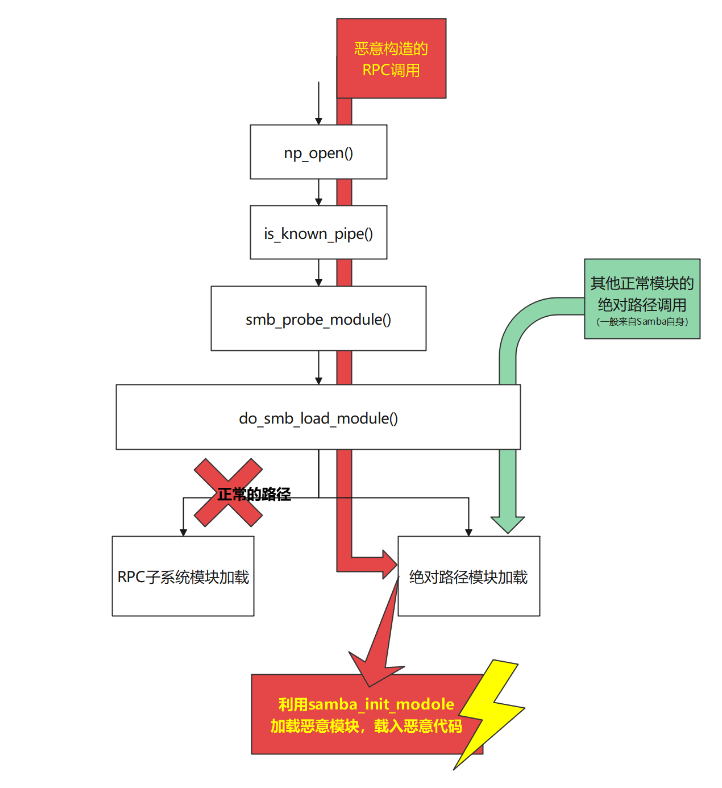
利用CVE-2017-7494完成网络安全课程期末作业。这将揭示以管理员权限运行在Linux上的服务的漏洞。
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit 页缓存损坏漏洞利用,附带 Alpine PIE 修复
 nova-master/cve-2022-21894-payload-new
基于C语言的CVE-2022-21894载荷,该载荷通过映射第二阶段载荷来调用EFI服务,扩展了原有的Secure Boot绕过利用的概念验证代码。
 gar-re/cve-2022-28944
针对 EMCO 软件产品中未经身份验证的远程代码执行的概念验证漏洞利用,通过 DNS 欺骗和恶意更新注入实现。
 mattb709/cve-2025-24813-poc-apache-tomcat-rce
一个针对CVE-2025-24813的Python概念验证漏洞利用程序 - 通过恶意Java对象反序列化实现Apache Tomcat (v9.0.0-9.0.98/10.1.0-10.1.34/11.0.0-11.0.2)的未经身份验证的远程代码执行。包含安全检测模式和自定义载荷支持。
 tachibana51/cve-2013-2028-x64-bypass-ssp-and-pie-poc
这不稳定
 mouadk/parquet-rce-poc-cve-2025-30065
CVE-2025-30065 的概念验证漏洞利用程序,演示了在 Java 应用中通过恶意 Parquet 文件实现远程类实例化和 SSRF。