
 #1
 xiaohj233/ghostlock-x200-app
vivo X200 设备端一键 root App(Shizuku 授权 shell 域执行,CVE-2026-43499)
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 javascript-obfuscator/javascript-obfuscator
混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 a2333c/dfroot
Android root tool for Samsung Galaxy S25 Ultra (SM-S938B) that chains DirtyFrag CVE-2026-43284 and CVE-2026-43499 to gain root automatically at boot…
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
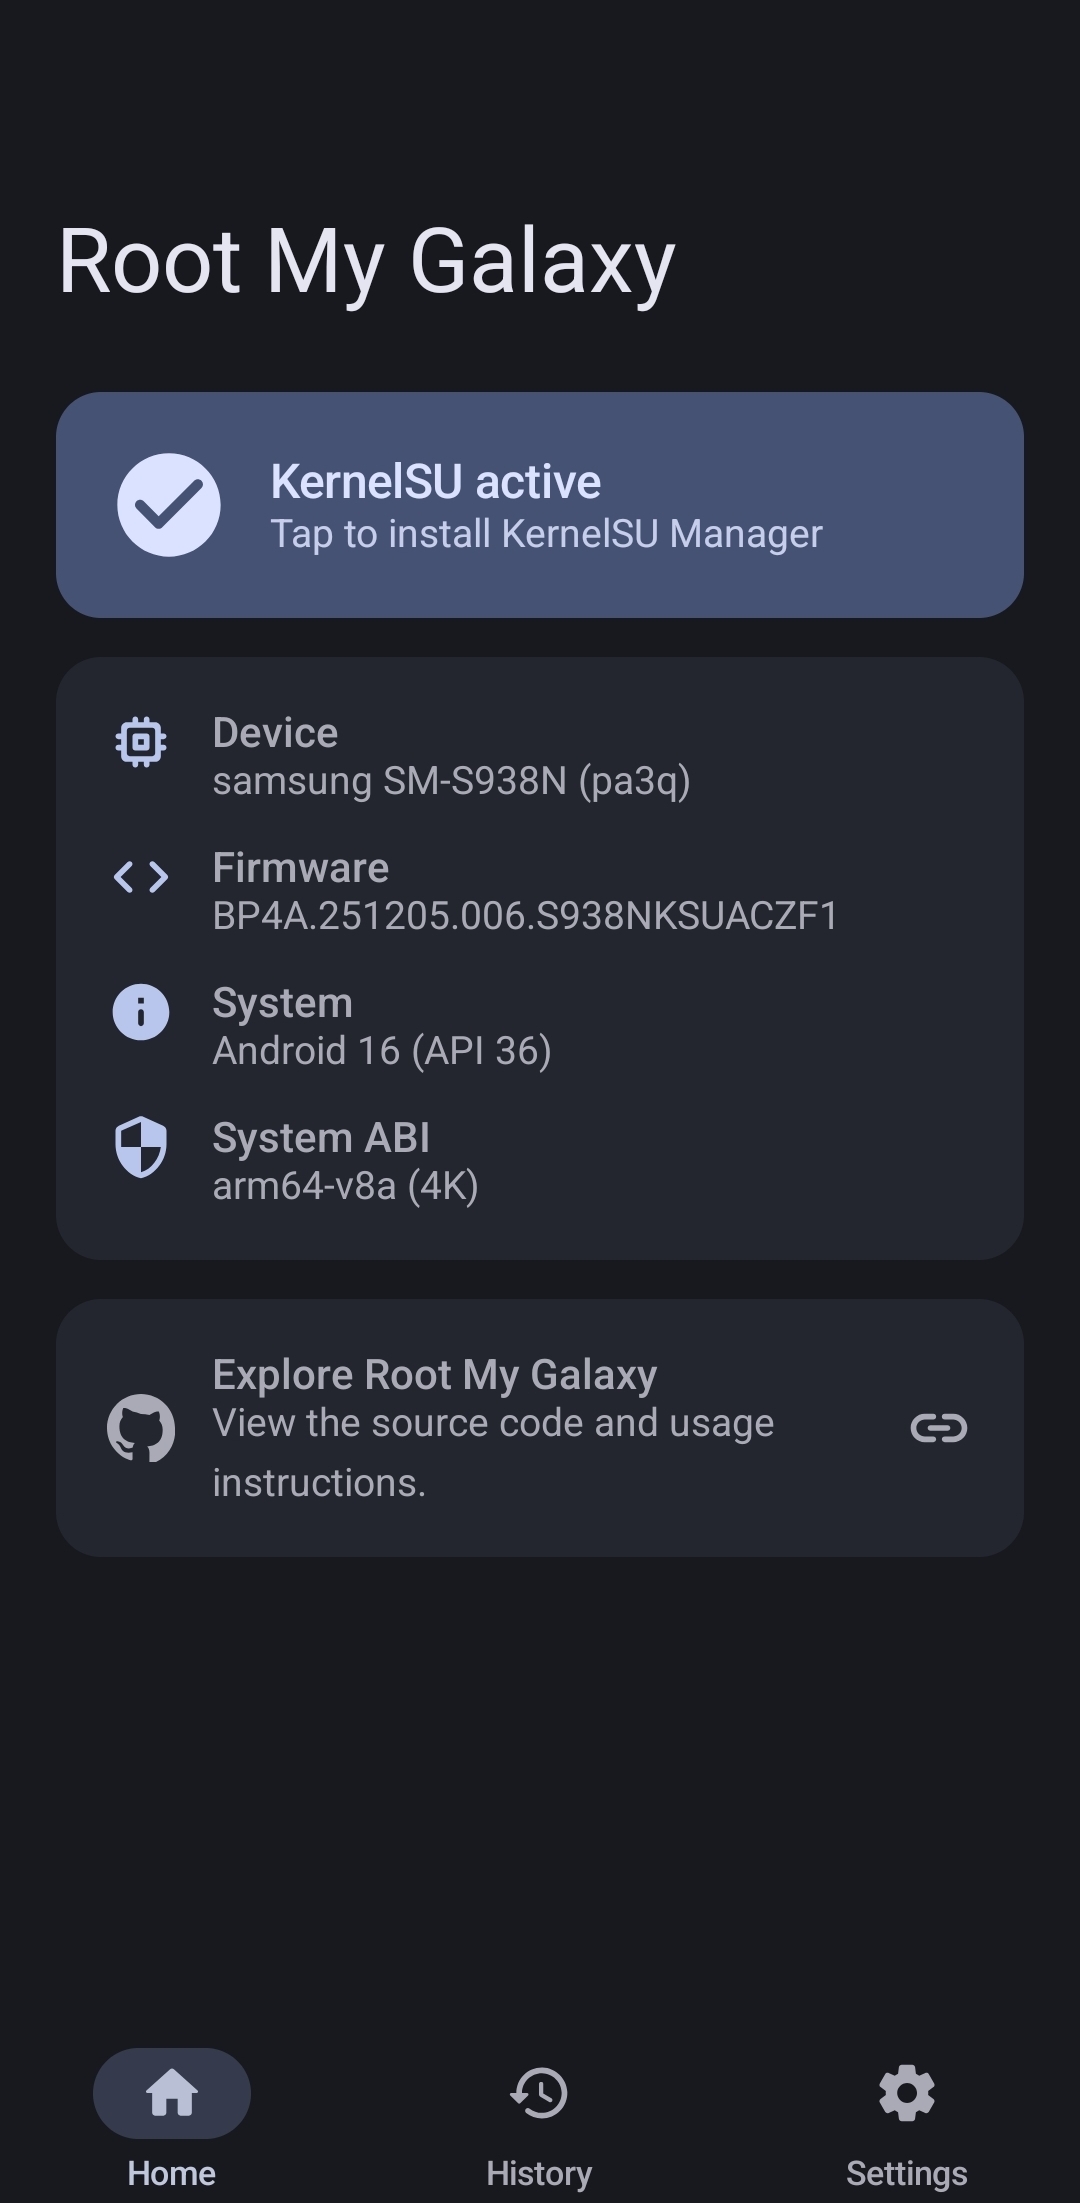 busung-dev/root-my-galaxy
适用于受支持的三星 Galaxy 固件的 KSU 安装器(CVE-2026-43499)
 bmax121/apatch
Android 内核和 Android 系统的补丁
 newazbenalam/root-my-galaxy-payloads
针对三星 Galaxy 机型的设备特定 CVE-2026-43499 root payload 和 KernelSU 工件,包含固件配置文件、exploit 源码以及支持 feed。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。

 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 khush-613/cve-2026-44011-poc
针对 CVE-2026-44011 的 Python 概念验证漏洞利用,该漏洞是通过 Yii 行为注入实现的 Craft CMS 认证后远程代码执行,并具备两阶段命令输出捕获功能。
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 的 POC - 未认证的 PHP 对象注入导致远程代码执行
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用








