#1
用于从哈希、加密源或通过暴力/字典攻击恢复密码的工具。
Kitploit 推荐

 wingleszy/htb-enigma-walkthrough
Enigma 机器(HTB)的 Write-up。企业基础设施:NFS 暴露 → Webmail 侦察 → OpenSTAManager RCE(CVE-2026-38751)→ 通过 OliveTin API 中的命令注入提权至 root。包含截图和逻辑讲解的完整指南。
 abdelaaziz0/kdsextract
利用 CVE-2026-58222 恢复 Samba KDS 根密钥,并从低权限域账户派生 gMSA 凭据。
 ffffffff0x/digital-privacy
信息保护与开源情报(OSINT)资源 | 一个关于数字隐私搜集、保护、清理集一体的方案,外加开源信息收集(OSINT)对抗
 praetorian-inc/hob0rules
基于统计和行业模式的Hashcat密码破解规则
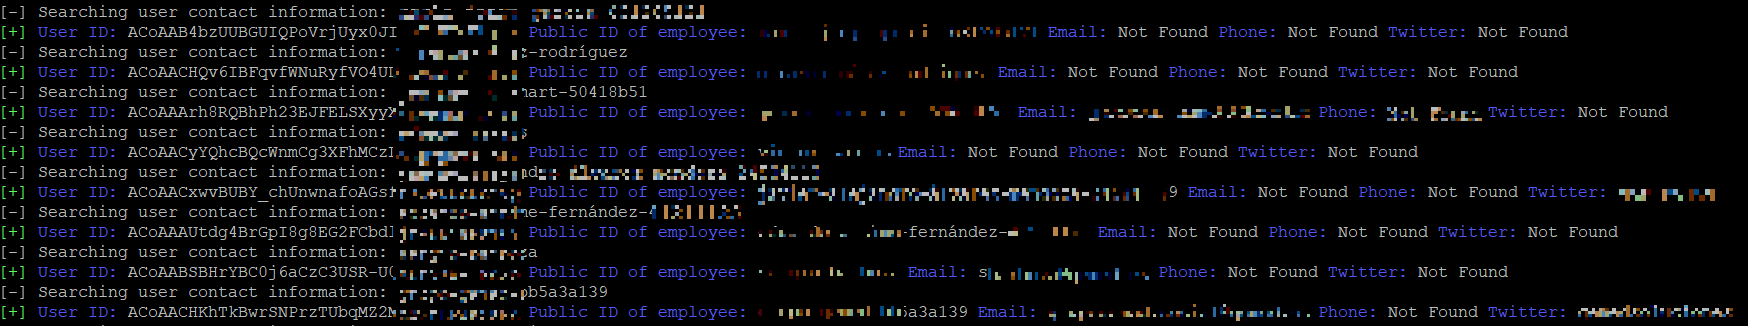 mrtuxx/socialpwned
SocialPwned 是一款 OSINT 工具,允许获取目标用户在 Instagram、Linkedin 和 Twitter 等社交网络上发布的电子邮件,以在 PwnDB 或 Dehashed 中查找可能的凭据泄露,并通过 GHunt 获取 Google 账户信息。
 tenable/routeros
RouterOS 安全研究工具与概念验证
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 mehulj94/braindamage
使用 Twitter 作为命令与控制服务器的远程管理服务
 mvrozanti/rat-via-telegram
通过 Telegram 的 Windows 远程管理工具
 chryzsh/darthsidious
构建一个 Active Directory 域并对其进行攻击

 maldev-academy/dumpchromesecrets
从现代 Chrome 版本中提取数据,包括刷新令牌、Cookie、保存的凭据、自动填充数据、浏览历史和书签