
 #1

 ayham-megdadi/zero-day-legacy
一个易受攻击的Boot-to-Root CTF实验室机器,模拟医院环境。具有真实的17步攻击链,包括SQL注入、XSS、会话劫持、SSH访问、密码破解、通过CVE-2021-3493进行权限提升以及完全root接管。作为Ajloun National…
 synacktiv/lehack-2026-challenge
Synacktiv 的 leHack 2026 挑战赛源码
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 完整攻略:确定性凭据、chroot 符号链接逃逸、重写规则绕过 RCE、CVE-2024-1086 提权至 root
 looky243/cve-2025-24071-poc
CVE-2025-24071 概念验证
 insider77circle/ai-password-testing-agent
AI 如何将密码攻击从盲目枚举转变为自适应攻击活动——以及阻止它们的检测规则与对策。包含研究与防御内容,不含可用的攻击代码。
 gmikisilva/cve-2024-33901-proofofconcept
演示 KeePassXC 2.7.7 版本中漏洞 CVE-2024-33901 的简短程序
 okymi-x/cve-2021-43798
Python工具包,用于对CVE-2021-43798 Grafana路径遍历漏洞进行授权测试,包含任意文件读取PoC、密钥解密以及用户哈希导出,适用于安全评估。
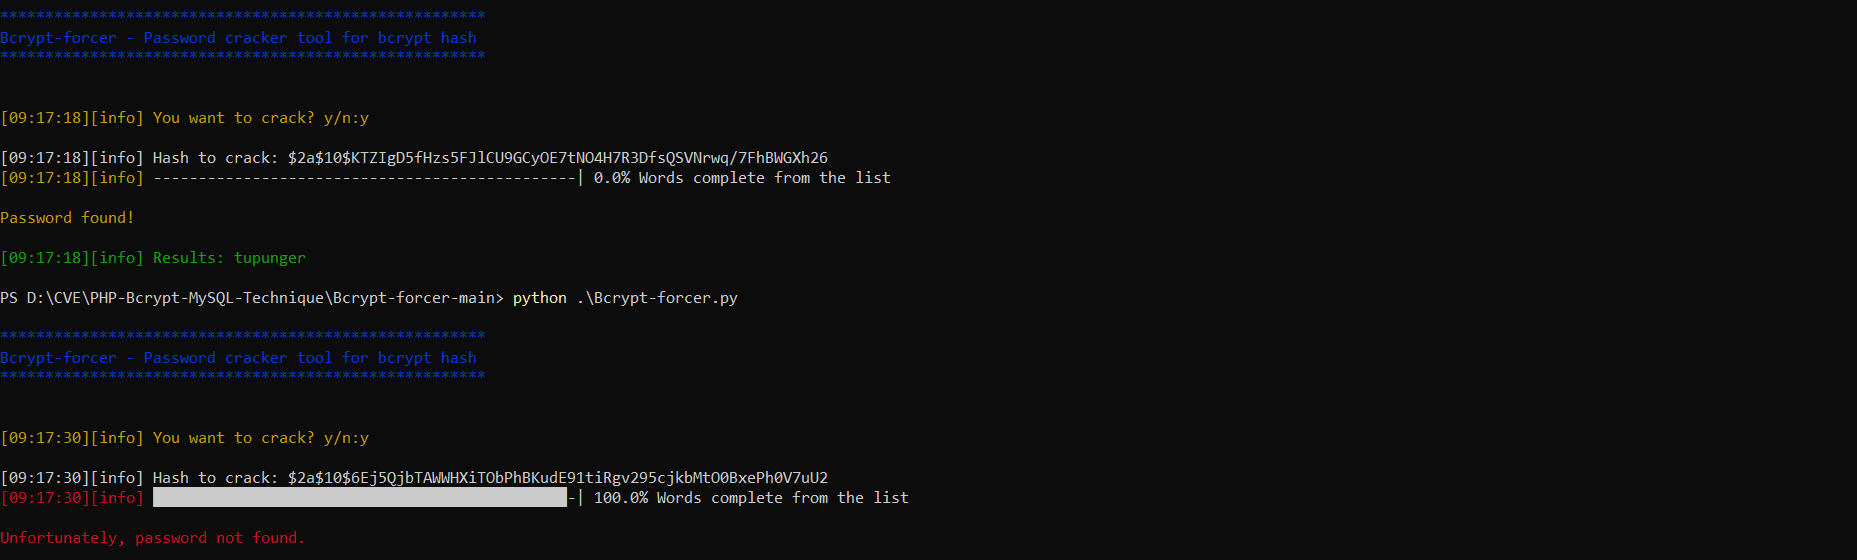 nu11secur1ty/bcrypt-forcer
Bcrypt 哈希破解工具,用于渗透测试和密码恢复。通过字典或暴力破解方法解密 Bcrypt 哈希。
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
CVE-2026-3180 的完整利用工具包——WordPress Contest Gallery SQL注入漏洞。具备自动数据提取、WAF绕过、反向Shell、SQLMap集成、Burp扩展生成及报告功能,适用于渗透测试与安全研究。
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
该仓库包含关于CVE-2024-21413的研究笔记和一个高层级的概念验证(PoC),此漏洞存在于某些邮件客户端处理嵌入消息中的SMB/moniker类型链接时。此处记录的PoC和实验是在系统的受控实验室环境中进行的。
 petergabaldon/cve-2024-1346
LaborOfficeFree 中 MySQL 数据库 root 密码弱,影响版本 19.10。此漏洞允许攻击者利用两个常量计算出 LaborOfficeFree 所使用的 MySQL 数据库的 root 密码。
 jagdeepsinghceh/cms-made-simple-python3
针对 CMS Made Simple(CVE-2019-9053)的 Python3 转换版漏洞利用与研究笔记 — 未认证 SQL 注入漏洞。包含原始 PoC、改进的 Python3 版本、使用说明及实验室测试参考。
 xk3nf4/cve-2022-25012
Argus Surveillance DVR v4.0 采用了弱密码加密。
 cybersecuritist/cve-2024-21754-forti-rce
针对CVE-2024-21754的漏洞利用程序,该漏洞涉及FortiOS和FortiProxy中密码哈希强度不足的问题,使具有权限的攻击者能够解密备份文件并实现远程代码执行。
 wrathfuldiety/zerologon
zerologon 脚本,用于利用 CVE-2020-1472 CVSS 10/10










