#1
 morpheuslord/winfihack
一个Windows WiFi暴力破解工具,它使用一种极其古老的方法,但仍然有效,且无需外部依赖。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
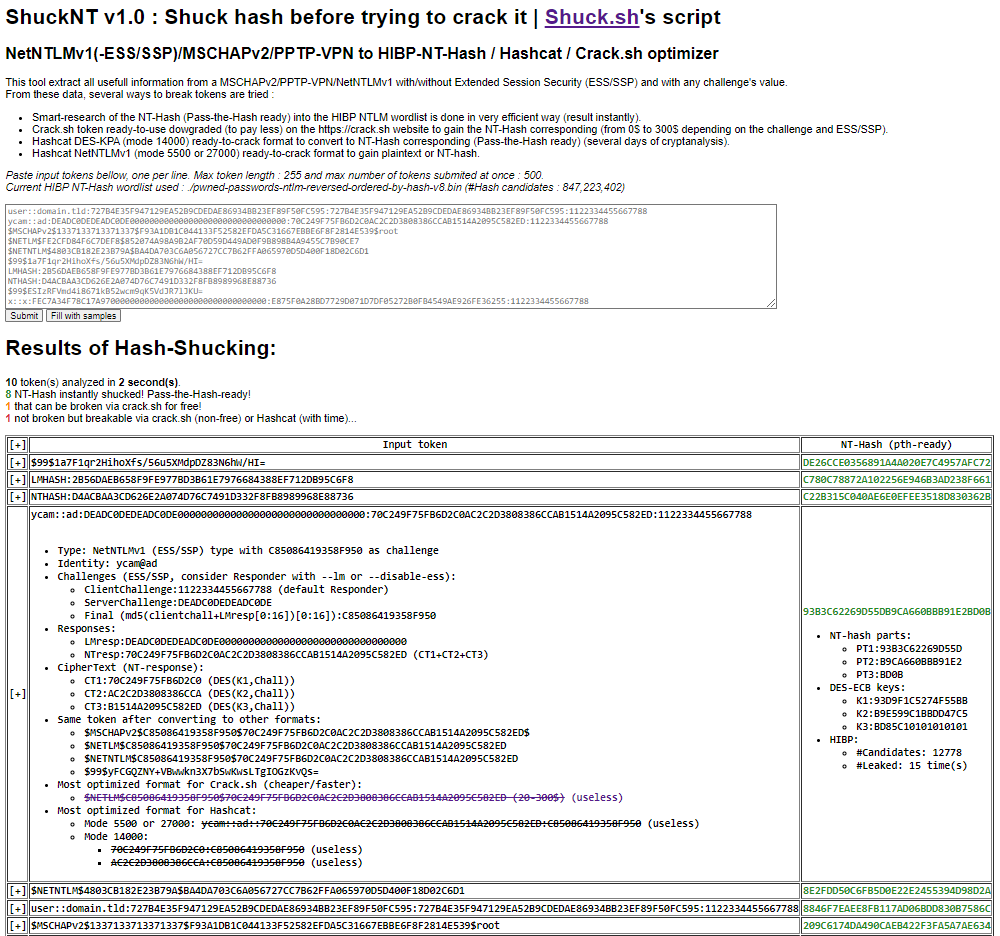 yanncam/shucknt
ShuckNT 是 Shuck.sh 在线服务的脚本,适用于本地(on-premise)部署。它旨在降级、转换、剖析并剥离基于数据加密标准(DES)的身份验证令牌。
 lkarlslund/hashmuncher
使用 ETW 以管理员权限在 Windows 8.1 / Windows Server 2016 及更高版本上抓取 NetNTLMv2 哈希值
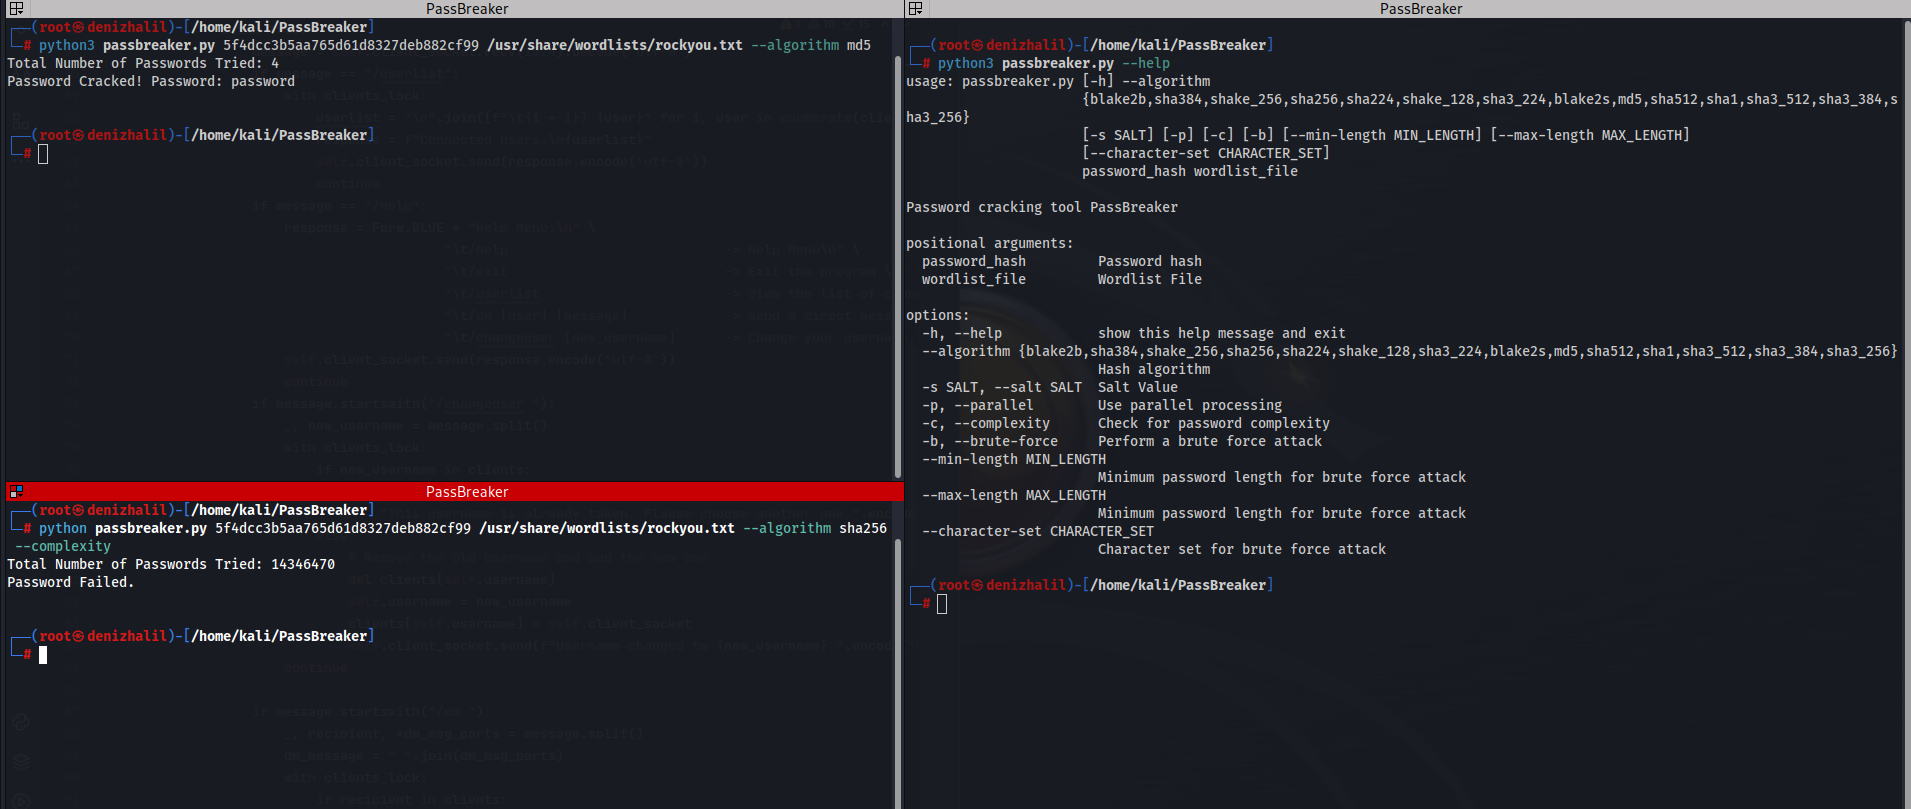 halildeniz/passbreaker
基于Python的密码破解工具,支持字典攻击和暴力破解,支持多种哈希算法、加盐、并行处理以及密码复杂度评估。
 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 漏洞)的概念验证漏洞利用,可通过 TCP/IP 或二层 MAC 服务器实现任意文件读取和明文密码提取。
 nccgroup/cisco-snmp-slap
用于绕过 Cisco IOS 设备上 ACL 的 IP 欺骗与 SNMP 团体字符串暴力破解工具,并可通过 TFTP 外传配置文件。
 soufianetahiri/teamsntlmleak
通过 MS Office 在 Teams 的"网站"标签页中泄露 NTLM
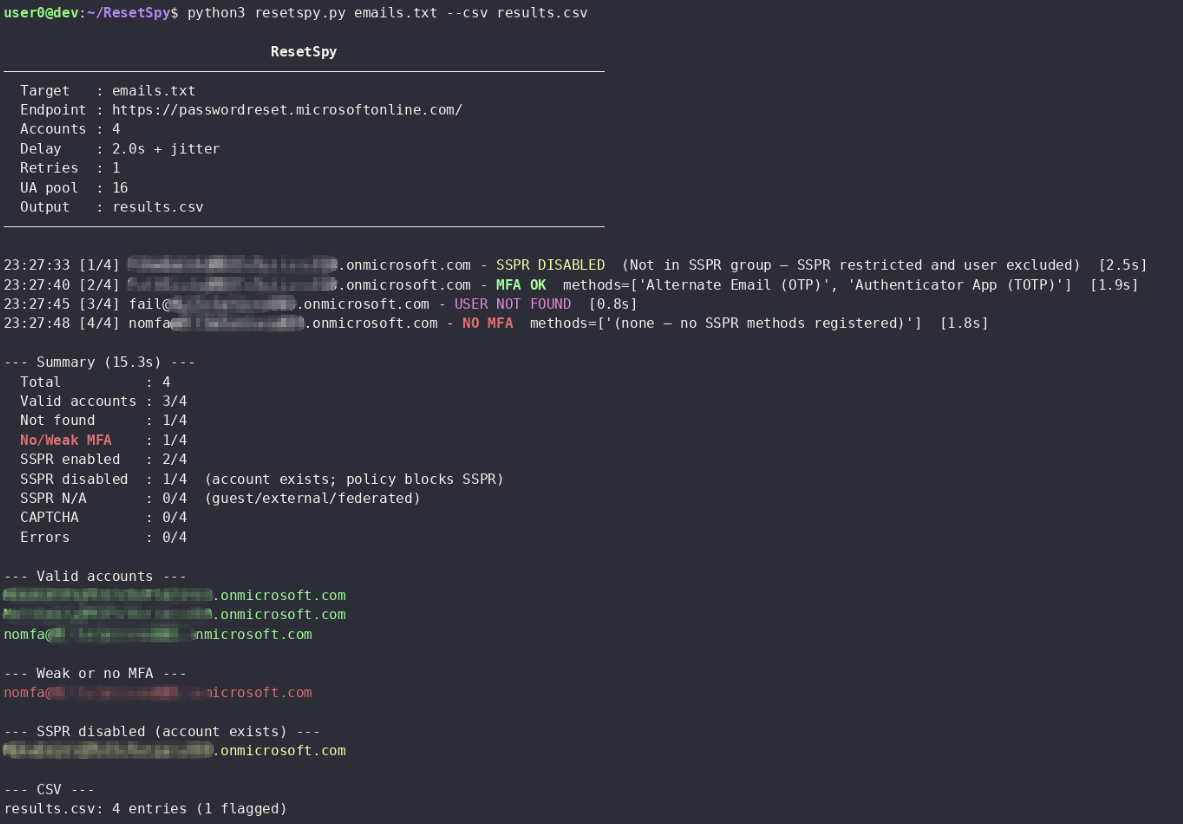 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 deetl/cve-2023-24055
CVE-2023-24055的POC和扫描器
 skahwah/automato
automato 应有助于在内部渗透测试期间自动化一些面向用户的枚举任务。
 xorond/sudo-snooper
模拟原始 sudo 二进制文件以诱骗用户输入密码的 Python 脚本
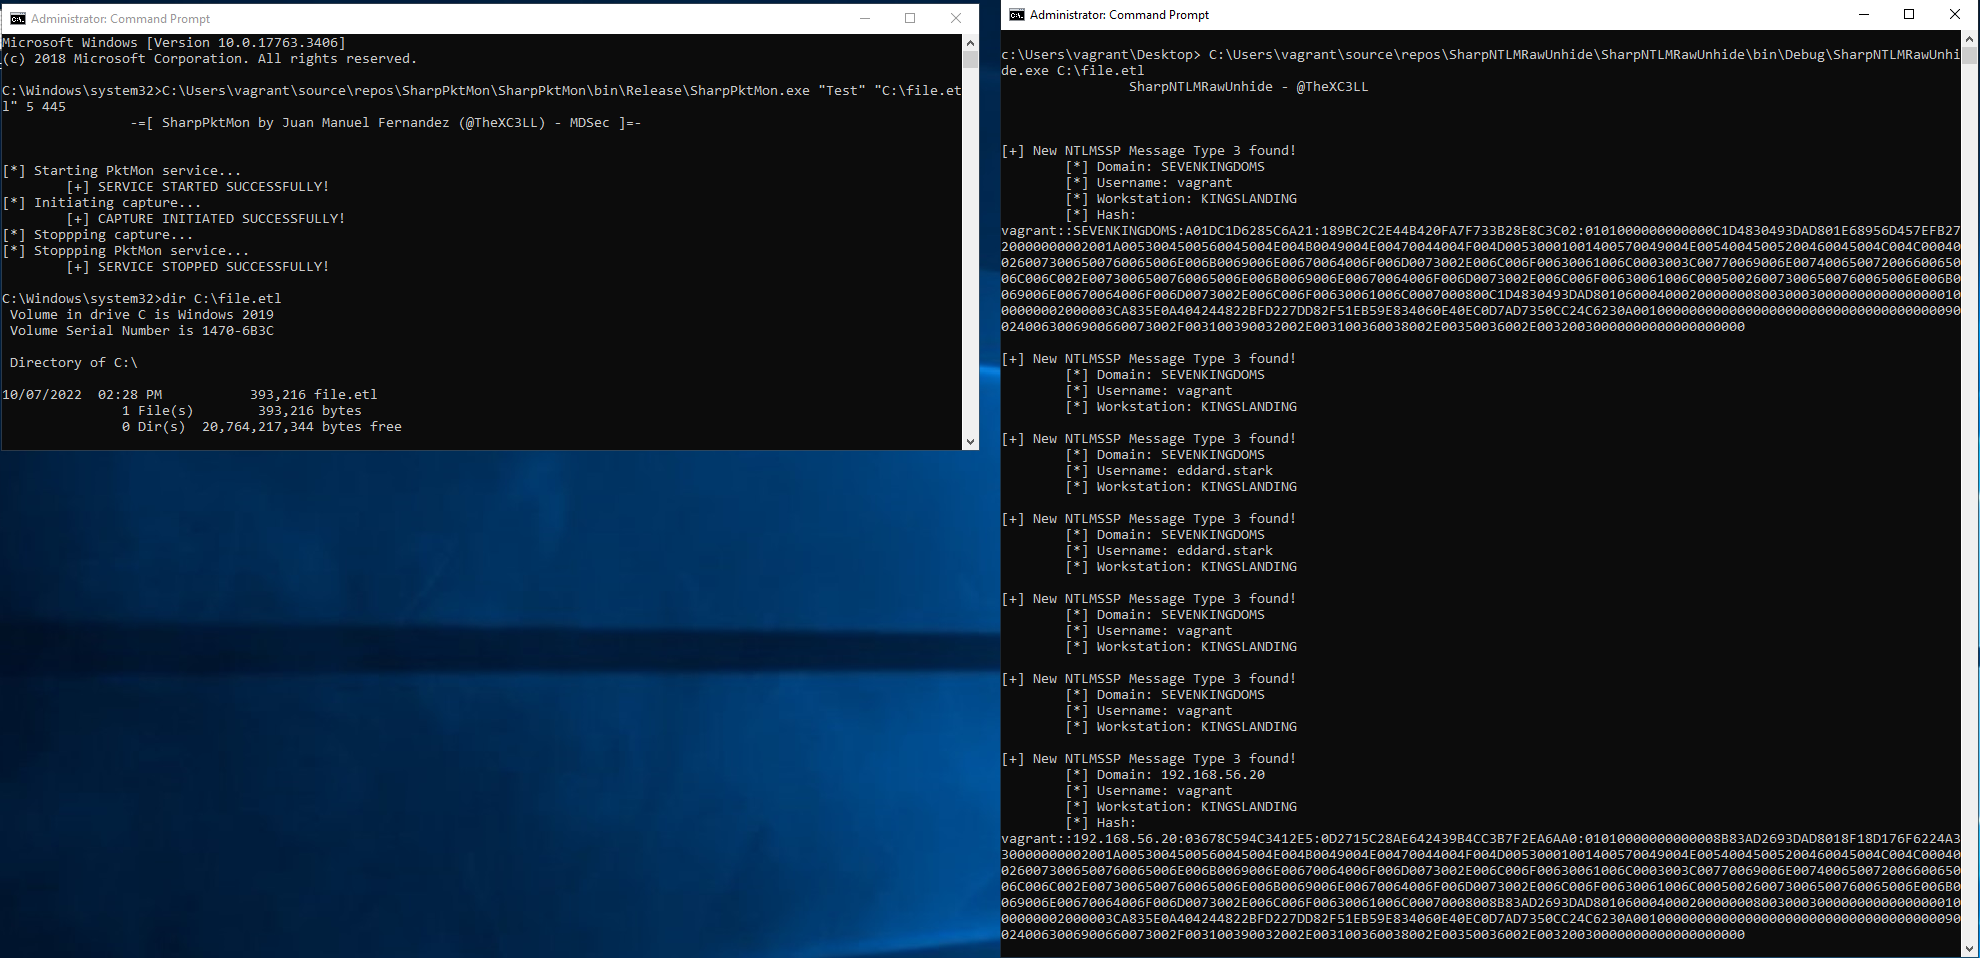 x-c3ll/sharpntlmrawunhide
C# 版本的 NTLMRawUnHide
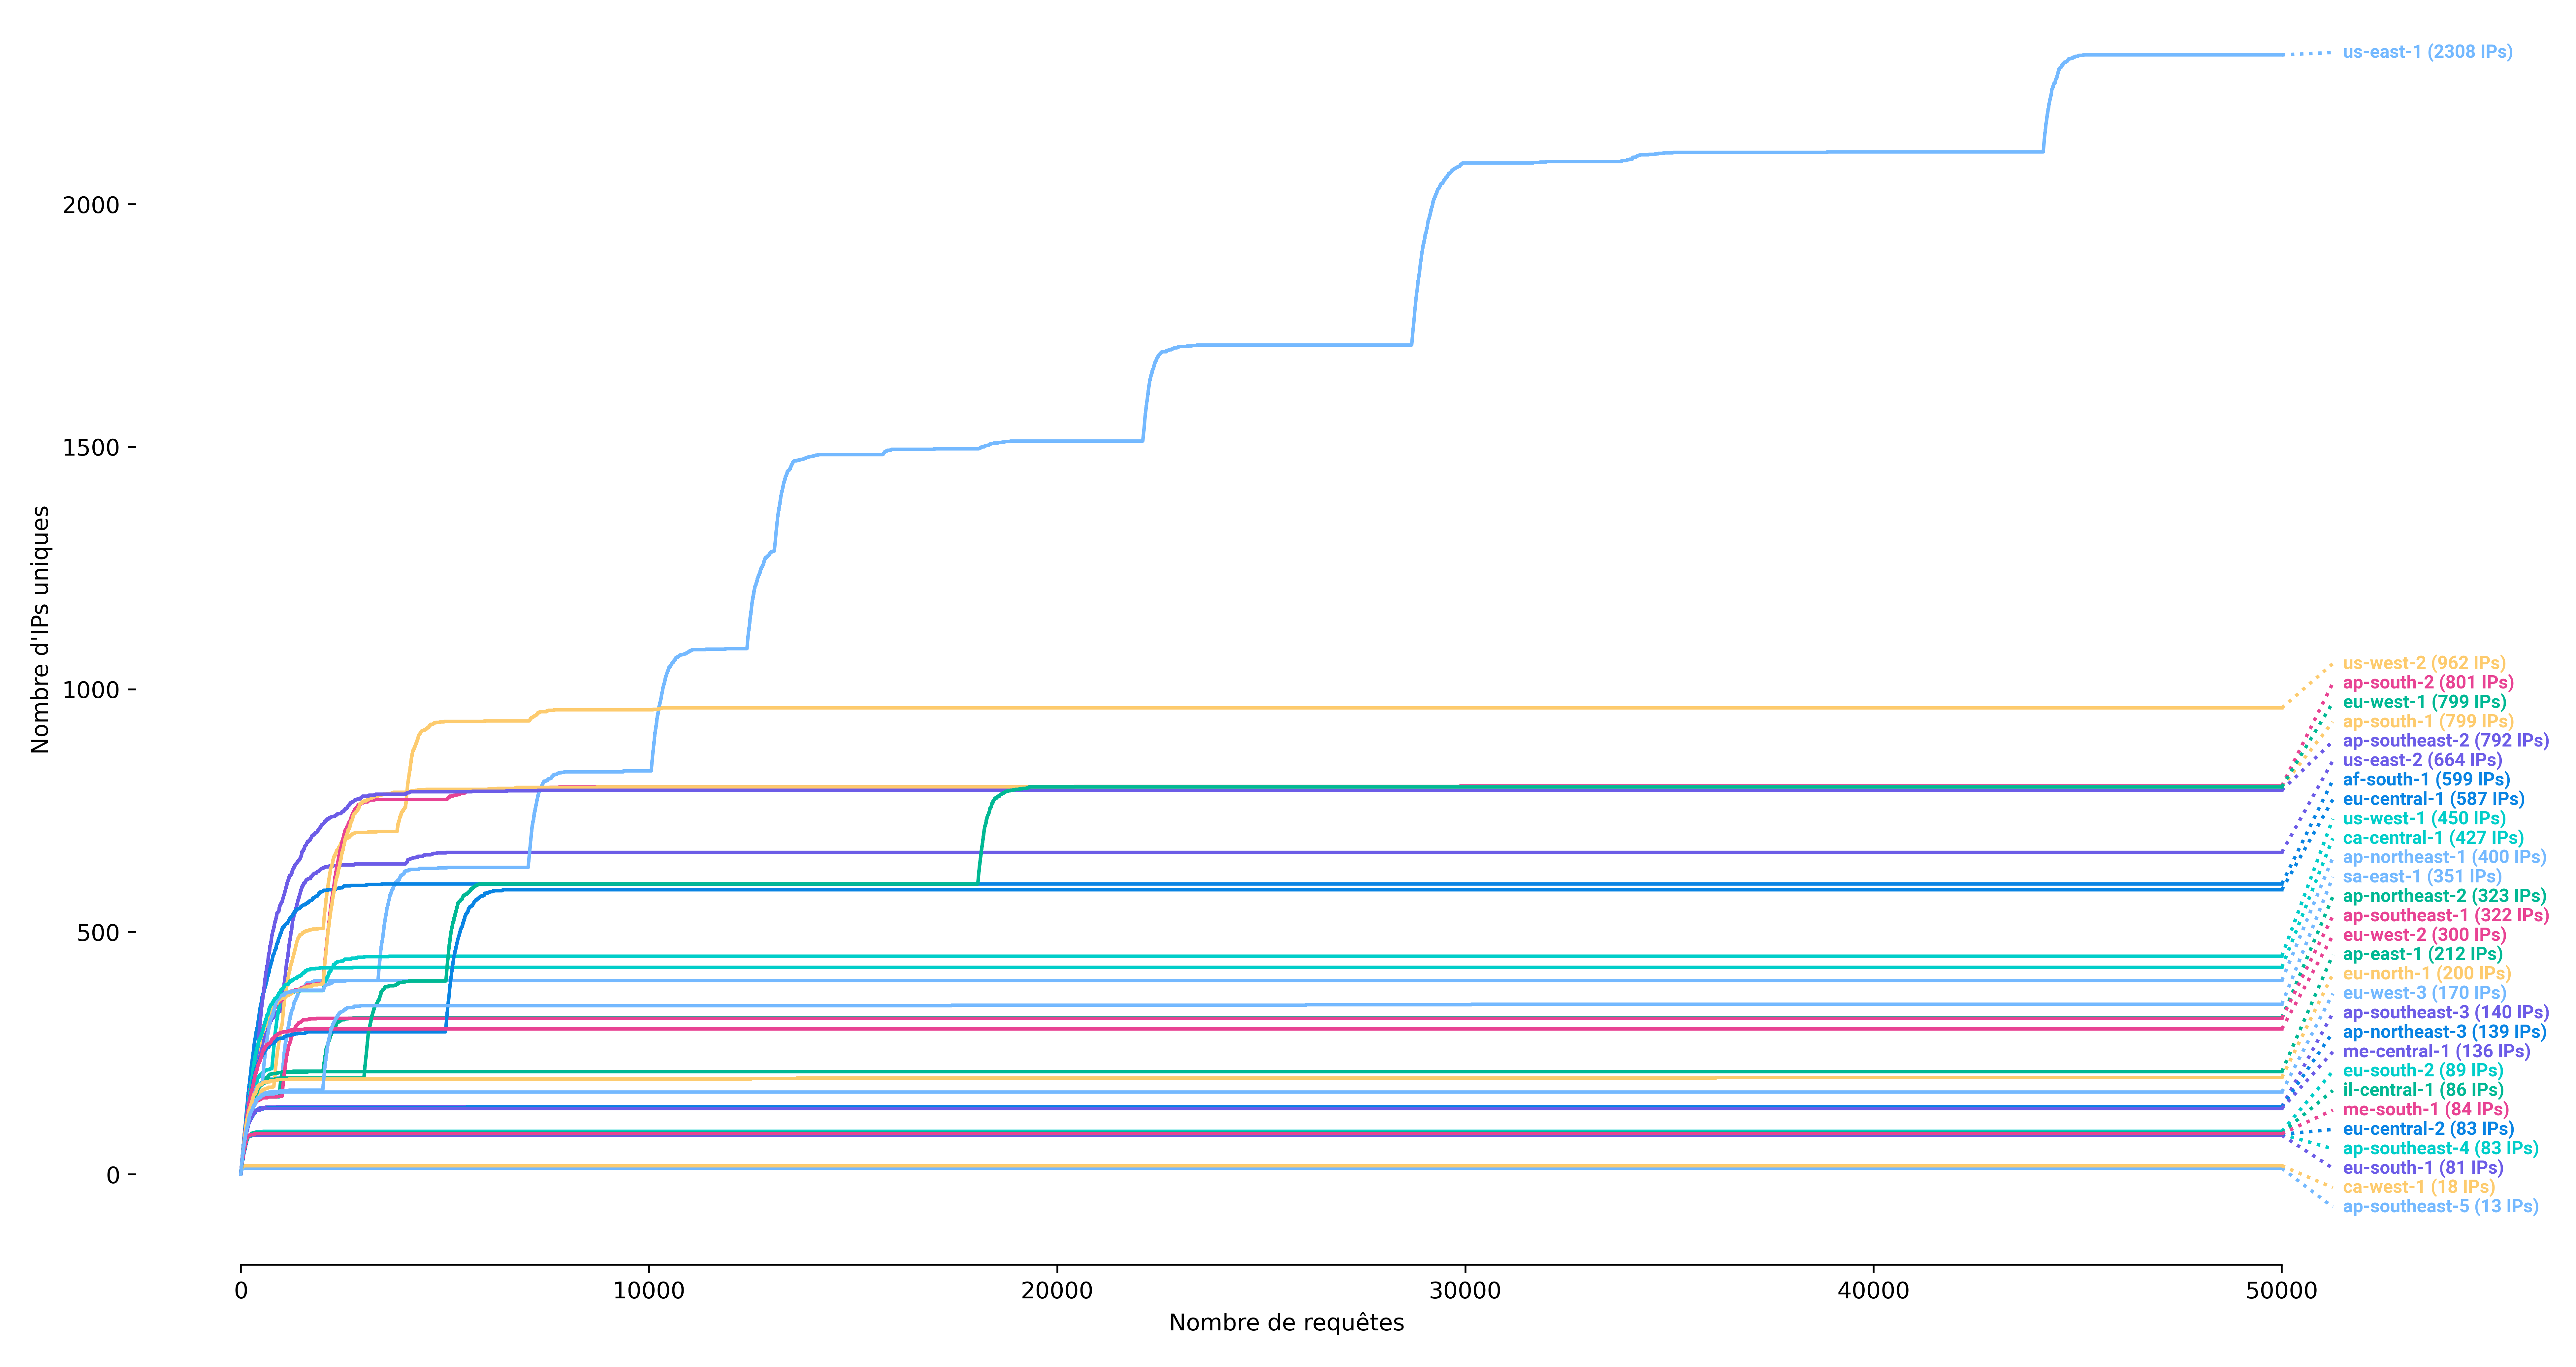 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。