
 #1

 hacktricks-wiki/hacktricks
欢迎来到这个页面,你将找到我在CTF、真实应用以及阅读研究资料和新闻中学到的每一个技巧/技术/任何内容。
 danielmiessler/seclists
精心策划的用于安全评估的字典集合,包括用户名、密码、URL、模糊测试载荷以及用于渗透测试和情报收集的敏感数据模式。
 ragnt/angryoxide
进攻性 802.11 审计工具,通过去认证、伪造客户端及信道切换攻击,自动化 WPA/WPA2 握手与 PMKID 捕获,支持无头模式、GPS 日志记录和 Hashcat 就绪输出。
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 t6x/reaver-wps-fork-t6x
针对WPS注册器PIN的暴力破解攻击工具,用于恢复WPA/WPA2密码,支持对脆弱接入点进行在线暴力破解和离线Pixie Dust攻击。
 pennyw0rth/netexec
后渗透框架,用于自动化的网络认证测试、凭证收集以及在Windows/AD环境中的横向移动,具有模块化协议支持。
 mattifinder/rpmc_attacks
用于 RPMC 攻击的研究代码与硬件:电压毛刺、SPI 插入器固件,以及通过 NV 状态回滚暴力破解 Windows Hello 和 BitLocker PIN。
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
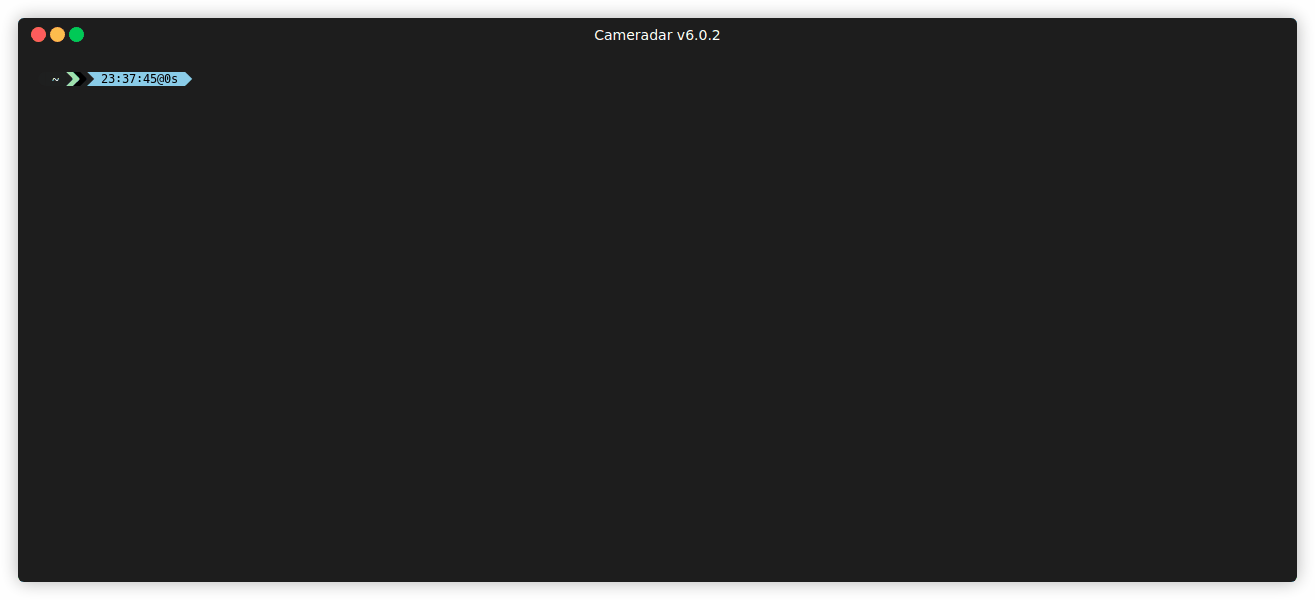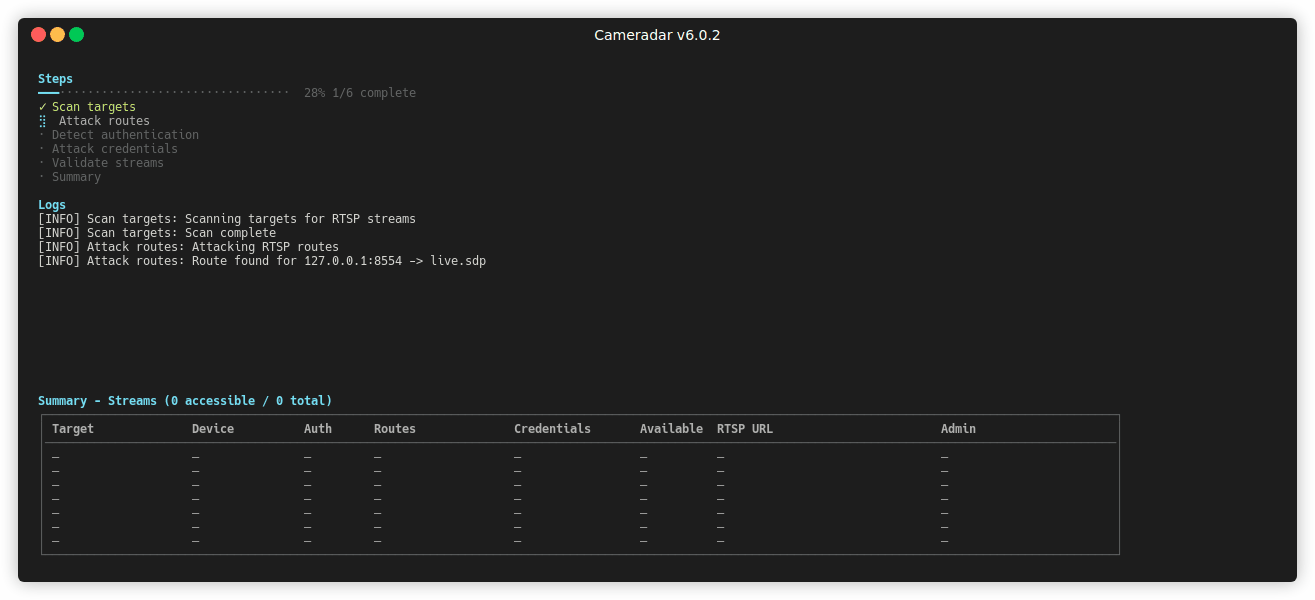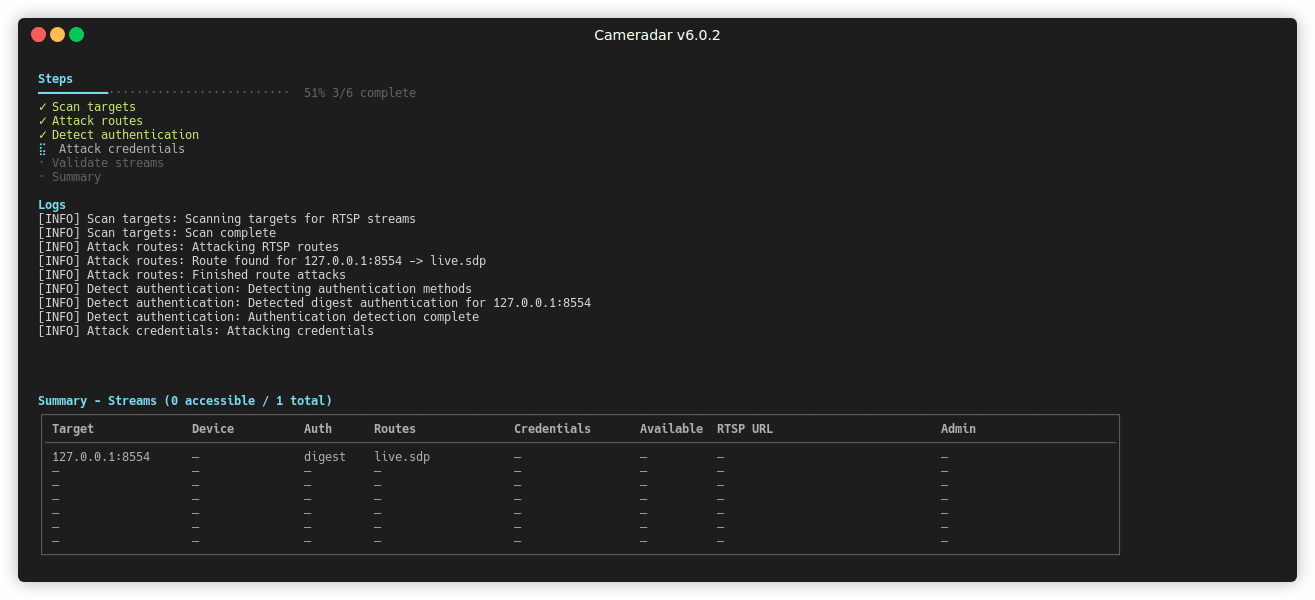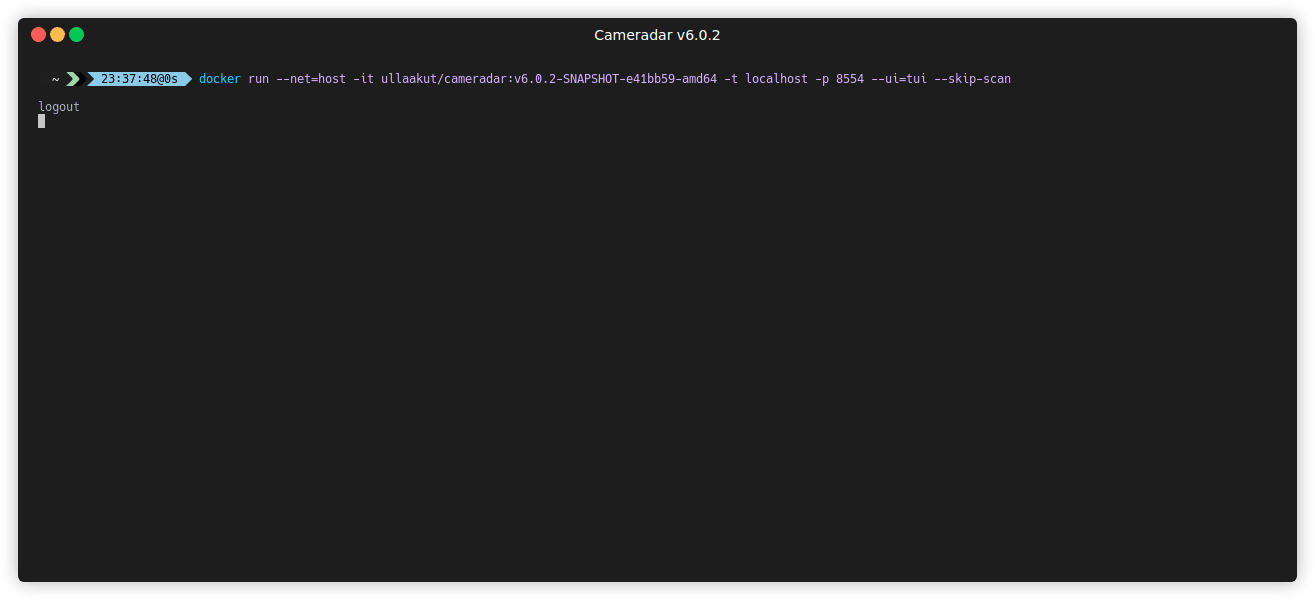 ullaakut/cameradar
Cameradar 攻击进入 RTSP 视频监控摄像机
 shadow1ng/fscan
一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
 praetorian-inc/brutus
快速、零依赖的凭据测试工具,使用Go语言编写。支持SSH、MySQL、PostgreSQL、Redis、MongoDB、SMB等20多种协议的暴力破解。Hydra的替代品,并原生集成nerva/naabu管道。
 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
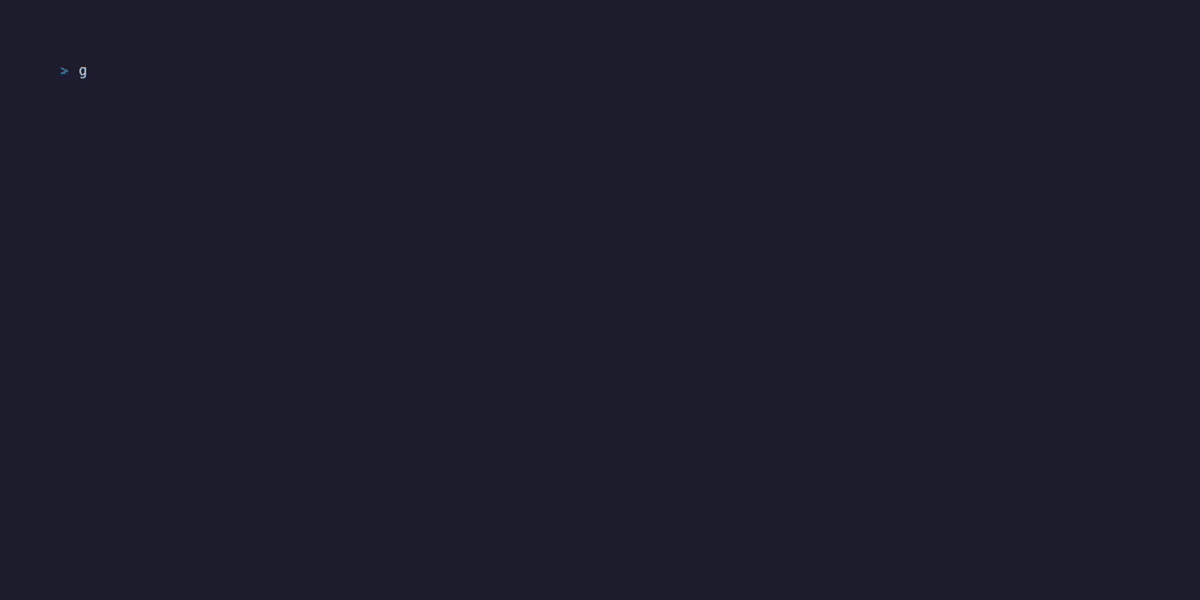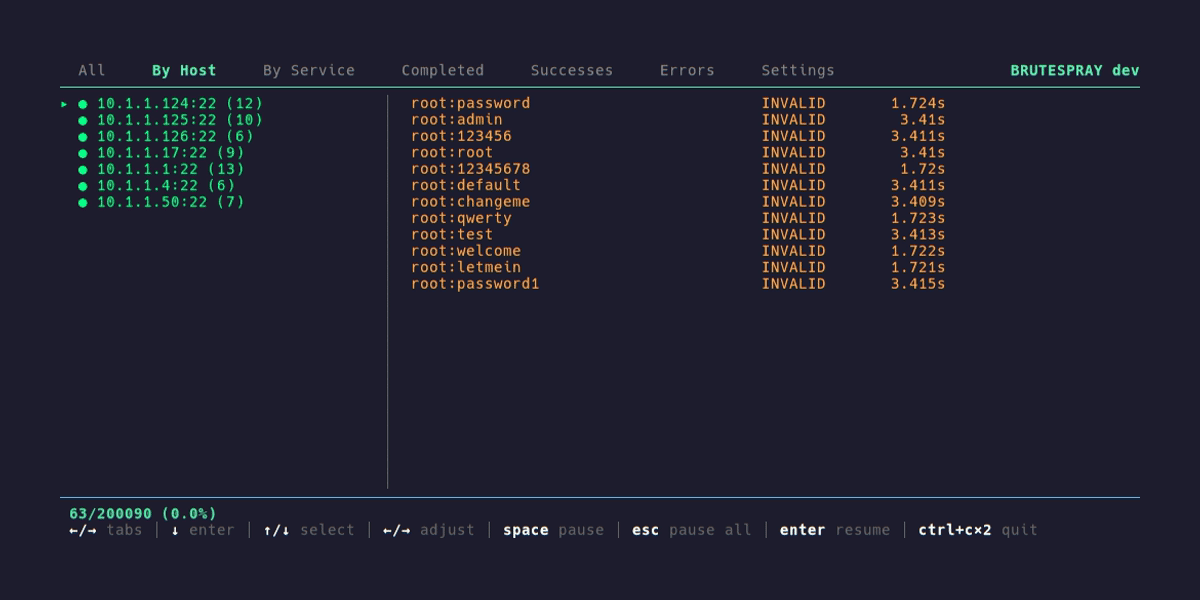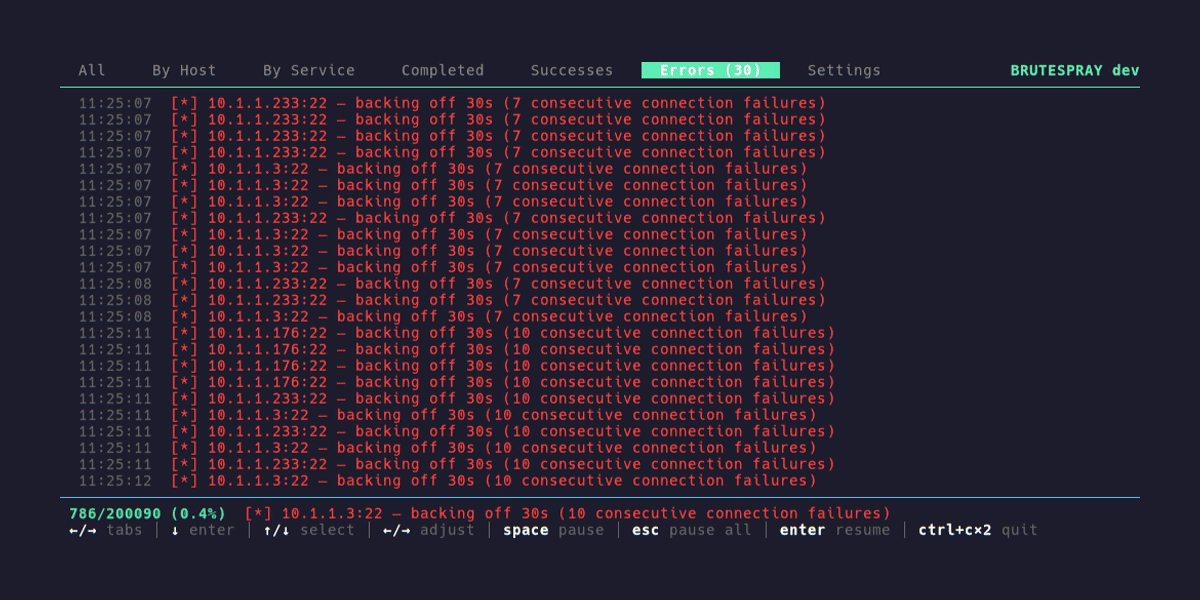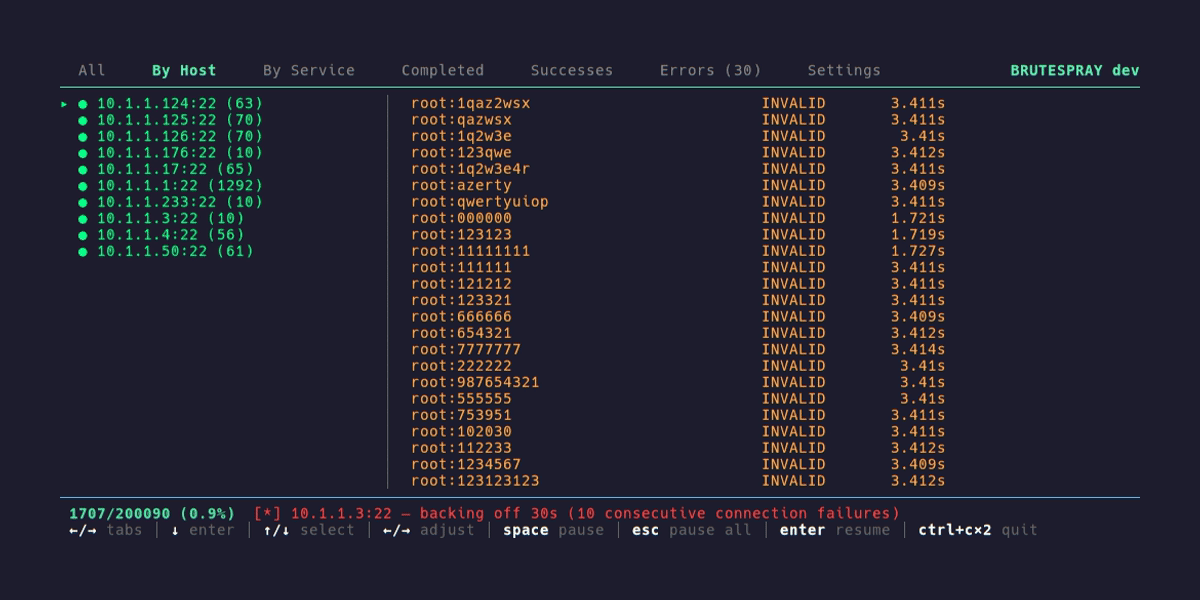 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…







