#1

 rix4uni/wordlist
用于模糊测试、DNS枚举、参数发现和默认凭据的自定义字典精选集合,以及用于nuclei技术字典的Go生成器。
 m8sec/activereign
适用于 Windows Active Directory 环境的网络枚举与攻击工具集。
 drpython3/mailripv2
改进版 SMTP Checker / SMTP Cracker,支持代理、收件箱测试及更多功能。
 mzhmo/leakedwallpaper
泄露任意用户的 NetNTLM 哈希。已在 KB5040434 中修复
 lorentzenman/youzer
适用于 Active Directory 环境的虚假用户生成器
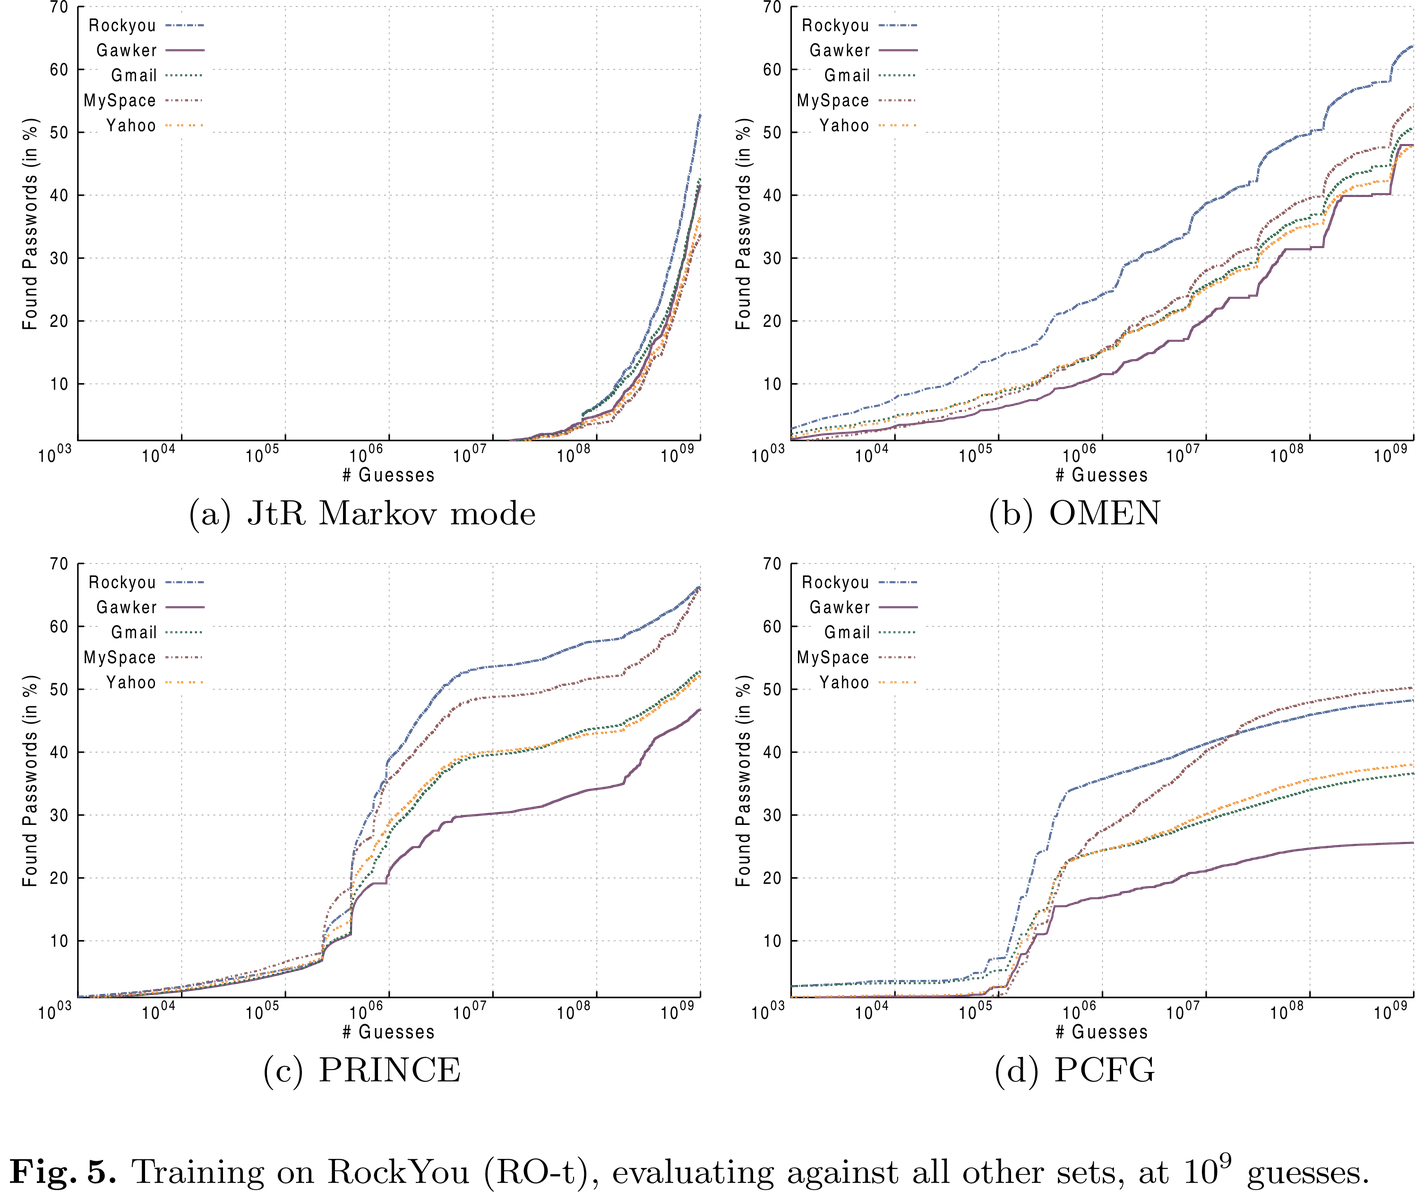 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
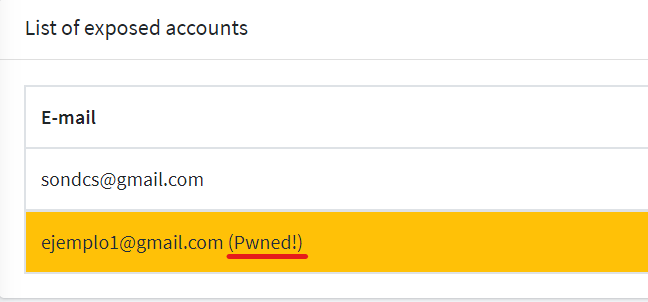 micro-joan/zphisher-gui-back_office
Zphisher的实时钓鱼活动后台插件,用于捕获凭证,通过haveibeenpwned检查账户是否泄露,并评估密码安全性。
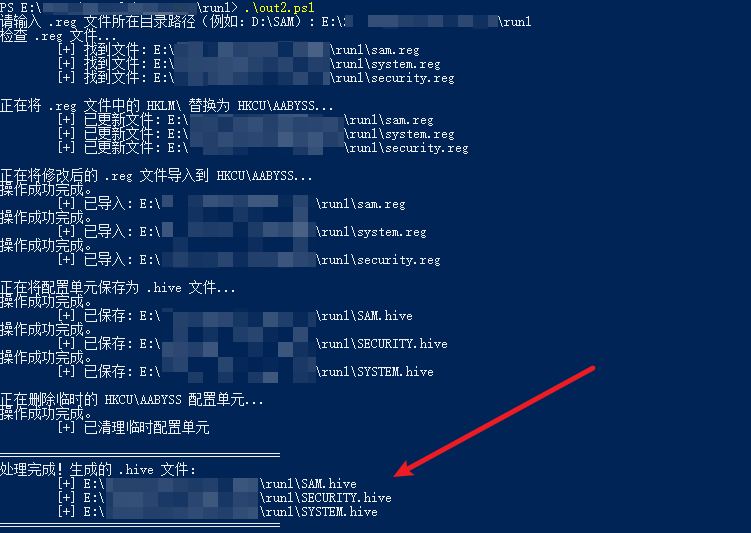 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 wavvs/nanorobeus
用于管理 Kerberos 票据的 COFF 文件 (BOF)。
 rarecoil/pantagrule
从真实世界泄露的密码生成的大型hashcat规则集
 arcaneiceman/kraken
分布式暴力密码破解系统,可通过Web和桌面客户端在多台机器上并行化基于字典和crunch的破解攻击。
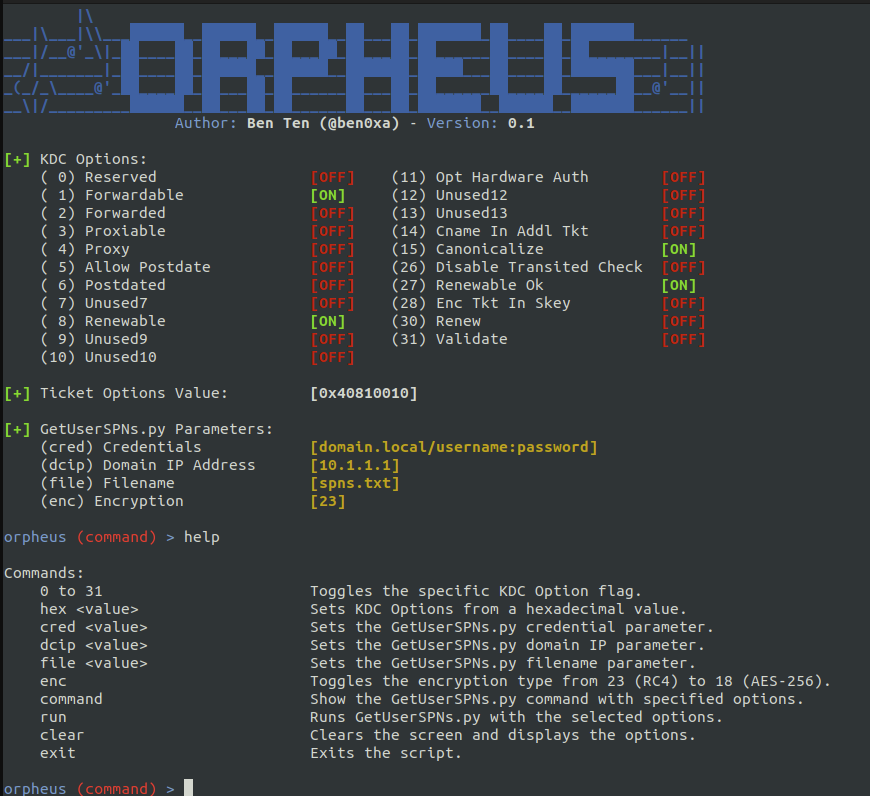 trustedsec/orpheus
通过修改KDC选项和加密类型绕过Kerberoast检测
 brav0hax/smbexec
基于Samba的快速psexec式攻击工具,用于远程命令执行、凭据转储以及通过哈希传递和载荷生成在Windows网络中进行横向移动。
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)