
 #1

 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。
 syedshehzadgillani/adminsnatcher
让我们在几秒钟内夺取任何网站的管理面板。
 awesome-consumer-iot/htc
Hack The CCTV | DVRs; 凭据泄露 | CVE-2018-9995
 bitsadmin/fakelogonscreen
Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。

 imthoe/cve-2019-14314
针对CVE-2019-14314的Python漏洞利用:NextGEN Gallery 3.2.10 WordPress插件中的认证SQL注入,从数据库中提取密码哈希。
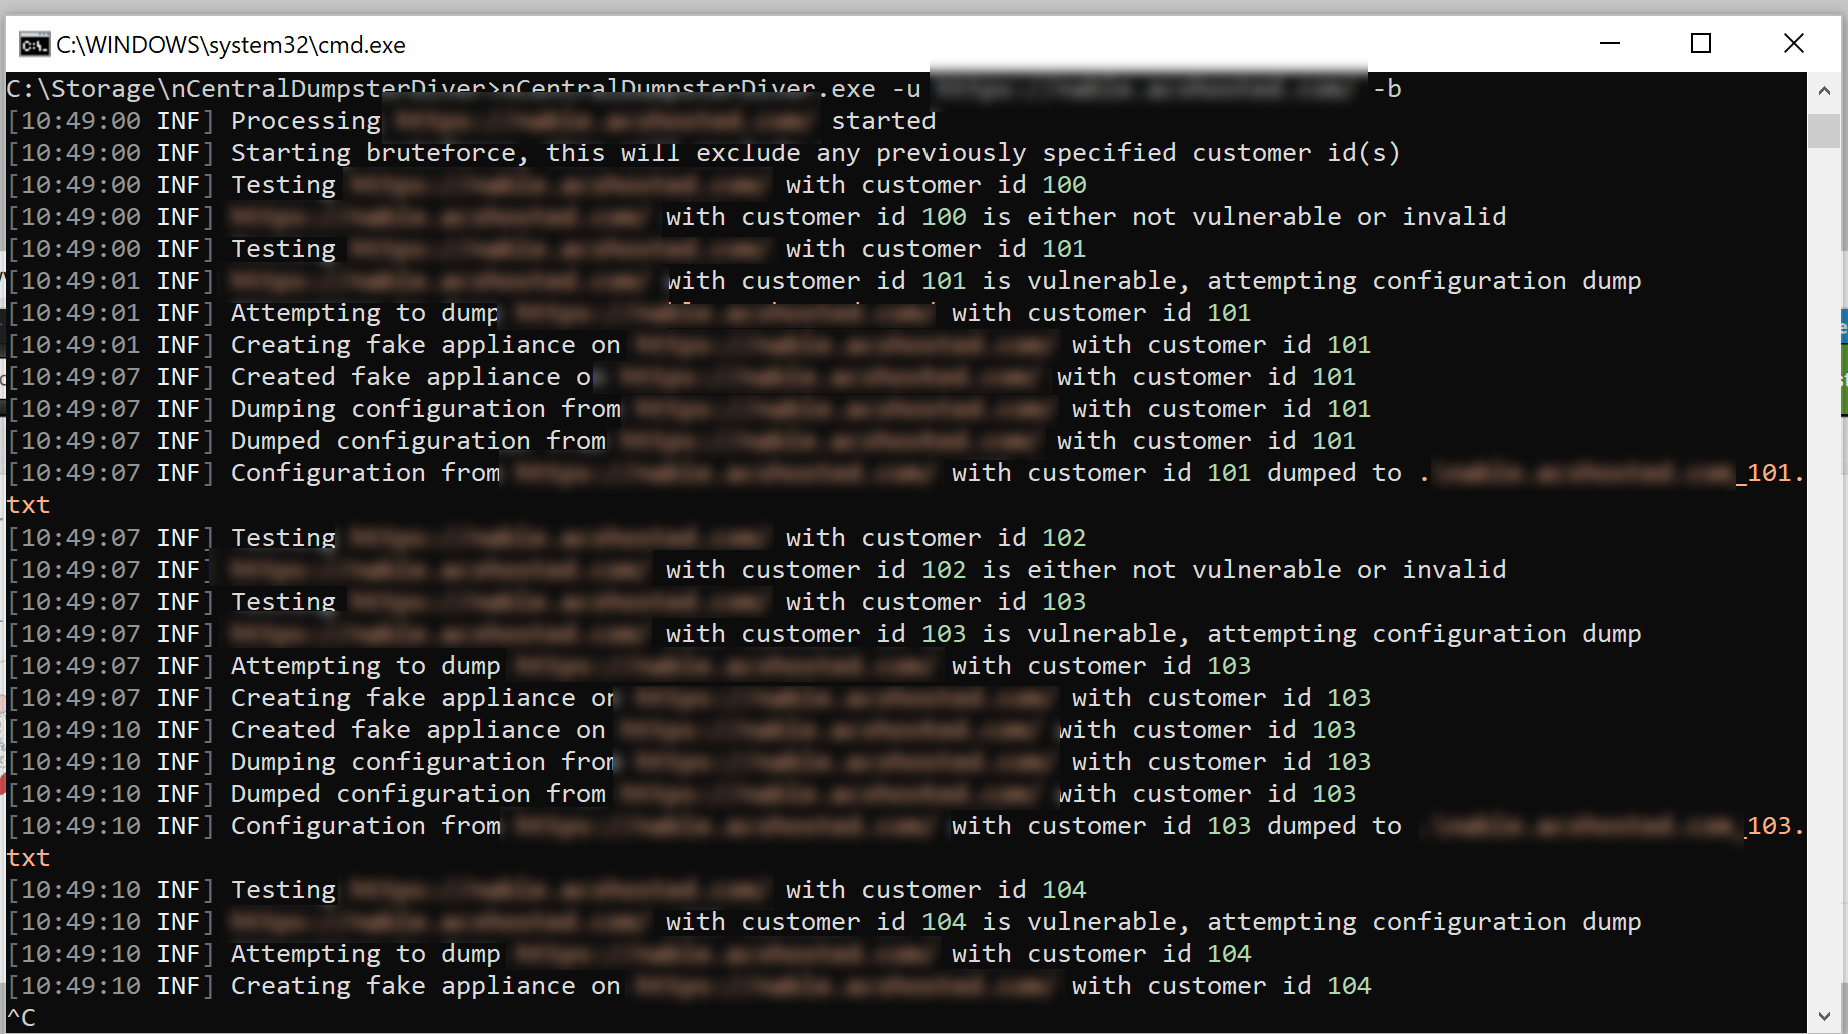 flipfloptech/ncentraldumpsterdiver
此应用程序利用自助注册功能创建了一个恶意代理,随后转储 ApplianceConfiguration 设置,这些设置可能包含也可能不包含明文密码等信息。此问题已于 2019 年 10 月 10 日报告给 SolarWinds PSIRT,但反馈甚少。
 marcrowproject/bramble
Bramble 是一个黑客开源套件。
 funoverip/mcafee_atd_cve-2019-3663
McAfee Advanced Threat Defense ATD 4.6.x及更早版本 - 硬编码的root密码
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 viralmaniar/xposedornot
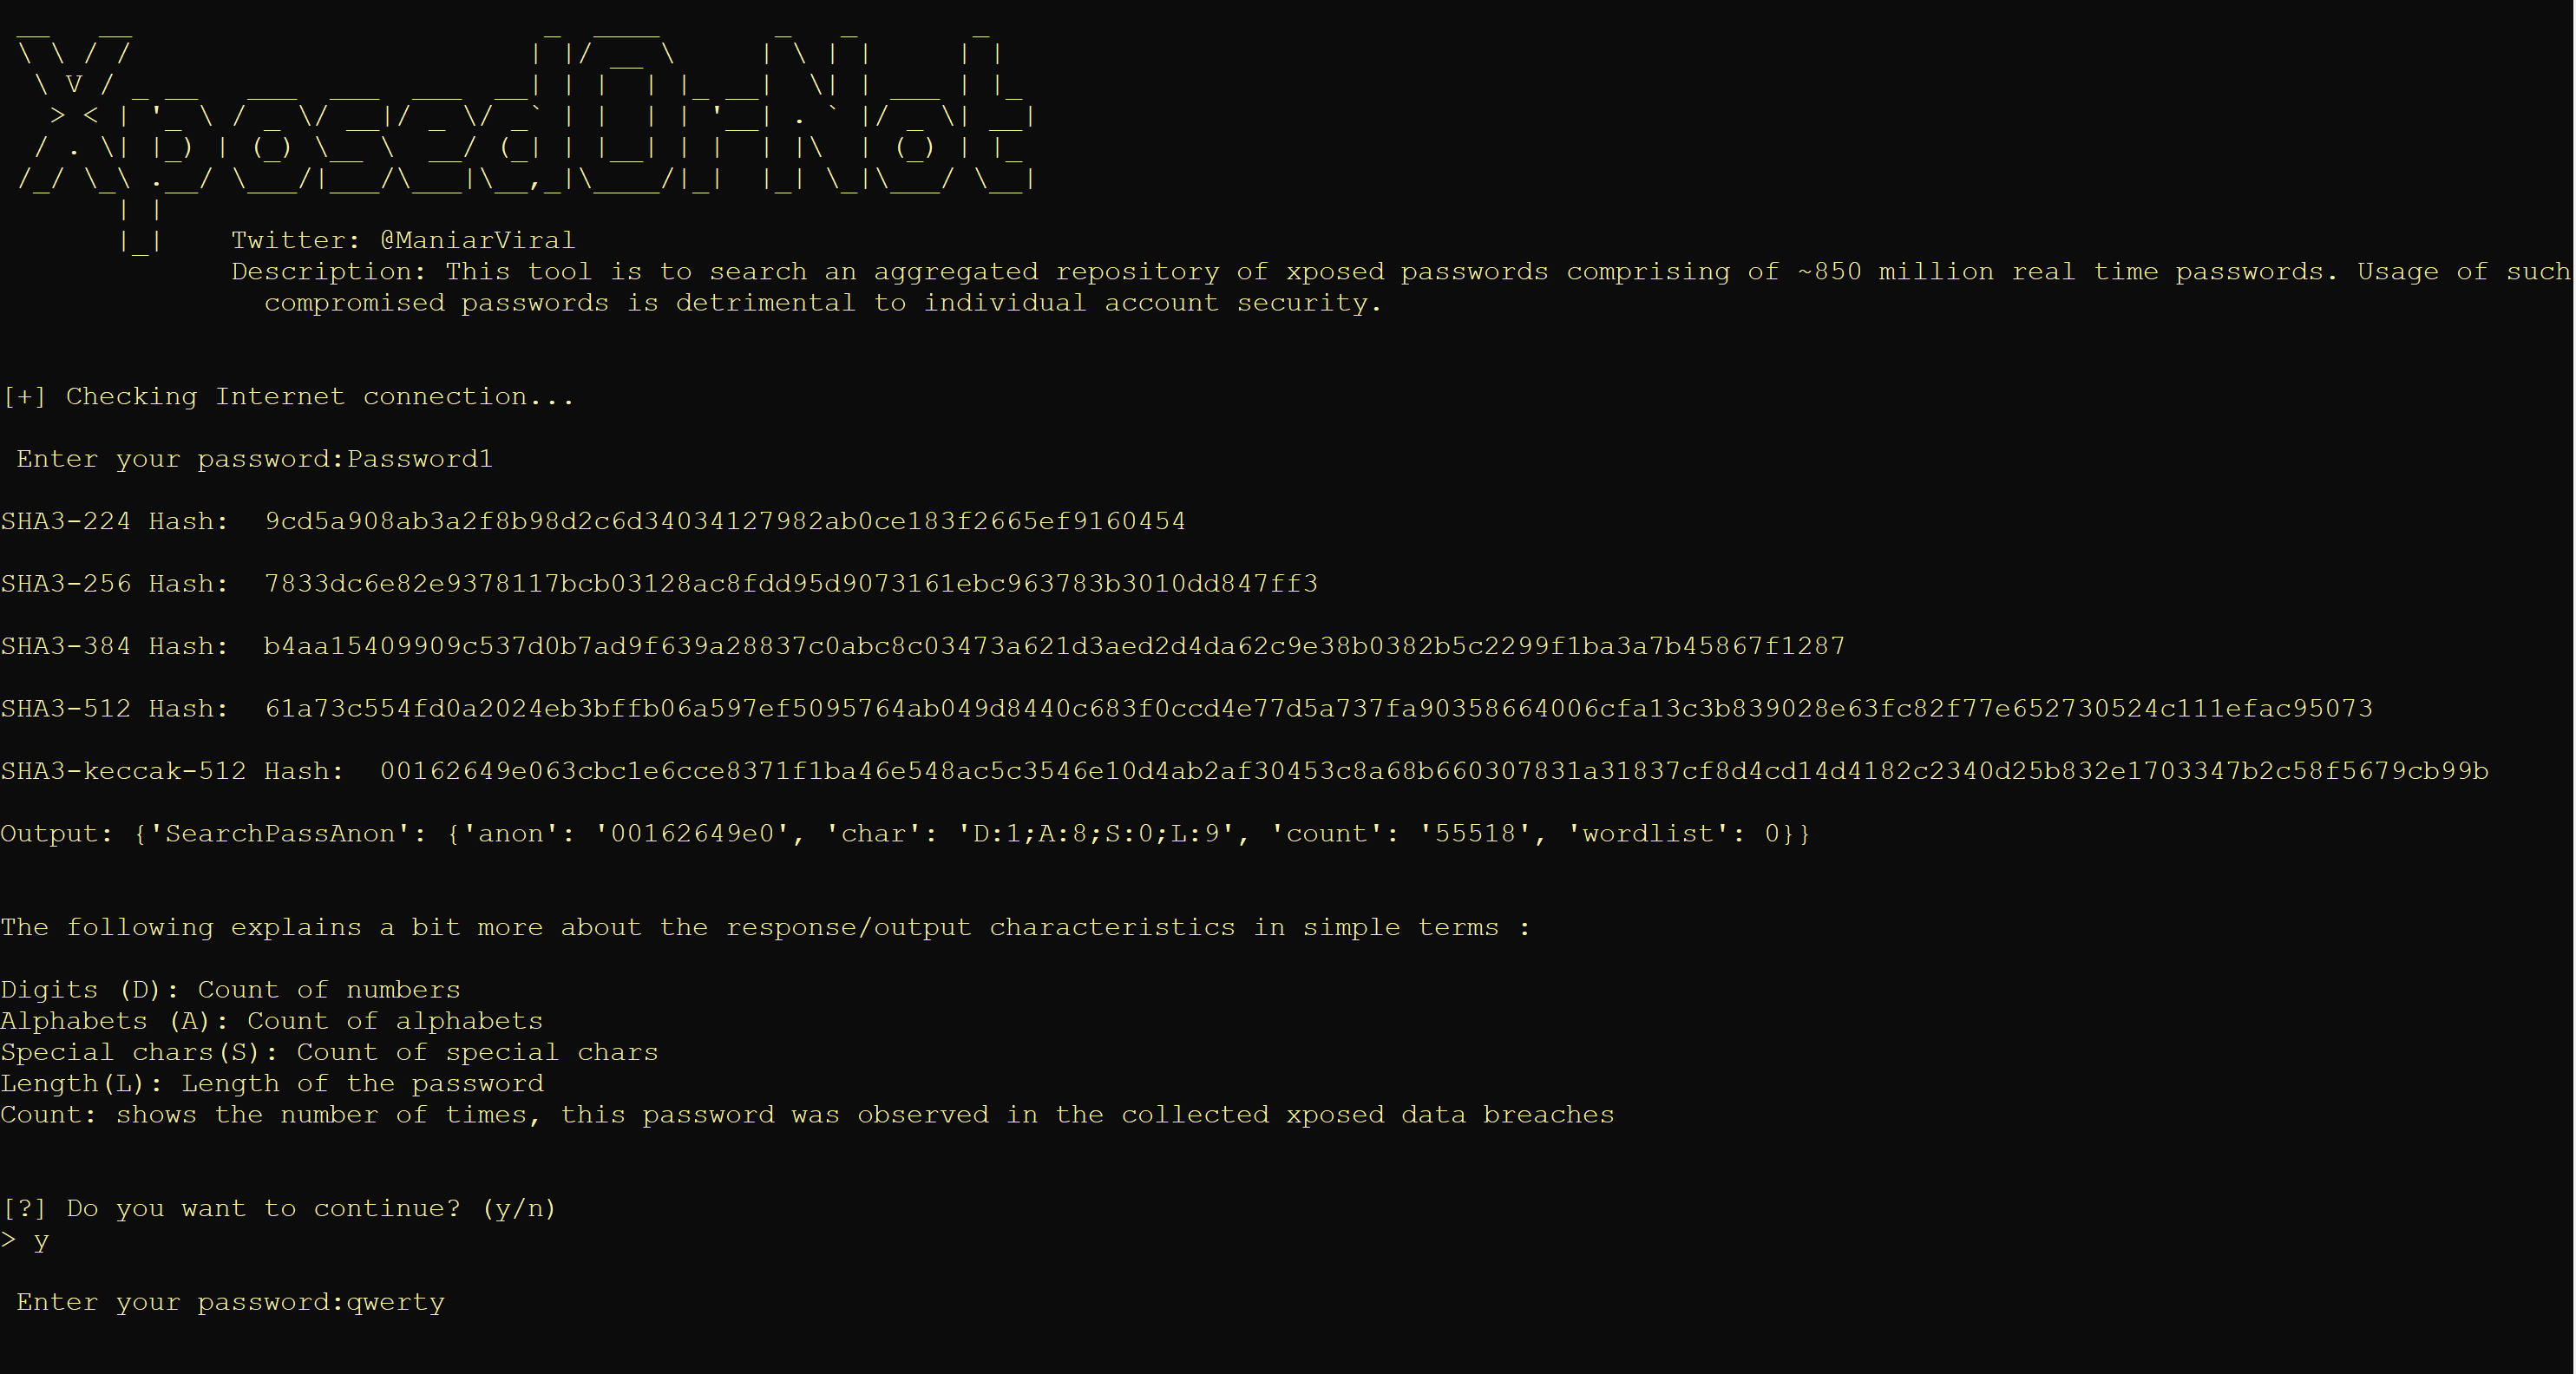
XposedOrNot (XoN) 工具用于搜索一个包含约8.5亿个真实密码的已暴露密码聚合仓库。使用此类泄露的密码对个人账户安全有害。
 jra89/cve-2019-19633
lib/G/functions.php 中的 Chevereto 1.0.0 至 1.1.4 Free 版以及 3.13.5 Core 版,允许攻击者通过篡改请求中的 X-Forwarded-For 头来执行暴力破解攻击,而不会触发已实现的保护机制。
 skahwah/automato
automato 应有助于在内部渗透测试期间自动化一些面向用户的枚举任务。
 berzerk0/probable-wordlists
版本2已上线!按概率排序的单词列表,最初为密码生成和测试而创建 - 确保你的密码不是常见词汇!
 an0nlk/nosql-mongodb-injection-username-password-enumeration
使用此脚本,您可以枚举存在NoSQL(MongoDB)注入漏洞的Web应用程序的用户名和密码。
 pilfer/idictpy
一个酸爽至极的、100%经过验证的黑客风Python脚本,用于将Apple ID变成苹果脆片 #nicememe








