
 #1

 hatlesswizard/cve-2023-6875
为 Xakep.Ru 编写的 CVE-2023-6875 漏洞利用程序
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 aydinnyunus/wifipassword-stealer
从目标计算机获取所有已注册的WiFi密码。
 duy-31/cve-2023-35636
Microsoft Outlook 信息泄露漏洞(泄露密码哈希)- Expect 脚本 POC
 hackeremmen/gitlab-exploit
针对GitLab CVE-2023-7028的利用:通过双重电子邮件验证绕过密码重置,允许未经授权的账户接管。包括受影响版本范围和修复指南。
 mochammadrafi/cve-2023-7028
CVE-2023-7028漏洞利用自动化的Python代码
 vozec/cve-2023-7028
该仓库展示了CVE-2023-7028的概念验证。
 duy-31/cve-2023-7028
在 GitLab CE/EE 中发现了一个问题,影响从 16.1 至 16.1.6 之前、16.2 至 16.2.9 之前、16.3 至 16.3.7 之前、16.4 至 16.4.5 之前、16.5 至 16.5.6 之前、16.6 至 16.6.4 之前以及 16.7 至 16.7.2…

 h4md153v63n/cve-2022-40032_simple-task-managing-system-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40032:简易任务管理系统 - 'login'和'password' SQL注入(未授权)
 synacktiv/keebcap
支持所有(非输入法)语言的 Win32 键盘记录器
 ustayready/sharphose
用于Windows环境的C#异步密码喷洒工具
 k8gege/ladongo
Ladon for Kali 全平台开源内网渗透扫描器,Windows/Linux/Mac/路由器内网渗透,使用它可轻松一键批量探测C段、B段、A段存活主机、高危漏洞检测MS17010、SmbGhost,远程执行SSH/Winrm,密码爆破SMB/SSH/FTP/Mysql/Mssql/Oracle…
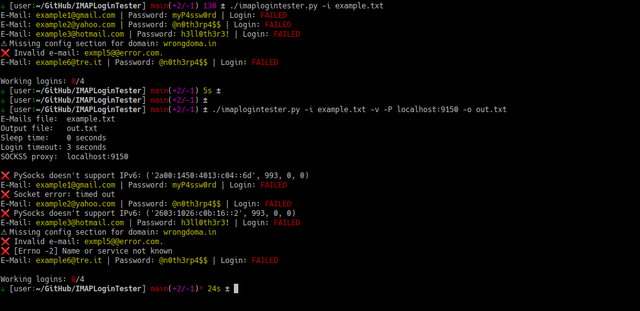 rm1984/imaplogintester
一个简单的Python脚本,它读取包含大量电子邮件和密码的文本文件,并尝试通过登录IMAP服务器来检查这些凭证是否有效。
 tobor88/powershell-red-team
红队成员在行动中可能使用的PowerShell函数集合

 zyylhn/zscan
Zscan a scan blasting tool set









