
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐

 chiasmod0n/chiasmodon
Chiasmodon 是一款 OSINT 工具,旨在协助收集目标域相关信息的过程。其主要功能围绕搜索域相关数据展开,包括域电子邮件、域凭证、CIDR、ASN 和子域。该工具还允许用户搜索 Google Play 应用 ID。
 rodolfomarianocy/xpl-modernwms-cve-2024-57698
即使经过初始设置和密码更改,也可以在没有认证的情况下查看管理员密码的MD5哈希和其他属性。这是由于/user/list?culture=en-us端点上的过度信息暴露、缺乏会话管理以及访问控制不足所致。
 nxploited/cve-2025-3605
WordPress Frontend Login and Registration Blocks 插件 <= 1.0.7 存在权限提升漏洞
 nxploited/cve-2025-3604
Flynax Bridge <= 2.2.0 - 未认证的权限提升漏洞(通过账户接管)
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
本教育实验室演示检测和缓解WordPress Essential Addons for Elementor中CVE-2023-32243特权升级的方法,使用Wordfence、WAF、MFA和邮件警报。
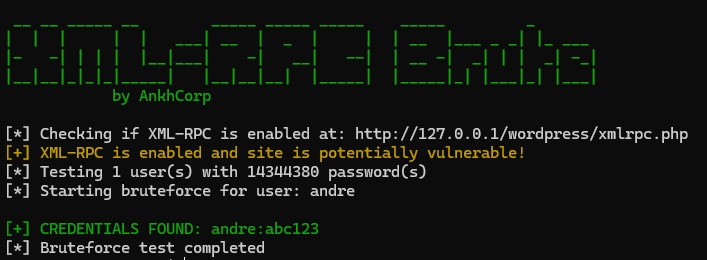 ankhcorp/xmlrpc-brute
此工具用于测试 WordPress 安装中的 XML-RPC 身份验证漏洞。
 karma-syndicate/xcrack-python-tools-for-hackers
面向黑客和垃圾邮件发送者的Python黑客工具
 moham3driahi/th3inspector
Th3Inspector 🕵️ 信息收集的最佳工具 🔎
 dennisec/cve-2025-3102
针对 CVE-2025-3102 的漏洞利用脚本,目标为 SureTriggers WordPress 插件(版本 ≤ v1.0.78)。检测易受攻击的版本,通过 REST API 进行利用,并创建管理员账户,支持多线程。
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054, 可以获取 NTMLv2 哈希值的漏洞
 ricardojoserf/nativebypasscredguard
绕过 Credential Guard,仅通过修补 WDigest.dll 并使用 NTAPI 函数实现。
 cesarbtakeda/windows-explorer-cve-2025-24071
CVE-2025-24071的PoC利用程序,针对Windows文件资源管理器欺骗漏洞,通过RAR/ZIP压缩包中的恶意.library-ms文件泄露NTLM哈希。包含检测与缓解指南。
 darkspacesecurity/ssh-stealer
智能键盘记录功能,用于窃取SSH凭据,包括密码和私钥
 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
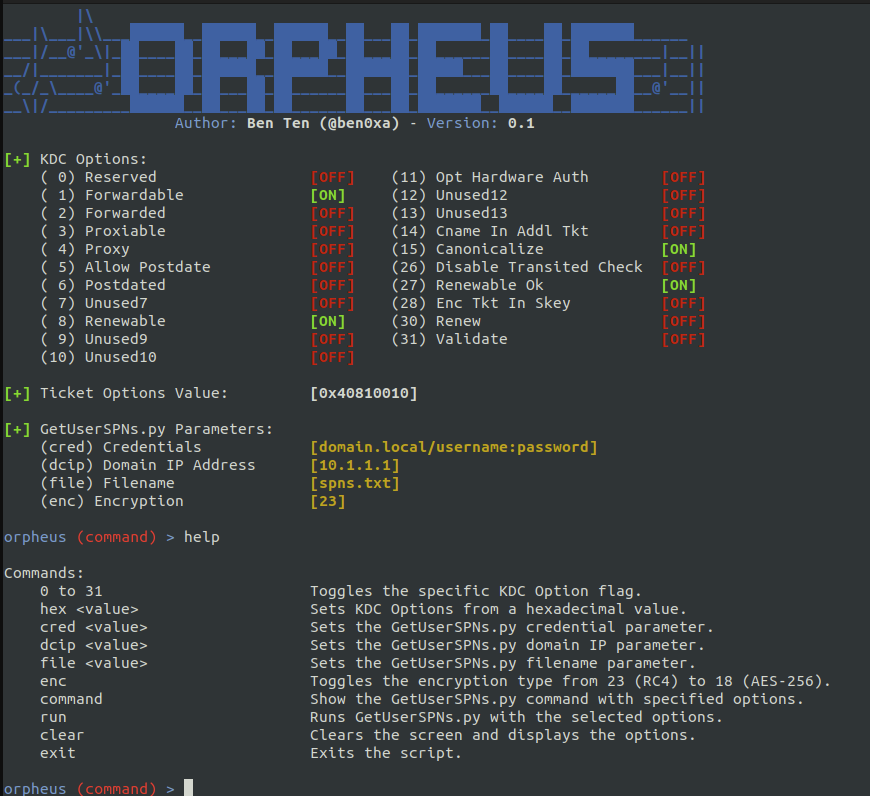 trustedsec/orpheus
通过修改KDC选项和加密类型绕过Kerberoast检测
 ephunter/cve-2025-24071-exploit
CVE-2025-24071 利用
 knavesec/credmaster
改进并重构的CredKing密码喷洒工具,使用FireProx API轮换IP地址,保持匿名并绕过限流。
 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。








