
 #1

 mwr-cybersec/veeamdumper-bof
针对 Veeam Backup and Replication 和 Veeam One 的凭据提取 BOF
 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 ibnaleem/rules
精心整理的 Hashcat 密码破解规则集合,附带基准测试数据,旨在帮助红队和渗透测试人员高效破解复杂密码。
 darkspacesecurity/runas-stealer
RunAs 实用程序凭据窃取器,实现 3 种技术:挂钩 CreateProcessWithLogonW、智能键盘记录、远程调试
 skelsec/adiskreader-secretsdump
提取本地或远程磁盘映像中的注册表和 NTDS 机密
 ricardojoserf/nativebypasscredguard
绕过 Credential Guard,仅通过修补 WDigest.dll 并使用 NTAPI 函数实现。
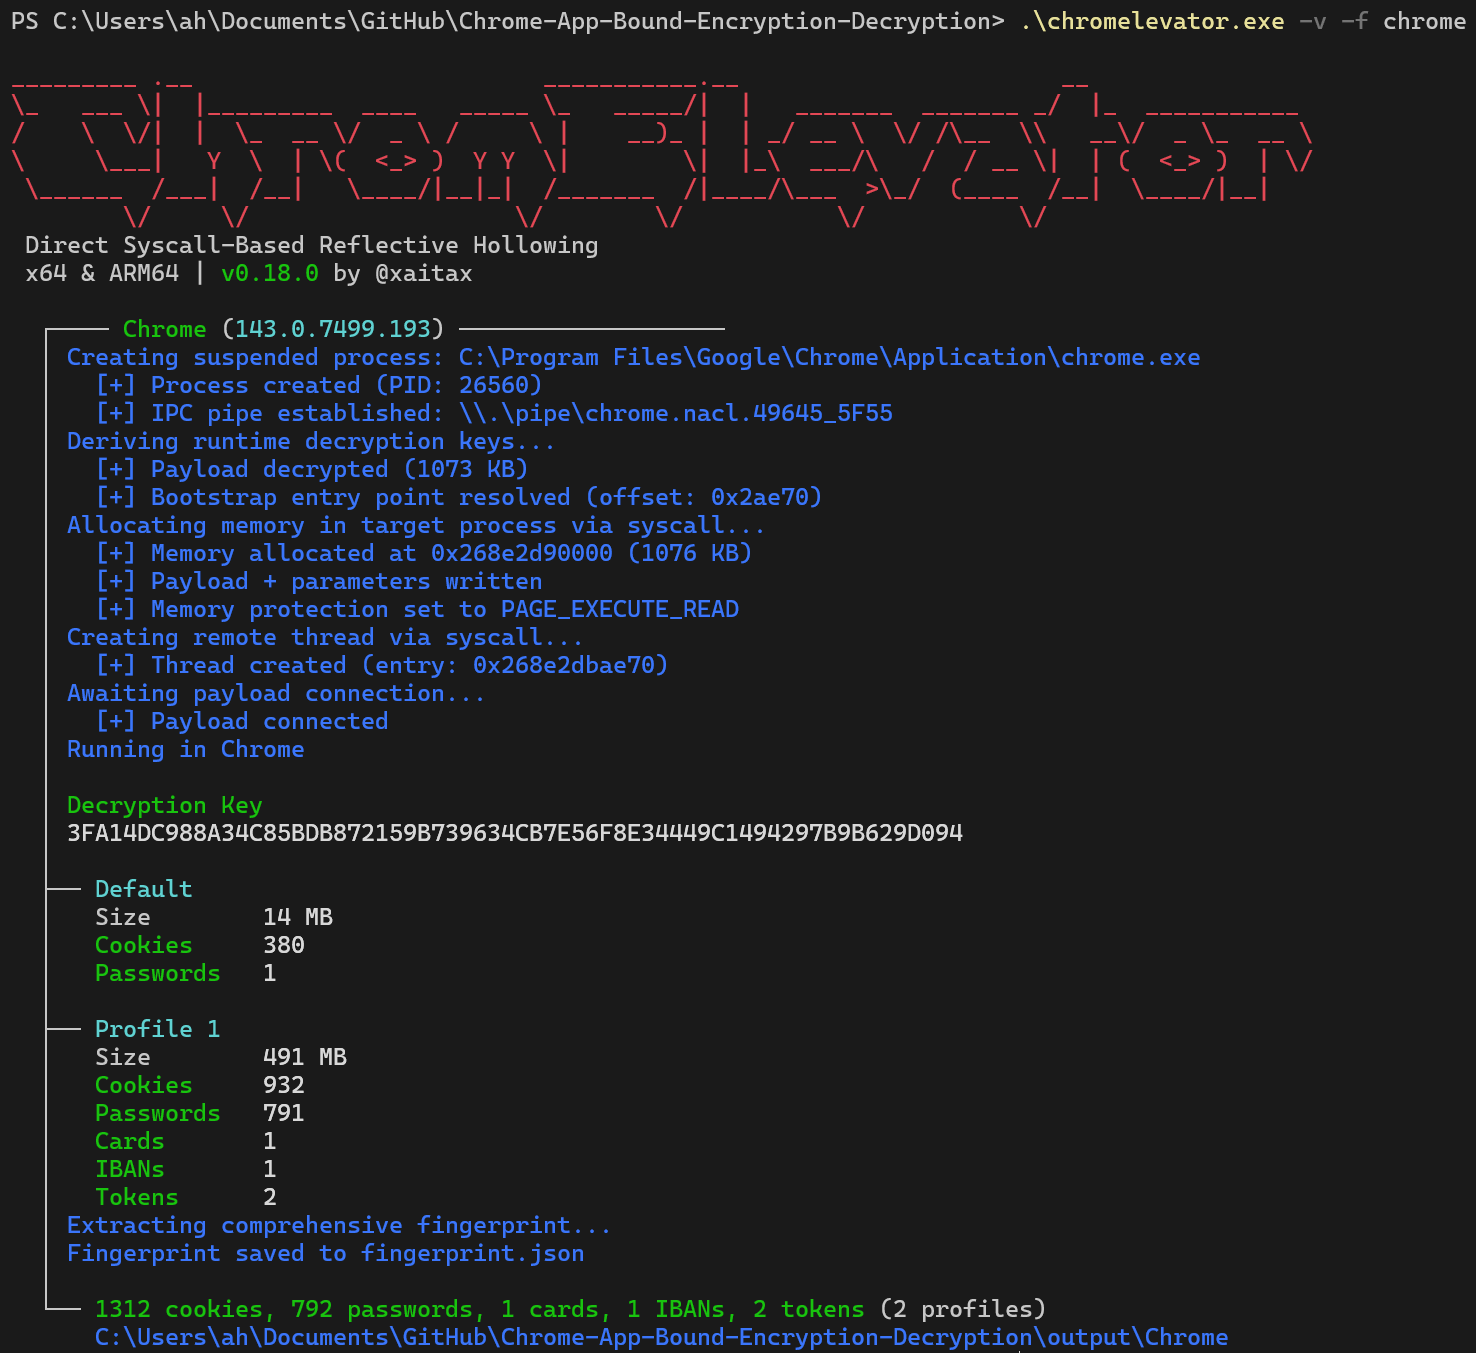 xaitax/chrome-app-bound-encryption-decryption
通过基于直接系统调用的反射式进程镂空绕过 Chromium 的 App-Bound 加密。从 Chrome、Edge、Brave 与 Avast 中提取 Cookie、密码、支付方式及令牌——无文件、用户态、无需管理员权限。
 wavvs/nanorobeus
用于管理 Kerberos 票据的 COFF 文件 (BOF)。
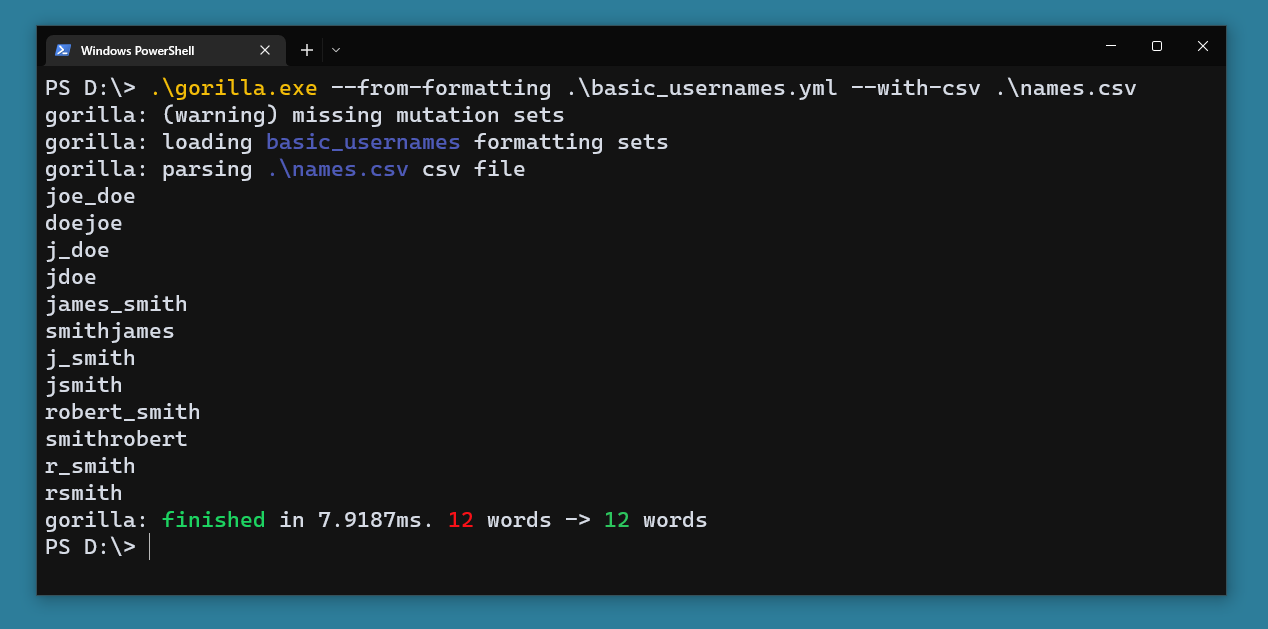 andreiverse/gorilla
用于生成字典或通过变异扩充现有字典的工具。
 adarshthakur14777-cyber/cve-2026-60137
wpsqli 针对 CVE-2026-60137 的完整 SQLi 提取器 + 转储工具
 r3fr4kt/codify-tjnull-oscp-
Codify(Linux - Easy)的演练。利用 vm2 RCE(CVE-2023-30547)、SQLite 数据库哈希提取、使用 John 破解 Bcrypt,以及通过 `mysql-backup.sh` 中的 Bash 通配符比较进行权限提升。
 ajinabraham/xenotix-python-keylogger
Xenotix Python 键盘记录器(适用于 Windows)。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 cerberusmrxi/cve-2025-48932-invision-community-sqli-exploit
CVE-2025-48932 - 针对 Invision Community ≤ 4.7.20 的未认证 SQL 注入漏洞利用工具。全自动利用,支持数据库枚举、凭据转储、管理员接管、会话劫持及多线程。无需任何依赖。由 Sudeepa Wanigarathna 开发的安全研究工具。
 redr0nin/cve-2026-63563
夏普 MX/BP 多功能打印机上的未认证通讯录修改









