
 #1

 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7 缺少对 POST /auth/token 的速率限制。未经身份验证的攻击者可以对任意账户进行无限制的暴力破解尝试。永远不会返回 HTTP 429。已在 5.12.7 中修复。
 insider77circle/ai-password-testing-agent
AI 如何将密码攻击从盲目枚举转变为自适应攻击活动——以及阻止它们的检测规则与对策。包含研究与防御内容,不含可用的攻击代码。
 c0gnit00/cve-2024-51482
CVE-2025-51482 POC,从 zm.Users 中导出凭据
 zvckster/cve-2025-63353
FiberHome HG6145F1 GPON ONT 设备中严重的可预测默认 PSK 漏洞(CVE-2025-63353)的多语言 PoC(Python · Go · JS · C)与技术文档。
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 xewdy444/netgrave
一个通过内存转储漏洞 (CVE-2018-17240) 从 Netwave IP 摄像头中检索登录凭证的工具。
 tenebrae93/rocketchat-nosqli-chain-cve-2021-22911
自动利用 Rocket.Chat NoSQL 注入漏洞(CVE-2021-22911)的工具,可泄露密码重置令牌并执行未认证的账户接管。
 suriyaboon/hackthebox-facts
HTB Facts 是一个 Easy 级别的 Linux 靶机,涉及 Camaleon CMS 和 MinIO。通过开放注册和批量赋值漏洞获取管理员访问权限,然后从管理员设置中提取 MinIO 凭据。利用 CVE-2024-46987 路径遍历漏洞窃取 SSH 私钥,破解其口令,并通过…
 ssssuperx/cve-2024-28000
CVE-2024-28000 LiteSpeed Cache 权限提升扫描与利用
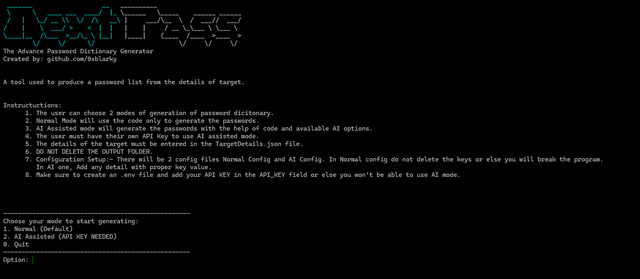 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 xhcoding/sshpass-win32
Windows 版本的 http://sourceforge.net/projects/sshpass/
 s1lkys/cve-2020-15906
CVE-2020-15906的分析报告
 rxrcoder/cve-2023-2437
针对 CVE-2023-2437 的漏洞利用工具,针对 UserPro <= 5.1.1 的身份验证绕过,允许攻击者获得管理员访问权限并创建新的管理员。
 bronzebee/cve-2023-23397
使用SMTP发送带有CVE-2023-23397载荷的电子邮件的Python脚本
 bridgeralderson/cve-2026-24418
OpenSTAManager v2.9.8及更早版本在Scadenzario(付款计划)模块的批量操作处理程序中存在一个基于错误的严重SQL注入漏洞。
 bridgeralderson/cve-2024-51482
ZenoMinder 盲SQL注入 PoC
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
目标是针对基于 WordPress 的 Web 应用进行全面的安全评估,最终实现服务器的完全入侵。评估将重点利用一个特定的真实世界漏洞(CVE-2021-29447)来获取初始访问权限。









