
 #1

 tobor88/powershell-red-team
红队成员在行动中可能使用的PowerShell函数集合

 nccgroup/winauthlib
一个用于测试凭据的 Windows 域身份验证库

 aydinnyunus/wifipassword-stealer
从目标计算机获取所有已注册的WiFi密码。
 hcbaker/klyda
高度可配置的脚本,用于对在线 Web 应用进行字典/密码喷洒攻击。
 mda1r/cve-2026-31278
Suprema BioStar 2 中 Active Directory 凭据泄露漏洞的 CVE 分析

 strozfriedberg/evilabigail
自动化Linux邪恶女仆攻击
 bitsadmin/fakelogonscreen
Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。
 dev-2null/kerberosrun
一个用来摆弄 Kerberos 的小工具。
 bitplugg/kitsune
🦊 nine-tailed 渗透测试框架 — nmap + msf + aircrack + sqlmap 集于一个 CLI · 25 个模块 · SQLite 会话 · TUI · REST API · pipx install
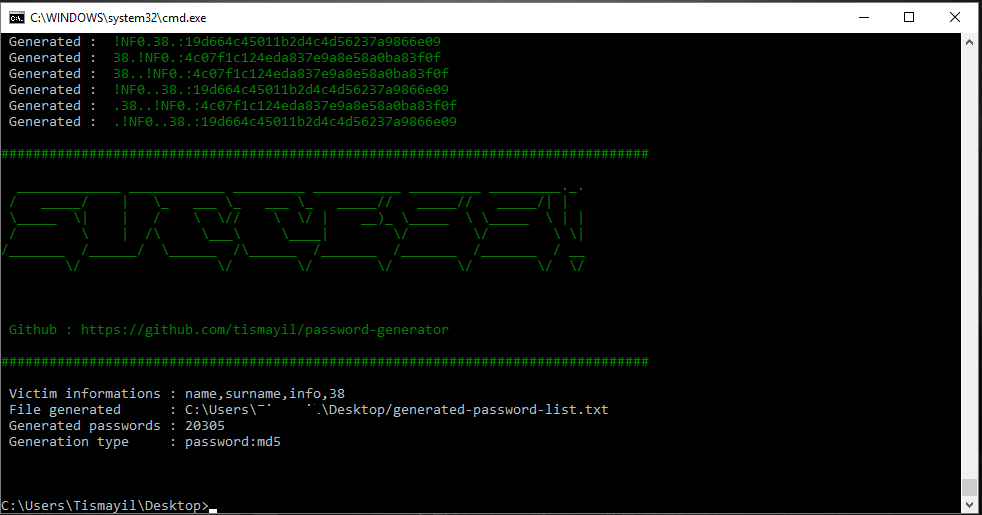 tismayil/password-generator
密码列表生成器,用于暴力破解。
 sylhetyhackvenger/hikraven
HIKRAVEN - 面向专业渗透测试的高级海康威视安全评估平台。检测12+个CVE漏洞,包括CVE-2021-36260(严重),测试默认凭据,执行网络发现,并生成专业安全报告。仅限授权安全测试使用!🛡️🔒
 alihzsec/cve-2024-28000
CVE-2024-28000 动手利用实验环境 — LiteSpeed Cache(WordPress 插件,<=6.3.0.1)中的未认证权限提升漏洞。使用 Docker 启动一个存在漏洞的环境,并包含一个基于 Go 的暴力破解工具,通过破解弱 mt_rand 哈希来创建管理员账户。
 n0kovo/danish-wordlists
用于破解丹麦密码的丹麦基础单词列表集合(Hashcat、John the Ripper 等)

 kalilinux/packages/rubeus
用于原始 Kerberos 交互与滥用的 C# 工具集:TGT/TGS 请求、S4U 委派滥用、Kerberoasting、AS-REP roasting 以及票据收集。









