
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
目标是针对基于 WordPress 的 Web 应用进行全面的安全评估,最终实现服务器的完全入侵。评估将重点利用一个特定的真实世界漏洞(CVE-2021-29447)来获取初始访问权限。
 jenderal92/owa-valid-login-checker
OWA 有效登录检查器
 pezwarinaan/cve-2014-0195
CVE-2014-0195的漏洞利用
 kirubel-cve/cve-2025-65427
CVE-2025-65427的概念验证利用:Dbit N300 T1 Pro路由器登录API缺少速率限制,允许暴力破解攻击和管理员接管。
 emad-almousa/cve-2023-22074
针对CVE-2023-22074的概念验证利用,这是Oracle数据库分片组件中的一个漏洞,在19c、21c和23c版本中导致密码哈希暴露。
 yucaerin/cve-2025-2539
CVE-2025-2539 - WordPress File Away <= 3.9.9.0.1 - 任意文件读取
 zarcolio/flipperzero
此仓库包含我自己的 Ducky/BadUSB 脚本、相关的 PowerShell 脚本以及其他与 Flipper Zero 相关的内容。

 offensive-panda/lsassreflectdumping
该工具利用进程分叉技术,通过 RtlCreateProcessReflection API 克隆 lsass.exe 进程。创建克隆后,它使用 MINIDUMP_CALLBACK_INFORMATION 回调来生成克隆进程的内存转储。
 jas502n/cve-2019-2618
针对CVE-2019-2618(Weblogic任意文件上传漏洞)的漏洞利用脚本,具有JSP webshell部署和加密凭据解密功能。
 k8gege/ciscoexploit
思科漏洞利用工具 (CVE-2019-1821 Cisco Prime Infrastructure 远程代码执行/CVE-2019-1653/Cisco SNMP 远程代码执行/导出 Cisco RV320 密码)

 aahmad097/tritium
基于Kerberos的Active Directory密码喷洒框架,具备内置锁定预防、用户枚举集成、递归密码喷洒以及攻击活动恢复能力。
 c1ph3rx13/cve-2023-42820
JumpServer 密码重置漏洞 CVE-2023-42820 的利用脚本,支持自动验证码计算与密码修改。
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 的密钥生成器
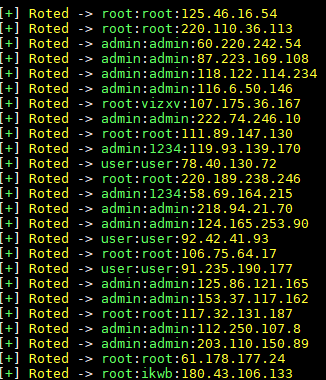 youranonxelj/b0tn3tbrut3
用于telnet和ssh的暴力破解工具,使用Python编写(与Zmap结合)
 qkaiser/awind-research
本仓库收集了与我对 Awindinc 制造并贴牌(OEM)给多家制造商的无线演示设备所进行的研究相关的有趣内容和零散资料。








