
 #1

 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 被发现使用不安全的方法来 > 存储认证数据
 n000xy/cve-2019-19609-poc-python
Strapi框架,3.0.0-beta.17.4
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 认证暴力破解绕过
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 g0tmi1k/kippo-g0tmi1k
中等交互式 SSH 蜜罐,可记录暴力破解攻击和完整的攻击者 shell 交互,并提供自定义选项以减少指纹识别。
 shutdownrepo/targetedkerberoast
用于Kerberoasting的Python脚本,具有针对性的ACL滥用:在没有SPN的用户上设置临时SPN,提取Kerberos哈希,然后移除SPN。支持NTLM、Kerberos和传递哈希认证。
 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
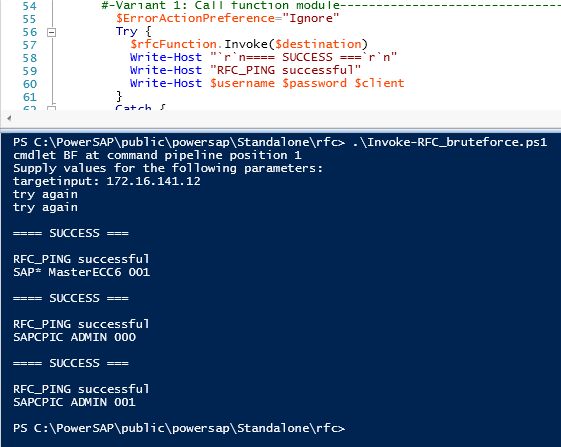 airbus-seclab/powersap
Powershell SAP 评估工具
 xfreed0m/adfspray
使用多种方法对Microsoft Online服务进行密码喷洒的Python3工具
 whitehat-zero/powenum
执行常见的 PowerSploit Powerview 功能,然后将输出合并到电子表格中以便于分析。
 wavestone-cdt/invoke-cleverspray
检测Active Directory用户当前及历史密码的密码喷射脚本
 duy-31/cve-2023-35636
Microsoft Outlook 信息泄露漏洞(泄露密码哈希)- Expect 脚本 POC
 ianxtianxt/bypass360mimikatz_x64
修改过的mimikatz二进制文件,通过资源修改和数字签名来规避360杀毒软件的检测,用于渗透测试中的凭据转储。
 syedshehzadgillani/adminsnatcher
让我们在几秒钟内夺取任何网站的管理面板。
 jas502n/database-druid
druid_decode
 ruthvikvegunta/opencrx-cve-2020-7378
利用 OpenCRX 中的密码重置漏洞(CVE-2020-7378)。还通过删除脚本创建的所有密码重置邮件来保持隐蔽性。









