
 #1
 dafthack/msolspray
一个针对 Microsoft 在线账户(Azure/O365)的密码喷洒工具。该脚本会记录用户凭证是否有效、账户是否启用了多因素认证(MFA)、租户是否存在、用户是否存在、账户是否被锁定或禁用。

 nicholasaleks/crackql
利用弱速率限制和成本分析,通过批量别名查询进行暴力破解凭据、绕过双因素认证、枚举用户和模糊测试操作的GraphQL渗透测试工具。
 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 漏洞)的概念验证漏洞利用,可通过 TCP/IP 或二层 MAC 服务器实现任意文件读取和明文密码提取。
 emrekybs/wifi-purple
自动化的WiFi安全测试脚本,能够捕获握手包并使用airmon-ng和wifite执行去认证攻击,用于无线渗透测试。

 0xzdh/o365spray
用户名字典枚举和密码喷洒工具,针对Microsoft O365。
 matrix07ksa/evilnet
网络攻击 wifi攻击 vlan攻击 arp攻击 Mac攻击 攻击揭示 等../
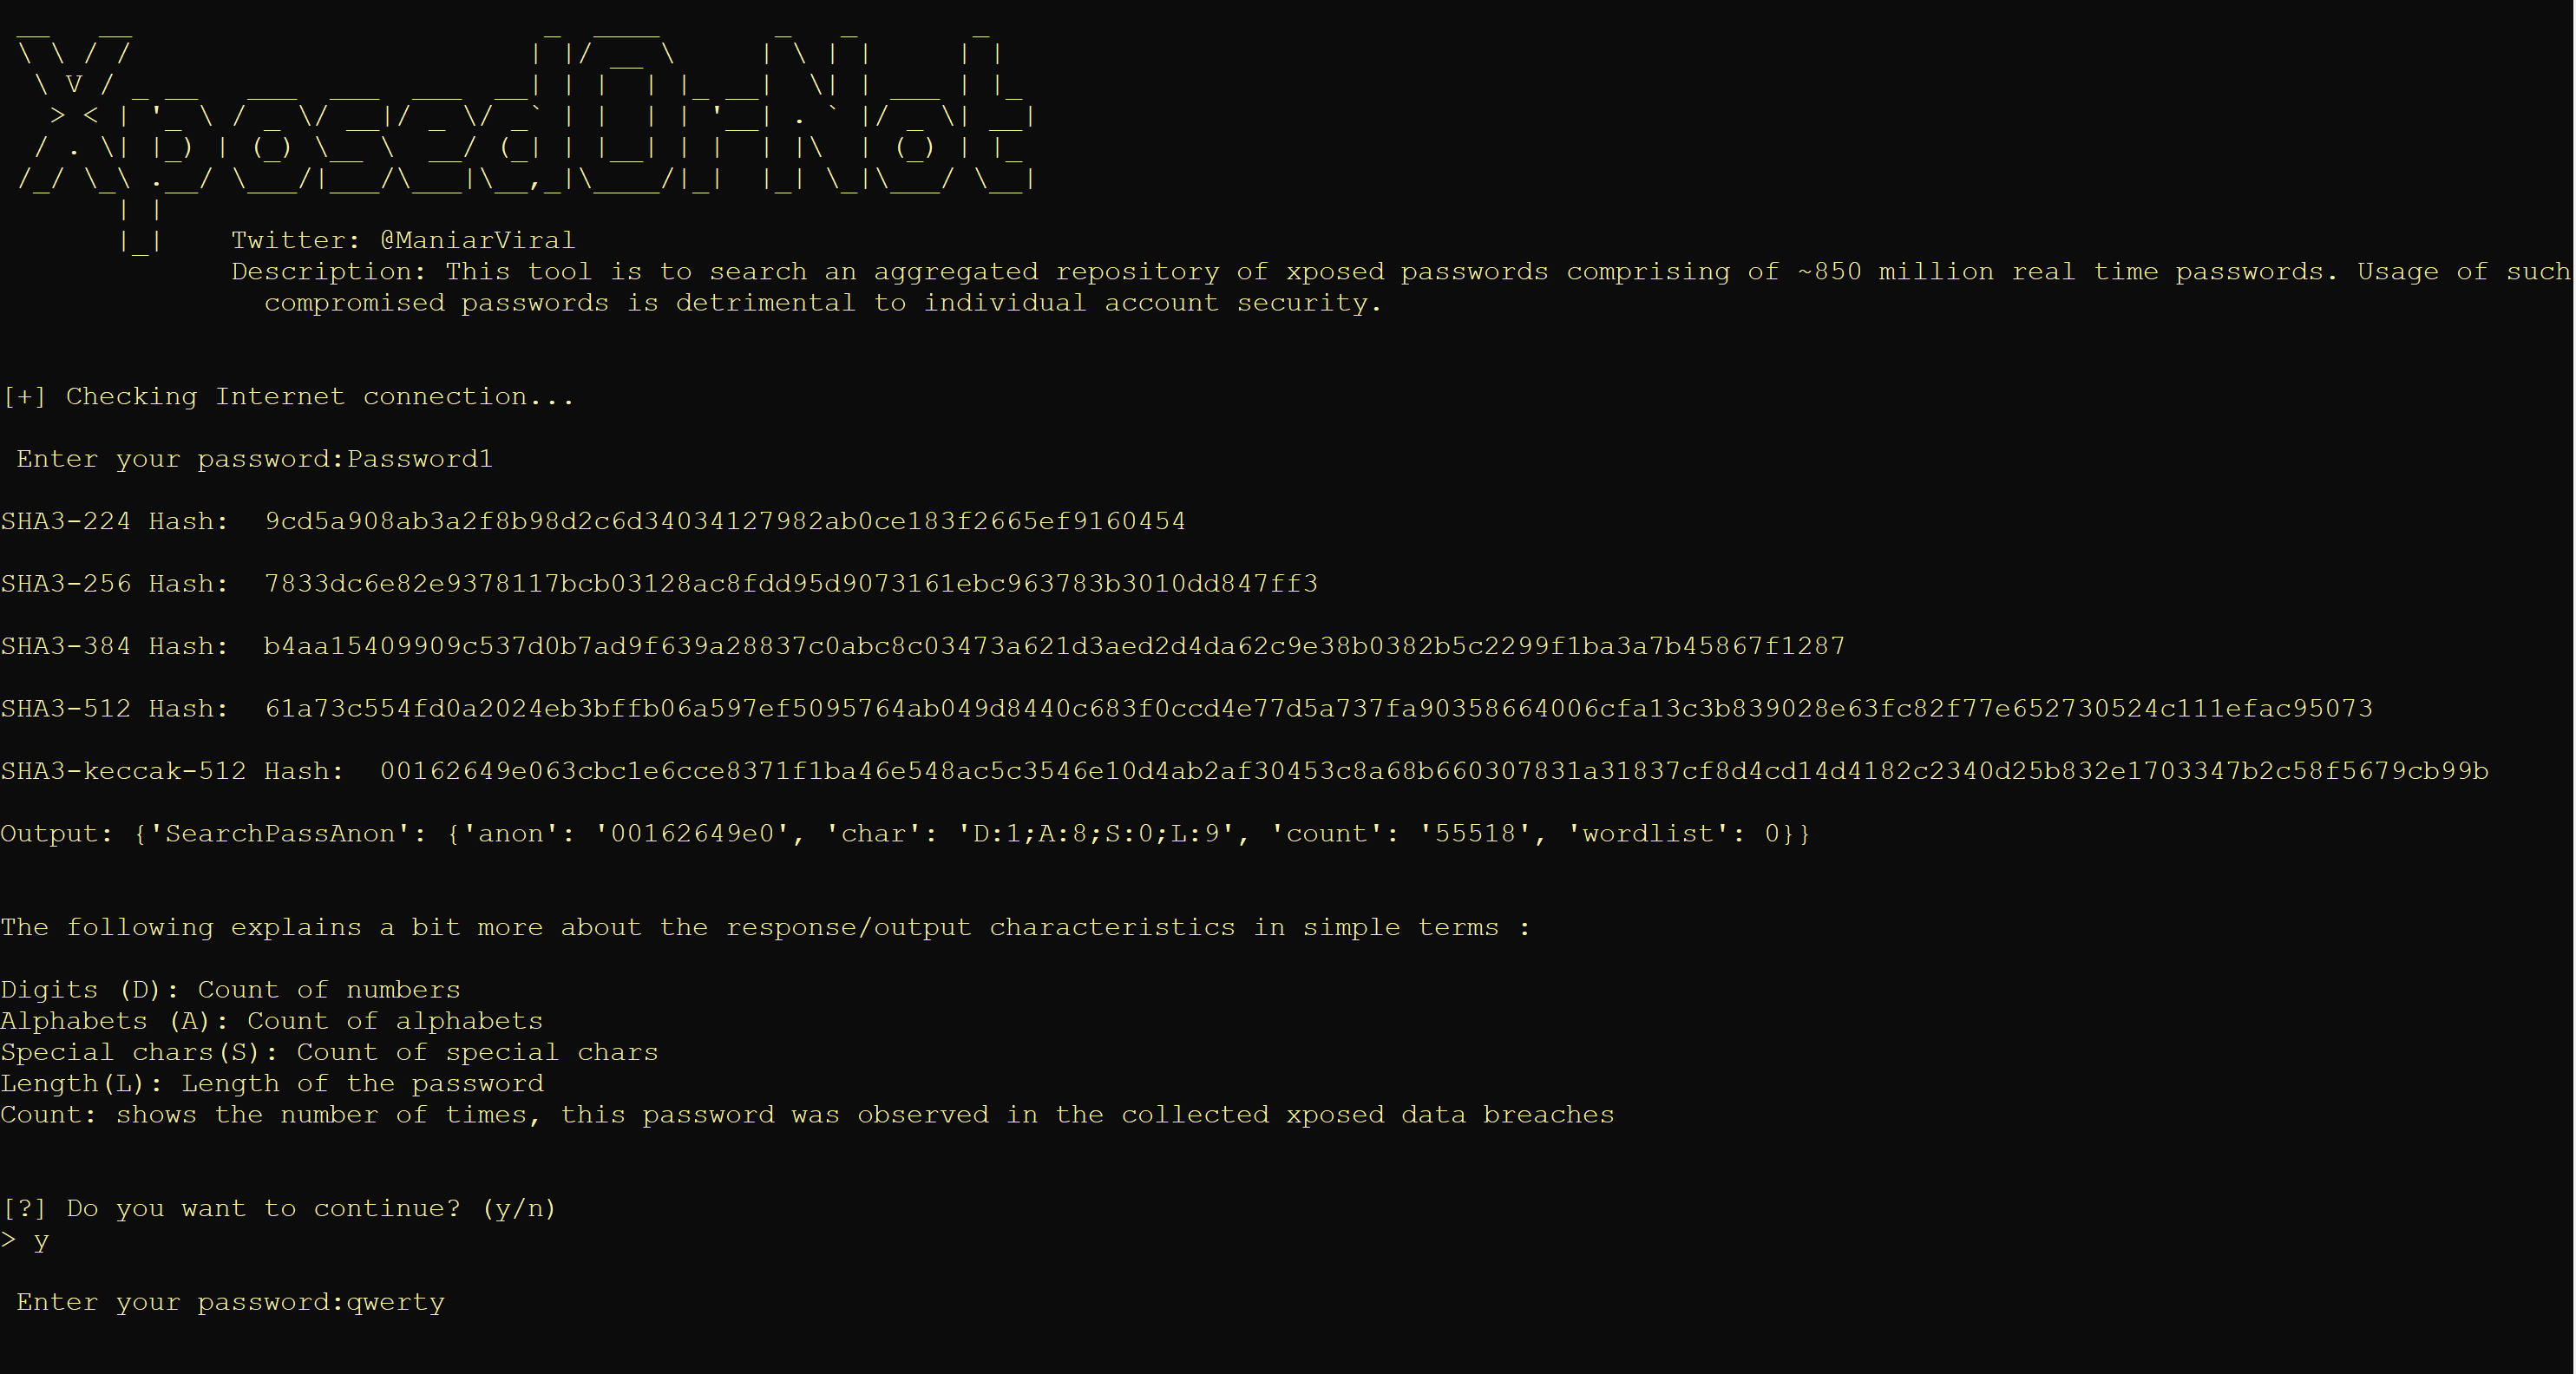 viralmaniar/xposedornot
XposedOrNot (XoN) 工具用于搜索一个包含约8.5亿个真实密码的已暴露密码聚合仓库。使用此类泄露的密码对个人账户安全有害。
 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。
 mazx0p/mssqlbof
一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。
 sinichi449/python-mikrotikloginexploit
使用简单脚本的 CVE-2018-14847 Mikrotik 漏洞 PoC
 ivancabrera02/whfb-pincapture
通过在 LogonUI.exe 中注入 DLL,在 NgcSerializeConvenienceCredential 上设置 CPU 硬件断点,从而在输入时捕获 Windows Hello PIN,并附带一个 WHFB/NGC/TPM 枚举器。
 faceless0x7/cve-2026-93453
针对 CVE-2026-93453 的 Python PoC,该漏洞是 SOGo 密码重置链接投毒缺陷,通过攻击者控制的 Origin 头实现重置令牌拦截和账户接管。
 guardicore/monkey
Infection Monkey - 一个开源对手模拟平台
 cloud-architekt/azuread-attack-defense
本出版物汇集了针对 Microsoft Entra ID(原 Azure Active Directory)的各种常见攻击场景,以及如何缓解或检测这些攻击。










