#1

 trailofbits/polytracker
一款基于 LLVM 的插桩工具,用于通用污点跟踪、数据流分析和追踪。
 harendra-shakya/smart-contract-attack-vectors
智能合约攻击向量精选列表
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 wack0/bitlocker-attacks
针对 BitLocker 的公开攻击列表
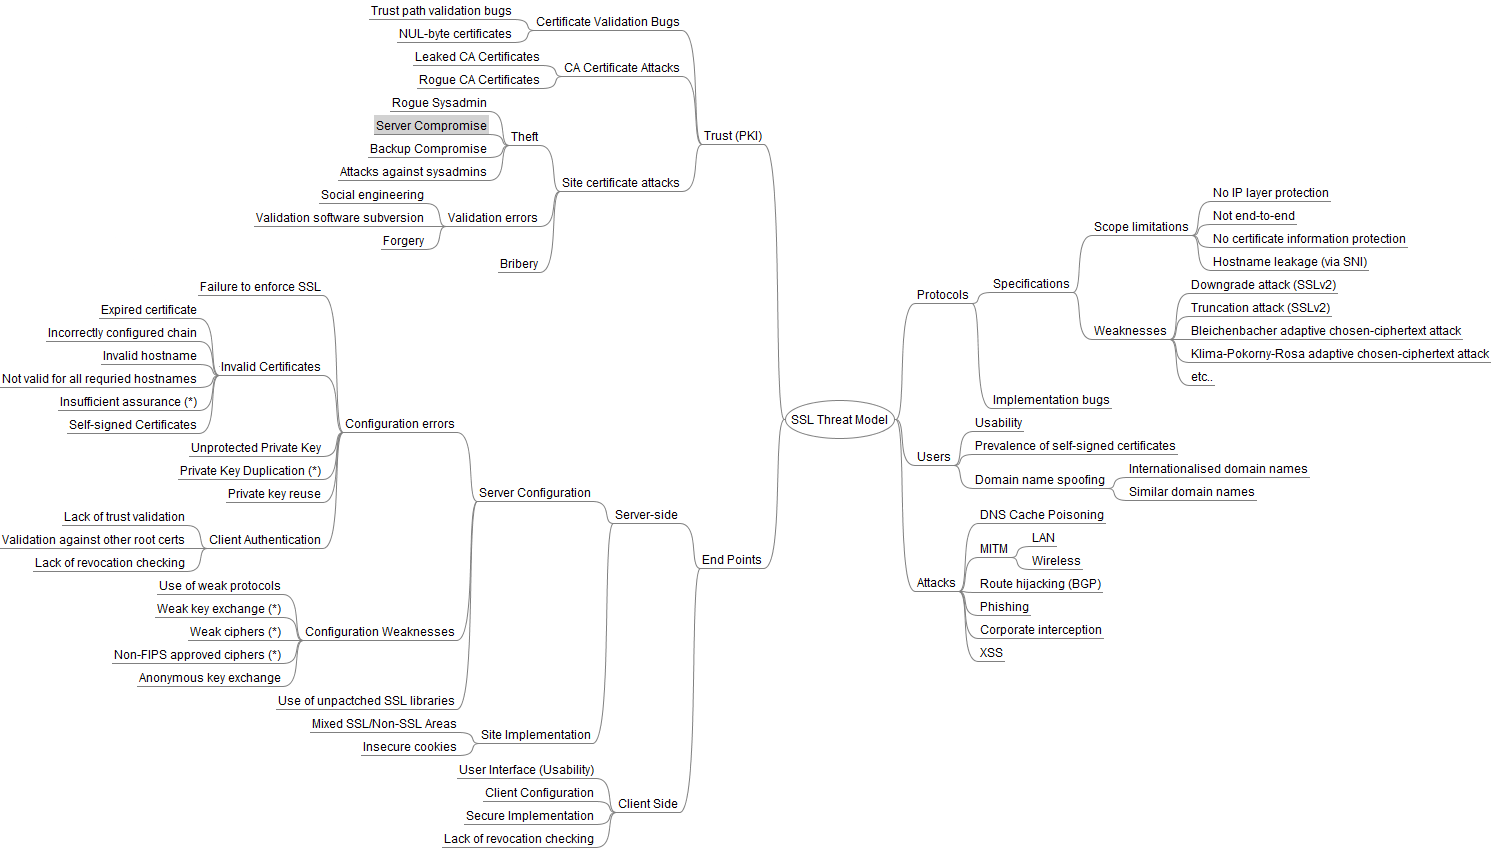 taleliyahu/threat_model_examples
跨各种技术的真实世界威胁模型示例集合,为识别和缓解安全风险提供实用见解。
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI Workstream 4 仓库:智能体系统的安全设计模式
 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
 robustbench/robustbench
标准化的对抗鲁棒性基准测试,配有公开排行榜和可下载的模型库,用于评估机器学习模型在 Lp 攻击和常见扰动下的表现。
 dhotrey/awesome-cybersec
一个汇集了关于安全领域的优秀平台、博客、文档、书籍、资源以及酷炫内容的集合。
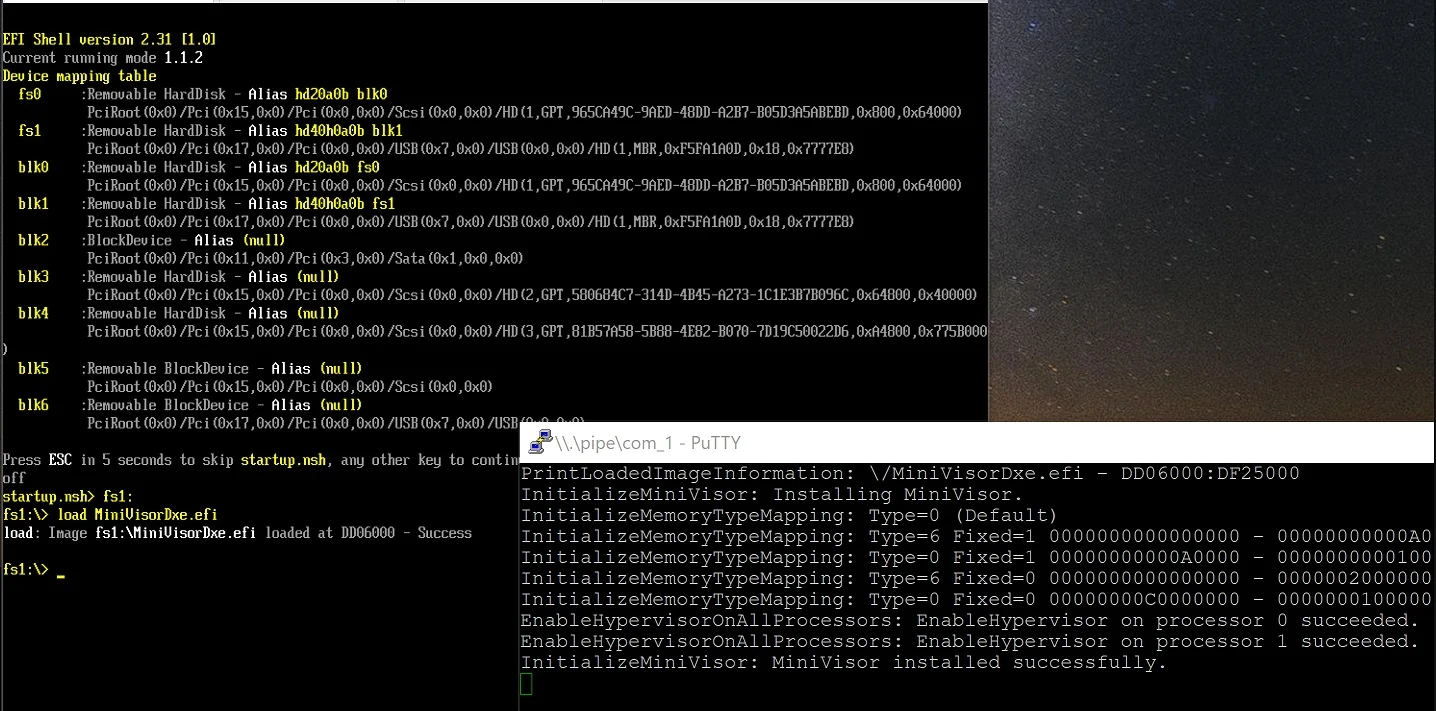 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 elttam/publications
进攻性安全研究枢纽,聚合来自各种产品审计的原创漏洞公告、CVE 概念验证漏洞利用、会议演讲和内部工具。
 vp777/windows-kernel-exploitation
Windows 内核利用技术与工具,涵盖池溢出利用、段堆元数据滥用,以及用于堆检查的调试脚本。